
SGSI y normas ISO 27000
1.238 recursos creados por 1.099 usuarios
Esta página de GoConqr reúne mapas mentales, diagramas, test, fichas y apuntes sobre SGSI y normas ISO 27000. Los materiales abordan ISO 27001, el análisis de riesgos, las políticas de seguridad y la implantación de un SGSI. Sirven a estudiantes universitarios y opositores para repasar estos temas, y a profesores para preparar actividades. Hay más de 1.200 recursos creados por usuarios, entre ellos más de 1.000 mapas mentales y más de 30 test. Empieza por un mapa y después prueba un test.
Elige un tema
- Fundamentos de seguridad de la información39
- ISO 27001236
- ISO 2700232
- Modelo ISM312
- Implementación de un SGSI75
- Ciclo PHVA del SGSI44
- Organización y responsabilidades de seguridad16
- Políticas y documentación del SGSI32
- Gestión y clasificación de activos de información39
- Gestión de riesgos de seguridad de la información32
- Controles de seguridad y declaración de aplicabilidad15
- Gestión de incidentes de seguridad17
- Evaluación y auditoría del SGSI9
- Certificación ISO 2700116
Lo mejor de SGSI y normas ISO 27000
-
Mapa mental Políticas, estándares, controles y seguridad de las tecnologías de información y comunicación Organizador gráfico (infografía, mapa mental, etc) en el cual se muestren las políticas, estándares, contro...
-
 Diagrama de flujo LA NORMA ISO 27001
-
Mapa mental Estructura de ISO/IEC 27001 Sistema de gestión de seguridad informática - UNAD Kelly Torres Navarro
-
Mapa mental RESOLUCION 08310 Manual delSistema de Gestión de Seguridad de laInformación en la Policía Nacional
-
Diagrama de flujo NORMA ISO 27001
-
Diagrama de flujo AA4_EV01_Mapa mental Introducción general a los sistemas de gestión de seguridad de la información según la Norma ISO 27001, sus...
-
Mapa mental ESTRUCTURA DE LA NORMA ISO/IEC 27001 Curso de sistema de gestion unad
-
Mapa mental Norma Internacional ISO 27001 Mapa Mental Norma ISO 27001
Tests
Ver los 35 tests-
10 preguntasISO 27001 ¿QUE ES ISO?
-
3 preguntasEXAMEN SIMULACRO EXIN ISO IEC 27002 Un ataque de denegación de servicio (DOS), afecta principalmente a la
-
100 preguntasTEST FINAL ¿Qué es un SGSI?
-
124 preguntasExamen Cert Iso 27001 LI ¿Qué es la Seguridad de la información?
-
83 preguntasTrabajo de religión ¿Cómo se define el concepto de PRIVACIDAD?
-
72 preguntasATS ¿Qué opciones existen para tratar los riesgos?
-
64 preguntasexamen ¿Qué Ley ha asumido la mayoria de las funciones de la antigua LORTAD? Seleccione una:
-
64 preguntasRespaso_Fs ¿Qué Ley ha asumido la mayoria de las funciones de la antigua LORTAD? Seleccione una:
Mapas mentales
Ver los 1.090 mapas mentales-
Políticas, estándares, controles y seguridad de las tecnologías de información y comunicación Organizador gráfico (infografía, mapa mental, etc) en el cual se muestren las políticas, estándares, contro...
-
Estructura de ISO/IEC 27001 Sistema de gestión de seguridad informática - UNAD Kelly Torres Navarro
-
RESOLUCION 08310 Manual delSistema de Gestión de Seguridad de laInformación en la Policía Nacional
-
ESTRUCTURA DE LA NORMA ISO/IEC 27001 Curso de sistema de gestion unad
-
Norma Internacional ISO 27001 Mapa Mental Norma ISO 27001
-
NORMA TÉCNICA COLOMBIANA NTC-ISO/IEC 27001
-
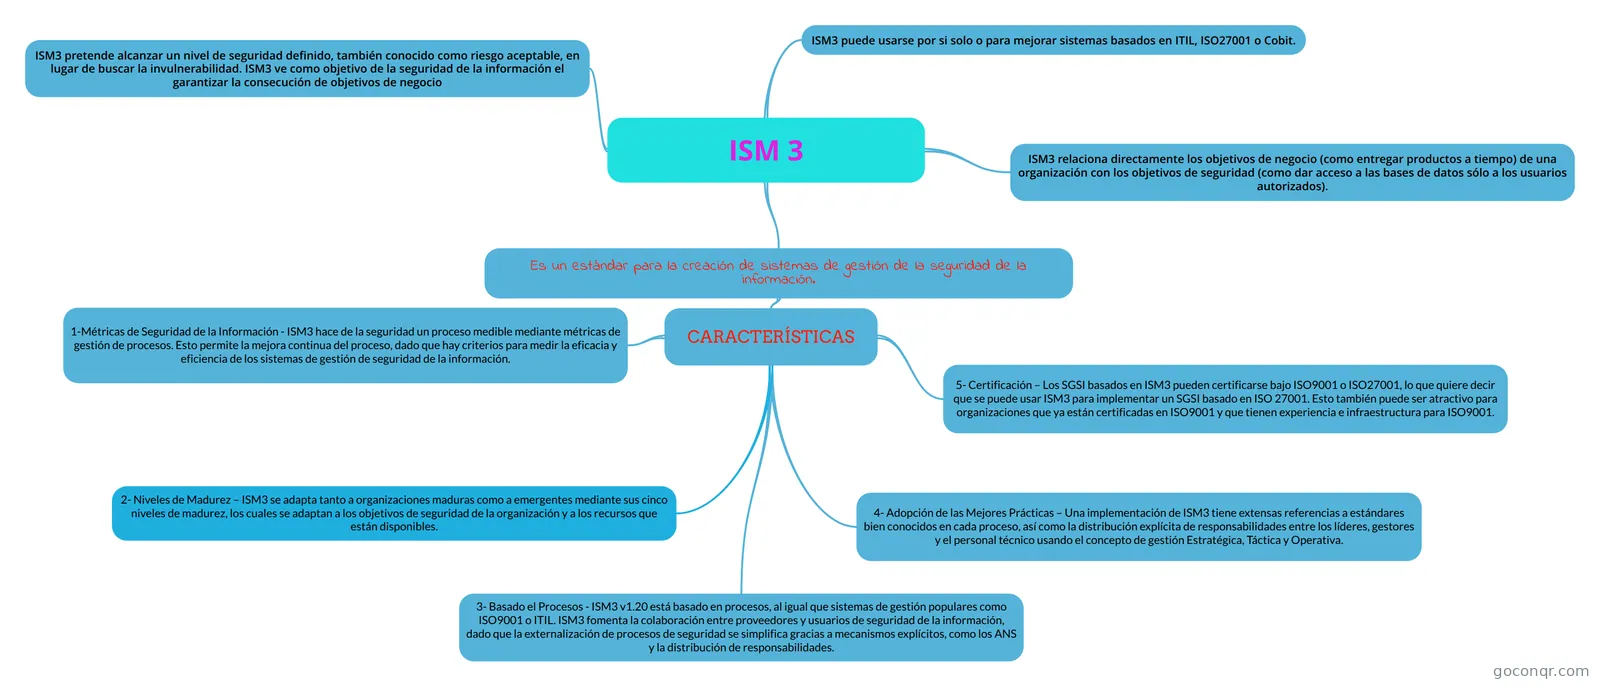 ISM 3 ISM SEGURIDAD INFORMATICA
-
 Information Security Management Maturity Model (ISM3). MAPA MENTAL
Fichas
-
10 fichasMandamientos de seguridad (ESET). 1. Definirás una política de seguridad.
-
4 fichasSistema de gestión PLAN (PLANIFICAR) Establece el SGSI:
-
5 fichas22.4_Gestión de Claves Criptográficas Funciones de KMS
-
34 fichasresponsabilidades generales politica seguridad Promover la realización del análisis de criticidad de los sistemas de información a su cargo, en cuanto a...
-
6 fichasActividad 6.1_Normas de control. La norma de control se encarga de la seguridad y actualización de los datos, por medio de los siguientes pr...
-
6 fichasFichas de reforzamiento Principio de Disponibilidad
-
1 fichasatividade 2 ISO/IEC 27000:2009 Security techniques -- Information security management systems -- Overview and vocabulary
-
4 fichasJUEGO 1
Diagramas de flujo
Ver los 79 diagramas de flujoApuntes
Ver los 24 apuntes-
Políticas y normatividad FUNDAMENTOS DE SEGURIDADPOLÍTICAS Y NORMATIVIDAD En una organización la gestión de seguridad puede tornarse compleja y difícil de realizar, esto no por razones técnicas, más bien por razones organizativas, coordi...
-
NORMA SO 27001 ANEXO (NORMATIVO) A (APARTADOS) A.8.2.1 Responsabilidades de la dirección Control La dirección debe exigir que los empleados, contratistas y usuarios de terceras partes apliquen la seguridad según las políticas y los procedimientos establecid...
-
SEGURIDAD INFORMÁTICA NORMAS ISO - created from Mind Map ISO 27035 ISO 22301 ISO 31000
-
SISTEMA DE GESTION DE LA SEGURIDAD DE LA INFORMACION SGSI - created from Mind Map EL SGSI Permite garantizar que los riesgos de la seguridad de la información sean conocidos, asumidos, gestionados y minimizados por la organización de una forma documentada, sistemática, estructurada, repetible, efic...
-
ISO 27000 – ITIL V3 - created from Mind Map ISO 27000: Estándar enfocado exclusivamente en la seguridad Contiene un conjunto de buenas prácticas para el establecimiento, implementación, mantenimiento y mejora de Sistemas de Gestión de la Seguridad de la Informa...
-
ISO 27001:2013 - creado desde un Mapa Mental CAPITULOS 4.- Contexto de la organizacion 5.- Liderazgo
-
Iso 27001 - creado desde un Mapa Mental Fases Para certificarce Que es Que Aporta
-
SOFTWARE ISO 27001 - creado desde un Mapa Mental OBJETOS Y CAMPOS DE LA APLICACION REFERENCIAS NORMATIVAS TÉRMINOS Y DEFINICIONES
Diapositivas
Temas de SGSI y normas ISO 27000
Otros temas de Ciberseguridad
Sobre SGSI y normas ISO 27000
GoConqr OriginalPor dónde empezar
Esta unidad forma parte de Gestión y gobierno de la seguridad, dentro de Ciberseguridad. Reúne materiales para estudiar los sistemas de gestión de seguridad de la información y las normas ISO 27000 desde distintos enfoques.
Para una primera visión, comienza con «Norma Internacional ISO 27001». Este mapa organiza el contenido mediante el ciclo de planear, hacer, verificar y actuar. Incluye cuestiones como el alcance, el análisis, los controles y la formación. Después, consulta «Estructura de ISO/IEC 27001» para repasar el objeto y campo de aplicación de la norma.
Relacionar normas, riesgos y políticas
Los mapas sobre ISO 27001 presentan la gestión de la seguridad de la información en organizaciones y la protección de los datos y los sistemas. También hay un mapa dedicado a la norma técnica colombiana NTC-ISO/IEC 27001 y otro sobre el manual del SGSI de la Policía Nacional. Pueden servir para comparar cómo se presenta la materia en materiales distintos.
Para ampliar el repaso, «Análisis de riesgos» e «Implantación de un SGSI» ofrecen puntos de partida por tema. «Políticas de seguridad de la información» permite relacionar las políticas con el conjunto del sistema. También encontrarás un mapa sobre los controles del Anexo A de ISO 27001. Comprueba la edición de la norma que usa cada material al comparar sus contenidos.
Combinar mapas y test
Tras leer un mapa, intenta explicar con tus palabras cómo se conectan sus ideas. Por ejemplo, vuelve al ciclo de planear, hacer, verificar y actuar y revisa qué conceptos aparecen en cada fase. Después, utiliza «Simulador ISO 27001» o el test «ISO 27001» para contrastar tu repaso con preguntas.
Si una pregunta te hace dudar, regresa al mapa o a los apuntes relacionados y revisa el concepto antes de continuar. La página también incluye un simulacro sobre ISO/IEC 27002, con preguntas como la relativa a la disponibilidad ante un ataque de denegación de servicio.
Seguir explorando
La selección incluye materiales sobre el modelo ISM3, los activos de información y el «Proceso de auditoría de certificación». Los apuntes y diagramas ofrecen otras formas de recorrer el contenido junto a los mapas y test.
Elige el tema que quieras reforzar y combina un mapa con un test para organizar tu siguiente sesión de estudio.
Preguntas frecuentes
¿Con qué recurso puedo empezar a estudiar ISO 27001?
Un buen punto de partida es el mapa «Norma Internacional ISO 27001». Presenta el ciclo de planear, hacer, verificar y actuar junto con conceptos como alcance, análisis y controles. Después puedes consultar «Estructura de ISO/IEC 27001» para centrarte en el objeto y campo de aplicación de la norma.
¿Qué temas cubren los mapas mentales de esta página?
Los mapas tratan ISO 27001 y la familia ISO 27000, además de análisis de riesgos, políticas de seguridad e implantación de un SGSI. También hay materiales sobre el modelo ISM3 y el proceso de auditoría de certificación. La página reúne más de 1.000 mapas mentales, por lo que puedes elegir un tema concreto para empezar.
¿Hay test para repasar ISO 27001?
Sí. Entre los recursos aparecen «ISO 27001» y «Simulador ISO 27001», además de un simulador de fundamentos de seguridad de la información basado en ISO/IEC 27001. También hay un simulacro sobre ISO/IEC 27002. Puedes utilizar los mapas para revisar los conceptos que necesites aclarar después de responder.
¿Se pueden consultar los recursos gratis?
Sí. Todos los recursos de esta página se pueden abrir y estudiar gratis, y los test se pueden hacer sin cuenta. Los materiales han sido creados por usuarios de GoConqr. Una cuenta gratuita permite además guardar las puntuaciones de los test y crear tus propios test, mapas mentales, fichas y apuntes.
¿Para quién son útiles estos materiales?
Los estudiantes universitarios y opositores pueden usarlos para repasar ISO 27001, riesgos y políticas de seguridad. Los profesores también pueden consultar mapas, apuntes y test al preparar actividades sobre el tema. La selección incluye tanto explicaciones generales del SGSI como recursos centrados en aspectos concretos de la norma.