
Seguridad de la información
4.776 recursos creados por 4.174 usuarios
Esta página de GoConqr reúne mapas mentales, tests, fichas y otros recursos sobre Seguridad de la información, desde los motivos de los ataques hasta las normas ISO y los sistemas de gestión. Ayuda a estudiantes universitarios y opositores a repasar conceptos y practicar preguntas, y a profesores a encontrar material para sus clases. Hay más de 4.500 recursos, incluidos más de 4.000 mapas mentales y más de 110 tests, creados por usuarios de la comunidad. Explora los materiales y empieza por el tema que quieras repasar.
Elige un tema
- Principios y modelos de seguridad269
- Activos y clasificación de la información89
- Amenazas, vulnerabilidades y ataques informáticos208
- Ingeniería social y factor humano31
- Gestión de riesgos de seguridad84
- Sistema de gestión de seguridad de la información252
- Políticas de seguridad de la información146
- Normas ISO 27000 y otros estándares de seguridad664
- Controles y mecanismos de seguridad92
- Criptografía y esteganografía55
- Seguridad en bases de datos y en la nube17
- Privacidad y protección de datos personales50
- Seguridad de la información clínica42
- Gestión de incidentes y fugas de información191
- Auditoría informática15
Lo mejor de Seguridad de la información
-
53 preguntasExamen Ordinaria ¿Cómo se define el concepto de PRIVACIDAD? (General)
-
20 preguntasTest BIV T4.1 Conceptos de seguridad de los sistemas de información. Seguridad física. Seguridad lógica. Amenazas y vulnerabilidades. Tema 44 01. ¿Qué norma ISO es la norma internacional para la Gestión de Riesgos? 2016 Ejecutivos Informática Aragón...
-
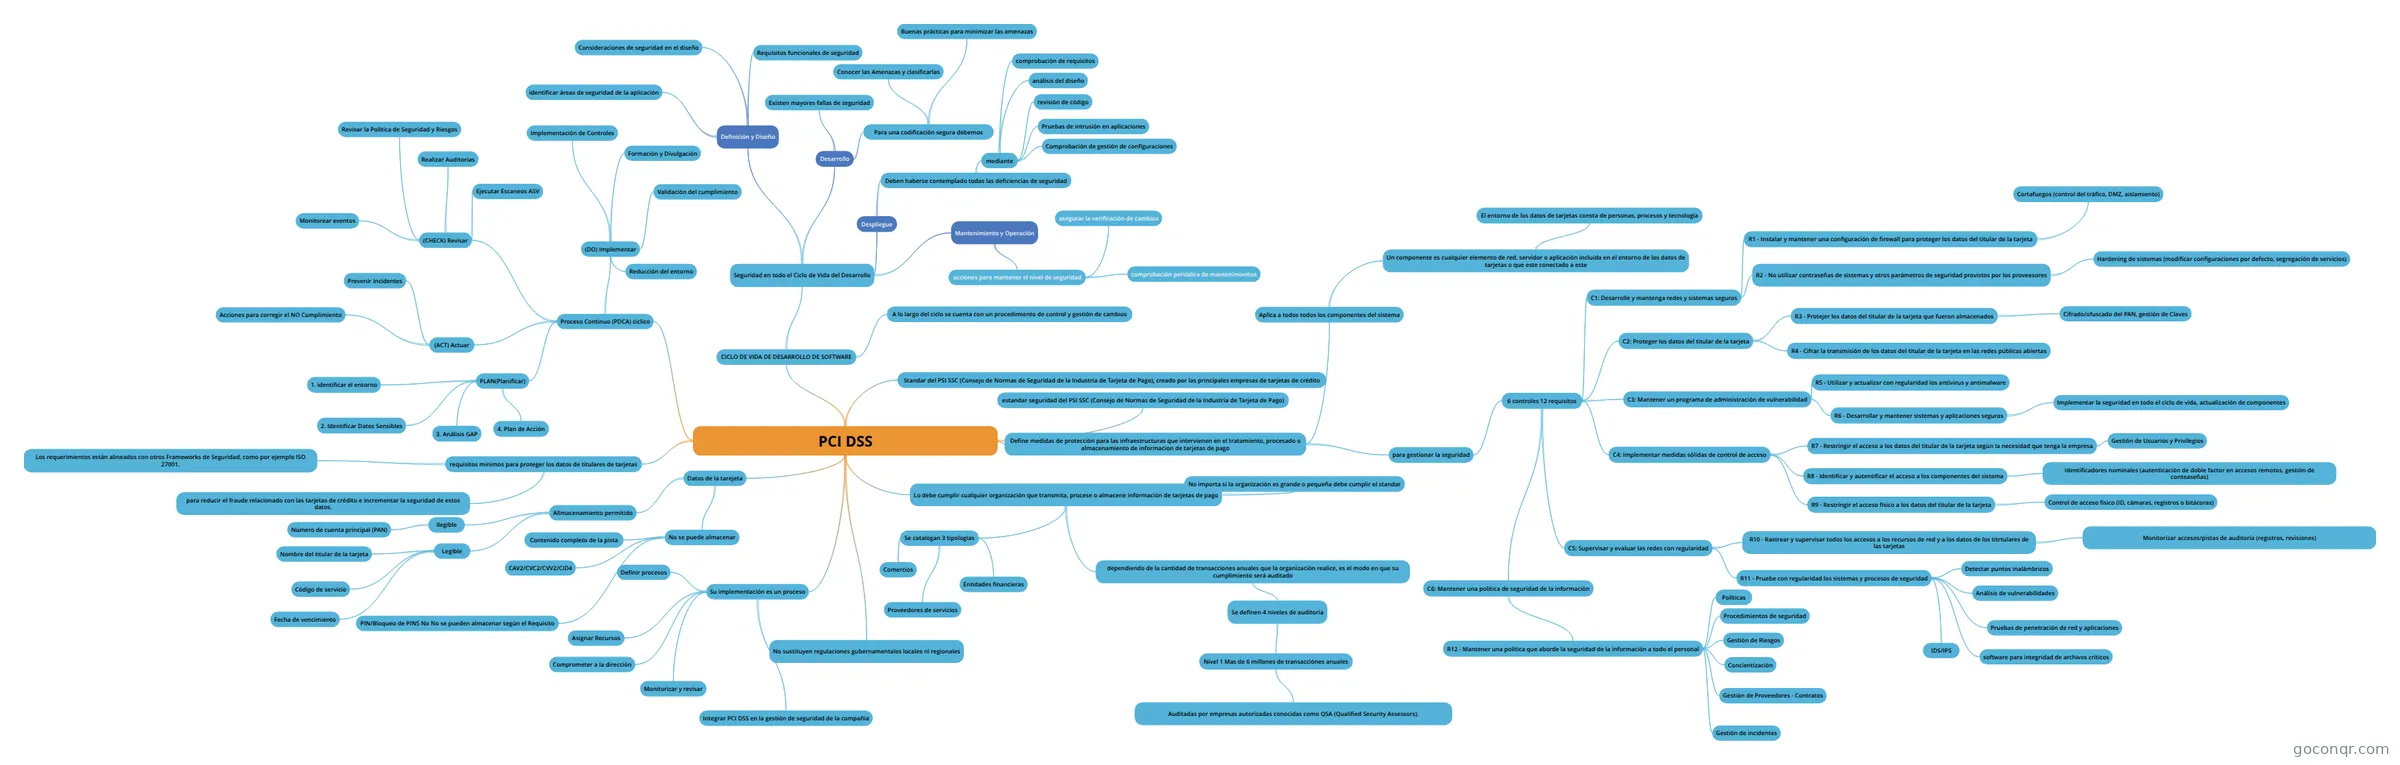 Mapa mental PCI DSS PCI Security Standards Council (PCI SSC)
-
Mapa mental MAPA MENTAL: SEGURIDAD INFORMÁTICA ESQUEMA SOBRE LOS PRINCIPALES CONCEPTOS Y NOCIONES SOBRE LA SEGURIDAD DE LA INFORMACIÓN, SUS PELIGROS Y SOL...
-
Mapa mental SGSI SGSI
-
10 preguntasAnálisis de riesgos caso práctico ISO 27001 - 27002 ¿La ISO 27001 es?
-
 Mapa mental Motivos detrás de los Ataques de Seguridad de la Información. Motivos detrás de los Ataques de Seguridad de la Información.
-
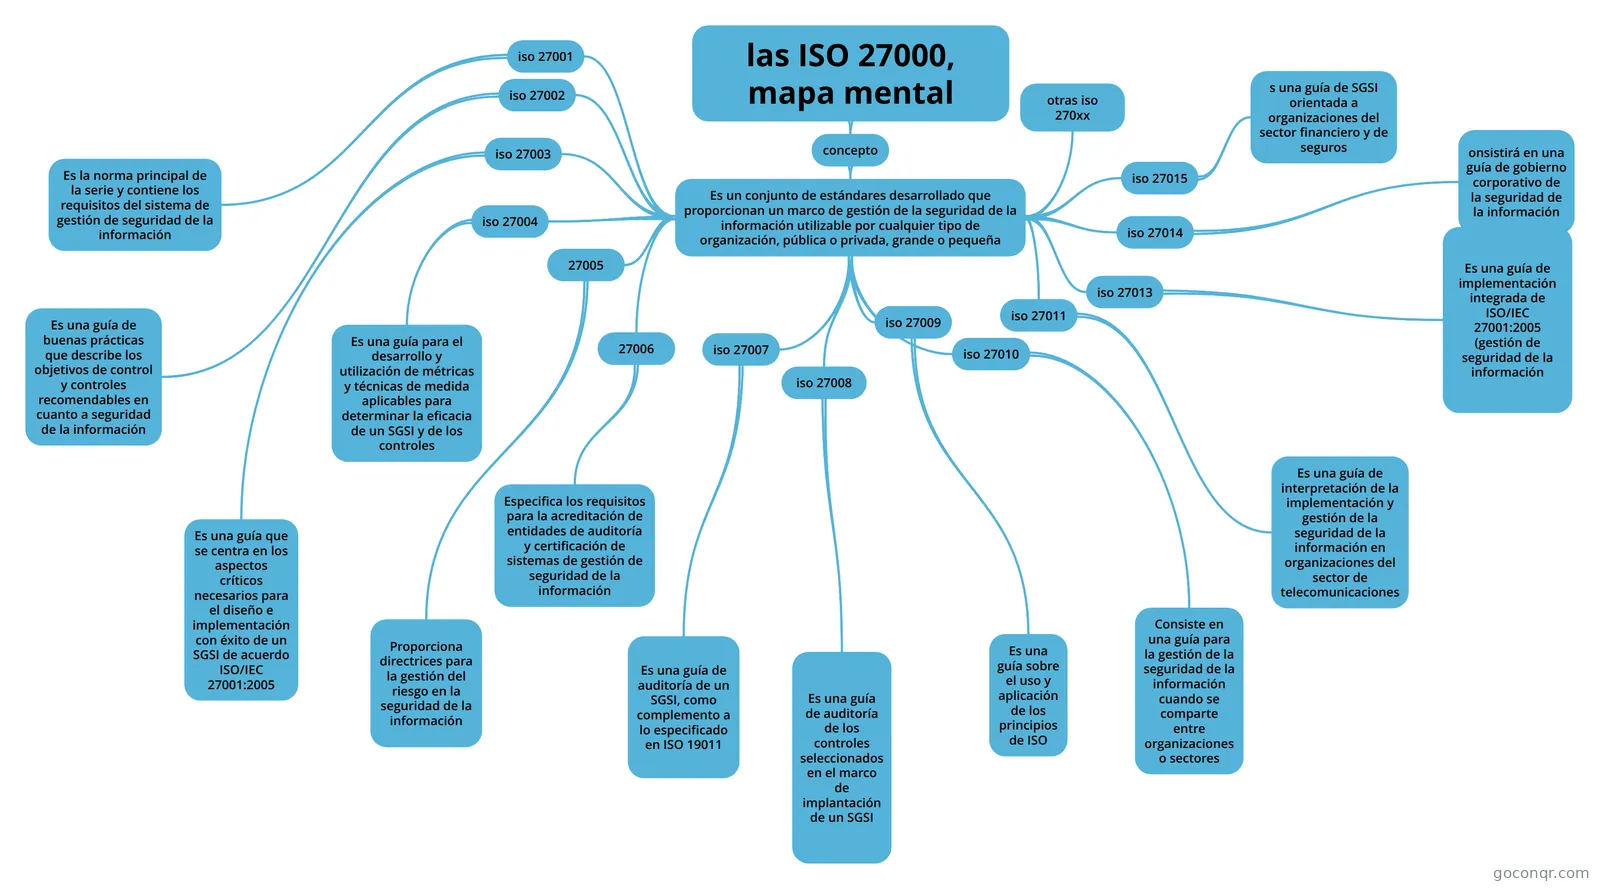 Mapa mental las ISO 27000, mapa mental mapa mental
Tests
Ver los 121 tests-
53 preguntasExamen Ordinaria ¿Cómo se define el concepto de PRIVACIDAD? (General)
-
20 preguntasTest BIV T4.1 Conceptos de seguridad de los sistemas de información. Seguridad física. Seguridad lógica. Amenazas y vulnerabilidades. Tema 44 01. ¿Qué norma ISO es la norma internacional para la Gestión de Riesgos? 2016 Ejecutivos Informática Aragón...
-
10 preguntasAnálisis de riesgos caso práctico ISO 27001 - 27002 ¿La ISO 27001 es?
-
11 preguntasTest de Seguridad Física al Procesamiento Electrónico de datos ¿Se apagan los equipos al finalizar la jornada laboral?
-
25 preguntasActividad de evaluación parcial 2 en Seguridad informática Durante una auditoría, se identificó a través de grabaciones de video, un acceso ilegal al área de generado...
-
93 preguntasSeguridad Informatica Respecto a ISO 27001. Cuál de las siguientes afirmaciones es falsa.
-
64 preguntasIng. Ordoñez Respecto a ISO 27001. Cuál de las siguientes afirmaciones es falsa.
-
31 preguntasexamen infosec El responsable de los incidentes en sistemas acreditados que manejan información clasificada de carácter co...
Mapas mentales
Ver los 4.258 mapas mentales-
PCI DSS PCI Security Standards Council (PCI SSC)
-
MAPA MENTAL: SEGURIDAD INFORMÁTICA ESQUEMA SOBRE LOS PRINCIPALES CONCEPTOS Y NOCIONES SOBRE LA SEGURIDAD DE LA INFORMACIÓN, SUS PELIGROS Y SOL...
-
SGSI SGSI
-
Motivos detrás de los Ataques de Seguridad de la Información. Motivos detrás de los Ataques de Seguridad de la Información.
-
las ISO 27000, mapa mental mapa mental
-
ISO 2700 Aspectos importantes de la ISO 27000
-
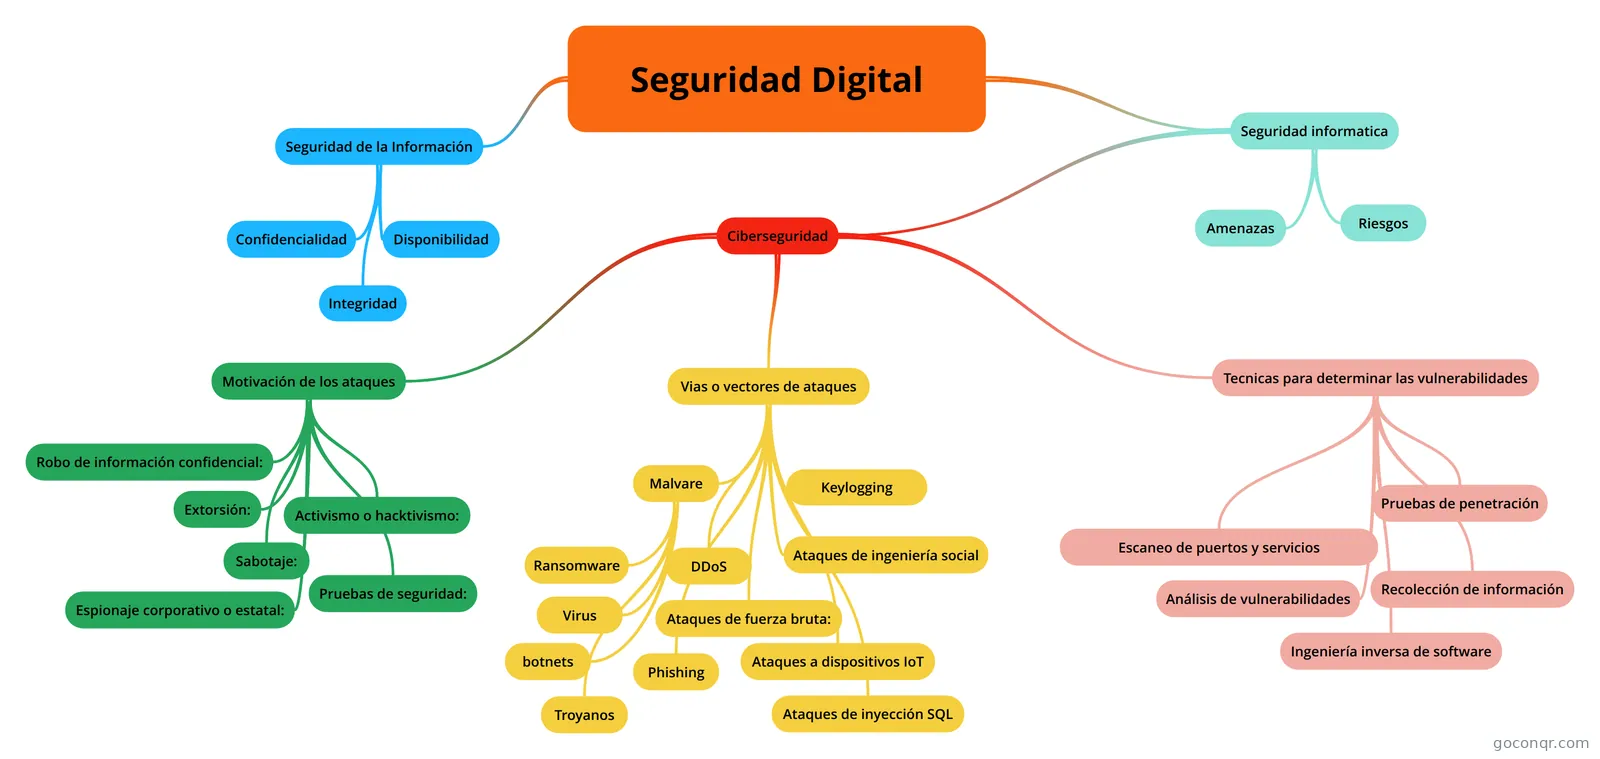 Seguridad Digital En la primera parte el estudiante elaborará un mapa mental sobre los motivos detrás de los Ataques de Segur...
-
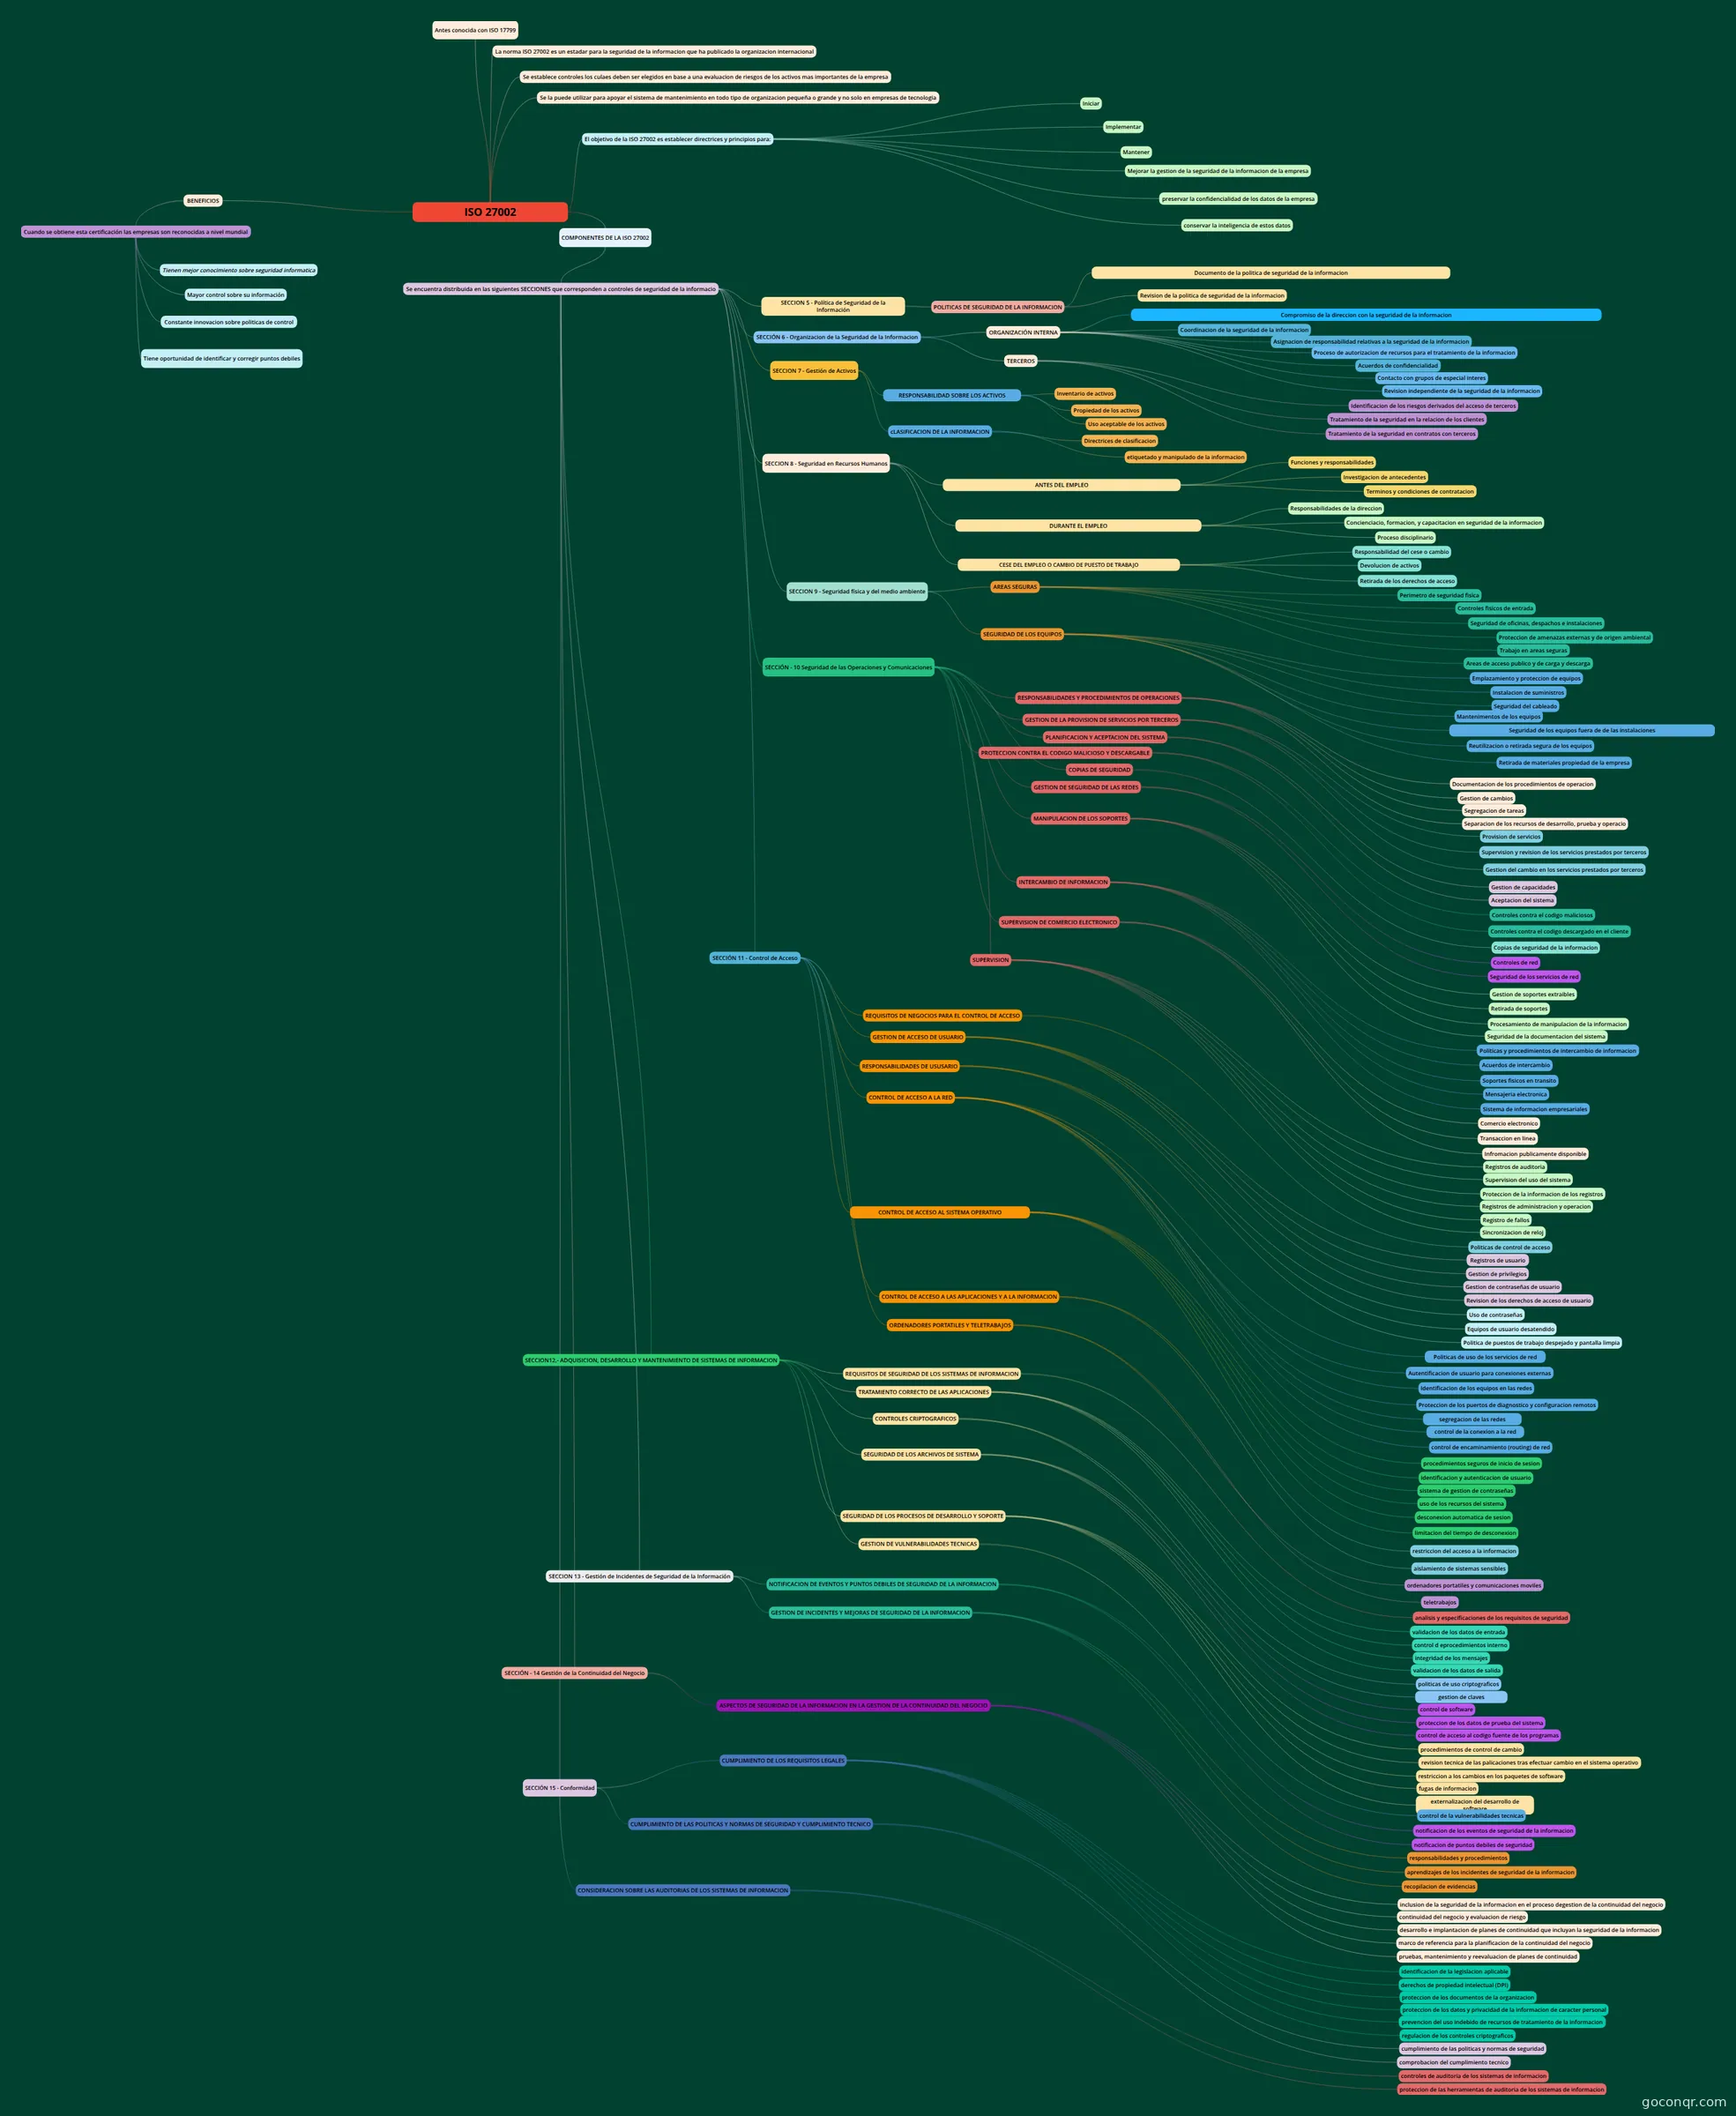 ISO 27002 Mapa mental Nirvana Quispe
Fichas
Ver los 96 fichas-
7 fichasCIBERSEGURIDAD Tema: Ciberseguridad - Andres Felipe Pulecio
-
9 fichasGeneralidades de Ingenieria Social ¿QUÉ ES INGENIERÍA SOCIAL (I.S.)?
-
10 fichasricardo trujillo marin Definirás una política de seguridad:
-
10 fichas10 mandamientos de la seguridad de la informacion 10 mandamientos de la seguridad de la información
-
10 fichasActividad de repaso CERTIFICACIÓN ISO 27001 Es el proceso para obtener un documento que garantice que se cumplen los estándares establecidos en la norm...
-
7 fichasCYBER COPS :)
-
10 fichasINDUCCIÓN ISO 27001: SEGURIDAD DE LA INFORMACIÓN Fichas de repaso del tema Inducción ISO 27001: Seguridad de la Información
-
12 fichasJavier Cruz Rodríguez SGSI Ing. Javier Cruz Rodríguez www.Brainsystem.com.co
Diagramas de flujo
Ver los 174 diagramas de flujo-
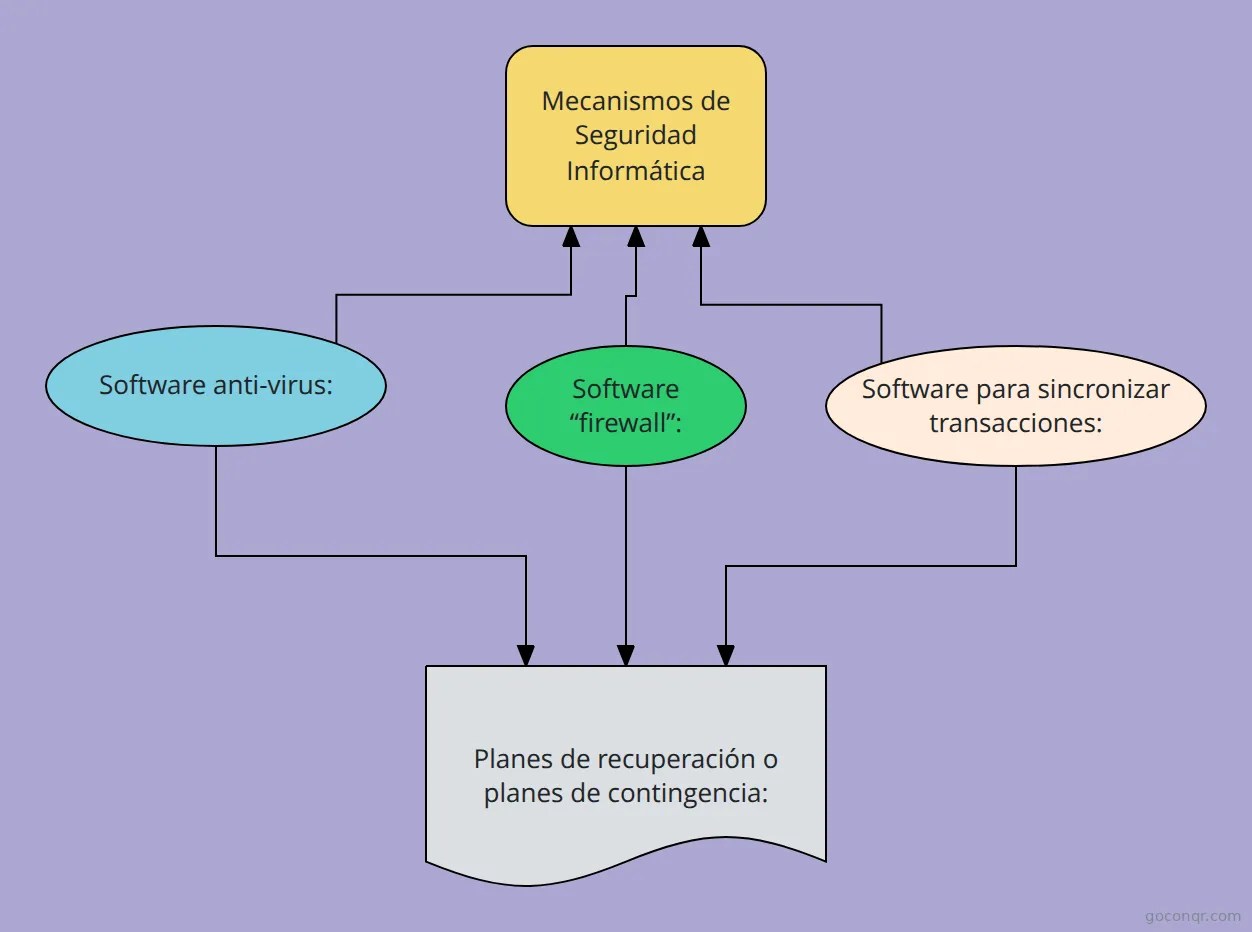 DIAGRAMA SEGURIDAD INFORMÁTICA DIAGRAMA SEGURIDAD INFORMÁTICA
-
 NORMA TECNICA COLOMBIANA NCTC-ISO/IEC 27001 Desarrollo y conceptualización de la NORMA TECNICA COLOMBIANA NCTC-ISO/IEC 27001
-
 Seguridad de la Información ESICI - Mod.1
-
mapa conceptual TICS
-
Políticas auditoria
-
Mapa Conceptual: Servicios de Seguridad de la Información
-
iso 27001
-
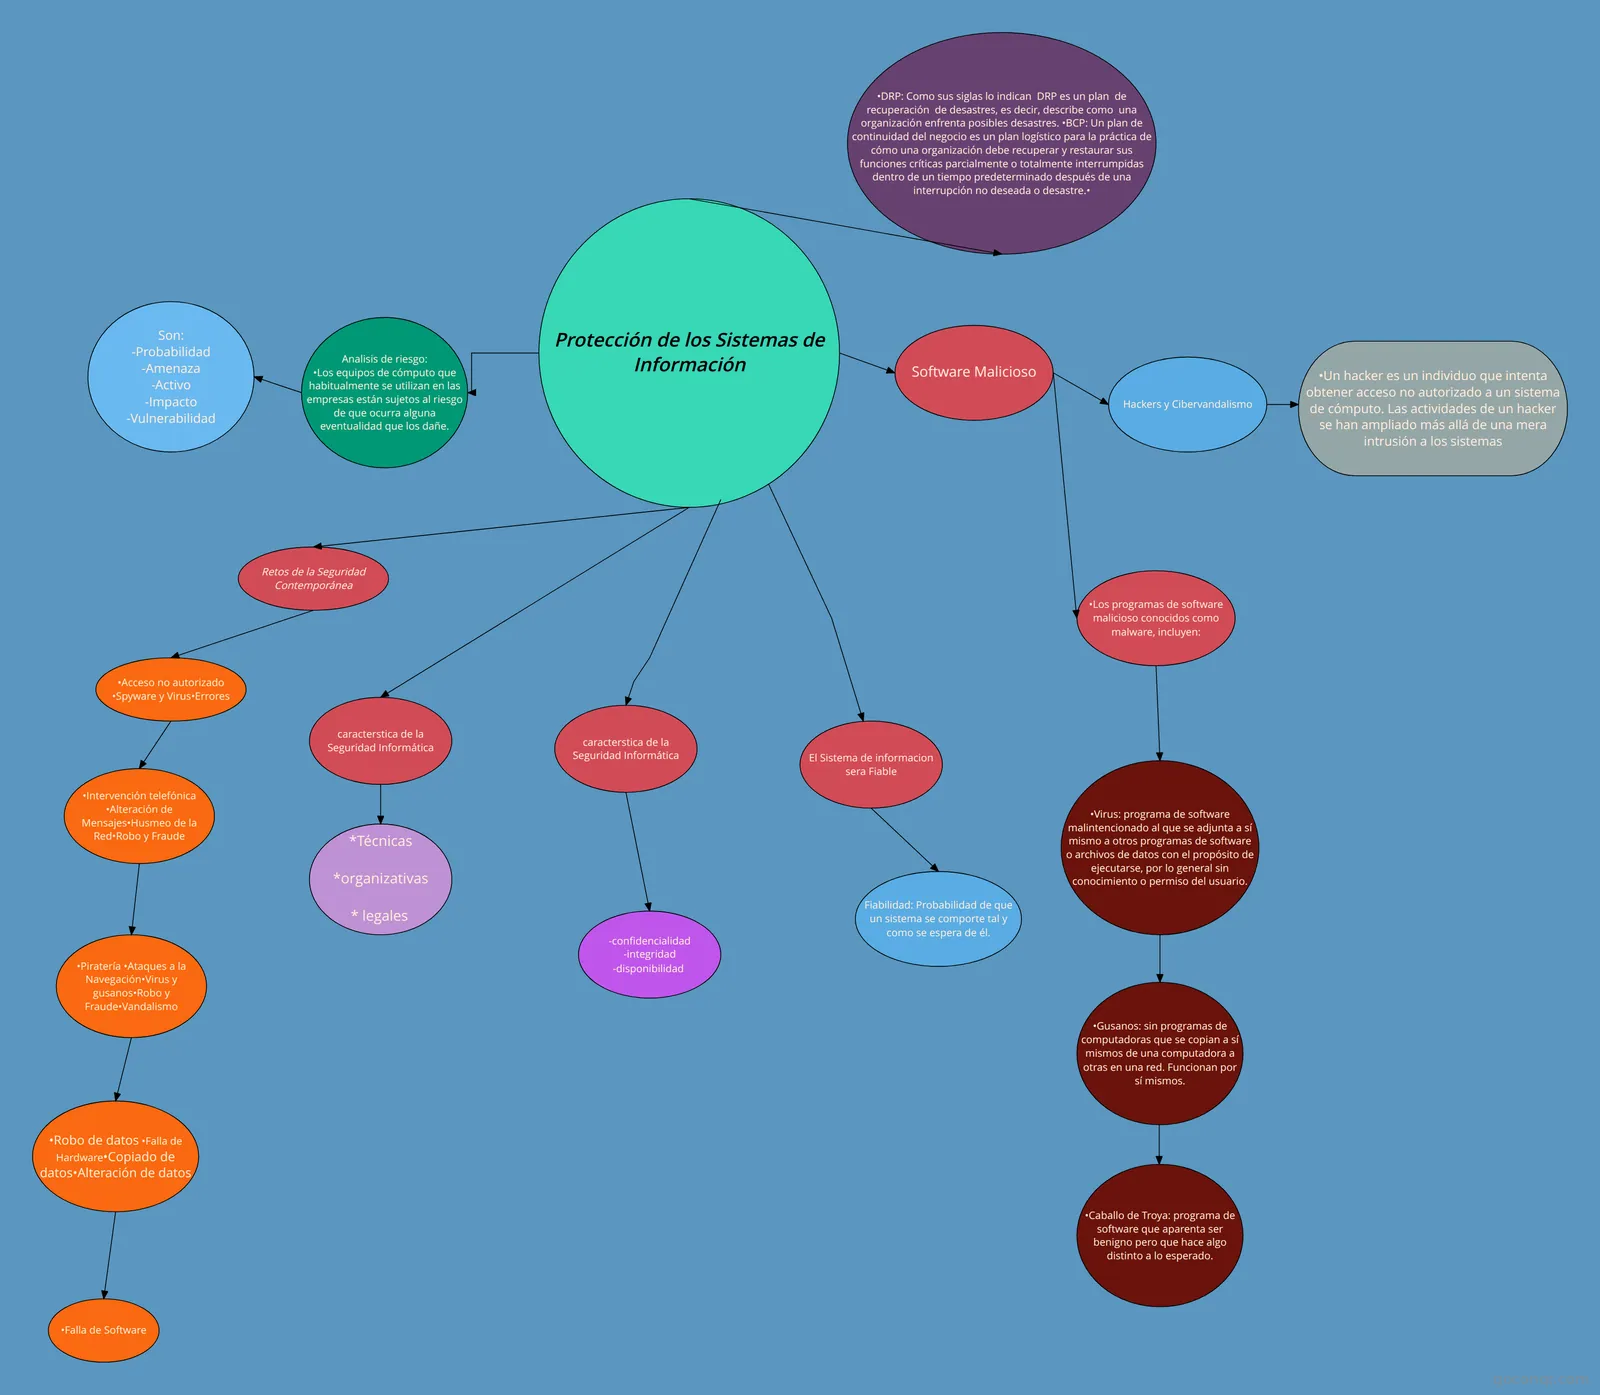 lesvia estrada Protección de los Sistemas de Información
Apuntes
Ver los 97 apuntes-
Ciberseguridad Ciberseguridad Objetivo: Pretende mitigar la exposición de la información de empresas y usuarios de tecnologías informáticas. Por qué la Ciberseguridad es necesaria ? Porque es vital en una sociedad como la que t...
-
Política de uso de cuentas de usuario del sistema Cuentas de Usuario: Existen dos tipos de cuentas las cuales hacen diferentes tareas en especifico o son usadas para distintas acciones... Cuenta de Usuario de Sistema de Información: Para que los usuarios puedan obten...
-
Elemntos encriptados ¿Qué es Encriptación?Encriptación es el proceso mediante el cual cierta información o texto sin formato es cifrado de forma que el resultado sea ilegible a menos que se conozcan los datos necesarios para su interpreta...
Diapositivas
Ver los 30 diapositivasTemas de Seguridad de la información
Otros temas de Ciberseguridad
Sobre Seguridad de la información
GoConqr OriginalPor dónde empezar
Seguridad de la información forma parte de Fundamentos de la ciberseguridad, dentro de la asignatura Ciberseguridad. Para comenzar, el mapa «Seguridad Digital» reúne confidencialidad, integridad y disponibilidad, junto con amenazas, riesgos y vectores de ataque. También encontrarás un mapa sobre la tríada CID y otro dedicado a la integridad.
Después puedes consultar el mapa sobre los motivos de los ataques. Incluye razones económicas, descontento de usuarios, ciberactivismo y espionaje corporativo. Comparar esos motivos con las amenazas del mapa inicial ayuda a ordenar los conceptos antes de pasar a las normas y la gestión.
Normas y gestión de la seguridad
La página ofrece varios mapas sobre la familia ISO 27000. Uno la presenta como un conjunto de estándares que proporciona un marco para gestionar la seguridad de la información. También aparecen recursos sobre ISO/IEC 27001 e ISO 27002, además de fichas sobre las normas ISO 27000.
El mapa «SGSI» organiza el sistema de gestión mediante el ciclo de planificar, ejecutar, comprobar y actuar. Puedes usarlo para relacionar las políticas y el alcance con el seguimiento y la mejora. El mapa «PCI DSS» se centra en requisitos para proteger los datos de titulares de tarjetas.
Combina mapas y tests
Una forma de estudiar es leer primero un mapa, anotar las relaciones entre sus conceptos y después responder un test sobre el mismo tema. El test de conceptos de seguridad de los sistemas de información incluye preguntas sobre seguridad física y lógica, amenazas y vulnerabilidades. Sus preguntas también mencionan la gestión de riesgos y MAGERIT.
Para practicar las normas, el test de análisis de riesgos de ISO 27001 e ISO 27002 plantea preguntas sobre las diferencias entre ambas y la valoración de activos. Vuelve a los mapas y fichas cuando necesites repasar un término o contrastar una respuesta.
Otros materiales para ampliar el repaso
Además de mapas y tests, hay diagramas sobre servicios de seguridad y copias de seguridad, notas sobre fuga de información y presentaciones sobre seguridad en los sistemas de información. Encontrarás también materiales sobre controles de acceso, privacidad y auditoría de certificación.
Elige un mapa y acompáñalo con un test del mismo tema para organizar tu siguiente sesión de estudio.
Preguntas frecuentes
¿Qué recurso puedo consultar primero?
El mapa «Seguridad Digital» es un punto de partida para repasar confidencialidad, integridad y disponibilidad, además de amenazas y riesgos. Después puedes consultar el mapa sobre los motivos de los ataques y pasar a un test de conceptos de seguridad de los sistemas de información para practicar las ideas revisadas.
¿Qué temas cubren los mapas mentales?
Los mapas abordan conceptos como la tríada CID, la integridad y los controles de acceso. También hay materiales sobre los motivos de los ataques, la familia ISO 27000, el sistema de gestión de seguridad de la información y la auditoría de certificación. El mapa «PCI DSS» trata requisitos para proteger datos de titulares de tarjetas.
¿Puedo usar los recursos sin pagar?
Sí. Todos los recursos de esta página se pueden abrir, estudiar y realizar gratis, sin cuenta. Son materiales creados por usuarios de GoConqr. Una cuenta gratuita permite además guardar las puntuaciones de los tests y crear tus propios tests, mapas mentales, fichas y notas.
¿Hay materiales para preparar oposiciones y repasar ISO 27001?
Sí. La página incluye un test de conceptos de seguridad de los sistemas de información que menciona oposiciones y plantea preguntas sobre gestión de riesgos. También encontrarás un test de análisis de riesgos de ISO 27001 e ISO 27002, mapas sobre estas normas y fichas sobre la familia ISO 27000.
¿Cómo puedo repasar la gestión de la seguridad de la información?
El mapa «SGSI» presenta el ciclo de planificación, ejecución, seguimiento y mejora. Puedes relacionarlo con los mapas sobre la familia ISO 27000 y después practicar con el test sobre el sistema de gestión de seguridad de la información. La página también contiene recursos sobre auditoría de certificación para ampliar el repaso.