
Mapa mental
PRINCIPIOS DE CODIFICACIÓN SEGURA
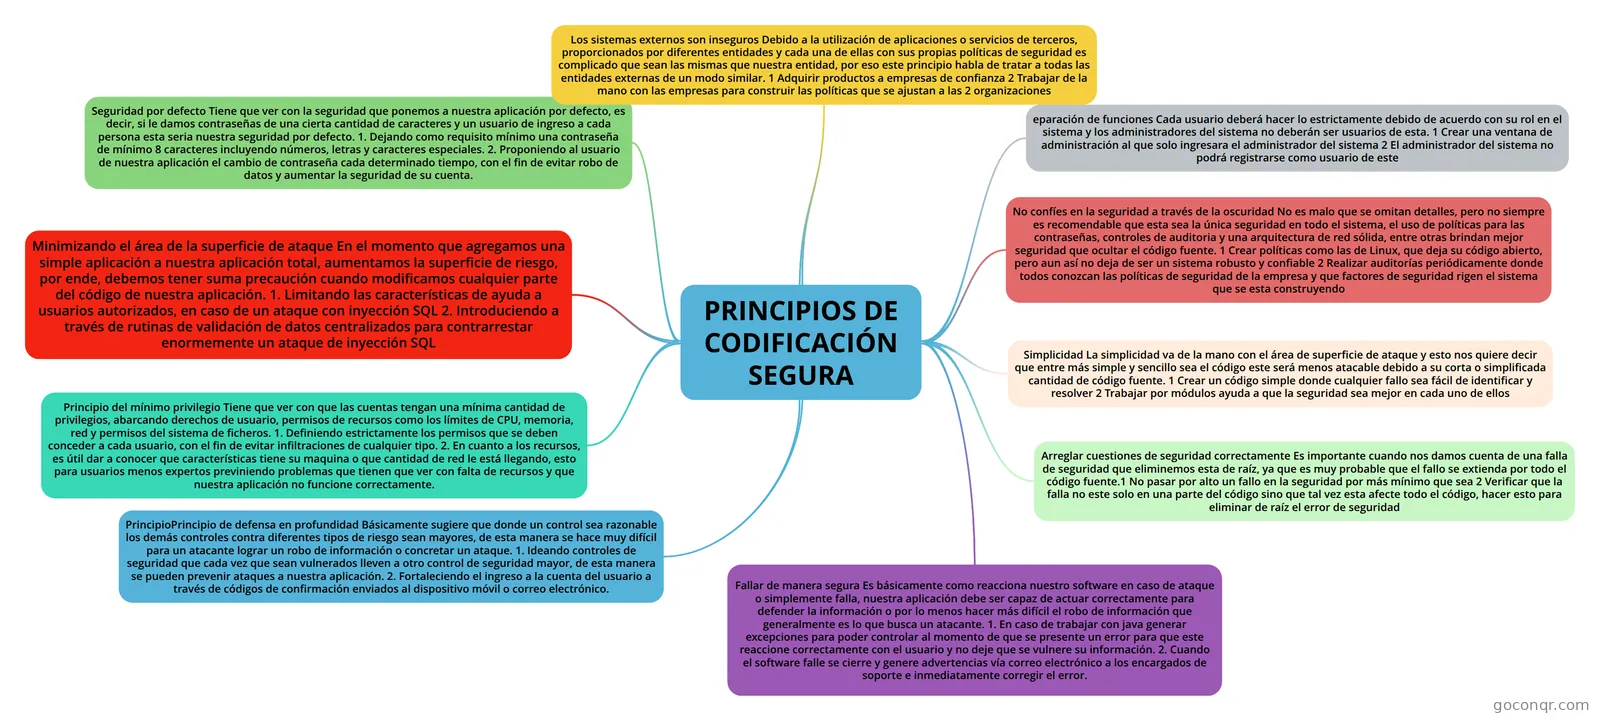
Mapa mental: principios de codificación segura
Contenido del mapa
PRINCIPIOS DE CODIFICACIÓN SEGURA
Seguridad por defecto Tiene que ver con la seguridad que ponemos a nuestra aplicación por defecto, es decir, si le damos contraseñas de una cierta cantidad de caracteres y un usuario de ingreso a cada persona esta seria nuestra seguridad por defecto. 1. Dejando como requisito mínimo una contraseña de mínimo 8 caracteres incluyendo números, letras y caracteres especiales. 2. Proponiendo al usuario de nuestra aplicación el cambio de contraseña cada determinado tiempo, con el fin de evitar robo de datos y aumentar la seguridad de su cuenta.
Principio del mínimo privilegio Tiene que ver con que las cuentas tengan una mínima cantidad de privilegios, abarcando derechos de usuario, permisos de recursos como los límites de CPU, memoria, red y permisos del sistema de ficheros. 1. Definiendo estrictamente los permisos que se deben conceder a cada usuario, con el fin de evitar infiltraciones de cualquier tipo. 2. En cuanto a los recursos, es útil dar a conocer que características tiene su maquina o que cantidad de red le está llegando, esto para usuarios menos expertos previniendo problemas que tienen que ver con falta de recursos y que nuestra aplicación no funcione correctamente.
PrincipioPrincipio de defensa en profundidad Básicamente sugiere que donde un control sea razonable los demás controles contra diferentes tipos de riesgo sean mayores, de esta manera se hace muy difícil para un atacante lograr un robo de información o concretar un ataque. 1. Ideando controles de seguridad que cada vez que sean vulnerados lleven a otro control de seguridad mayor, de esta manera se pueden prevenir ataques a nuestra aplicación. 2. Fortaleciendo el ingreso a la cuenta del usuario a través de códigos de confirmación enviados al dispositivo móvil o correo electrónico.
Fallar de manera segura Es básicamente como reacciona nuestro software en caso de ataque o simplemente falla, nuestra aplicación debe ser capaz de actuar correctamente para defender la información o por lo menos hacer más difícil el robo de información que generalmente es lo que busca un atacante. 1. En caso de trabajar con java generar excepciones para poder controlar al momento de que se presente un error para que este reaccione correctamente con el usuario y no deje que se vulnere su información. 2. Cuando el software falle se cierre y genere advertencias vía correo electrónico a los encargados de soporte e inmediatamente corregir el error.
Simplicidad La simplicidad va de la mano con el área de superficie de ataque y esto nos quiere decir que entre más simple y sencillo sea el código este será menos atacable debido a su corta o simplificada cantidad de código fuente. 1 Crear un código simple donde cualquier fallo sea fácil de identificar y resolver 2 Trabajar por módulos ayuda a que la seguridad sea mejor en cada uno de ellos
No confíes en la seguridad a través de la oscuridad No es malo que se omitan detalles, pero no siempre es recomendable que esta sea la única seguridad en todo el sistema, el uso de políticas para las contraseñas, controles de auditoria y una arquitectura de red sólida, entre otras brindan mejor seguridad que ocultar el código fuente. 1 Crear políticas como las de Linux, que deja su código abierto, pero aun así no deja de ser un sistema robusto y confiable 2 Realizar auditorías periódicamente donde todos conozcan las políticas de seguridad de la empresa y que factores de seguridad rigen el sistema que se esta construyendo
eparación de funciones Cada usuario deberá hacer lo estrictamente debido de acuerdo con su rol en el sistema y los administradores del sistema no deberán ser usuarios de esta. 1 Crear una ventana de administración al que solo ingresara el administrador del sistema 2 El administrador del sistema no podrá registrarse como usuario de este
Los sistemas externos son inseguros Debido a la utilización de aplicaciones o servicios de terceros, proporcionados por diferentes entidades y cada una de ellas con sus propias políticas de seguridad es complicado que sean las mismas que nuestra entidad, por eso este principio habla de tratar a todas las entidades externas de un modo similar. 1 Adquirir productos a empresas de confianza 2 Trabajar de la mano con las empresas para construir las políticas que se ajustan a las 2 organizaciones
Minimizando el área de la superficie de ataque En el momento que agregamos una simple aplicación a nuestra aplicación total, aumentamos la superficie de riesgo, por ende, debemos tener suma precaución cuando modificamos cualquier parte del código de nuestra aplicación. 1. Limitando las características de ayuda a usuarios autorizados, en caso de un ataque con inyección SQL 2. Introduciendo a través de rutinas de validación de datos centralizados para contrarrestar enormemente un ataque de inyección SQL
Arreglar cuestiones de seguridad correctamente Es importante cuando nos damos cuenta de una falla de seguridad que eliminemos esta de raíz, ya que es muy probable que el fallo se extienda por todo el código fuente.1 No pasar por alto un fallo en la seguridad por más mínimo que sea 2 Verificar que la falla no este solo en una parte del código sino que tal vez esta afecte todo el código, hacer esto para eliminar de raíz el error de seguridad
Información
- Descripción
- Mapa Mental sobre PRINCIPIOS DE CODIFICACIÓN SEGURA, creado por Carlos Romero el 09/03/2020.
- Creado por
- Carlos Romero
- Visitas
- 0
- Valoración