
Seguridad de aplicaciones y desarrollo seguro
269 recursos creados por 219 usuarios
Esta página de GoConqr reúne mapas mentales, cuestionarios, fichas y apuntes sobre seguridad de aplicaciones y desarrollo seguro, desde los principios de codificación hasta las vulnerabilidades y los riesgos web. Está dirigida principalmente a estudiantes universitarios que quieren practicar estos temas y a profesores que buscan material para trabajarlos. Incluye más de 260 recursos, entre ellos más de 220 mapas mentales, creados por más de 210 colaboradores. Empieza por un mapa y después prueba un cuestionario para repasar lo aprendido.
Elige un tema
- Ciclo de vida del desarrollo seguro25
- Amenazas, riesgos y vulnerabilidades15
- Diseño seguro y modelado de amenazas14
- Programación segura48
- Autenticación y control de acceso13
- Protección de datos y cifrado7
- Inyección y validación de entradas8
- OWASP y OWASP Top 1025
- Seguridad en aplicaciones web27
- Seguridad en aplicaciones móviles9
- OWASP ASVS y requisitos de verificación8
- Pruebas de seguridad y detección de vulnerabilidades9
- Despliegue y monitoreo seguro6
Lo mejor de Seguridad de aplicaciones y desarrollo seguro
-
64 preguntasTest Seguridad en el Software Señalar la respuesta correcta. El objetivo del principio de "minimo privilegio" es:
-
Mapa mental PRINCIPIOS DE CODIFICACIÓN SEGURA
-
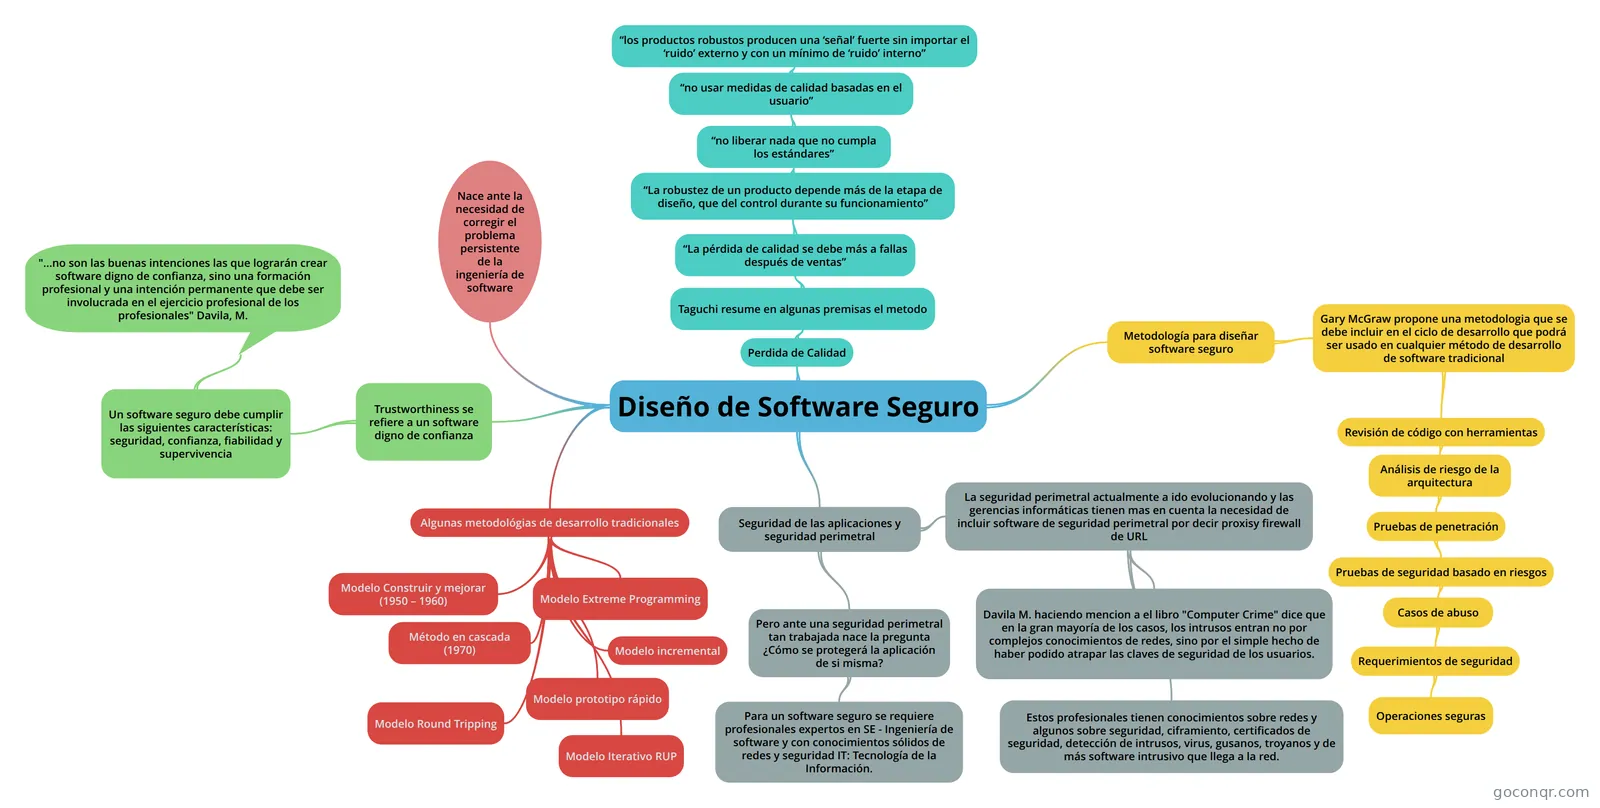 Mapa mental Diseño de Software Seguro Mapa Mental sobre Diseño de Software Seguro, creado por Victor Manuel Mita Ramirez el 14/03/2017.
-
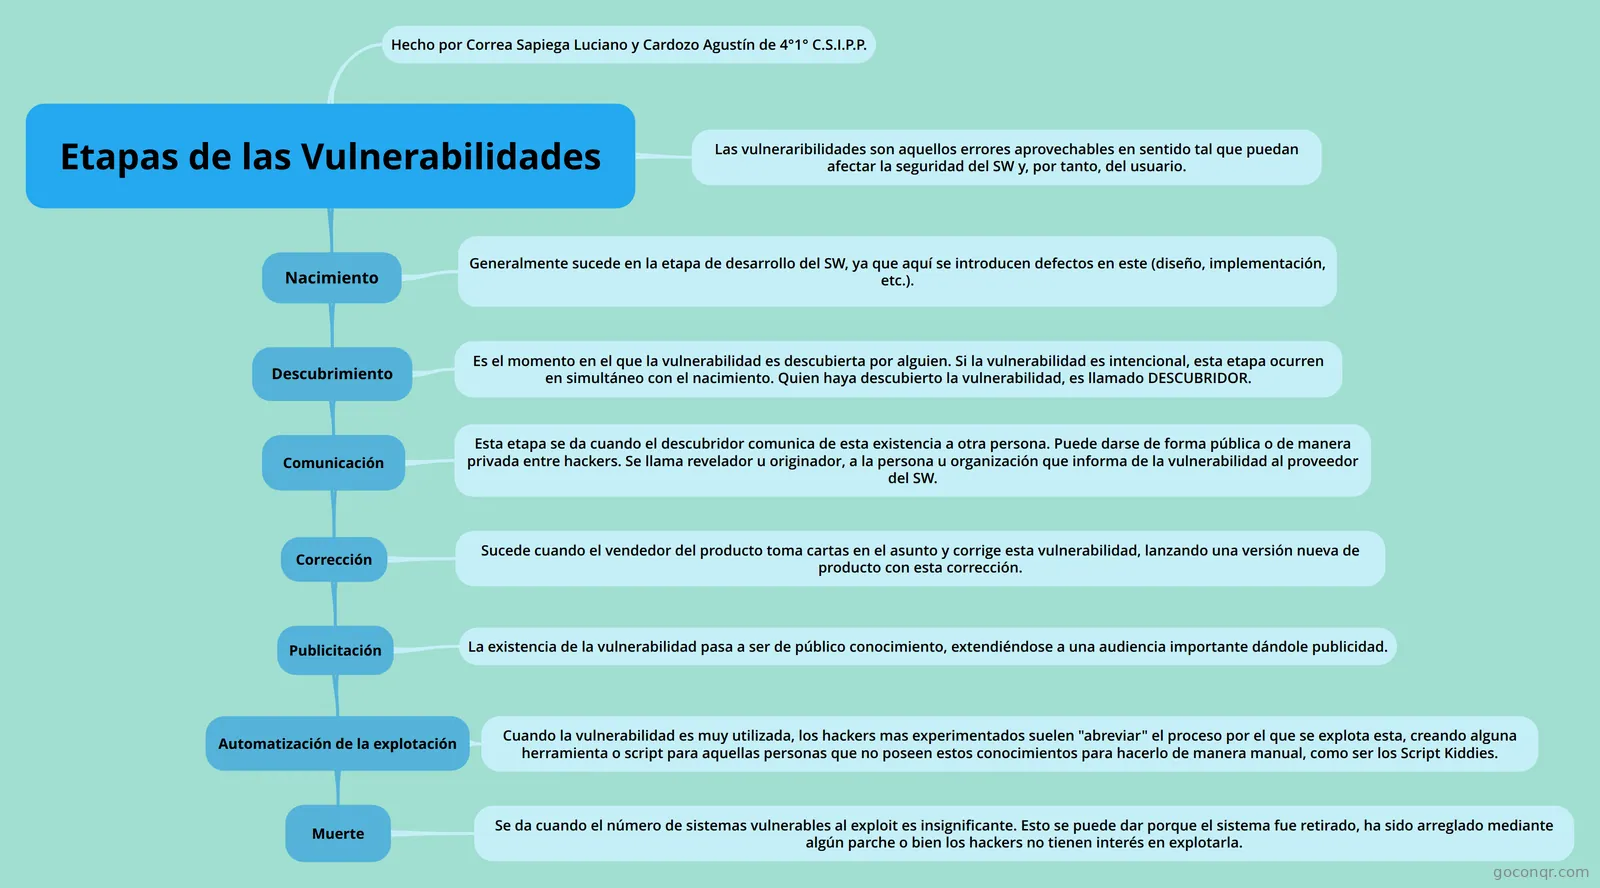 Mapa mental Etapas de las Vulnerabilidades En este mapa se describe el proceso desde el nacimiento hasta la muerte de una vulneraiblidad. Cabe destaca...
-
123 preguntasDesarrollo Seguro Una serie de mecanismos defensivos son creados en capas con el objetivo de proteger datos o información val...
-
100 preguntasTest todos los temas ¿Qué propiedad garantiza que el software sea operativo y accesible por personas autorizadas, conforme a las...
-
100 preguntasTest Seguridad en aplicaciones Online y Base de Datos ¿Cuáles son los objetivos de seguridad de los Sistemas TIC?
-
81 preguntasTEST REPASO FINAL PUESTA EN PRODUCCION SEGURA ¿Cuál es el principal objetivo de las pruebas funcionales?
Tests
-
64 preguntasTest Seguridad en el Software Señalar la respuesta correcta. El objetivo del principio de "minimo privilegio" es:
-
123 preguntasDesarrollo Seguro Una serie de mecanismos defensivos son creados en capas con el objetivo de proteger datos o información val...
-
100 preguntasTest todos los temas ¿Qué propiedad garantiza que el software sea operativo y accesible por personas autorizadas, conforme a las...
-
100 preguntasTest Seguridad en aplicaciones Online y Base de Datos ¿Cuáles son los objetivos de seguridad de los Sistemas TIC?
-
81 preguntasTEST REPASO FINAL PUESTA EN PRODUCCION SEGURA ¿Cuál es el principal objetivo de las pruebas funcionales?
-
30 preguntasTest Tema 3 - Riesgos de seguridad El modelado de amenazas:
-
22 preguntasDesarrollo seguro 2 ¿Qué es una VPN (Red Privada Virtual) en el contexto de la seguridad en redes?
-
20 preguntasUSS COMMOV EX2
Mapas mentales
Ver los 234 mapas mentales-
PRINCIPIOS DE CODIFICACIÓN SEGURA
-
Diseño de Software Seguro Mapa Mental sobre Diseño de Software Seguro, creado por Victor Manuel Mita Ramirez el 14/03/2017.
-
Etapas de las Vulnerabilidades En este mapa se describe el proceso desde el nacimiento hasta la muerte de una vulneraiblidad. Cabe destaca...
-
Vulnerabilidades en aplicaciones WEB
-
Requisitos del ciclo de vida del desarrollo seguro de software
-
Vulnerabilidades del Software
-
Principios de Codificación Segura
-
OWASP
Fichas
-
62 fichasMódulo 1 .NET Security Features
-
48 fichasMódulo 7 ¿Qué parámetros se deben considerar al diseñar mensajes de error seguros?
-
60 fichasSeguridad de aplicaciones en linea son debilidades en un sistema que los atacantes pueden aprovechar para obtener alguna ventaja poniendo en p...
-
34 fichasMódulo 8 - .NET Secure File Handling ¿A que se le llama "archivo", en el ambiente .NET?
-
49 fichasMódulo 2 ¿En qué consiste la seguridad basada en roles?
-
56 fichasseguridad Permite una rápida recuperación al estado de operaciones normales, cuando ocurren eventos inesperados.
-
8 fichasFichas Seguridad del Software La perspectiva del atacante se suele modelar de dos formas:
Diagramas de flujo
Ver los 14 diagramas de flujo-
Sin título
-
Sin título
-
Diseño seguro
-
V1: REQUISITOS DE ARQUITECTURA, DISEÑO Y MODELADO DE AMENAZAS.
-
V10: REQUISITOS DE VERIFICACIÓN DE CÓDIGO MALINTENCIONADO.
-
V8: REQUISITOS DE VERIFICACIÓN DE PROTECCIÓN DE DATOS.
-
V13: REQUISITOS DE VERIFICACIÓN DE API Y SERVICIOS WEB.
-
V2. Requisitos de verificación de autenticación
Apuntes
-
1_Desarrollo de software seguro - created from Mind Map Concepto de software Ingeniería de Software Codificación del software
-
Programación Defensiva - creado desde un Mapa Mental Minimizar el alcance de las variables Minimice el alcance de la anotación @Suppress Warnings Minimizar la accesibilidad de las clases y sus miembros
-
10 defectos de diseño de software a evitar - creado desde un Mapa Mental Dar o obtenga pero nunca asumaaaaaaa Utilice un medio de autenticación que no pueda ser alterado Autorice y luego autentique
-
Principios básicos de desarrollo del SW - creado desde un Mapa Mental Compartimentación Mínimo privilegio Defensa en profundidad
Diapositivas
Temas de Seguridad de aplicaciones y desarrollo seguro
Otros temas de Ciberseguridad
Sobre Seguridad de aplicaciones y desarrollo seguro
GoConqr OriginalPor dónde empezar
Esta unidad forma parte de Seguridad de aplicaciones y servicios, dentro de Ciberseguridad. Sus recursos permiten recorrer el desarrollo seguro desde los principios de diseño hasta los riesgos de aplicaciones web y las pruebas de seguridad.
Para empezar, consulta el mapa sobre principios de codificación segura. Reúne ideas como la seguridad por defecto, el fallo seguro, la defensa en profundidad y el mínimo privilegio. Úsalo para distinguir cada principio y relacionarlo con la reducción de la superficie de ataque.
Después, el mapa «Diseño de Software Seguro» presenta la necesidad de desarrollar software digno de confianza. Puedes compararlo con los recursos sobre prácticas de programación segura y seguridad en el ciclo de desarrollo para ampliar el recorrido.
Vulnerabilidades y riesgos web
El mapa «Etapas de las Vulnerabilidades» organiza el recorrido de una vulnerabilidad desde su nacimiento y descubrimiento hasta su corrección y desaparición. Es un punto de partida para ordenar los conceptos antes de consultar los mapas sobre tipos de vulnerabilidad y agujeros de seguridad.
La página también incluye mapas sobre los riesgos de OWASP para aplicaciones web, la exposición de datos sensibles, las entidades externas XML y la pérdida de control de acceso. El mapa sobre inyección SQL describe cómo se inserta código malicioso en cadenas que después se procesan en SQL Server.
Combina mapas y cuestionarios
Tras revisar los principios, utiliza «Test Seguridad en el Software» para practicar preguntas sobre mínimo privilegio y superficie de ataque. El cuestionario «Desarrollo Seguro» incluye, entre otros temas, la protección mediante capas defensivas. Vuelve a los mapas para revisar los conceptos que quieras aclarar.
También encontrarás fichas, apuntes y diagramas de flujo. Algunos diagramas tratan requisitos de autenticación, protección de datos, lógica empresarial y configuración; otros se centran en diseño seguro. Los apuntes sobre programación defensiva y principios de desarrollo ofrecen otra forma de repasar.
Amplía el recorrido
Si quieres conectar las ideas, consulta «DevSecOps» junto con los recursos sobre metodologías de desarrollo seguro y pruebas de seguridad. También hay material sobre autenticación de aplicaciones, seguridad en aplicaciones móviles y requisitos de API y servicios web.
Elige el tema que necesites revisar y combina un mapa con un cuestionario de la página.
Preguntas frecuentes
¿Con qué recurso puedo empezar?
El mapa sobre principios de codificación segura es una buena entrada porque reúne seguridad por defecto, fallo seguro, defensa en profundidad y mínimo privilegio. Después puedes pasar a «Test Seguridad en el Software», que plantea preguntas sobre mínimo privilegio y reducción de la superficie de ataque.
¿Qué temas cubren los mapas mentales?
Los mapas abarcan diseño de software seguro, etapas y tipos de vulnerabilidad, prácticas de programación y seguridad durante el desarrollo. También hay recursos sobre riesgos de OWASP, inyección SQL, autenticación de aplicaciones, seguridad web y aplicaciones móviles. Puedes elegir el tema que quieras repasar y relacionarlo con los principios de codificación segura.
¿Son gratuitos los recursos de esta página?
Sí. Todos los recursos listados se pueden abrir y estudiar gratuitamente, y los cuestionarios se pueden responder sin cuenta. Una cuenta gratuita también permite guardar las puntuaciones y crear cuestionarios, mapas mentales, fichas y apuntes propios. Los materiales de la página han sido creados por usuarios de GoConqr.
¿A quién van dirigidos estos materiales?
La página está orientada principalmente a estudiantes universitarios que quieren practicar principios de desarrollo seguro, vulnerabilidades y riesgos de aplicaciones. También ofrece a profesores materiales de distintos formatos para trabajar esos temas, como mapas mentales, cuestionarios, fichas y diagramas de flujo.