
Mindmap
COSO 2013
Inhalt der Mindmap
COSO 2013
MISIÓN
- “Proporcionar liderazgo de pensamiento a través de la elaboración de marcos y directrices globales sobre la gestión del riesgo empresarial, el control interno y el fraude, diseñado para mejorar el desempeño y gestión organizacional y reducir el fraude en las organizaciones”
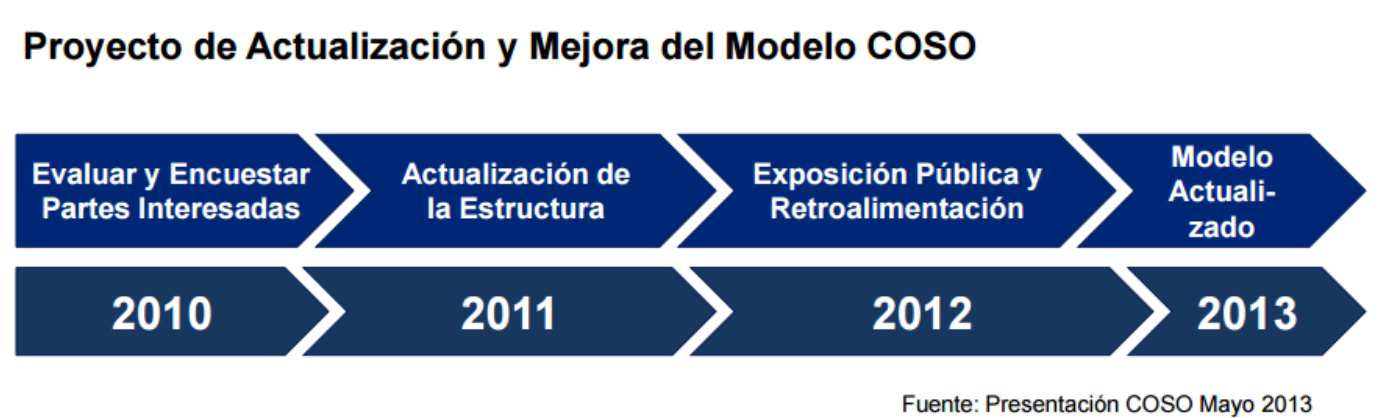
ANTECEDENTES
ESTRUCTURA
- 5 Componentes
- 1. Ambiente de Control
- 2. Evaluación de Riesgos
- 3. Actividades de Control
- 4. Inofrmación y Comunicación
- 5. Actividades de Monitoreo
- 17 Princpios
- Ambiente de control
- 1: Demostrar compromiso con la integridad y valores éticos.
- 2: El consejo de administración ejerce su responsabilidad de supervisión del control interno.
- 3: Establecimiento de estructuras, asignación de autoridades y responsabilidades
- 4: Demuestra su compromiso de reclutar, capacitar y retener personas competentes.
- 5: Retiene a personal de confianza y comprometido con las responsabilidades de control interno
- Evaluación de riesgos
- 6: Se especifican objetivos claros para identificar y evaluar riesgos para el logro de los objetivos.
- 7: Identificación y análisis de riesgos para determinar cómo se deben mitigar.
- 8: Considerar la posibilidad del fraude en la evaluación de riesgos
- 9: Identificar y evaluar cambios que podrían afectar significativamente el sistema de control interno.
- Actividades de control
- 10: Selección y desarrollo de actividades de control que contribuyan a mitigar los riesgos a niveles aceptables.
- 11: La organización selecciona y desarrolla actividades de controles generales de tecnología para apoyar el logro de los objetivos
- 12: La organización implementa las actividades de control a través de políticas y procedimientos
- Información y Comunicación
- 13: Se genera y utiliza información de calidad para apoyar el funcionamiento del control interno.
- 14: Se comunica internamente los objetivos y las responsabilidades de control interno
- 15: Se comunica externamente los asuntos que afectan el funcionamiento de los controles internos.
- Actividades de monitoreo
- 16: Se lleva a cabo evaluaciones sobre la marcha y por separado para determinar si los componentes del control interno están presentes y funcionando.
- 17: Se evalúa y comunica oportunamente las deficiencias del control interno a los responsables de tomar acciones correctivas, incluyendo la alta administración y el consejo de administración
- Ambiente de control
- Puntos de Enfoque
- 5 Componentes
OBJETIVOS
- Considerar cambios en el ambiente de negocios y operativo
- Articular los principios para facilitar un control interno efectivo
BENEFICIOS EN LA IMPLEMENTACION DEL COSO 2013
- Fortalecer Esfuerzos Antifraude
- Adaptar los controles a las necesidades cambiantes del negocio
- Mayor aplicabilidad sobre varios modelos de negocio
- Mejora de la calidad de la evaluacion de los Riesgos
- Expande el uso de información financiera y no financiera
- Mejora el gobierno corporativo
Bilder und Dateien der Mindmap
Informationen
- Beschreibung
- COSO 2013
- Erstellt von
- maria paula fernandez roa
- Aufrufe
- 0
- Tags
- Verlauf
-
- Erstellt von Leydy Pao1166 · 28 Apr 2015
- Kopiert von maria paula fernandez roa · 8 Mär 2018
- Bewertung
Mehr zu Modelos de control interno: COSO y COCO