
Notizen
Semana 1
Inhalt der Notizen (6)
Seite 1
Auditor: Tiene la virtud de escuchar y revisar para evaluar la eficiencia y eficacia de una organizacion. Para juzgar la verdad o falsedad de lo que se esta verificando.
Que es una auditoria: Es una evaluacion de la eficiencia y eficacia de la totalidad e una organizacion con el fin de establecer acciones de mejora en los procesos.
Tpo de auditoria:
Relacion del auditor con la empresa:
Interna : Ejercida por el personal de la empresa. Con el fin de encontrar areas por mejorar
Externa: Ejercida por personal externo, con el fin de generar una certificación o mantenerla
Segun su alcance:
Parcial: Se auditan solo algunas partes de la empresa
Global: Se audita la totalidad de la empresa
Segun cuando se audita:
Programada: Responde a una actividad planificada
Extraordinaria: Se origina para encontrar el origen de por problemas con la prevencion
Informatica: Revision y evaluacion de controles, politicas y procedimientos relacionados con los elementos informacions:
Utilización y Eficiencia del Hardware y Sofware
La Interconexion de redes existentes
Seguridad Fisica (Hacia todos los activos de la empresa) y Logica (Que existe para salvaguardar la información): Es importante para la toma de decisiones de los dirigentes.
Objetivos:
Salvaguardar los activos: Proteccion de hardware software y personal
Integridad de los datos: Mantener la consistencia de los datos y que no se dupliquen en diversas areas
Efectividad de sistemas: Los sistemas informaticos se encuentren alineados a los objetivos
Eficiencia de sistemas: Que se cumplan los objetivos con menos recursos y menos tiempo
Seguridad y confidencialidad: Proteccion de la informacion de toda la empresa
Alcances:
Evaluacion administrativa del area de informatica: Controles internos existentes en esta area que se trasladan a otras al utilizar herramientas tecnologicas.
Evaluacion de los sitemas y procedimintos: Eficiencia con la que se trabaja con la ayuda de la tecnologia.
Evaluación de los procesos de datos de los sistemas y de los equipos de computo: Uso adecuado del software, hardware, redes y base de datos.
Seguridad y confidencialidad de la información: Uso de contraseñas de acceso, encriptación de informacion en la base de datos, politicas o reglamentos para la eguridad.
Aspectos legales de los sitemas de información: Establecimiento de controles internos para el uso de los sitemas de informacion implementados en la empresa.
Estructura organizacional:
Tiene perfectamente dividido en areas administrativas, tiene asignadas funciones y responsabilidades en cada una de ellas, y se puede visualizar las relaciones entre areas y jerarquia de mando existentes
Reconocimiento de las TI:
HW y SW: Se debe ser capaz de identificar el HW y SW como el uso de Bitacoras, politicas de uso, resguardos de equipos, y periodicidad de mantenimientos.
Redes: Tipos de redes (alambrica o inhalambrica), control de acceso, tipo de seguridad, proteccion (si es alambrica:canaletas o rieles), politicas o lineamientos de uso
Seguridad logica y fisica: Control de accesos a espacios restringidos, proteccion del personal (en caso de catastrofes) politicas o lineamientos en el tratamiento de la informacion
Sistemas de informacion: Eficiencia y eficacia en el trabajo cotidiano, politicas o lineamientos de uso.
En caso de Desarrollo de software: Metodologia, equipo de desarrollo, proyecto de desarrollo
Seite 2
De la necesidad del control:
Todo proceso de creacion en ingenierá necesita una validación
Son de destadar dos pareas en informática
Desarrollo
seguridad
Se audita el correcto seguimiento de:
Metodologías
Normas
Son necesarias para la mayoría de las certificaciones
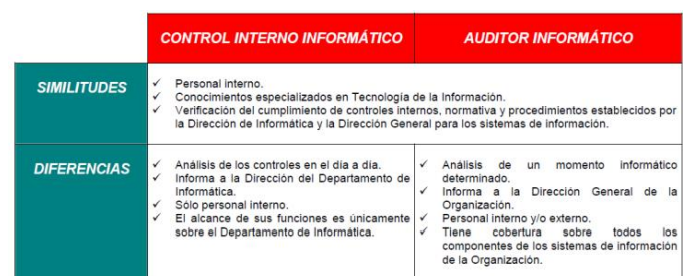
Controles internos:
El control interno es un mecanismo intrínseco a la empresa y orientado a prevenir, corregir errores o irregularidades.
El control interno tiene por foco único el departamento de informática
En el control interno informático el exames es de modo continuo.
Quien realiza el control interno informa solo a la dirección del departamento de informatica y es personal interno de la empresa
Auditoria Interna:
La auditoría estudia un momento concreto de la historia de la actividad de una empresa.
La auditoría informática abarca todos los componentes de los sitemas de informació.
El auditorreporta a la dirección general de la empreasa.
Realiza una monitorización continua del mantenimiento, supervisión y mejora del sistema de control
Auditoría externa
Realizada por un auditor externo
Comprobar si las conclusiones de la auditoría interna son correctas
El auditor reporta a la dirección general de la empresa
Trata de mitigar o eliminar el riesgo existente en la auditoría interna por la independencia de esta.
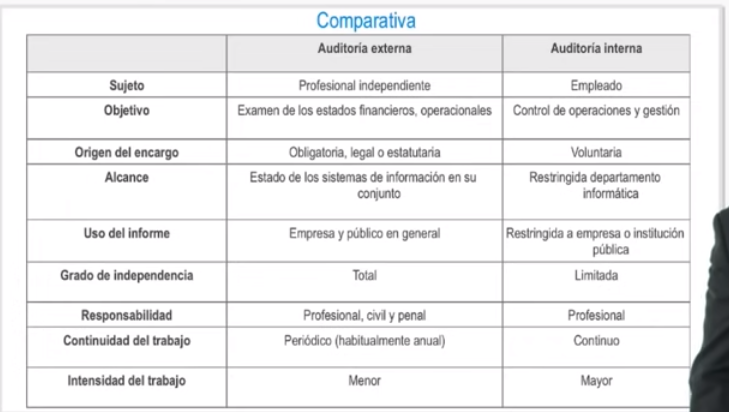
Taxonomía
En virtud de su alcance:
Auditoría parcial
Auditoría completa
En virtud del trabajo que se realiza:
auditoría de cuentas
auditoría operativa
auditoría de gestión
En virtud del orgien del encargo:
auditoría obligatoria, legal o estatutaria
auditoría voluntaria
En virtud de la independecia de la evaluación:
auditoría externa
auditoría interna
CONCLUSIONES
Necesidad de control (Sobre punto de vista de calidad y si queremos ser reconocidos por ello)
Garantia de funcionamiento interno
Mensaje externo de buenas practicas
Imprescindible para las certificaciones (auditorías externas)
Seite 3
¿ De qué forma el auditor interno debe actuar contra posibles amenazas a la ciberseguridad ?:
3 De agosto 202 por Asobancaria. Aumento de ciberataques del 38% (marzo de 2019-marzo de 2020
Rol del auditor interno frente a la ciberseguridad:
Los ciberataques han generado que se construya un nuevo paradigma alrededor de la seguridad informática, que ya no solo debe basarse en chequeos regulatorios y controles, sino también en la implementación de metodologías que protejan la integridad de los sistemas, detecten y den respuesta efectiva a los incidentes.
Lineas de defensa contra los riesgos cibernéticos:
Con el objetivo de establecer los controles necesarios para mitigar los riesgos derivados de la ciberseguridad.
La primera línea de defensa es la encargada de gestionar los riesgos en el día a día y la responsable de realizar procedimientos de control interno.
La segunda línea de defensa compuesta por el área de gestión de riesgos, cumplimiento normativo y seguridad de los sistemas: Facilite la realización de revisiones de ciberseguridad, para monitorear los controles, proveer un mapa de riesgos y establecer sistemas de reporte de incidentes que afecten la ciberseguridad.
La tercera línea de defensa recae sobre la auditoría interna, debe ser independiente de las dos líneas anteriores y debe proveer garantías de control interno a los órganos de gobierno de la entidad.
Acciones mínimas que debería considerar la auditorá interna en materia de ciberseguridad:
Ayudar a los órganos de gobierno en el diseño e implementación de la política de ciberseguridad.
Asegurar que la entidad tiene la capacidad de identificar y mitigar el riesgo cibernético.
Verificar los mecanismos diseñados para identificar incidentes internos y externos.
Ayudar a concientizar a todas las áreas de la entidad, desde la alta dirección, sobre los riesgos cibernéticos para alcanzar los objetivos de la estrategia de ciberseguridad de la compañía.
Integrar la ciberseguridad en el plan de auditía de la entidad.
Desarrollar el perfil de riesgo de ciberseguridad de la entidad
Evaluar el programa de ciberseguridad con marcos internaciones como NIST
Evaluar el enfoque preventivo de la organización (Edeucación, formación y concientización de los usuarios ye las herramientas de control y vigilancia digital.
Identificar carencia de personal especializado en TI que pueda presentar un riesgo sobre los objetivos de ciberseguridad
Seite 4
La función a desarrollar de una auditoria es:
Investigación constante de planes y objetivos
Estudio de las políticas y sus prácticas
Revisión constante de la estructura orgánica
Estudio constante de las operaciones de la empresa
Analizar la eficiencia de la utilización de recursos humanos y materiales
Revisión del equilibrio de las cargas de trabajo • Revisión constante de los métodos de control
Los objetivos de la auditoria informática son:
El control de la función informática
El análisis de la eficiencia de los Sistemas Informáticos
La verificación del cumplimiento de la Normativa en este ámbito
La revisión de la eficaz gestión de los recursos informáticos
La auditoría informática sirve para mejorar ciertas características en la empresa como:
Eficiencia
Eficacia
Rentabilidad
Seguridad
También es un conjunto de tareas realizadas por un especialista para la evaluación o revisión de políticas y procedimientos relacionados con las diferentes áreas de una empresa:
Administrativas
Financieras
Operativas
Informatíca
Credito
Fiscales
Las cualidades y requisitos que debe poseer un auditor son las siguientes:
Formación (buen profesional, conocimientos completos)
Experiencia
Independencia (actitud mental - actuar libremente con respecto a su juicio profesional)
Objetividad (actitud imparcial - no dejarse influenciar)
Madurez
Integridad (rectitud intachable, honestidad)
Capacidad de análisis y síntesis
Responsabilidad Interés
El campo de acción de la auditoria informática es:
La evaluación administrativa del área de informática. esto comprende la evaluación de
Los objetivos del departamento, dirección o gerencia.
Metas, planes, políticas y procedimientos de procesos electrónicos estándares.
Organización del área y su estructura orgánica.
Funciones y niveles de autoridad y responsabilidad del área de procesos electrónicos.
Integración de los recursos materiales y técnicos.
Dirección.
Costos y controles presupuestales.
Controles administrativos del área de procesos electrónicos
La evaluación de los sistemas y procedimientos, y de la eficiencia que se tiene en el uso de la información, lo cual comprende:
Evaluación del análisis de los sistemas y sus diferentes etapas.
Evaluación del diseño lógico del sistema.
Evaluación del desarrollo físico del sistema.
Facilidades para la elaboración de los sistemas.
Control de proyectos.
Control de sistemas y programación.
Instructivos y documentación.
Formas de implantación.
Seguridad física y lógica de los sistemas.
Confidencialidad de los sistemas.
Controles de mantenimiento y forma de respaldo de los sistemas.
Utilización de los sistemas.
Prevención de factores que puedan causar contingencias; seguros y recuperación en caso de desastre.
Productividad.
Derechos de autor y secretos industriales.
La evaluación del procesamiento de datos, de los sistemas y de los equipos de cómputo (software, hardware, redes, bases de datos, comunicaciones), la cual comprende:
Controles de los datos fuente y manejo de cifras de control.
Control de operación.
Control de salida.
Control de asignación de trabajo.
Control de medios de almacenamiento masivo.
Control de otros elementos de cómputo.
Control de medios de comunicación.
Orden en el centro de cómputo.
La seguridad y confidencialidad de la información, que comprende:
Seguridad física y lógica.
Confidencialidad. •
Respaldos.
Seguridad del personal.
Seguros.
Seguridad en la utilización de los equipos.
Plan de contingencia y procedimiento de respaldo para casos de desastre.
Restauración de equipos y de sistemas.
Los principales objetivos de la auditoria informática son los siguientes:
Salvaguardar los activos. Se refiere a la protección del hardware, software y recursos humanos.
Integridad de datos. Los datos deben mantener consistencia y no duplicarse.
Efectividad de sistemas. Los sistemas deben cumplir con los objetivos de la organización.
Eficiencia de sistemas. Que se cumplan los objetivos con los menores recursos.
Seguridad y confidencialidad.
Se pueden establecer tres grupos de funciones a realizar por un auditor informático:
Participar en las revisiones durante y después del diseño, realización, implantación y explotación de aplicaciones informáticas, así como en las fases análogas de realización de cambios importantes.
Revisar y juzgar los controles implantados en los sistemas informáticos para verificar su adecuación a las órdenes e instrucciones de la Dirección, requisitos legales, protección de confidencialidad y cobertura ante errores y fraudes.
Revisar y juzgar el nivel de eficiencia, utilidad, fiabilidad y seguridad de los equipos e información.
Seite 5
Principios Aplicados a la auditoría informatica
Beneficio del auditado
Principio de calidad
Principio de capacidad
Principo de cautela
Principio de comportamiento profesional
Principio de concentración en el trabajo
Principio de confianza
Principio de criterio propio
Principio de discreción
Principio de economia
Principio de formación continuada
Principio de fortalecimiento y respeto de la profesión
Principio de independencia
Principio de información suficiente
Principio de integridad moral
Principio de legalidad
Principio de libre competencia
Principio de no discriminación
Principio de no injerencia
Principio de precisión
Principio de publicidad adecuada
Principio de responsabilidad
Principio de secreto profesional
Principio de servicio publico
Principio de veracidad
Seite 6
Técnicas e instrumentos para realizar una auditoría informática y de sistemas:
Evaluación
Inspección
Confirmación
Comparación
Revisión documental
Matriz de evaluación
Matriz FODA: Este es un método de análisis y diagnóstico usado para la evaluación de un centro de cómputo, que permite la evaluación del desempeño de los sistemas de software, aquí se evalúan los factores internos y externos, para que el auditor pueda conocer el cumplimiento de la misión y objetivo general del área de informática de la organización.
Recolección de información para una auditoria informática
Observación:
Entrevistas:
Cuestionarios:
Encuestas
Inventarios
Informationen
- Beschreibung
- Auditorias AUDITORIA DE SEGURIDAD EN SISTEMAS Y REDES Notiz am Semana 1, erstellt von Brayan Neil Ulloa Ortiz am 19/06/2022.
- Erstellt von
- Brayan Neil Ulloa Ortiz · Jun 2022
- Aktualisiert
- 19 Jun 2022
- Aufrufe
- 1
- Bewertung