
Capitulo 8
Folien in diesem Satz (10)
-
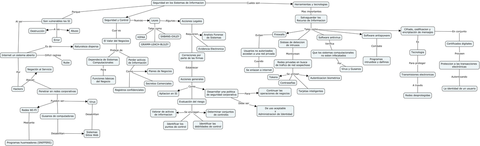
Seguridad en los Sistemas de información
- El uso de los sistemas de información de un negocio debe ser seguro.La seguridad se refiere a las políticas, procedimientos y medidas técnicas para evitar el acceso sin autorización, la alteración, el robo o el daño físico a los sistemas de información. Los controles son métodos, políticas y procedimientos organizacionales que refuerzan la seguridad de los activos de la organización; la precisión y confiabilidad de sus registros, y la adherencia operacional a los estándares gerenciales.
- POR QUÉ SON VULNERABLES LOS SISTEMAS
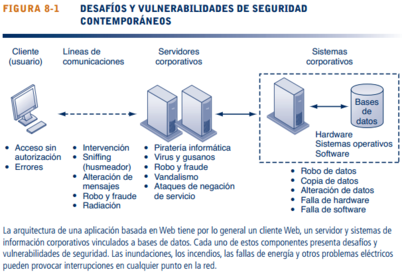
- Acceso sin autorización, abuso o fraude puede ocurrir en cualquier punto de la red, debido a accesos sin permiso o mala manipulación.
-
- Vulnerabilidades de Internet
- Las redes públicas grandes, como Internet, son más vulnerables que las internas, ya que están abiertas para casi cualquiera.Conexiones constantes a Internet mediante módems de cable o líneas de suscriptor digitales (DSL) son más propensas a que se infiltren personas externas debido a que usan direcciones de Internet fijasEl servicio telefónico basado en la tecnología de Internet es más vulnerable a la intercepción ya que la mayoría no es cifrado.La vulnerabilidad también ha aumentado debido al extenso uso del correo electrónico, la mensajería instantánea (IM) y los programas de compartición de archivos de igual a igual.
-
- Desafíos de seguridad inalámbrica
- Las redes Bluetooth y Wi-Fi son susceptibles a la piratería informática por parte de intrusos que pueden infiltrarse con facilidad en las redes de área local (LAN). Los hackers utilizan herramientas para detectar redes no protegidas, monitorear el tráfico de red y, en algunos casos, obtener acceso a Internet o a redes corporativas.La técnica de war driving la usan los espías que conducen cerca de edificios o se estacionan afuera de éstos y tratan de interceptar el tráfico de la red inalámbrica.WEP (Privacidad Equivalente Alámbrica): el primer estándar de seguridad desarrollado por Wi-Fi no es muy efectivo como punto de acceso y todos los usuarios comparten la misma contraseña.
-
- LOS HACKERS Y LOS DELITOS COMPUTACIONALES
- · Hacker: Individuo que intenta obtener acceso sin autorización a un sistema computacional.
- · Cracker: hacker con intención criminal.
- ·Cibervandalismo: interrupción, desfiguración o destrucción intencional de un sitio Web o sistema de información corporativo.
- Spoofing y Sniffing
- ·Spoofing: Distorsión, por ej.: utilizando direcciones de correo falsas o redireccionando hacia sitios Web falsos
- · Sniffer: Programa de espionaje que vigila la información que viaja a través de una red.
-
- Robo de identidad
- Usar fracciones de información personal clave (número de identificación del seguro social, números de licencia de conducir o número de tarjeta de crédito) con el propósito de hacerse pasar por alguien más.
- · Phishing: Establecimiento de sitios Web falsos o el envío de mensajes de correo electrónico semejantes a los de las empresas auténticas para solicitar a los usuarios datos personales confidenciales
- · Evil twins: Redes inalámbricas que fingen ofrecer conexiones e intentan capturar contraseñas o números de tarjeta de crédito.
- · Pharming: Redirige a los usuarios a una página Web falsa, aún cuando éstos ingresen la dirección correcta de la páginaFraude informático y Ley de abuso (1986): Esta ley hace ilegal el acceso a un sistema de cómputo sin autorización.
-
- POLÍTICA DE SEGURIDAD
- Enunciados que clasifican los riesgos de información, identifican los objetivos de seguridad aceptables y también los mecanismos para lograr estos objetivos. Controla las políticas que determinan el uso aceptable de los recursos de información de la firma y qué miembros de la compañía tienen acceso a sus activos de información.
- Política de uso aceptable (AUP): define los usos admisibles de los recursos de información y el equipo de cómputo de la firma, que incluye las computadoras laptop y de escritorio, los dispositivos inalámbricos e Internet.Una buena AUP define los actos aceptables e inaceptables para cada usuario y especifica las consecuencias del incumplimiento.
- Administración de identidad: consiste en los procesos de negocios y las herramientas de software para identificar a los usuarios válidos de un sistema, y para controlar su acceso a los recursos del mismo.
-
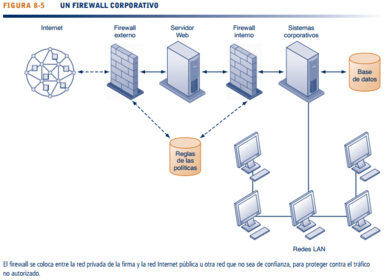
- FIREWALLS, SISTEMAS DE DETECCIÓN DE INTRUSOS Y SOFTWARE ANTIVIRUS
-
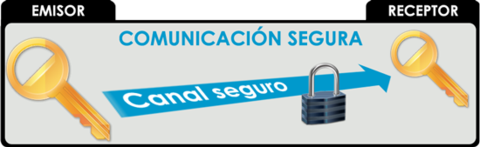
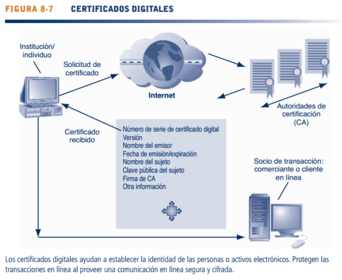
- CIFRADO E INFRAESTRUCTURA DE CLAVE PÚBLICA
-
- ASEGURAMIENTO DE LA CALIDAD DEL SOFTWARE
- La métrica de software consiste en las evaluaciones de los objetivos del sistema en forma de medidas cuantificadas.Permite al departamento de sistemas de información y a los usuarios finales medir en conjunto el desempeño del sistema, e identificar los problemas a medida que ocurren.
- Algunas métricas de software son:
- • El número de transacciones que se pueden procesar en una unidad de tiempo específica.
- • el tiempo de respuesta en línea.
- • la cantidad de cheques de nómina impresos en una hora.
- • el número de errores conocidos por cada 100 líneas de código de programa.
- La métrica debe diseñarse con cuidado, ser formal y objetiva; hay que utilizarla de manera consistente.
-
Informationen
- Beschreibung
- Seguridad en los Sistemas de Información
- Erstellt von
- robleblanco
- Aufrufe
- 40
- Bewertung