
Mapa mental
Comercio Electrónico
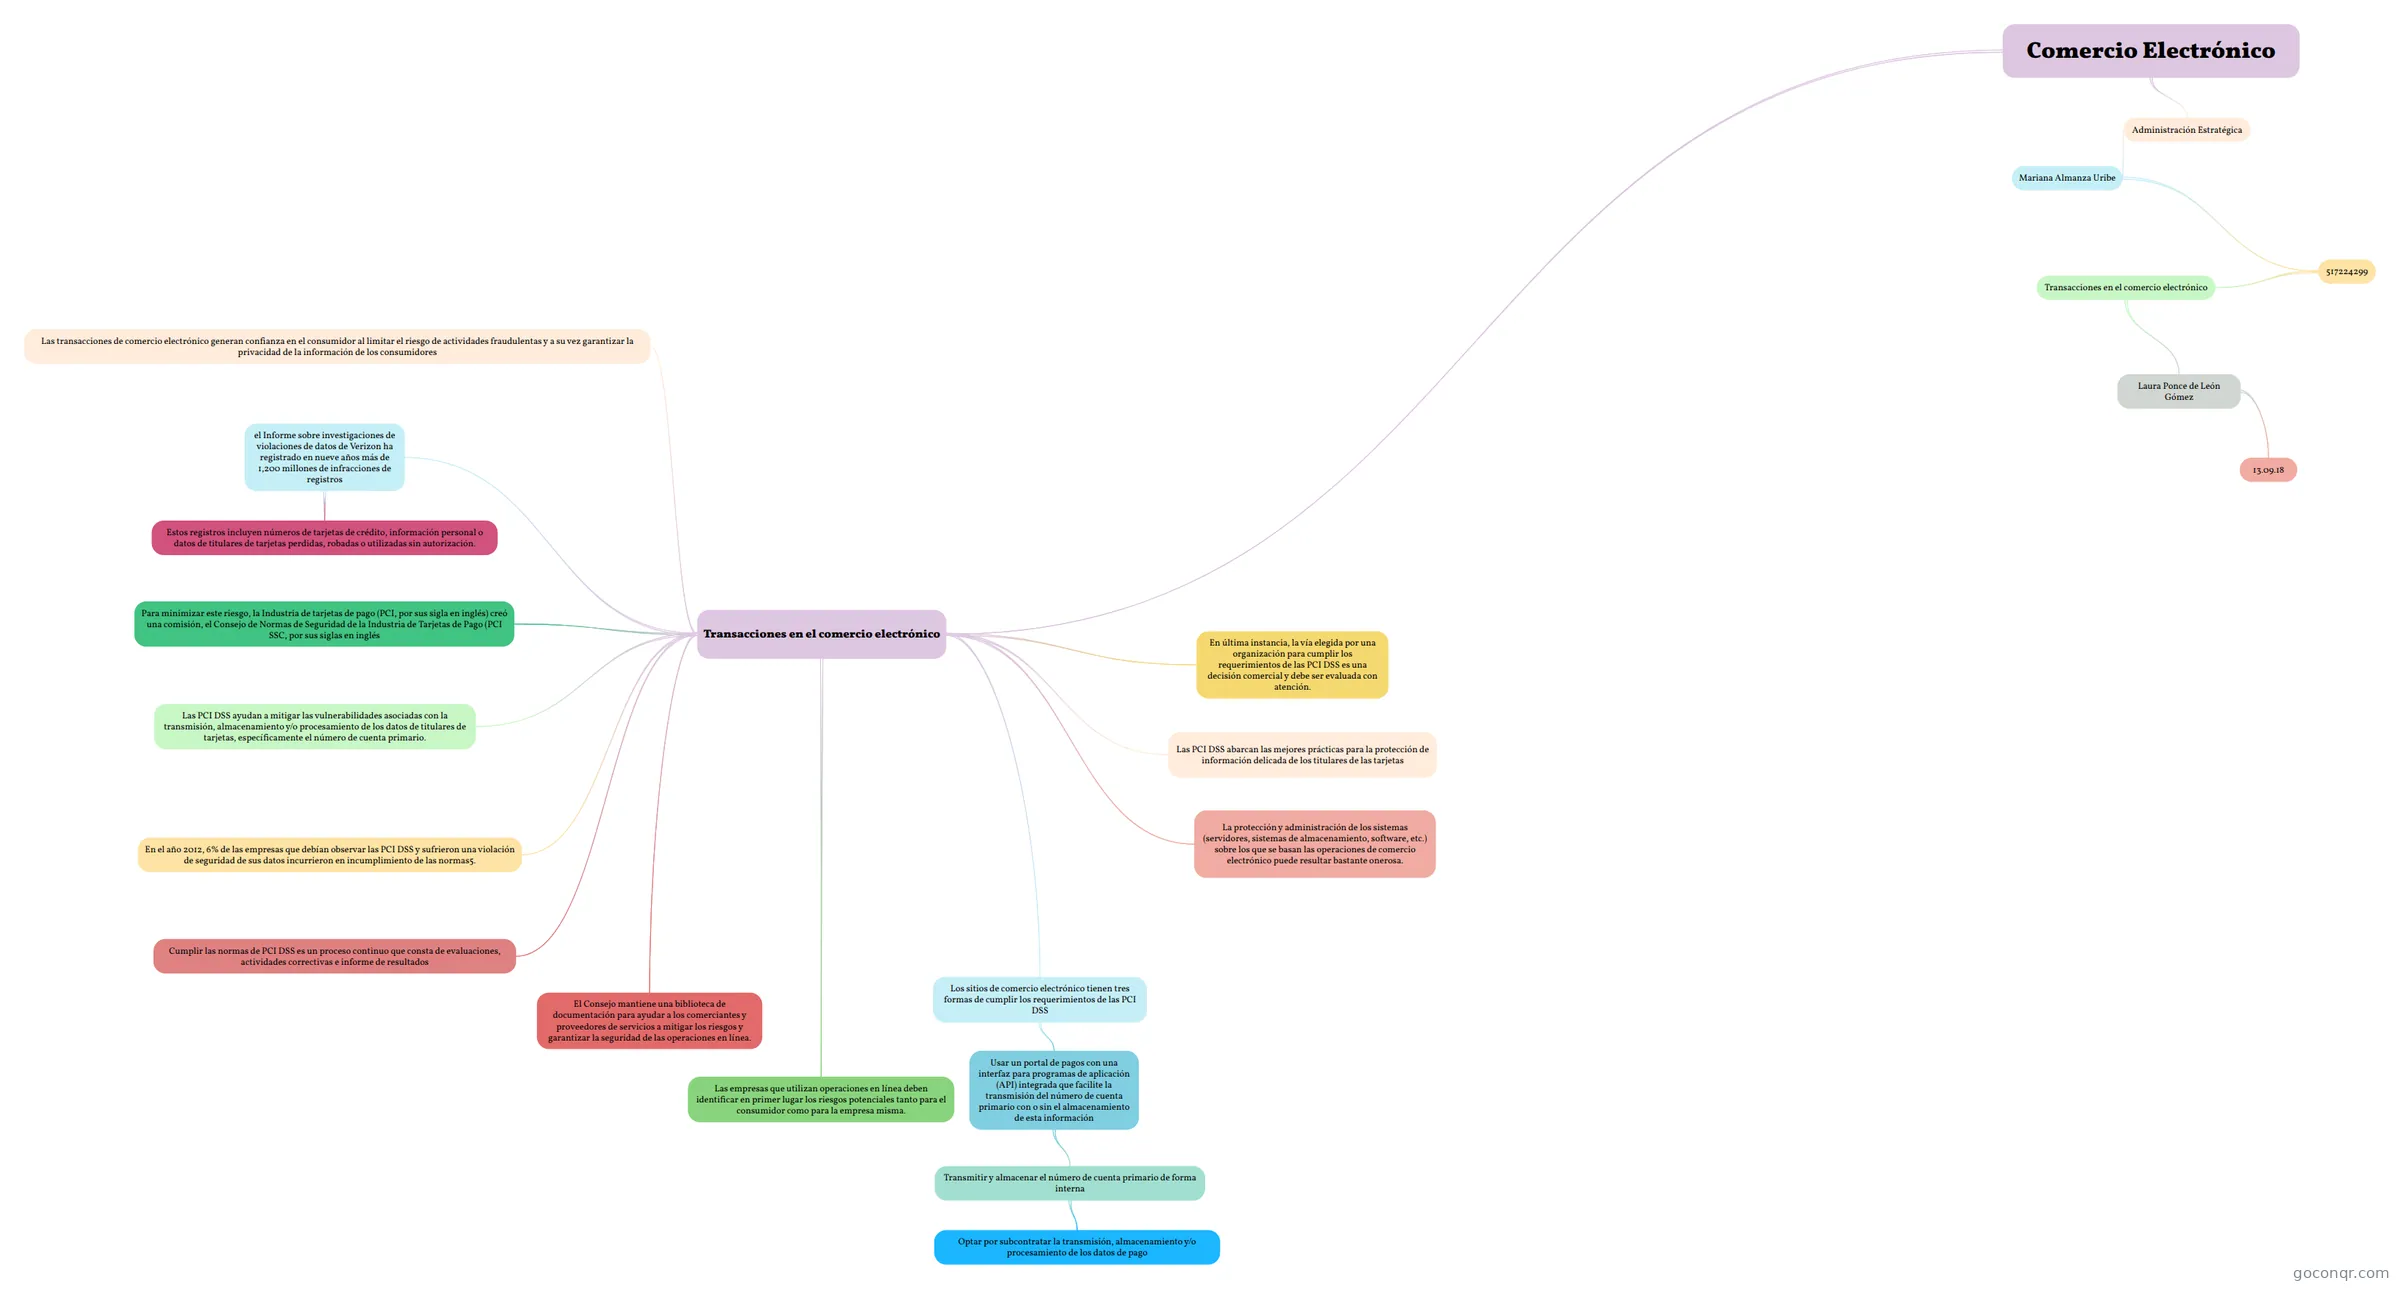
Mapa mental: Comercio electrónico
Contenido del mapa
Comercio Electrónico
Administración Estratégica
- Mariana Almanza Uribe
- 517224299
- Transacciones en el comercio electrónico
- Laura Ponce de León Gómez
- 13.09.18
- Laura Ponce de León Gómez
- Transacciones en el comercio electrónico
- 517224299
- Mariana Almanza Uribe
Transacciones en el comercio electrónico
- Las transacciones de comercio electrónico generan confianza en el consumidor al limitar el riesgo de actividades fraudulentas y a su vez garantizar la privacidad de la información de los consumidores
- el Informe sobre investigaciones de violaciones de datos de Verizon ha registrado en nueve años más de 1,200 millones de infracciones de registros
- Estos registros incluyen números de tarjetas de crédito, información personal o datos de titulares de tarjetas perdidas, robadas o utilizadas sin autorización.
- Para minimizar este riesgo, la Industria de tarjetas de pago (PCI, por sus sigla en inglés) creó una comisión, el Consejo de Normas de Seguridad de la Industria de Tarjetas de Pago (PCI SSC, por sus siglas en inglés
- Las PCI DSS ayudan a mitigar las vulnerabilidades asociadas con la transmisión, almacenamiento y/o procesamiento de los datos de titulares de tarjetas, específicamente el número de cuenta primario.
- En el año 2012, 6% de las empresas que debían observar las PCI DSS y sufrieron una violación de seguridad de sus datos incurrieron en incumplimiento de las normas5.
- Cumplir las normas de PCI DSS es un proceso continuo que consta de evaluaciones, actividades correctivas e informe de resultados
- El Consejo mantiene una biblioteca de documentación para ayudar a los comerciantes y proveedores de servicios a mitigar los riesgos y garantizar la seguridad de las operaciones en línea.
- Las empresas que utilizan operaciones en línea deben identificar en primer lugar los riesgos potenciales tanto para el consumidor como para la empresa misma.
- Los sitios de comercio electrónico tienen tres formas de cumplir los requerimientos de las PCI DSS
- Usar un portal de pagos con una interfaz para programas de aplicación (API) integrada que facilite la transmisión del número de cuenta primario con o sin el almacenamiento de esta información
- Transmitir y almacenar el número de cuenta primario de forma interna
- Optar por subcontratar la transmisión, almacenamiento y/o procesamiento de los datos de pago
- Transmitir y almacenar el número de cuenta primario de forma interna
- Usar un portal de pagos con una interfaz para programas de aplicación (API) integrada que facilite la transmisión del número de cuenta primario con o sin el almacenamiento de esta información
- En última instancia, la vía elegida por una organización para cumplir los requerimientos de las PCI DSS es una decisión comercial y debe ser evaluada con atención.
- Las PCI DSS abarcan las mejores prácticas para la protección de información delicada de los titulares de las tarjetas
- La protección y administración de los sistemas (servidores, sistemas de almacenamiento, software, etc.) sobre los que se basan las operaciones de comercio electrónico puede resultar bastante onerosa.
Información
- Descripción
- Mapa Mental sobre Comercio Electrónico, creado por mariana almanza el 14/09/2018.
- Creado por
- mariana almanza
- Visitas
- 0
- Valoración