
Mapa mental
tipos de malware
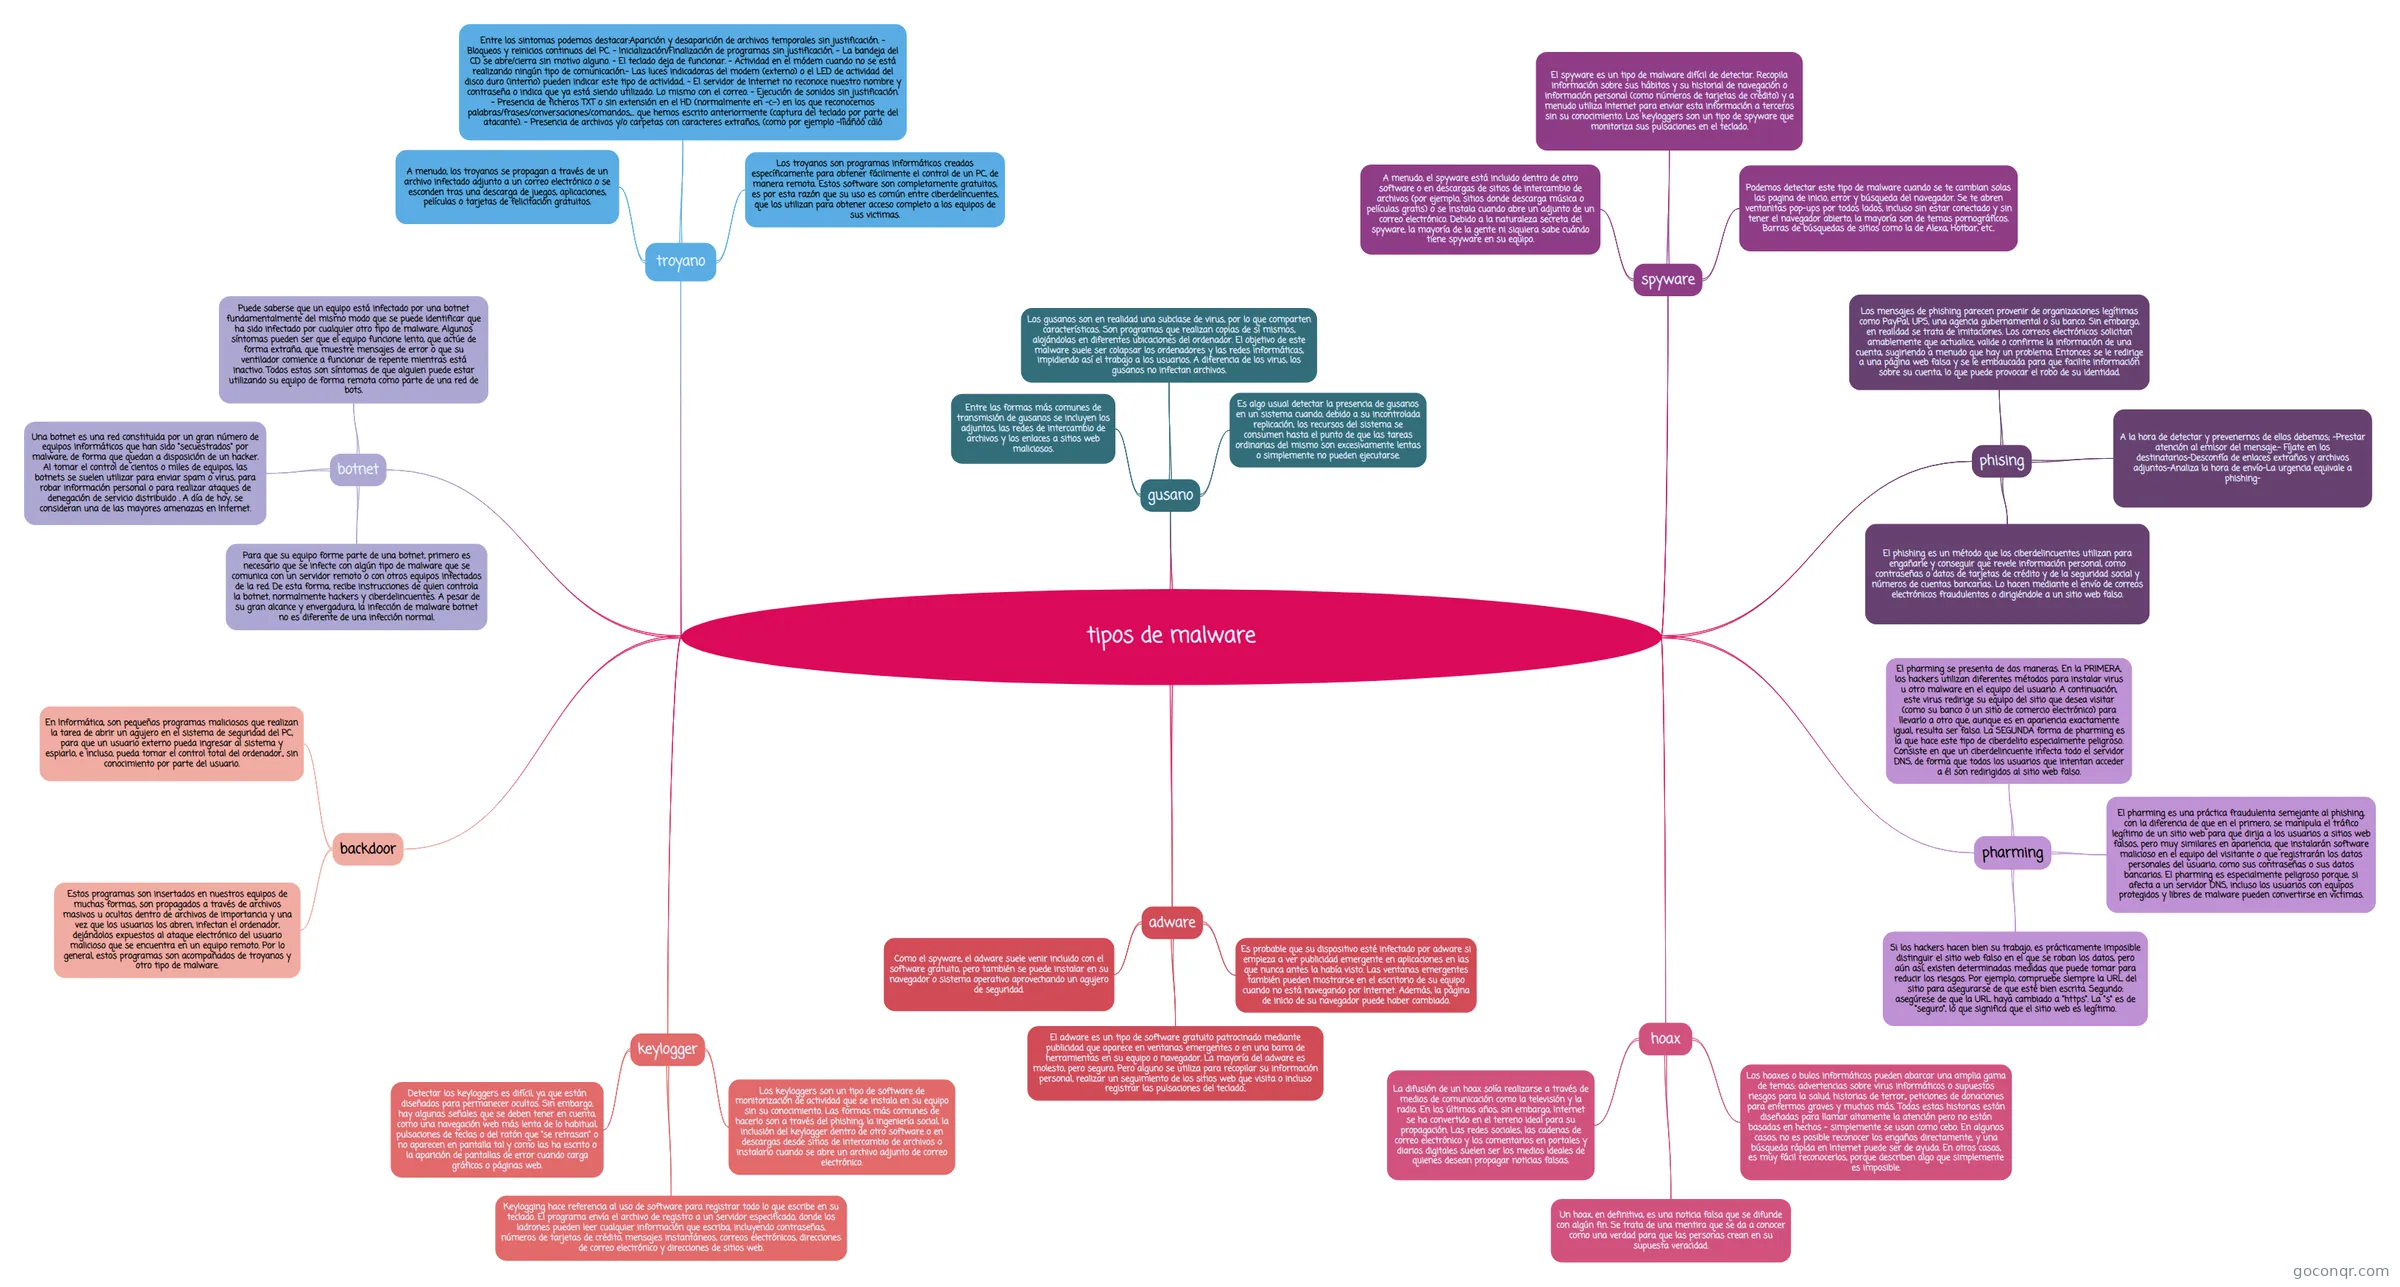
Mapa mental: tipos de malware
Contenido del mapa
tipos de malware
backdoor
- En Informática, son pequeños programas maliciosos que realizan la tarea de abrir un agujero en el sistema de seguridad del PC, para que un usuario externo pueda ingresar al sistema y espiarlo, e incluso, pueda tomar el control total del ordenador., sin conocimiento por parte del usuario.
- Estos programas son insertados en nuestros equipos de muchas formas, son propagados a través de archivos masivos u ocultos dentro de archivos de importancia y una vez que los usuarios los abren, infectan el ordenador, dejándolos expuestos al ataque electrónico del usuario malicioso que se encuentra en un equipo remoto. Por lo general, estos programas son acompañados de troyanos y otro tipo de malware.
botnet
- Una botnet es una red constituida por un gran número de equipos informáticos que han sido "secuestrados" por malware, de forma que quedan a disposición de un hacker. Al tomar el control de cientos o miles de equipos, las botnets se suelen utilizar para enviar spam o virus, para robar información personal o para realizar ataques de denegación de servicio distribuido . A día de hoy, se consideran una de las mayores amenazas en Internet.
- Para que su equipo forme parte de una botnet, primero es necesario que se infecte con algún tipo de malware que se comunica con un servidor remoto o con otros equipos infectados de la red. De esta forma, recibe instrucciones de quien controla la botnet, normalmente hackers y ciberdelincuentes. A pesar de su gran alcance y envergadura, la infección de malware botnet no es diferente de una infección normal.
- Puede saberse que un equipo está infectado por una botnet fundamentalmente del mismo modo que se puede identificar que ha sido infectado por cualquier otro tipo de malware. Algunos síntomas pueden ser que el equipo funcione lento, que actúe de forma extraña, que muestre mensajes de error o que su ventilador comience a funcionar de repente mientras está inactivo. Todos estos son síntomas de que alguien puede estar utilizando su equipo de forma remota como parte de una red de bots.
phising
- El phishing es un método que los ciberdelincuentes utilizan para engañarle y conseguir que revele información personal, como contraseñas o datos de tarjetas de crédito y de la seguridad social y números de cuentas bancarias. Lo hacen mediante el envío de correos electrónicos fraudulentos o dirigiéndole a un sitio web falso.
- Los mensajes de phishing parecen provenir de organizaciones legítimas como PayPal, UPS, una agencia gubernamental o su banco. Sin embargo, en realidad se trata de imitaciones. Los correos electrónicos solicitan amablemente que actualice, valide o confirme la información de una cuenta, sugiriendo a menudo que hay un problema. Entonces se le redirige a una página web falsa y se le embaucada para que facilite información sobre su cuenta, lo que puede provocar el robo de su identidad.
- A la hora de detectar y prevenernos de ellos debemos; -Prestar atención al emisor del mensaje.- Fíjate en los destinatarios-Desconfía de enlaces extraños y archivos adjuntos-Analiza la hora de envío-La urgencia equivale a phishing-
pharming
- El pharming es una práctica fraudulenta semejante al phishing, con la diferencia de que en el primero, se manipula el tráfico legítimo de un sitio web para que dirija a los usuarios a sitios web falsos, pero muy similares en apariencia, que instalarán software malicioso en el equipo del visitante o que registrarán los datos personales del usuario, como sus contraseñas o sus datos bancarios. El pharming es especialmente peligroso porque, si afecta a un servidor DNS, incluso los usuarios con equipos protegidos y libres de malware pueden convertirse en víctimas.
- El pharming se presenta de dos maneras. En la PRIMERA, los hackers utilizan diferentes métodos para instalar virus u otro malware en el equipo del usuario. A continuación, este virus redirige su equipo del sitio que desea visitar (como su banco o un sitio de comercio electrónico) para llevarlo a otro que, aunque es en apariencia exactamente igual, resulta ser falso. La SEGUNDA forma de pharming es la que hace este tipo de ciberdelito especialmente peligroso. Consiste en que un ciberdelincuente infecta todo el servidor DNS, de forma que todos los usuarios que intentan acceder a él son redirigidos al sitio web falso.
- Si los hackers hacen bien su trabajo, es prácticamente imposible distinguir el sitio web falso en el que se roban los datos, pero aún así, existen determinadas medidas que puede tomar para reducir los riesgos. Por ejemplo, compruebe siempre la URL del sitio para asegurarse de que esté bien escrita. Segundo: asegúrese de que la URL haya cambiado a "https". La "s" es de "seguro", lo que significa que el sitio web es legítimo.
keylogger
- Keylogging hace referencia al uso de software para registrar todo lo que escribe en su teclado. El programa envía el archivo de registro a un servidor especificado, donde los ladrones pueden leer cualquier información que escriba, incluyendo contraseñas, números de tarjetas de crédito, mensajes instantáneos, correos electrónicos, direcciones de correo electrónico y direcciones de sitios web.
- Los keyloggers son un tipo de software de monitorización de actividad que se instala en su equipo sin su conocimiento. Las formas más comunes de hacerlo son a través del phishing, la ingeniería social, la inclusión del keylogger dentro de otro software o en descargas desde sitios de intercambio de archivos o instalarlo cuando se abre un archivo adjunto de correo electrónico.
- Detectar los keyloggers es difícil, ya que están diseñados para permanecer ocultos. Sin embargo, hay algunas señales que se deben tener en cuenta, como una navegación web más lenta de lo habitual, pulsaciones de teclas o del ratón que "se retrasan" o no aparecen en pantalla tal y como las ha escrito o la aparición de pantallas de error cuando carga gráficos o páginas web.
hoax
- Los hoaxes o bulos informáticos pueden abarcar una amplia gama de temas: advertencias sobre virus informáticos o supuestos riesgos para la salud, historias de terror,, peticiones de donaciones para enfermos graves y muchos más. Todas estas historias están diseñadas para llamar altamente la atención pero no están basadas en hechos - simplemente se usan como cebo. En algunos casos, no es posible reconocer los engaños directamente, y una búsqueda rápida en Internet puede ser de ayuda. En otros casos, es muy fácil reconocerlos, porque describen algo que simplemente es imposible.
- Un hoax, en definitiva, es una noticia falsa que se difunde con algún fin. Se trata de una mentira que se da a conocer como una verdad para que las personas crean en su supuesta veracidad.
- La difusión de un hoax solía realizarse a través de medios de comunicación como la televisión y la radio. En los últimos años, sin embargo, Internet se ha convertido en el terreno ideal para su propagación. Las redes sociales, las cadenas de correo electrónico y los comentarios en portales y diarios digitales suelen ser los medios ideales de quienes desean propagar noticias falsas.
troyano
- Entre los sintomas podemos destacar:Aparición y desaparición de archivos temporales sin justificación. - Bloqueos y reinicios continuos del PC. - Inicialización/Finalización de programas sin justificación. - La bandeja del CD se abre/cierra sin motivo alguno. - El teclado deja de funcionar. - Actividad en el módem cuando no se está realizando ningún tipo de comunicación.- Las luces indicadoras del modem (externo) o el LED de actividad del disco duro (interno) pueden indicar este tipo de actividad. - El servidor de Internet no reconoce nuestro nombre y contraseña o indica que ya está siendo utilizado. Lo mismo con el correo. - Ejecución de sonidos sin justificación. - Presencia de ficheros TXT o sin extensión en el HD (normalmente en -c:-) en los que reconocemos palabras/frases/conversaciones/comandos,... que hemos escrito anteriormente (captura del teclado por parte del atacante). - Presencia de archivos y/o carpetas con caracteres extraños, (como por ejemplo -|îìäñòó càïó
- Los troyanos son programas informáticos creados específicamente para obtener fácilmente el control de un PC, de manera remota. Estos software son completamente gratuitos, es por esta razón que su uso es común entre ciberdelincuentes, que los utilizan para obtener acceso completo a los equipos de sus victimas.
- A menudo, los troyanos se propagan a través de un archivo infectado adjunto a un correo electrónico o se esconden tras una descarga de juegos, aplicaciones, películas o tarjetas de felicitación gratuitos.
spyware
- El spyware es un tipo de malware difícil de detectar. Recopila información sobre sus hábitos y su historial de navegación o información personal (como números de tarjetas de crédito) y a menudo utiliza Internet para enviar esta información a terceros sin su conocimiento. Los keyloggers son un tipo de spyware que monitoriza sus pulsaciones en el teclado.
- A menudo, el spyware está incluido dentro de otro software o en descargas de sitios de intercambio de archivos (por ejemplo, sitios donde descarga música o películas gratis) o se instala cuando abre un adjunto de un correo electrónico. Debido a la naturaleza secreta del spyware, la mayoría de la gente ni siquiera sabe cuándo tiene spyware en su equipo.
- Podemos detectar este tipo de malware cuando se te cambian solas las pagina de inicio, error y búsqueda del navegador. Se te abren ventanitas pop-ups por todos lados, incluso sin estar conectado y sin tener el navegador abierto, la mayoría son de temas pornográficos. Barras de búsquedas de sitios como la de Alexa, Hotbar, etc..
adware
- El adware es un tipo de software gratuito patrocinado mediante publicidad que aparece en ventanas emergentes o en una barra de herramientas en su equipo o navegador. La mayoría del adware es molesto, pero seguro. Pero alguno se utiliza para recopilar su información personal, realizar un seguimiento de los sitios web que visita o incluso registrar las pulsaciones del teclado..
- Como el spyware, el adware suele venir incluido con el software gratuito, pero también se puede instalar en su navegador o sistema operativo aprovechando un agujero de seguridad.
- Es probable que su dispositivo esté infectado por adware si empieza a ver publicidad emergente en aplicaciones en las que nunca antes la había visto. Las ventanas emergentes también pueden mostrarse en el escritorio de su equipo cuando no está navegando por Internet. Además, la página de inicio de su navegador puede haber cambiado.
gusano
- Los gusanos son en realidad una subclase de virus, por lo que comparten características. Son programas que realizan copias de sí mismos, alojándolas en diferentes ubicaciones del ordenador. El objetivo de este malware suele ser colapsar los ordenadores y las redes informáticas, impidiendo así el trabajo a los usuarios. A diferencia de los virus, los gusanos no infectan archivos.
- Entre las formas más comunes de transmisión de gusanos se incluyen los adjuntos, las redes de intercambio de archivos y los enlaces a sitios web maliciosos.
- Es algo usual detectar la presencia de gusanos en un sistema cuando, debido a su incontrolada replicación, los recursos del sistema se consumen hasta el punto de que las tareas ordinarias del mismo son excesivamente lentas o simplemente no pueden ejecutarse.
Información
- Descripción
- 2º de Bachillerato informática Mapa Mental sobre tipos de malware, creado por paula paula el 11/04/2019.
- Creado por
- paula paula
- Visitas
- 3
- Valoración