
Flashcards
E1_7
Cards in this deck (59)
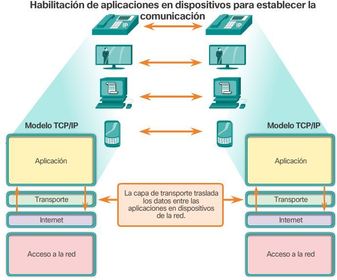
- 1Los procesos que se describen en la capa de transporte del modelo OSI aceptan los datos de la capa de aplicación y los preparan para el direccionamiento en la capa de red La capa de transporte "prepara" los datos para transmitirlos a través de la redLa PC de origen se comunica con una PC receptora para decidir cómo dividir los datos en segmentos, cómo asegurarse de que ninguno de los segmentos se pierda y cómo verificar si llegan todos los segmentos.
- 2La capa de transporte incluye también las siguientes funciones: * Permite que varias aplicaciones, como el envío de correo electrónico y las redes sociales, se puedan comunicar a través la red al mismo tiempo en un único dispositivo.* Asegura que, si es necesario, la aplicación correcta reciba todos los datos con confianza y en orden.
* Emplea mecanismos de manejo de errores. - 3La capa de transporte es responsable de establecer una sesión de comunicación temporal entre dos aplicaciones y de transmitir datos entre ellas La capa de transporte proporciona un método para entregar datos a través de la red de una manera que garantiza que estos se puedan volver a unir correctamente en el extremo receptorLa capa de transporte permite la segmentación de datos y proporciona el control necesario para rearmar estos segmentos en los distintos streams de comunicación.
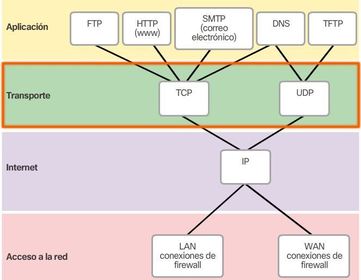
En el protocolo TCP/IP, estos procesos de segmentación y rearmado se pueden lograr utilizando dos protocolos: el protocolo de control de transmisión (TCP) y el protocolo de datagramas de usuario (UDP). - 4El rol de la capa de transporte
- 5Las principales responsabilidades de los protocolos de la capa de transporte son las siguientes: * Rastreo de comunicación individual entre aplicaciones en los hosts de origen y destino* División de los datos en segmentos para su administración y reunificación de los datos segmentados en streams de datos de aplicación en el destino
* Identificación de la aplicación correspondiente para cada stream de comunicación - 6* Rastreo de conversaciones individuales En la capa de transporte, cada conjunto de datos particular que fluye entre una aplicación de origen y una de destino se conoce como “conversación Es responsabilidad de la capa de transporte mantener y hacer un seguimiento de todas estas conversaciones.* Identificación de aplicaciones
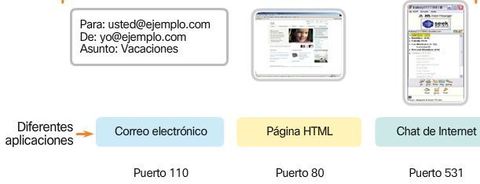
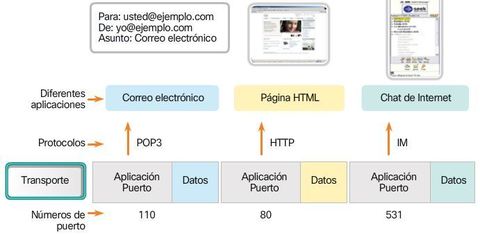
Para pasar streams de datos a las aplicaciones adecuadas, la capa de transporte debe identificar la aplicación objetivo
Para lograr esto, la capa de transporte asigna un identificador a cada aplicación. Este identificador se denomina “número de puerto”.La capa de transporte utiliza puertos para identificar la aplicación o el servicio. - 7* Segmentación de datos y rearmado de segmentos Los protocolos de la capa de transporte tienen servicios que segmentan los datos de aplicación en bloques de datos de un tamaño apropiado Estos servicios incluyen la encapsulación necesaria en cada porción de datos. Se agrega un encabezado a cada bloque de datos para el rearmado. Este encabezado se utiliza para hacer un seguimiento del stream de datos.En el destino, la capa de transporte debe poder reconstruir las porciones de datos en un stream de datos completo que sea útil para la capa de aplicación.
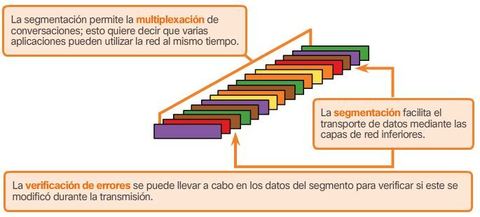
Los protocolos en la capa de transporte describen cómo se utiliza la información del encabezado de dicha capa para rearmar las porciones de datos en streams para pasarlos a la capa de aplicación. - 8* Multiplexación de conversaciones la segmentación de los datos en partes más pequeñas permite que se entrelacen (multiplexen) varias comunicaciones de distintos usuarios en la misma red.
- 9Confiabilidad de la capa de transporte La capa de transporte también es responsable de administrar los requisitos de confiabilidad de las conversaciones. Las diferentes aplicaciones tienen diferentes requisitos de confiabilidad de transporte.
- 10Con TCP, las tres operaciones básicas de confiabilidad son las siguientes: * Seguimiento de segmentos de datos transmitidos* Acuse de recibo de datos
* Retransmisión de cualquier dato sin acuse de recibo - 11Para algunas aplicaciones, los segmentos deben llegar en una secuencia muy específica para que se puedan procesar correctamente. Con otras aplicaciones, todos los datos se deben recibir en forma completa para poder considerarse útiles. Para ambas TCP Con UDP, una aplicación puede tolerar cierta pérdida de datos durante la transmisión a través de la red, pero no se admiten retrasos en la transmisión.
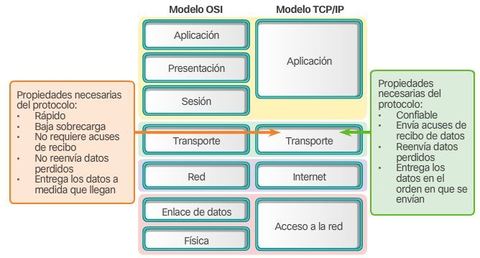
- 12TCP, UDP o Ambos
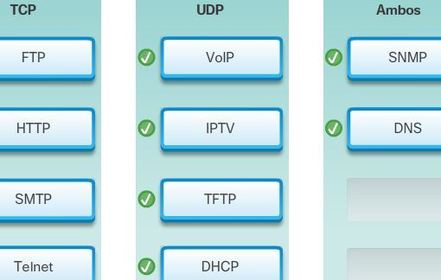
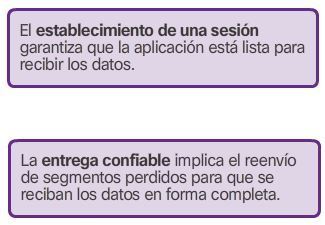
- 13* El establecimiento de sesión - Un protocolo orientado a la conexión es uno que negocia y establece una conexión (o sesión) los dispositivos negocian la cantidad de tráfico que se puede reenviar en un momento determinado, y los datos que se comunican entre ambos se pueden administrar detenidamente. La sesión se termina solo cuando se completa toda la comunicaciónServicios de TCP
* Entrega confiable
En términos de redes, confiabilidad significa asegurar que cada sección de datos que envía el origen llegue al destino.
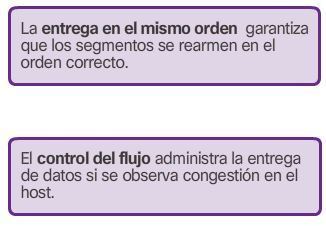
TCP puede asegurar que todas las partes lleguen a destino al hacer que el dispositivo de origen retransmita los datos perdidos o dañados. - 14Servicios de TCP: * Entrega en el mismo orden Los datos pueden llegar en el orden equivocado, debido a que las redes pueden proporcionar varias rutas que pueden tener diferentes velocidades de transmisión. Al numerar y secuenciar los segmentos, TCP puede asegurar que estos se rearmen en el orden correcto* Control de flujo
Los hosts de la red cuentan con recursos limitados, como memoria o ancho de banda. Cuando TCP advierte que estos recursos están sobrecargados, puede solicitar que la aplicación emisora reduzca la velocidad del flujo de datos.
Esto lo lleva a cabo TCP, que regula la cantidad de datos que transmite el origen. El control de flujo puede evitar la pérdida de segmentos en la red y evitar la necesitad de la retransmisión - 15—
- 16Una vez que TCP establece una sesión, puede hacer un seguimiento de la conversación dentro de esa sesión. se lo considera un protocolo con estado - realiza el seguimiento del estado de la sesión de comunicación. TCP hace un seguimiento de la información que se envió y de la que se acusó de recibo. Si no se acusa recibo de los datos, el emisor supone que no llegaron y los vuelve a enviar
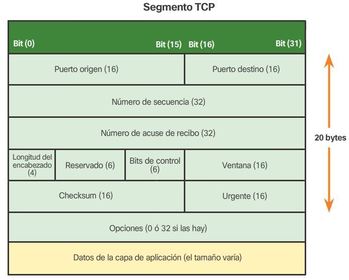
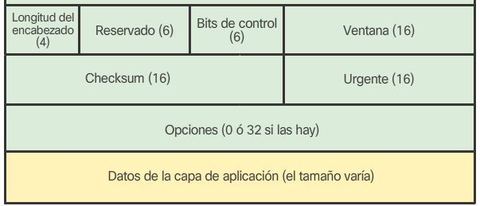
- 17Número de secuencia (32 bits) - se utiliza para rearmar datos. Número de acuse de recibo (32 bits) - indica los datos que se recibieron. Longitud del encabezado (4 bits) - conocido como “desplazamiento de datos”. Indica la longitud del encabezado del segmento TCP. Reservado (6 bits): este campo está reservado para el futuro.
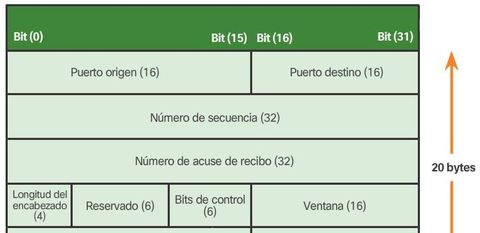
- 18Bits de control (6 bits) - incluye códigos de bit, o indicadores, que indican el propósito y la función del segmento TCP. Tamaño de la ventana (16 bits) - indica la cantidad de segmentos que se puedan aceptar por vez. Checksum (16 bits) - se utiliza para la verificación de errores en el encabezado y los datos del segmento. Urgente (16 bits) - indica si la información es urgente.
- 19Protocolo de datagramas de usuario (UDP) es un protocolo de transporte liviano que ofrece la misma segmentación y rearmado de datos que TCP, pero sin la confiabilidad y el control del flujo de TCP. UDP es un protocolo tan simple que, por lo general, se lo describe en términos de lo que no hace en comparación con TCP.
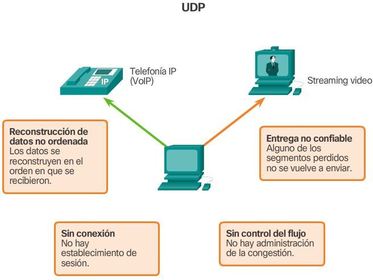
- 20* Sin conexión - UDP no establece una conexión entre los hosts antes de que se puedan enviar y recibir datos.* Entrega no confiable - UDP no proporciona servicios para asegurar que los datos se entreguen con confianza.
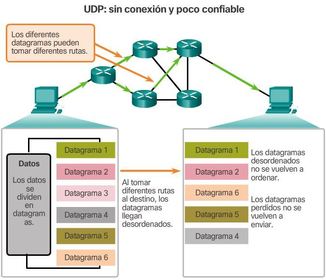
UDP no cuenta con procesos que hagan que el emisor vuelva a transmitir los datos que se pierden o se dañan. - 21* Reconstrucción de datos no ordenada - en ocasiones, los datos se reciben en un orden distinto del de envío. UDP no proporciona ningún mecanismo para rearmar los datos en su secuencia original. Los datos simplemente se entregan a la aplicación en el orden en que llegan.* Sin control del flujo - UDP no cuenta con mecanismos para controlar la cantidad de datos que transmite el dispositivo de origen para evitar la saturación del dispositivo de destino.
El origen envía los datos. Si los recursos en el host de destino se sobrecargan, es probable que dicho host descarte los datos enviados hasta que los recursos estén disponibles. - 22Rol del UDP UDP es un protocolo sin estado, lo cual significa que ni el cliente ni el servidor están obligados a hacer un seguimiento del estado de la sesión de comunicaUDP no se ocupa de la confiabilidad ni del control del flujo.
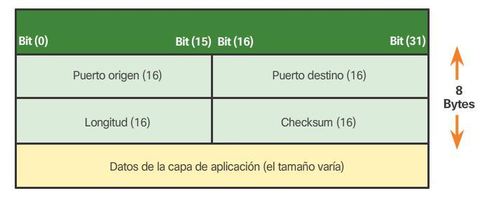
- 23Separación de comunicaciones múltiples Para diferenciar los segmentos y datagramas para cada aplicación, tanto TCP como UDP cuentan con campos de encabezado que pueden identificar de manera exclusiva estas aplicaciones. Estos identificadores únicos son números de puertos.
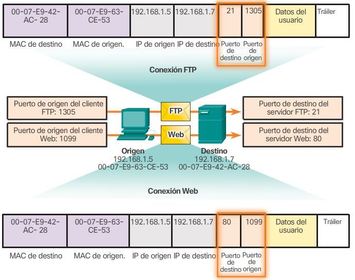
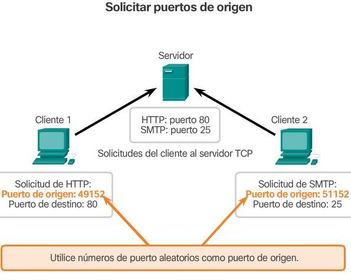
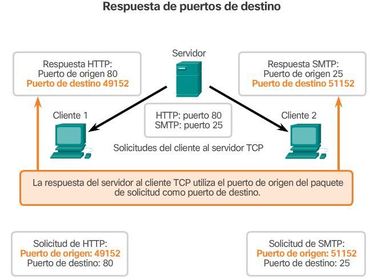
- 24Puerto de origen El número de puerto de origen es "generado de manera aleatoria" por el dispositivo emisor para identificar una conversación entre dos dispositivos. Esto permite establecer varias conversaciones simultáneamente . En otras palabras, un dispositivo puede enviar varias solicitudes de servicio HTTP a un servidor Web al mismo tiempo. El seguimiento de las conversaciones por separado se basa en los puertos de origen.
- 25La combinación de las direcciones IP de origen y de destino y de los números de puerto de origen y de destino se conoce como “socket”. El socket se utiliza para identificar el servidor y el servicio que solicita el cliente. 192.168.1.7:80
- 26Puertos bien conocidos (números del 0 al 1023): estos números se reservan para servicios y aplicaciones Puertos registrados (números del 1024 al 49151): estos números de puerto se asignan a procesos o aplicaciones del usuario - son aplicaciones individuales que el usuario elige instalar en lugar de aplicaciones comunes
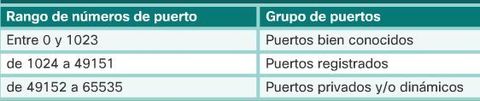
- 27Puertos dinámicos o privados (números 49152 a 65535) - también conocidos como puertos efímeros, generalmente se los asigna de forma dinámica a las aplicaciones cliente cuando el cliente inicia una conexión a un servicio.No es común que un cliente se conecte a un servicio mediante un puerto dinámico o privado (aunque algunos programas de intercambio de archivos punto a punto lo hacen).
- 28—
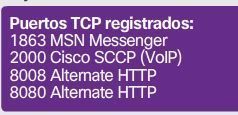
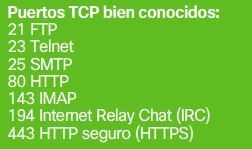
- 29—
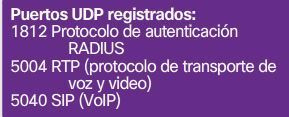
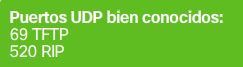
- 30—
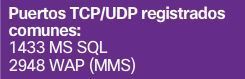
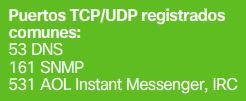
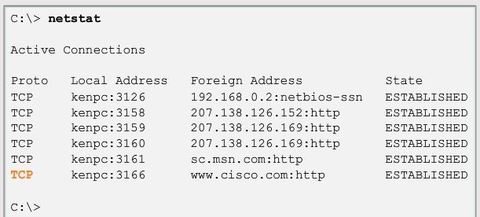
- 31Netstat - indica el protocolo que se está usando, la dirección y el número de puerto locales, la dirección y el número de puerto externos y el estado de la conexión. Las conexiones TCP desconocidas pueden presentar una amenaza de seguridad grave, ya que pueden indicar que hay algo o alguien conectado al host local. Además, las conexiones TCP innecesarias pueden consumir recursos valiosos del sistema y, por lo tanto, enlentecer el rendimiento del host.
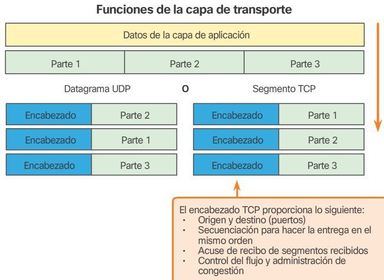
- 32Segmentación TCP y UDP La división de datos de aplicación en segmentos asegura que estos se transmitan dentro de los límites de los medios y que los datos de diferentes aplicaciones se puedan multiplexar en los medios.
- 33La diferencia clave entre TCP y UDP es la confiabilidad. La confiabilidad de la comunicación TCP se obtiene con el uso de sesiones orientadas a la conexión. Una vez que se establece una sesión y que comienza la transferencia de datos, el destino envía acuses de recibo al origen por los segmentos que recibeCuando el origen recibe un acuse de recibo, reconoce que los datos se entregaron correctamente y puede dejar de rastrearlos.
El establecimiento de las sesiones genera sobrecarga en forma de segmentos adicionales que se intercambian.
Hay también sobrecarga en los hosts indivuduales creada por la necesidad de mantener un registro de los segmentos que esperan un acuse de recibo y por el proceso de retransmisión - 34Un servidor individual no puede tener dos servicios asignados al mismo número de puerto dentro de los mismos servicios de la capa de transporte Una aplicación de servidor activa asignada a un puerto específico se considera abierta, lo que significa que la capa de transporte acepta y procesa los segmentos dirigidos a ese puertoToda solicitud entrante de un cliente direccionada al socket correcto es aceptada y los datos se envían a la aplicación del servidor
Una manera de mejorar la seguridad en un servidor es restringir el acceso al servidor únicamente a aquellos puertos relacionados con los servicios y las aplicaciones a los que deben poder acceder los solicitantes autorizados. - 35—
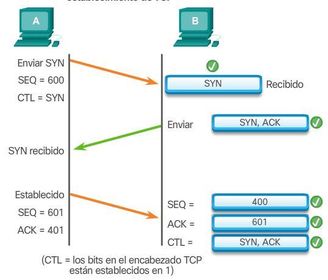
- 36Establecimiento y finalización de la conexión TCP * El primer enlace solicita la sincronización. * El segundo enlace acusa recibo de la solicitud de sincronización inicial y sincroniza los parámetros de conexión en la dirección opuesta. * El tercer segmento de enlace es un acuse de recibo que se utiliza para informarle al destino que ambos lados están de acuerdo en que se estableció una conexión.
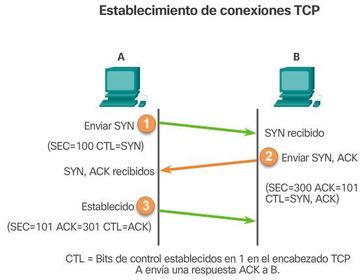
- 37TCP es un protocolo full-duplex, en el que cada conexión representa dos streams de comunicación unidireccionales, o sesiones. Enlace de tres vías: Establece que el dispositivo de destino se presente en la redVerifica que el dispositivo de destino tenga un servicio activo y que acepte solicitudes en el número de puerto de destino que el cliente de origen intenta utilizar para la sesión
Informa al dispositivo de destino que el cliente de origen intenta establecer una sesión de comunicación en dicho número de puerto - 38Los tres pasos en el establecimiento de una conexión TCP son: Paso 1. El cliente de origen solicita una sesión de comunicación de cliente a servidor con el servidor.Paso 2. El servidor acusa recibo de la sesión de comunicación de cliente a servidor y solicita una sesión de comunicación de servidor a cliente.
Paso 3. El cliente de origen acusa recibo de la sesión de comunicación de servidor a cliente. - 39URG: campo indicador urgente importante ACK: campo de acuse de recibo importante PSH: función de empuje RST: restablecer la conexión SYN: sincronizar números de secuencia FIN: no hay más datos del emisor Los campos ACK y SYN son importantes para el análisis del protocolo de enlace de tres vías.
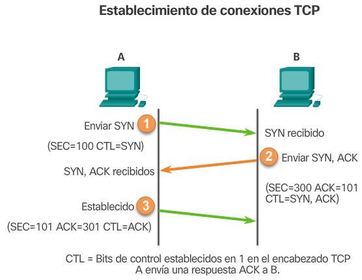
- 40Un cliente TCP inicia un protocolo de enlace de tres vías al enviar un segmento con el indicador de control de sincronizar números de secuencia (SYN) establecido, synchronize sequence number (SYN) initial sequence number (ISN)Este valor inicial para el número de secuencia, conocido como número de secuencia inicial (ISN), se elige de manera aleatoria y se utiliza para comenzar a rastrear el flujo de datos de esta sesión desde el cliente hasta el servidor.
El ISN en el encabezado de cada segmento se incrementa en uno por cada byte de datos enviados desde el cliente hacia el servidor mientras continúa la conversación de datos. - 41Paso 2: El servidor reconoce la sesión de comunicación de cliente a servidor y solicita una sesión de comunicación de servidor a cliente. Para hacerlo, el servidor envía un segmento al cliente con el indicador de acuse de recibo (ACK) establecido que indica que el número de acuse de recibo es significativo. Con este señalizador establecido en el segmento, el cliente interpreta esto como acuse de recibo de que el servidor ha recibido el SYN del cliente TCP.El valor del campo de número de acuse de recibo es igual al ISN más 1. Esto establece una sesión del cliente al servidor. El indicador ACK permanece establecido para mantener el equilibrio de la sesión.
Recuerde que la conversación entre el cliente y el servidor son, en realidad, dos sesiones unidireccionales: una del cliente al servidor y otra del servidor al cliente
Para comenzar esta sesión, el servidor utiliza el señalizador SYN de la misma manera en que lo hizo el cliente. - 42Paso 3: - El cliente de origen reconoce la sesión de comunicación de servidor a cliente. Por último, el cliente TCP responde con un segmento que contiene un ACK que actúa como respuesta al SYN de TCP enviado por el servidor. No existen datos de usuario en este segmento.El valor del campo de número de acuse de recibo contiene uno más que el ISN recibido del servidor.
Una vez que se establecen ambas sesiones entre el cliente y el servidor, todos los segmentos adicionales que se intercambian en esta comunicación tendrán establecido el indicador ACK. - 43Se puede añadir seguridad a la red de datos de la siguiente manera: * Denegar el establecimiento de sesiones del TCP* Permitir sólo sesiones que se establezcan para servicios específicos
* Permitir sólo tráfico como parte de sesiones ya establecidas - 44Análisis de terminación de sesión TCP Paso 1: cuando el cliente no tiene más datos para enviar en el stream, envía un segmento con el indicador FIN establecido. Paso 2: el servidor envía un ACK para acusar recibo del FIN y terminar la sesión de cliente a servidor. Paso 3: el servidor envía un FIN al cliente para terminar la sesión de servidor a cliente. Paso 4: el cliente responde con un ACK para dar acuse de recibo del FIN desde el servidor.
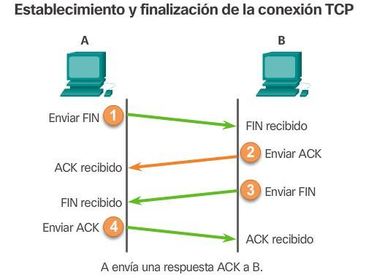
- 45También es posible terminar la conexión por medio de un enlace de tres vías. Cuando el cliente no posee más datos para enviar, envía un señalizador FIN al servidor.Si el servidor tampoco tiene más datos para enviar, puede responder con los señalizadores FIN y ACK, combinando dos pasos en uno. A continuación, el cliente responde con un ACK.
- 46Proceso de conexión y finalización de TCP
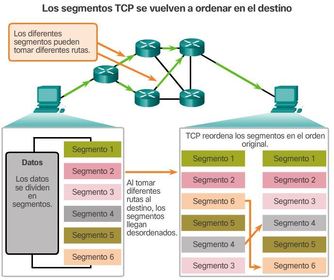
- 47Confiabilidad de TCP: entrega ordenada El proceso TCP receptor coloca los datos del segmento en un búfer de recepción. Todos los segmentos que llegan con números de secuencia no contiguos se mantienen para su posterior procesamiento. A continuación, cuando llegan los segmentos con bytes faltantes, tales segmentos se procesan en orden
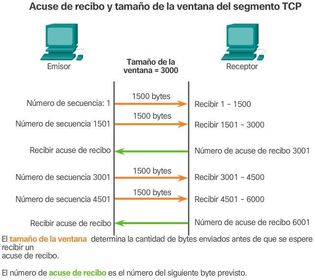
- 48Confiabilidad de TCP: reconocimiento y tamaño de la ventana Confirmación de recepción de segmentos El número de SEQ indica la cantidad relativa de bytes que se transmitieron en esta sesión, incluso los bytes en el segmento actual. TCP utiliza el número de ACK reenviado al origen para indicar el próximo byte que el receptor espera recibir. Esto se llama acuse de recibo de expectativa.
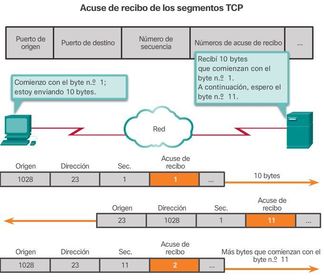
- 49En este ejemplo, si el host emisor tuviera que esperar el acuse de recibo de cada uno de los 10 bytes, la red tendría mucha sobrecarga Para reducir la sobrecarga de estos acuses de recibo, pueden enviarse varios segmentos de datos y dar acuse de recibo de estos con un único mensaje de TCP en la dirección opuesta.Este acuse de recibo contiene un número de ACK que se basa en la cantidad total de bytes recibidos en la sesión
Por ejemplo, si se comienza con un número de secuencia 2000, si se reciben 10 segmentos de 1000 bytes cada uno, se devolverá al origen un número de ACK igual a 12 001. - 50Manejo de segmentos perdidos Cuando el TCP en el host de origen no recibe un acuse de recibo después de una cantidad de tiempo predeterminada, este vuelve al último número de ACK recibido y vuelve a transmitir los datos desde ese punto en adelante.Para una implementación de TCP típica, un host puede transmitir un segmento, colocar una copia del segmento en una cola de retransmisión e iniciar un temporizador
Cuando se recibe el acuse de recibo de los datos, se elimina el segmento de la cola. Si no se recibe el acuse de recibo antes de que el temporizador venza, el segmento es retransmitido. - 51En la actualidad, los hosts pueden emplear también una característica optativa llamada “acuses de recibo selectivos” (SACK).Si ambos hosts admiten los SACK, es posible que el destino acuse recibo de los bytes de segmentos discontinuos, y el host solo necesitará volver a transmitir los datos perdidos.
- 52Control del flujo de TCP: tamaño de la ventana y acuses de recibo Durante el retraso en la recepción del acuse de recibo, el emisor no envía ningún otro segmento. En los períodos en los que la red está congestionada o los recursos del host receptor están exigidos, la demora puede aumentaA medida que aumenta esta demora, disminuye la tasa de transmisión efectiva de los datos para esta sesión.
La disminución de velocidad en la transmisión de datos de cada sesión ayuda a reducir el conflicto de recursos en la red y en el dispositivo de destino cuando se ejecutan varias sesiones. - 53TCP utiliza tamaños de ventana para tratar de aumentar la velocidad de transmisión hasta el flujo máximo que la red y el dispositivo de destino pueden admitir y, al mismo tiempo, minimizar las pérdidas y las retransmisiones
- 54Control del flujo de TCP: prevención de congestiones Reducción del tamaño de la ventana TCP puede reducir el tamaño de la ventana para lograr que los segmentos recibidos sean reconocidos con mayor frecuencia. Esto reduce de forma efectiva la velocidad de transmisión porque el origen espera que se de acuse de recibo de los datos con más frecuencia.
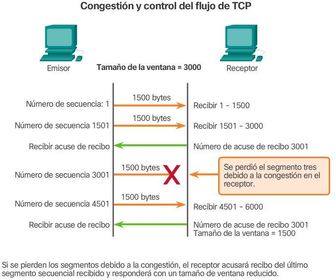
- 55Después de un período de transmisión sin pérdidas de datos ni recursos limitados, el receptor comienza a aumentar el campo de la ventana, lo que reduce la sobrecarga en la red, ya que se deben enviar menos acuses de recibo. El tamaño de la ventana sigue aumentando hasta que se produce la pérdida de datos, lo que provoca que disminuya el tamaño de la ventana.En redes altamente eficaces, los tamaños de la ventana pueden ser muy grandes, porque no se pierden datos.
En redes en las que la infraestructura subyacente está bajo presión, es probable que el tamaño de la ventana se mantenga pequeño. - 56los protocolos clave de la capa de aplicación que utilizan UDP incluyen lo siguiente: Sistema de nombres de dominio (DNS) Protocolo simple de administración de red (SNMP, Simple Network Management Protocol)Protocolo de configuración dinámica de host (DHCP)
Protocolo de información de enrutamiento (RIP)
Protocolo de transferencia de archivos trivial (TFTP)
Telefonía IP o voz sobre IP (VoIP)
Juegos en línea - 57Reensamblaje de datagramas de UDP Se dice que UDP está basado en las transacciones; es decir, cuando una aplicación tiene datos para enviar, simplemente los envía. UDP simplemente reensambla los datos en el orden en que se recibieron y los envía a la aplicación
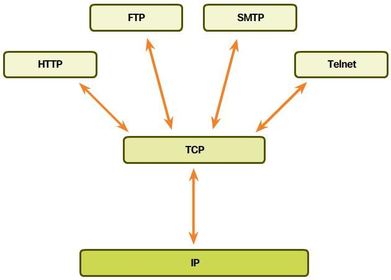
- 58TCP maneja todas las tareas asociadas con la segmentación del stream de datos, la confiabilidad, el control del flujo y el reordenamiento de segmentos, este libera a la aplicación de la tarea de administrar cualquiera de estas tareas.
- 59Algunas aplicaciones se ocupan de la confiabilidad por sí mismas. Estas aplicaciones no necesitan los servicios de TCP y pueden utilizar mejor UDP como protocolo de capa de transporte.TFTP es un ejemplo de este tipo de protocolo.
TFTP tiene sus propios mecanismos para el control del flujo, la detección de errores, los acuses de recibo y la recuperación de errores.
Este protocolo no necesita depender de TCP para esos servicios.
Information
- Description
- CCNA CCNA Flashcards on E1_7, created by John Dedios on 17/03/2016.
- Created by
- John Dedios
- Views
- 0
- Rating