
Mind map
DHCP(DYNAMIC HOST CONFIGURATION PROTOCOL)
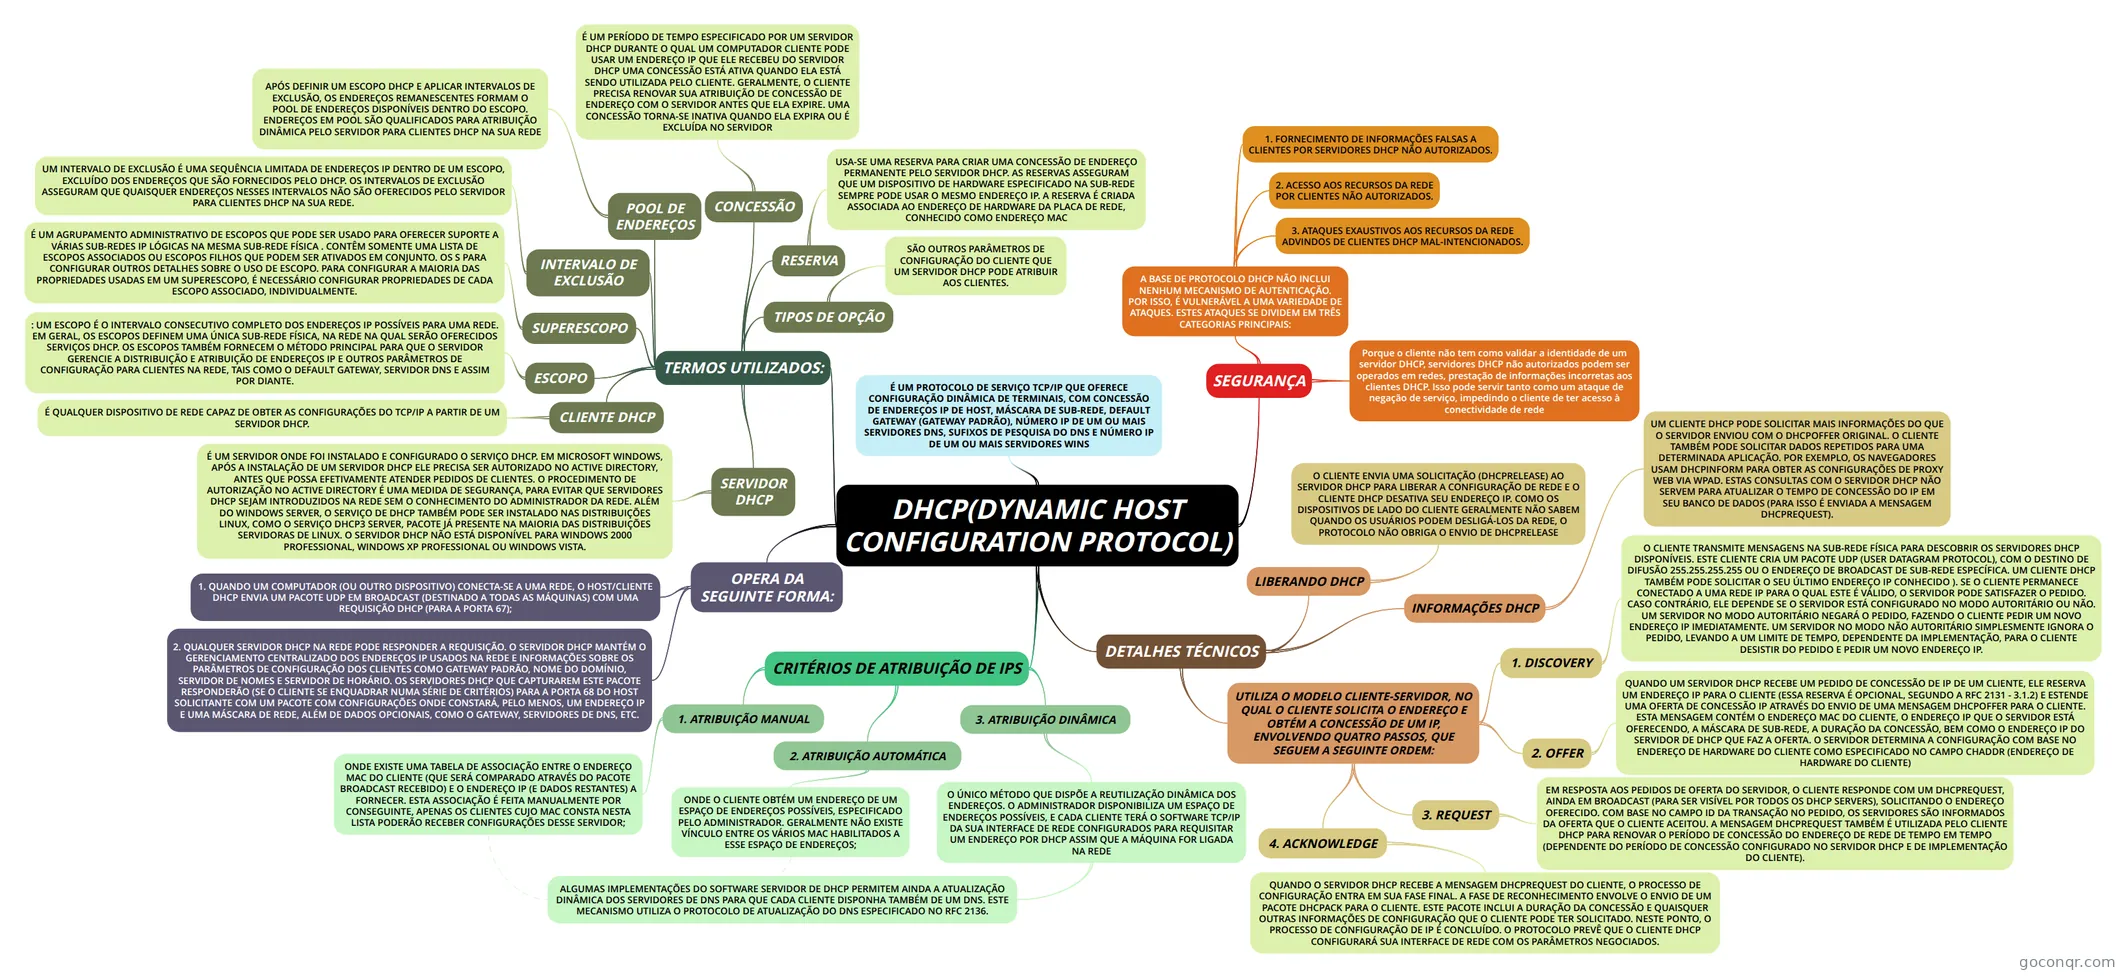
Mapa mental: DHCP
Map content
DHCP(DYNAMIC HOST CONFIGURATION PROTOCOL)
É UM PROTOCOLO DE SERVIÇO TCP/IP QUE OFERECE CONFIGURAÇÃO DINÂMICA DE TERMINAIS, COM CONCESSÃO DE ENDEREÇOS IP DE HOST, MÁSCARA DE SUB-REDE, DEFAULT GATEWAY (GATEWAY PADRÃO), NÚMERO IP DE UM OU MAIS SERVIDORES DNS, SUFIXOS DE PESQUISA DO DNS E NÚMERO IP DE UM OU MAIS SERVIDORES WINS
OPERA DA SEGUINTE FORMA:
- 1. QUANDO UM COMPUTADOR (OU OUTRO DISPOSITIVO) CONECTA-SE A UMA REDE, O HOST/CLIENTE DHCP ENVIA UM PACOTE UDP EM BROADCAST (DESTINADO A TODAS AS MÁQUINAS) COM UMA REQUISIÇÃO DHCP (PARA A PORTA 67);
- 2. QUALQUER SERVIDOR DHCP NA REDE PODE RESPONDER A REQUISIÇÃO. O SERVIDOR DHCP MANTÉM O GERENCIAMENTO CENTRALIZADO DOS ENDEREÇOS IP USADOS NA REDE E INFORMAÇÕES SOBRE OS PARÂMETROS DE CONFIGURAÇÃO DOS CLIENTES COMO GATEWAY PADRÃO, NOME DO DOMÍNIO, SERVIDOR DE NOMES E SERVIDOR DE HORÁRIO. OS SERVIDORES DHCP QUE CAPTURAREM ESTE PACOTE RESPONDERÃO (SE O CLIENTE SE ENQUADRAR NUMA SÉRIE DE CRITÉRIOS) PARA A PORTA 68 DO HOST SOLICITANTE COM UM PACOTE COM CONFIGURAÇÕES ONDE CONSTARÁ, PELO MENOS, UM ENDEREÇO IP E UMA MÁSCARA DE REDE, ALÉM DE DADOS OPCIONAIS, COMO O GATEWAY, SERVIDORES DE DNS, ETC.
TERMOS UTILIZADOS:
- SERVIDOR DHCP
- É UM SERVIDOR ONDE FOI INSTALADO E CONFIGURADO O SERVIÇO DHCP. EM MICROSOFT WINDOWS, APÓS A INSTALAÇÃO DE UM SERVIDOR DHCP ELE PRECISA SER AUTORIZADO NO ACTIVE DIRECTORY, ANTES QUE POSSA EFETIVAMENTE ATENDER PEDIDOS DE CLIENTES. O PROCEDIMENTO DE AUTORIZAÇÃO NO ACTIVE DIRECTORY É UMA MEDIDA DE SEGURANÇA, PARA EVITAR QUE SERVIDORES DHCP SEJAM INTRODUZIDOS NA REDE SEM O CONHECIMENTO DO ADMINISTRADOR DA REDE. ALÉM DO WINDOWS SERVER, O SERVIÇO DE DHCP TAMBÉM PODE SER INSTALADO NAS DISTRIBUIÇÕES LINUX, COMO O SERVIÇO DHCP3 SERVER, PACOTE JÁ PRESENTE NA MAIORIA DAS DISTRIBUIÇÕES SERVIDORAS DE LINUX. O SERVIDOR DHCP NÃO ESTÁ DISPONÍVEL PARA WINDOWS 2000 PROFESSIONAL, WINDOWS XP PROFESSIONAL OU WINDOWS VISTA.
- CLIENTE DHCP
- É QUALQUER DISPOSITIVO DE REDE CAPAZ DE OBTER AS CONFIGURAÇÕES DO TCP/IP A PARTIR DE UM SERVIDOR DHCP.
- ESCOPO
- : UM ESCOPO É O INTERVALO CONSECUTIVO COMPLETO DOS ENDEREÇOS IP POSSÍVEIS PARA UMA REDE. EM GERAL, OS ESCOPOS DEFINEM UMA ÚNICA SUB-REDE FÍSICA, NA REDE NA QUAL SERÃO OFERECIDOS SERVIÇOS DHCP. OS ESCOPOS TAMBÉM FORNECEM O MÉTODO PRINCIPAL PARA QUE O SERVIDOR GERENCIE A DISTRIBUIÇÃO E ATRIBUIÇÃO DE ENDEREÇOS IP E OUTROS PARÂMETROS DE CONFIGURAÇÃO PARA CLIENTES NA REDE, TAIS COMO O DEFAULT GATEWAY, SERVIDOR DNS E ASSIM POR DIANTE.
- SUPERESCOPO
- É UM AGRUPAMENTO ADMINISTRATIVO DE ESCOPOS QUE PODE SER USADO PARA OFERECER SUPORTE A VÁRIAS SUB-REDES IP LÓGICAS NA MESMA SUB-REDE FÍSICA . CONTÊM SOMENTE UMA LISTA DE ESCOPOS ASSOCIADOS OU ESCOPOS FILHOS QUE PODEM SER ATIVADOS EM CONJUNTO. OS S PARA CONFIGURAR OUTROS DETALHES SOBRE O USO DE ESCOPO. PARA CONFIGURAR A MAIORIA DAS PROPRIEDADES USADAS EM UM SUPERESCOPO, É NECESSÁRIO CONFIGURAR PROPRIEDADES DE CADA ESCOPO ASSOCIADO, INDIVIDUALMENTE.
- INTERVALO DE EXCLUSÃO
- UM INTERVALO DE EXCLUSÃO É UMA SEQUÊNCIA LIMITADA DE ENDEREÇOS IP DENTRO DE UM ESCOPO, EXCLUÍDO DOS ENDEREÇOS QUE SÃO FORNECIDOS PELO DHCP. OS INTERVALOS DE EXCLUSÃO ASSEGURAM QUE QUAISQUER ENDEREÇOS NESSES INTERVALOS NÃO SÃO OFERECIDOS PELO SERVIDOR PARA CLIENTES DHCP NA SUA REDE.
- POOL DE ENDEREÇOS
- APÓS DEFINIR UM ESCOPO DHCP E APLICAR INTERVALOS DE EXCLUSÃO, OS ENDEREÇOS REMANESCENTES FORMAM O POOL DE ENDEREÇOS DISPONÍVEIS DENTRO DO ESCOPO. ENDEREÇOS EM POOL SÃO QUALIFICADOS PARA ATRIBUIÇÃO DINÂMICA PELO SERVIDOR PARA CLIENTES DHCP NA SUA REDE
- CONCESSÃO
- É UM PERÍODO DE TEMPO ESPECIFICADO POR UM SERVIDOR DHCP DURANTE O QUAL UM COMPUTADOR CLIENTE PODE USAR UM ENDEREÇO IP QUE ELE RECEBEU DO SERVIDOR DHCP UMA CONCESSÃO ESTÁ ATIVA QUANDO ELA ESTÁ SENDO UTILIZADA PELO CLIENTE. GERALMENTE, O CLIENTE PRECISA RENOVAR SUA ATRIBUIÇÃO DE CONCESSÃO DE ENDEREÇO COM O SERVIDOR ANTES QUE ELA EXPIRE. UMA CONCESSÃO TORNA-SE INATIVA QUANDO ELA EXPIRA OU É EXCLUÍDA NO SERVIDOR
- RESERVA
- USA-SE UMA RESERVA PARA CRIAR UMA CONCESSÃO DE ENDEREÇO PERMANENTE PELO SERVIDOR DHCP. AS RESERVAS ASSEGURAM QUE UM DISPOSITIVO DE HARDWARE ESPECIFICADO NA SUB-REDE SEMPRE PODE USAR O MESMO ENDEREÇO IP. A RESERVA É CRIADA ASSOCIADA AO ENDEREÇO DE HARDWARE DA PLACA DE REDE, CONHECIDO COMO ENDEREÇO MAC
- TIPOS DE OPÇÃO
- SÃO OUTROS PARÂMETROS DE CONFIGURAÇÃO DO CLIENTE QUE UM SERVIDOR DHCP PODE ATRIBUIR AOS CLIENTES.
- SERVIDOR DHCP
CRITÉRIOS DE ATRIBUIÇÃO DE IPS
- 1. ATRIBUIÇÃO MANUAL
- ONDE EXISTE UMA TABELA DE ASSOCIAÇÃO ENTRE O ENDEREÇO MAC DO CLIENTE (QUE SERÁ COMPARADO ATRAVÉS DO PACOTE BROADCAST RECEBIDO) E O ENDEREÇO IP (E DADOS RESTANTES) A FORNECER. ESTA ASSOCIAÇÃO É FEITA MANUALMENTE POR CONSEGUINTE, APENAS OS CLIENTES CUJO MAC CONSTA NESTA LISTA PODERÃO RECEBER CONFIGURAÇÕES DESSE SERVIDOR;
- 2. ATRIBUIÇÃO AUTOMÁTICA
- ONDE O CLIENTE OBTÉM UM ENDEREÇO DE UM ESPAÇO DE ENDEREÇOS POSSÍVEIS, ESPECIFICADO PELO ADMINISTRADOR. GERALMENTE NÃO EXISTE VÍNCULO ENTRE OS VÁRIOS MAC HABILITADOS A ESSE ESPAÇO DE ENDEREÇOS;
- 3. ATRIBUIÇÃO DINÂMICA
- O ÚNICO MÉTODO QUE DISPÕE A REUTILIZAÇÃO DINÂMICA DOS ENDEREÇOS. O ADMINISTRADOR DISPONIBILIZA UM ESPAÇO DE ENDEREÇOS POSSÍVEIS, E CADA CLIENTE TERÁ O SOFTWARE TCP/IP DA SUA INTERFACE DE REDE CONFIGURADOS PARA REQUISITAR UM ENDEREÇO POR DHCP ASSIM QUE A MÁQUINA FOR LIGADA NA REDE
- ALGUMAS IMPLEMENTAÇÕES DO SOFTWARE SERVIDOR DE DHCP PERMITEM AINDA A ATUALIZAÇÃO DINÂMICA DOS SERVIDORES DE DNS PARA QUE CADA CLIENTE DISPONHA TAMBÉM DE UM DNS. ESTE MECANISMO UTILIZA O PROTOCOLO DE ATUALIZAÇÃO DO DNS ESPECIFICADO NO RFC 2136.
- O ÚNICO MÉTODO QUE DISPÕE A REUTILIZAÇÃO DINÂMICA DOS ENDEREÇOS. O ADMINISTRADOR DISPONIBILIZA UM ESPAÇO DE ENDEREÇOS POSSÍVEIS, E CADA CLIENTE TERÁ O SOFTWARE TCP/IP DA SUA INTERFACE DE REDE CONFIGURADOS PARA REQUISITAR UM ENDEREÇO POR DHCP ASSIM QUE A MÁQUINA FOR LIGADA NA REDE
- 1. ATRIBUIÇÃO MANUAL
DETALHES TÉCNICOS
- UTILIZA O MODELO CLIENTE-SERVIDOR, NO QUAL O CLIENTE SOLICITA O ENDEREÇO E OBTÉM A CONCESSÃO DE UM IP, ENVOLVENDO QUATRO PASSOS, QUE SEGUEM A SEGUINTE ORDEM:
- 1. DISCOVERY
- O CLIENTE TRANSMITE MENSAGENS NA SUB-REDE FÍSICA PARA DESCOBRIR OS SERVIDORES DHCP DISPONÍVEIS. ESTE CLIENTE CRIA UM PACOTE UDP (USER DATAGRAM PROTOCOL), COM O DESTINO DE DIFUSÃO 255.255.255.255 OU O ENDEREÇO DE BROADCAST DE SUB-REDE ESPECÍFICA. UM CLIENTE DHCP TAMBÉM PODE SOLICITAR O SEU ÚLTIMO ENDEREÇO IP CONHECIDO ). SE O CLIENTE PERMANECE CONECTADO A UMA REDE IP PARA O QUAL ESTE É VÁLIDO, O SERVIDOR PODE SATISFAZER O PEDIDO. CASO CONTRÁRIO, ELE DEPENDE SE O SERVIDOR ESTÁ CONFIGURADO NO MODO AUTORITÁRIO OU NÃO. UM SERVIDOR NO MODO AUTORITÁRIO NEGARÁ O PEDIDO, FAZENDO O CLIENTE PEDIR UM NOVO ENDEREÇO IP IMEDIATAMENTE. UM SERVIDOR NO MODO NÃO AUTORITÁRIO SIMPLESMENTE IGNORA O PEDIDO, LEVANDO A UM LIMITE DE TEMPO, DEPENDENTE DA IMPLEMENTAÇÃO, PARA O CLIENTE DESISTIR DO PEDIDO E PEDIR UM NOVO ENDEREÇO IP.
- 2. OFFER
- QUANDO UM SERVIDOR DHCP RECEBE UM PEDIDO DE CONCESSÃO DE IP DE UM CLIENTE, ELE RESERVA UM ENDEREÇO IP PARA O CLIENTE (ESSA RESERVA É OPCIONAL, SEGUNDO A RFC 2131 - 3.1.2) E ESTENDE UMA OFERTA DE CONCESSÃO IP ATRAVÉS DO ENVIO DE UMA MENSAGEM DHCPOFFER PARA O CLIENTE. ESTA MENSAGEM CONTÉM O ENDEREÇO MAC DO CLIENTE, O ENDEREÇO IP QUE O SERVIDOR ESTÁ OFERECENDO, A MÁSCARA DE SUB-REDE, A DURAÇÃO DA CONCESSÃO, BEM COMO O ENDEREÇO IP DO SERVIDOR DE DHCP QUE FAZ A OFERTA. O SERVIDOR DETERMINA A CONFIGURAÇÃO COM BASE NO ENDEREÇO DE HARDWARE DO CLIENTE COMO ESPECIFICADO NO CAMPO CHADDR (ENDEREÇO DE HARDWARE DO CLIENTE)
- 3. REQUEST
- EM RESPOSTA AOS PEDIDOS DE OFERTA DO SERVIDOR, O CLIENTE RESPONDE COM UM DHCPREQUEST, AINDA EM BROADCAST (PARA SER VISÍVEL POR TODOS OS DHCP SERVERS), SOLICITANDO O ENDEREÇO OFERECIDO. COM BASE NO CAMPO ID DA TRANSAÇÃO NO PEDIDO, OS SERVIDORES SÃO INFORMADOS DA OFERTA QUE O CLIENTE ACEITOU. A MENSAGEM DHCPREQUEST TAMBÉM É UTILIZADA PELO CLIENTE DHCP PARA RENOVAR O PERÍODO DE CONCESSÃO DO ENDEREÇO DE REDE DE TEMPO EM TEMPO (DEPENDENTE DO PERÍODO DE CONCESSÃO CONFIGURADO NO SERVIDOR DHCP E DE IMPLEMENTAÇÃO DO CLIENTE).
- 4. ACKNOWLEDGE
- QUANDO O SERVIDOR DHCP RECEBE A MENSAGEM DHCPREQUEST DO CLIENTE, O PROCESSO DE CONFIGURAÇÃO ENTRA EM SUA FASE FINAL. A FASE DE RECONHECIMENTO ENVOLVE O ENVIO DE UM PACOTE DHCPACK PARA O CLIENTE. ESTE PACOTE INCLUI A DURAÇÃO DA CONCESSÃO E QUAISQUER OUTRAS INFORMAÇÕES DE CONFIGURAÇÃO QUE O CLIENTE PODE TER SOLICITADO. NESTE PONTO, O PROCESSO DE CONFIGURAÇÃO DE IP É CONCLUÍDO. O PROTOCOLO PREVÊ QUE O CLIENTE DHCP CONFIGURARÁ SUA INTERFACE DE REDE COM OS PARÂMETROS NEGOCIADOS.
- 1. DISCOVERY
- INFORMAÇÕES DHCP
- UM CLIENTE DHCP PODE SOLICITAR MAIS INFORMAÇÕES DO QUE O SERVIDOR ENVIOU COM O DHCPOFFER ORIGINAL. O CLIENTE TAMBÉM PODE SOLICITAR DADOS REPETIDOS PARA UMA DETERMINADA APLICAÇÃO. POR EXEMPLO, OS NAVEGADORES USAM DHCPINFORM PARA OBTER AS CONFIGURAÇÕES DE PROXY WEB VIA WPAD. ESTAS CONSULTAS COM O SERVIDOR DHCP NÃO SERVEM PARA ATUALIZAR O TEMPO DE CONCESSÃO DO IP EM SEU BANCO DE DADOS (PARA ISSO É ENVIADA A MENSAGEM DHCPREQUEST).
- LIBERANDO DHCP
- O CLIENTE ENVIA UMA SOLICITAÇÃO (DHCPRELEASE) AO SERVIDOR DHCP PARA LIBERAR A CONFIGURAÇÃO DE REDE E O CLIENTE DHCP DESATIVA SEU ENDEREÇO IP. COMO OS DISPOSITIVOS DE LADO DO CLIENTE GERALMENTE NÃO SABEM QUANDO OS USUÁRIOS PODEM DESLIGÁ-LOS DA REDE, O PROTOCOLO NÃO OBRIGA O ENVIO DE DHCPRELEASE
- UTILIZA O MODELO CLIENTE-SERVIDOR, NO QUAL O CLIENTE SOLICITA O ENDEREÇO E OBTÉM A CONCESSÃO DE UM IP, ENVOLVENDO QUATRO PASSOS, QUE SEGUEM A SEGUINTE ORDEM:
SEGURANÇA
- A BASE DE PROTOCOLO DHCP NÃO INCLUI NENHUM MECANISMO DE AUTENTICAÇÃO. POR ISSO, É VULNERÁVEL A UMA VARIEDADE DE ATAQUES. ESTES ATAQUES SE DIVIDEM EM TRÊS CATEGORIAS PRINCIPAIS:
- 1. FORNECIMENTO DE INFORMAÇÕES FALSAS A CLIENTES POR SERVIDORES DHCP NÃO AUTORIZADOS.
- 2. ACESSO AOS RECURSOS DA REDE POR CLIENTES NÃO AUTORIZADOS.
- 3. ATAQUES EXAUSTIVOS AOS RECURSOS DA REDE ADVINDOS DE CLIENTES DHCP MAL-INTENCIONADOS.
- Porque o cliente não tem como validar a identidade de um servidor DHCP, servidores DHCP não autorizados podem ser operados em redes, prestação de informações incorretas aos clientes DHCP. Isso pode servir tanto como um ataque de negação de serviço, impedindo o cliente de ter acesso à conectividade de rede
- A BASE DE PROTOCOLO DHCP NÃO INCLUI NENHUM MECANISMO DE AUTENTICAÇÃO. POR ISSO, É VULNERÁVEL A UMA VARIEDADE DE ATAQUES. ESTES ATAQUES SE DIVIDEM EM TRÊS CATEGORIAS PRINCIPAIS:
Information
- Description
- Mind Map on DHCP(DYNAMIC HOST CONFIGURATION PROTOCOL), created by Marcos Otoniel da Silva on 22/09/2017.
- Created by
- Marcos Otoniel da Silva
- Views
- 0
- Rating