
Mind map
Desenvolvimento Seguro
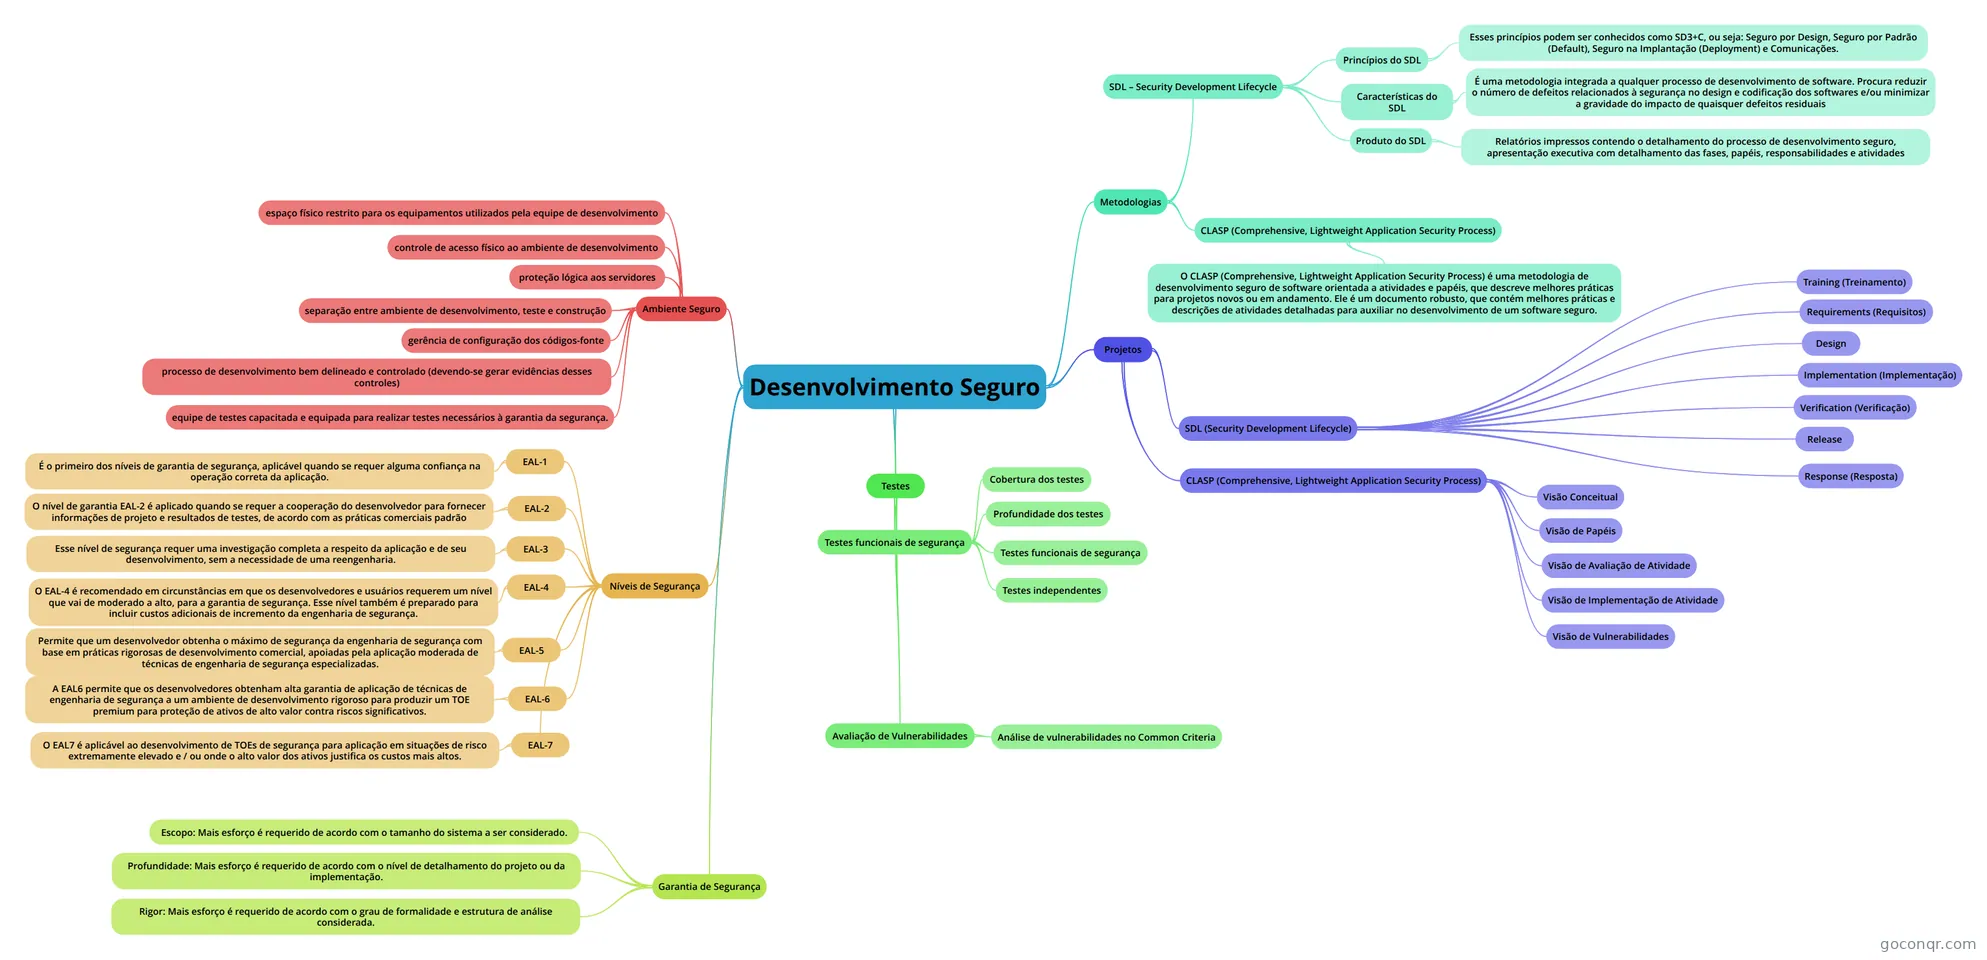
Mapa mental: desenvolvimento seguro
Map content
Desenvolvimento Seguro
Ambiente Seguro
- espaço físico restrito para os equipamentos utilizados pela equipe de desenvolvimento
- controle de acesso físico ao ambiente de desenvolvimento
- proteção lógica aos servidores
- separação entre ambiente de desenvolvimento, teste e construção
- gerência de configuração dos códigos-fonte
- processo de desenvolvimento bem delineado e controlado (devendo-se gerar evidências desses controles)
- equipe de testes capacitada e equipada para realizar testes necessários à garantia da segurança.
Garantia de Segurança
- Escopo: Mais esforço é requerido de acordo com o tamanho do sistema a ser considerado.
- Profundidade: Mais esforço é requerido de acordo com o nível de detalhamento do projeto ou da implementação.
- Rigor: Mais esforço é requerido de acordo com o grau de formalidade e estrutura de análise considerada.
Níveis de Segurança
- EAL-1
- É o primeiro dos níveis de garantia de segurança, aplicável quando se requer alguma confiança na operação correta da aplicação.
- EAL-2
- O nível de garantia EAL-2 é aplicado quando se requer a cooperação do desenvolvedor para fornecer informações de projeto e resultados de testes, de acordo com as práticas comerciais padrão
- EAL-3
- Esse nível de segurança requer uma investigação completa a respeito da aplicação e de seu desenvolvimento, sem a necessidade de uma reengenharia.
- EAL-4
- O EAL-4 é recomendado em circunstâncias em que os desenvolvedores e usuários requerem um nível que vai de moderado a alto, para a garantia de segurança. Esse nível também é preparado para incluir custos adicionais de incremento da engenharia de segurança.
- EAL-5
- Permite que um desenvolvedor obtenha o máximo de segurança da engenharia de segurança com base em práticas rigorosas de desenvolvimento comercial, apoiadas pela aplicação moderada de técnicas de engenharia de segurança especializadas.
- EAL-6
- A EAL6 permite que os desenvolvedores obtenham alta garantia de aplicação de técnicas de engenharia de segurança a um ambiente de desenvolvimento rigoroso para produzir um TOE premium para proteção de ativos de alto valor contra riscos significativos.
- EAL-7
- O EAL7 é aplicável ao desenvolvimento de TOEs de segurança para aplicação em situações de risco extremamente elevado e / ou onde o alto valor dos ativos justifica os custos mais altos.
- EAL-1
Testes
- Testes funcionais de segurança
- Cobertura dos testes
- Profundidade dos testes
- Testes funcionais de segurança
- Testes independentes
- Avaliação de Vulnerabilidades
- Análise de vulnerabilidades no Common Criteria
- Testes funcionais de segurança
Projetos
- SDL (Security Development Lifecycle)
- Training (Treinamento)
- Requirements (Requisitos)
- Design
- Implementation (Implementação)
- Verification (Verificação)
- Release
- Response (Resposta)
- CLASP (Comprehensive, Lightweight Application Security Process)
- Visão Conceitual
- Visão de Papéis
- Visão de Avaliação de Atividade
- Visão de Implementação de Atividade
- Visão de Vulnerabilidades
- SDL (Security Development Lifecycle)
Metodologias
- SDL – Security Development Lifecycle
- Princípios do SDL
- Esses princípios podem ser conhecidos como SD3+C, ou seja: Seguro por Design, Seguro por Padrão (Default), Seguro na Implantação (Deployment) e Comunicações.
- Características do SDL
- É uma metodologia integrada a qualquer processo de desenvolvimento de software. Procura reduzir o número de defeitos relacionados à segurança no design e codificação dos softwares e/ou minimizar a gravidade do impacto de quaisquer defeitos residuais
- Produto do SDL
- Relatórios impressos contendo o detalhamento do processo de desenvolvimento seguro, apresentação executiva com detalhamento das fases, papéis, responsabilidades e atividades
- Princípios do SDL
- CLASP (Comprehensive, Lightweight Application Security Process)
- O CLASP (Comprehensive, Lightweight Application Security Process) é uma metodologia de desenvolvimento seguro de software orientada a atividades e papéis, que descreve melhores práticas para projetos novos ou em andamento. Ele é um documento robusto, que contém melhores práticas e descrições de atividades detalhadas para auxiliar no desenvolvimento de um software seguro.
- SDL – Security Development Lifecycle
Information
- Description
- Desenvolvimento Seguro (devendo abarcar conceitos sobre ambiente seguro, garantia de segurança, níveis de segurança, testes, vulnerabilidades, projetos, metodologias, entre outros aspectos estudados na disciplina).
- Created by
- Jefferson Almeida
- Views
- 65
- Rating