
Mind map
VPN (VIRTUAL PRIVATE NETWORKS)
Map content
VPN (VIRTUAL PRIVATE NETWORKS)
DESCRIPCION
- Establece circuito virtual
- Conecta 2 LANs usando una red publica INTERNET
- Autenticacion y autorizacion
- Integridad: No alterar los datos; hash-- MD5, SHA
- Confidencialidad: cifrado de datos; algoritmos - DES, 3DES, AES
- Identificacion de usuarios
- Cifrado de datos
- Administracion de claves de cifrado
OPERACION
- VPN de acceso remoto
- conecta usaurios externos con la empresa
- Los usuarios tienen credenciales para poder establecer conexion VPN con la empresa
- Los usuarios usan software cliente VPN para autenticarse y tener acceso
- Lo usuarios usan INTERNET-ADSL como vinculo para acceder a la red privada empresarial
- En servicios ADSL, en capa 2 WAN se usa: ATM, FR, PPP
- VPN site-to-site
- Conectar oficinas remotas LANS
- Se utiliza conexiones de banda ancha IPMPLS
- Ahorra costos en implementaciones punto a punto fisicas
- Tunneling
- En el tunel site-to-site por si solo no se pueden correr protocolos de enrutamiento. Para esto se necesita usar primero un tunel GRE
- IPsec, necesita: tipo encripcion, llave compartida, tipo trafico a encriptar, IP remoto, Interface a aplicar
- DMVPN (Dinamic Multipoint VPN)
- Crea tuneles VPN dinamicamente
- Usualmente en topologias HUB-and-SPOKE
- Protocolos: NHRP (Next-hop Resolution Protocol), mGRE(multipoint GRE)
- NHRP: Resuelve direcciones Overlay (IPs tunel) en direcciones Underlay (IPs publicas)
- FASE 1: (Conectividad HUB-and-SPOKE)
- FASE 2: Comunicacion Directa entre SPOKES
- FASE 3: Mejora de Comunicacion entre SPOKES
- Protocolos
- IPSEC
- l2tp(wan-ppp con tunel IPsec)
- Tuneles IPsec: DMVPN, GETVPN, StS, Remote to SiteVPN
- No soporta IGPs
- El trafico en el tunel IPsec si va encriptado
- AH
- ESP
- IKE
- ISAKMP
- Modo Transporte HtoH: se encripta solo datos
- Modo Tunel RtoR: se encripta todo el paquete IP, se crea otro paquete con nueva cabecera
- GRE
- pptp(wan-ppp con tunel GRE)
- Enlace PTP
- Soporta muchos protocolos (IPv4, iPv6...)
- Soporta Routing Protocols (reenvia los multicast y los broadcast)
- Puede correr a traves de tuneles IPsec
- El trafico en el tunel GRE no va encriptado
- Implementado por cisco
- IPSEC
- Enrutamiento / Reenvio VPN
- VRF LITE
- VRF sin MPLS
- Routers virtuales
- Tablas Routing aisladas
- Mantiene traficos aislados
- Soporta muchas VPNs
- Similar a VLAN y trunking pero de capa3
- EVN (EASY VIRTUAL NETWORK)
- Usa VNET-TRUNK y porta trafico de muchos VRFs
- Se usa VNET-TAG para identificar a una VRF
- Simplifica complejidad de VRF-LITE
- Elimina configurar subinterfaces para cada red virtual
- Un router EVN se conecta con switch a traves de 802.1Q
- Usa REPLICACION DE RUTAS para trafico InterVRF
- Router a Router usan VNET
- VRF LITE
- VPN de acceso remoto
CONFIGURACION
- Configuracion Tunel GRE
- R2-ATE(config)#interface tunnel 10
- R2-ATE(config-if)#ip address 192.168.17.2 255.255.255.0
- R2-ATE(config-if)#tunnel source 10.0.0.1
- R2-ATE(config-if)#tunnel destination 10.0.1.1
- y luego en el otro peer
- Configuracion Tunel IPsec
- Fases de configuracion
- Fase 1: Definir parametros de asociacion IKE (politicas ISAKMP)
- Fase 2: Definir parametros como encriptar mediante IKE (Transform set)
- Definir una ACL para seleccionar el trafico (trafico a encriptar)
- Crear un crypto map que usa todos los parametros definidos y lo aplica a una interface
- Configurando IKE / ISAKMP
- R2-ATE(config)#crypto isakmp policy 10
- R2-ATE(config-isakmp)#encryption aes
- R2-ATE(config-isakmp)#authentication pre-share
- R2-ATE(config-isakmp)#group 2
- R2-ATE(config)#crypto isakmp key 0 LLAVE address 10.0.1.1
- y luego en el otro peer
- Configurando IKE / Transform set
- R2-ATE(config)#crypto ipsec transform-set TRANSFORM esp-3des esp-md5-hmac
- y luego en el otro peer
- Configurando ACL para definir trafico a encriptar
- R2-ATE(config)#access-list 110 permit ip 192.168.100.0 0.0.0.255 192.168.1.0 0.0.0.255
- y luego en el otro peer cambiando el origen
- Configurando CRYPTO-MAP
- R2-ATE(config)#crypto map CRYPTO_MAP 10 ipsec-isakmp
- R2-ATE(config-crypto-map)#set transform-set TRANSFORM
- R2-ATE(config-crypto-map)#set peer 10.0.1.1
- R2-ATE(config-crypto-map)#match address 110
- y luego en el otro peer
- Aplicar CRYPTO-MAP a interface OUT
- R2-ATE(config)#interface FastEthernet0/1
- R2-ATE(config-if)#crypto map CRYPTO_MAP
- y luego en el otro peer
- Verificacion Operatividad VPN IPsec
- R2-ATE#show crypto isakmp sa
- QM_IDLE
- R2-ATE#show crypto ipsec sa
- R2-ATE#ping 192.168.1.4 source fa0/0
- R2-ATE#show crypto isakmp sa
- Fases de configuracion
- Configurando Tunel GRE sobre Tunel IPsec
- R2-ATE(config)#access-list 110 permit gre any any
- R2-ATE(config)#interface tunnel 10
- R2-ATE(config-if)#ip address 192.168.17.2 255.255.255.0
- R2-ATE(config-if)#tunnel source 10.0.0.1
- R2-ATE(config-if)#tunnel destination 10.0.1.1
- y luego en el otro lado
- Configurando DMVPN (Solo HUB)
- HUB(config)#interface tunel 0
- HUB(config-if)#ip address 192.168.17.1 255.255.255.0
- HUB(config-if)#tunnel mode gre multipoint
- HUB(config-if)#tunnel source 10.0.1.1
- HUB(config-if)#ip nhrp network-id <1>
- HUB(config-if)#ip nhrp authentication <CISCO>
- HUB(config-if)#ip nhrp holdtime <60s>
- HUB(config-if)#ip nhrp map multicast dynamic
- Configuracion Tunel GRE
CONFIGURACION ADICIONAL
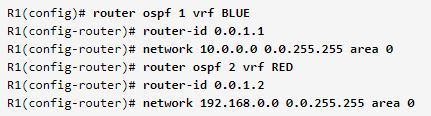
- Configurando VRF LITE
- R1 (config) # ip vrf <BLUE>
- R1 (config-vrf) # description TRAFICO CONFIABLE
- R1(config-vrf)# ip vrf R<RED>
- R1(config-vrf)# description TRAFICO INVITADOS
- R1(config)# int f1/0
- R1(config-if)# ip vrf forwarding <RED>
- R1(config-if)# ip add 192.168.0.2 255.255.255.252
- R1# show ip route vrf BLUE
- Configurando EVN
- R1 (config) # vrf definition <RED>
- R1 (config-vrf) #vnet tag <101>
- R1 (config) #int gi0/1
- R1 (config-if) #vnet trunk
- R1 (config-if) #ip add 192.168.0.2 255.255.255.252
- y similar para el otro peer R2
- Configurando VRF LITE
Images and files in the map
Information
- Description
- redes privadas virtuales usando tuneles IPsec y GRE
- Created by
- joseph chiong
- Views
- 39
- Tags
- Rating