
Mind map
VLAN
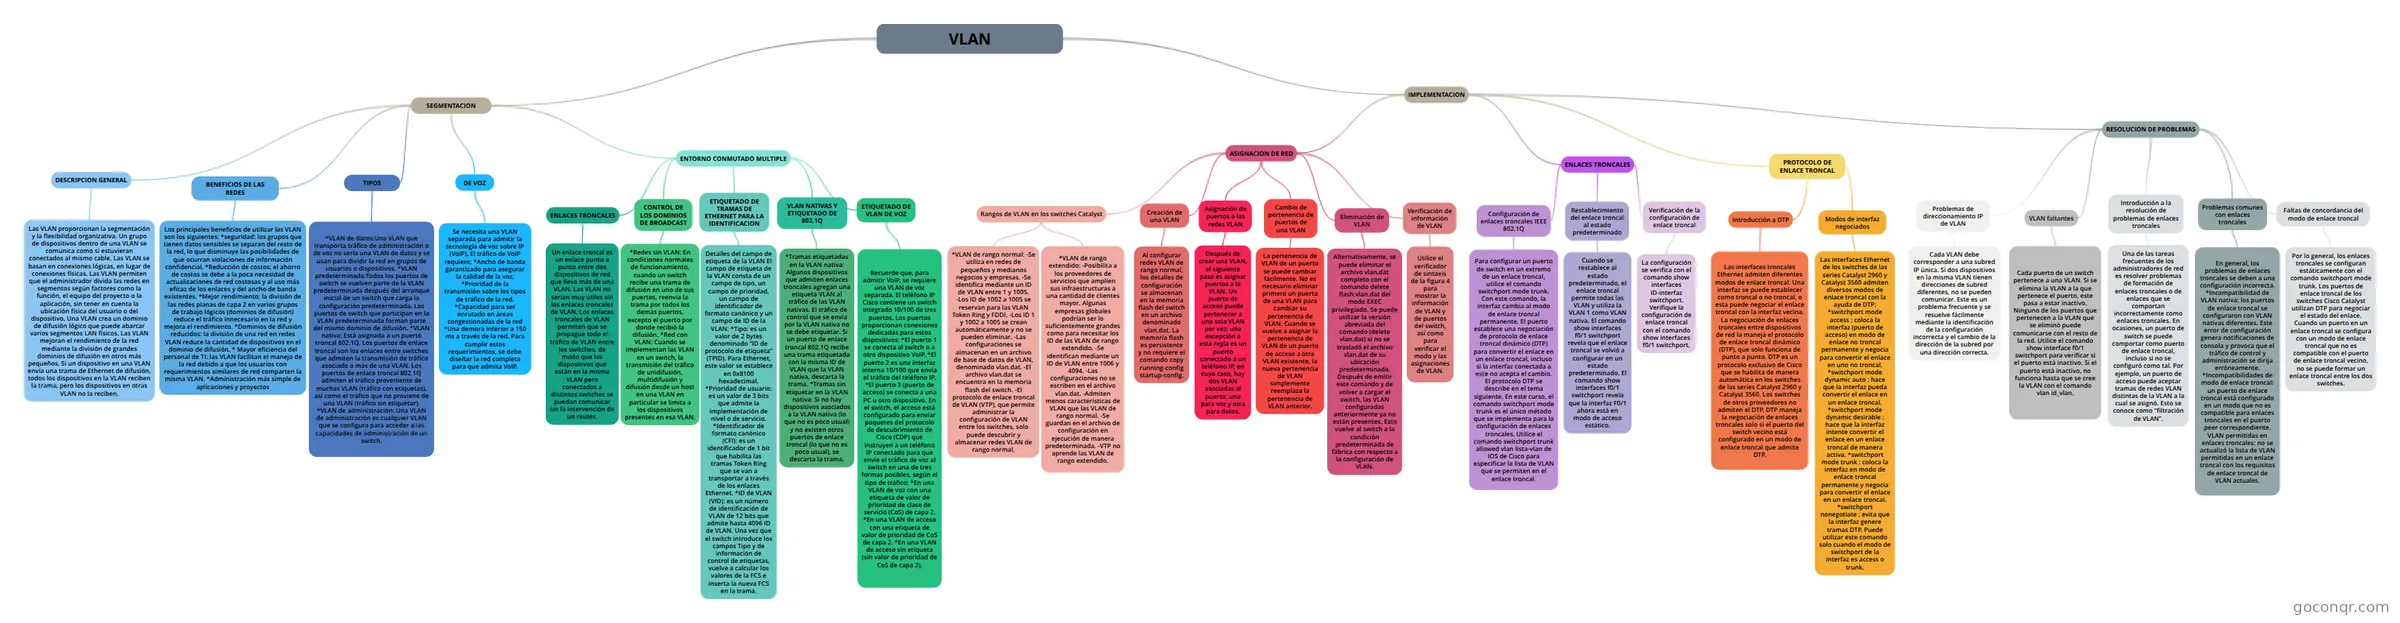
Mapa mental: VLAN
Map content
VLAN
SEGMENTACION
- DESCRIPCION GENERAL
- Las VLAN proporcionan la segmentación y la flexibilidad organizativa. Un grupo de dispositivos dentro de una VLAN se comunica como si estuvieran conectados al mismo cable. Las VLAN se basan en conexiones lógicas, en lugar de conexiones físicas. Las VLAN permiten que el administrador divida las redes en segmentos según factores como la función, el equipo del proyecto o la aplicación, sin tener en cuenta la ubicación física del usuario o del dispositivo. Una VLAN crea un dominio de difusión lógico que puede abarcar varios segmentos LAN físicos. Las VLAN mejoran el rendimiento de la red mediante la división de grandes dominios de difusión en otros más pequeños. Si un dispositivo en una VLAN envía una trama de Ethernet de difusión, todos los dispositivos en la VLAN reciben la trama, pero los dispositivos en otras VLAN no la reciben.
- BENEFICIOS DE LAS REDES
- Los principales beneficios de utilizar las VLAN son los siguientes: *seguridad: los grupos que tienen datos sensibles se separan del resto de la red, lo que disminuye las posibilidades de que ocurran violaciones de información confidencial. *Reducción de costos: el ahorro de costos se debe a la poca necesidad de actualizaciones de red costosas y al uso más eficaz de los enlaces y del ancho de banda existentes. *Mejor rendimiento: la división de las redes planas de capa 2 en varios grupos de trabajo lógicos (dominios de difusión) reduce el tráfico innecesario en la red y mejora el rendimiento. *Dominios de difusión reducidos: la división de una red en redes VLAN reduce la cantidad de dispositivos en el dominio de difusión. * Mayor eficiencia del personal de TI: las VLAN facilitan el manejo de la red debido a que los usuarios con requerimientos similares de red comparten la misma VLAN. *Administración más simple de aplicaciones y proyectos
- TIPOS
- *VLAN de datos:Una VLAN que transporta tráfico de administración o de voz no sería una VLAN de datos y se usan para dividir la red en grupos de usuarios o dispositivos. *VLAN predeterminada:Todos los puertos de switch se vuelven parte de la VLAN predeterminada después del arranque inicial de un switch que carga la configuración predeterminada. Los puertos de switch que participan en la VLAN predeterminada forman parte del mismo dominio de difusión. *VLAN nativa: Está asignada a un puerto troncal 802.1Q. Los puertos de enlace troncal son los enlaces entre switches que admiten la transmisión de tráfico asociado a más de una VLAN. Los puertos de enlace troncal 802.1Q admiten el tráfico proveniente de muchas VLAN (tráfico con etiquetas), así como el tráfico que no proviene de una VLAN (tráfico sin etiquetar). *VLAN de administración: Una VLAN de administración es cualquier VLAN que se configura para acceder a las capacidades de administración de un switch.
- DE VOZ
- Se necesita una VLAN separada para admitir la tecnología de voz sobre IP (VoIP). El tráfico de VoIP requiere: *Ancho de banda garantizado para asegurar la calidad de la voz. *Prioridad de la transmisión sobre los tipos de tráfico de la red. *Capacidad para ser enrutado en áreas congestionadas de la red *Una demora inferior a 150 ms a través de la red. Para cumplir estos requerimientos, se debe diseñar la red completa para que admita VoIP.
- ENTORNO CONMUTADO MULTIPLE
- ENLACES TRONCALES
- Un enlace troncal es un enlace punto a punto entre dos dispositivos de red que lleva más de una VLAN. Las VLAN no serían muy útiles sin los enlaces troncales de VLAN. Los enlaces troncales de VLAN permiten que se propague todo el tráfico de VLAN entre los switches, de modo que los dispositivos que están en la misma VLAN pero conectados a distintos switches se puedan comunicar sin la intervención de un router.
- CONTROL DE LOS DOMINIOS DE BROADCAST
- *Redes sin VLAN: En condiciones normales de funcionamiento, cuando un switch recibe una trama de difusión en uno de sus puertos, reenvía la trama por todos los demás puertos, excepto el puerto por donde recibió la difusión. *Red con VLAN: Cuando se implementan las VLAN en un switch, la transmisión del tráfico de unidifusión, multidifusión y difusión desde un host en una VLAN en particular se limita a los dispositivos presentes en esa VLAN.
- ETIQUETADO DE TRAMAS DE ETHERNET PARA LA IDENTIFICACION
- Detalles del campo de etiqueta de la VLAN El campo de etiqueta de la VLAN consta de un campo de tipo, un campo de prioridad, un campo de identificador de formato canónico y un campo de ID de la VLAN: *Tipo: es un valor de 2 bytes denominado “ID de protocolo de etiqueta” (TPID). Para Ethernet, este valor se establece en 0x8100 hexadecimal. *Prioridad de usuario: es un valor de 3 bits que admite la implementación de nivel o de servicio. *Identificador de formato canónico (CFI): es un identificador de 1 bit que habilita las tramas Token Ring que se van a transportar a través de los enlaces Ethernet. *ID de VLAN (VID): es un número de identificación de VLAN de 12 bits que admite hasta 4096 ID de VLAN. Una vez que el switch introduce los campos Tipo y de información de control de etiquetas, vuelve a calcular los valores de la FCS e inserta la nueva FCS en la trama.
- VLAN NATIVAS Y ETIQUETADO DE 802.1Q
- *Tramas etiquetadas en la VLAN nativa: Algunos dispositivos que admiten enlaces troncales agregan una etiqueta VLAN al tráfico de las VLAN nativas. El tráfico de control que se envía por la VLAN nativa no se debe etiquetar. Si un puerto de enlace troncal 802.1Q recibe una trama etiquetada con la misma ID de VLAN que la VLAN nativa, descarta la trama. *Tramas sin etiquetar en la VLAN nativa: Si no hay dispositivos asociados a la VLAN nativa (lo que no es poco usual) y no existen otros puertos de enlace troncal (lo que no es poco usual), se descarta la trama.
- ETIQUETADO DE VLAN DE VOZ
- Recuerde que, para admitir VoIP, se requiere una VLAN de voz separada. El teléfono IP Cisco contiene un switch integrado 10/100 de tres puertos. Los puertos proporcionan conexiones dedicadas para estos dispositivos: *El puerto 1 se conecta al switch o a otro dispositivo VoIP. *El puerto 2 es una interfaz interna 10/100 que envía el tráfico del teléfono IP. *El puerto 3 (puerto de acceso) se conecta a una PC u otro dispositivo. En el switch, el acceso está configurado para enviar paquetes del protocolo de descubrimiento de Cisco (CDP) que instruyen a un teléfono IP conectado para que envíe el tráfico de voz al switch en una de tres formas posibles, según el tipo de tráfico: *En una VLAN de voz con una etiqueta de valor de prioridad de clase de servicio (CoS) de capa 2. *En una VLAN de acceso con una etiqueta de valor de prioridad de CoS de capa 2. *En una VLAN de acceso sin etiqueta (sin valor de prioridad de CoS de capa 2).
- ENLACES TRONCALES
- DESCRIPCION GENERAL
IMPLEMENTACION
- ASIGNACION DE RED
- Rangos de VLAN en los switches Catalyst
- *VLAN de rango normal: -Se utiliza en redes de pequeños y medianos negocios y empresas. -Se identifica mediante un ID de VLAN entre 1 y 1005. -Los ID de 1002 a 1005 se reservan para las VLAN Token Ring y FDDI. -Los ID 1 y 1002 a 1005 se crean automáticamente y no se pueden eliminar. -Las configuraciones se almacenan en un archivo de base de datos de VLAN, denominado vlan.dat. -El archivo vlan.dat se encuentra en la memoria flash del switch. -El protocolo de enlace troncal de VLAN (VTP), que permite administrar la configuración de VLAN entre los switches, solo puede descubrir y almacenar redes VLAN de rango normal.
- *VLAN de rango extendido: -Posibilita a los proveedores de servicios que amplíen sus infraestructuras a una cantidad de clientes mayor. Algunas empresas globales podrían ser lo suficientemente grandes como para necesitar los ID de las VLAN de rango extendido. -Se identifican mediante un ID de VLAN entre 1006 y 4094. -Las configuraciones no se escriben en el archivo vlan.dat. -Admiten menos características de VLAN que las VLAN de rango normal. -Se guardan en el archivo de configuración en ejecución de manera predeterminada. -VTP no aprende las VLAN de rango extendido.
- Creación de una VLAN
- Al configurar redes VLAN de rango normal, los detalles de configuración se almacenan en la memoria flash del switch en un archivo denominado vlan.dat. La memoria flash es persistente y no requiere el comando copy running-config startup-config.
- Asignación de puertos a las redes VLAN
- Después de crear una VLAN, el siguiente paso es asignar puertos a la VLAN. Un puerto de acceso puede pertenecer a una sola VLAN por vez; una excepción a esta regla es un puerto conectado a un teléfono IP, en cuyo caso, hay dos VLAN asociadas al puerto: una para voz y otra para datos.
- Cambio de pertenencia de puertos de una VLAN
- La pertenencia de VLAN de un puerto se puede cambiar fácilmente. No es necesario eliminar primero un puerto de una VLAN para cambiar su pertenencia de VLAN. Cuando se vuelve a asignar la pertenencia de VLAN de un puerto de acceso a otra VLAN existente, la nueva pertenencia de VLAN simplemente reemplaza la pertenencia de VLAN anterior.
- Eliminación de VLAN
- Alternativamente, se puede eliminar el archivo vlan.dat completo con el comando delete flash:vlan.dat del modo EXEC privilegiado. Se puede utilizar la versión abreviada del comando (delete vlan.dat) si no se trasladó el archivo vlan.dat de su ubicación predeterminada. Después de emitir este comando y de volver a cargar el switch, las VLAN configuradas anteriormente ya no están presentes. Esto vuelve al switch a la condición predeterminada de fábrica con respecto a la configuración de VLAN.
- Verificación de información de VLAN
- Utilice el verificador de sintaxis de la figura 4 para mostrar la información de VLAN y de puertos del switch, así como para verificar el modo y las asignaciones de VLAN.
- Rangos de VLAN en los switches Catalyst
- ENLACES TRONCALES
- Configuración de enlaces troncales IEEE 802.1Q
- Para configurar un puerto de switch en un extremo de un enlace troncal, utilice el comando switchport mode trunk. Con este comando, la interfaz cambia al modo de enlace troncal permanente. El puerto establece una negociación de protocolo de enlace troncal dinámico (DTP) para convertir el enlace en un enlace troncal, incluso si la interfaz conectada a este no acepta el cambio. El protocolo DTP se describe en el tema siguiente. En este curso, el comando switchport mode trunk es el único método que se implementa para la configuración de enlaces troncales. Utilice el comando switchport trunk allowed vlan lista-vlan de IOS de Cisco para especificar la lista de VLAN que se permiten en el enlace troncal.
- Restablecimiento del enlace troncal al estado predeterminado
- Cuando se restablece al estado predeterminado, el enlace troncal permite todas las VLAN y utiliza la VLAN 1 como VLAN nativa. El comando show interfaces f0/1 switchport revela que el enlace troncal se volvió a configurar en un estado predeterminado. El comando show interfaces f0/1 switchport revela que la interfaz F0/1 ahora está en modo de acceso estático.
- Verificación de la configuración de enlace troncal
- La configuración se verifica con el comando show interfaces ID-interfaz switchport. Verifique la configuración de enlace troncal con el comando show interfaces f0/1 switchport.
- Configuración de enlaces troncales IEEE 802.1Q
- PROTOCOLO DE ENLACE TRONCAL
- Introducción a DTP
- Las interfaces troncales Ethernet admiten diferentes modos de enlace troncal. Una interfaz se puede establecer como troncal o no troncal, o esta puede negociar el enlace troncal con la interfaz vecina. La negociación de enlaces troncales entre dispositivos de red la maneja el protocolo de enlace troncal dinámico (DTP), que solo funciona de punto a punto. DTP es un protocolo exclusivo de Cisco que se habilita de manera automática en los switches de las series Catalyst 2960 y Catalyst 3560. Los switches de otros proveedores no admiten el DTP. DTP maneja la negociación de enlaces troncales solo si el puerto del switch vecino está configurado en un modo de enlace troncal que admite DTP.
- Modos de interfaz negociados
- Las interfaces Ethernet de los switches de las series Catalyst 2960 y Catalyst 3560 admiten diversos modos de enlace troncal con la ayuda de DTP: *switchport mode access : coloca la interfaz (puerto de acceso) en modo de enlace no troncal permanente y negocia para convertir el enlace en uno no troncal. *switchport mode dynamic auto : hace que la interfaz pueda convertir el enlace en un enlace troncal. *switchport mode dynamic desirable : hace que la interfaz intente convertir el enlace en un enlace troncal de manera activa. *switchport mode trunk : coloca la interfaz en modo de enlace troncal permanente y negocia para convertir el enlace en un enlace troncal. *switchport nonegotiate : evita que la interfaz genere tramas DTP. Puede utilizar este comando solo cuando el modo de switchport de la interfaz es access o trunk.
- Introducción a DTP
- RESOLUCION DE PROBLEMAS
- Problemas de direccionamiento IP de VLAN
- Cada VLAN debe corresponder a una subred IP única. Si dos dispositivos en la misma VLAN tienen direcciones de subred diferentes, no se pueden comunicar. Este es un problema frecuente y se resuelve fácilmente mediante la identificación de la configuración incorrecta y el cambio de la dirección de la subred por una dirección correcta.
- VLAN faltantes
- Cada puerto de un switch pertenece a una VLAN. Si se elimina la VLAN a la que pertenece el puerto, este pasa a estar inactivo. Ninguno de los puertos que pertenecen a la VLAN que se eliminó puede comunicarse con el resto de la red. Utilice el comando show interface f0/1 switchport para verificar si el puerto está inactivo. Si el puerto está inactivo, no funciona hasta que se cree la VLAN con el comando vlan id_vlan.
- Introducción a la resolución de problemas de enlaces troncales
- Una de las tareas frecuentes de los administradores de red es resolver problemas de formación de enlaces troncales o de enlaces que se comportan incorrectamente como enlaces troncales. En ocasiones, un puerto de switch se puede comportar como puerto de enlace troncal, incluso si no se configuró como tal. Por ejemplo, un puerto de acceso puede aceptar tramas de redes VLAN distintas de la VLAN a la cual se asignó. Esto se conoce como “filtración de VLAN”.
- Problemas comunes con enlaces troncales
- En general, los problemas de enlaces troncales se deben a una configuración incorrecta. *Incompatibilidad de VLAN nativa: los puertos de enlace troncal se configuraron con VLAN nativas diferentes. Este error de configuración genera notificaciones de consola y provoca que el tráfico de control y administración se dirija erróneamente. *Incompatibilidades de modo de enlace troncal: un puerto de enlace troncal está configurado en un modo que no es compatible para enlaces troncales en el puerto peer correspondiente. VLAN permitidas en enlaces troncales: no se actualizó la lista de VLAN permitidas en un enlace troncal con los requisitos de enlace troncal de VLAN actuales.
- Faltas de concordancia del modo de enlace troncal
- Por lo general, los enlaces troncales se configuran estáticamente con el comando switchport mode trunk. Los puertos de enlace troncal de los switches Cisco Catalyst utilizan DTP para negociar el estado del enlace. Cuando un puerto en un enlace troncal se configura con un modo de enlace troncal que no es compatible con el puerto de enlace troncal vecino, no se puede formar un enlace troncal entre los dos switches.
- Problemas de direccionamiento IP de VLAN
- ASIGNACION DE RED
Information
- Description
- Mind Map on VLAN, created by karen tatiana briceño duran on 09/03/2018.
- Created by
- karen tatiana briceño duran
- Views
- 0
- Rating