
Mind map
Tipos de Malware
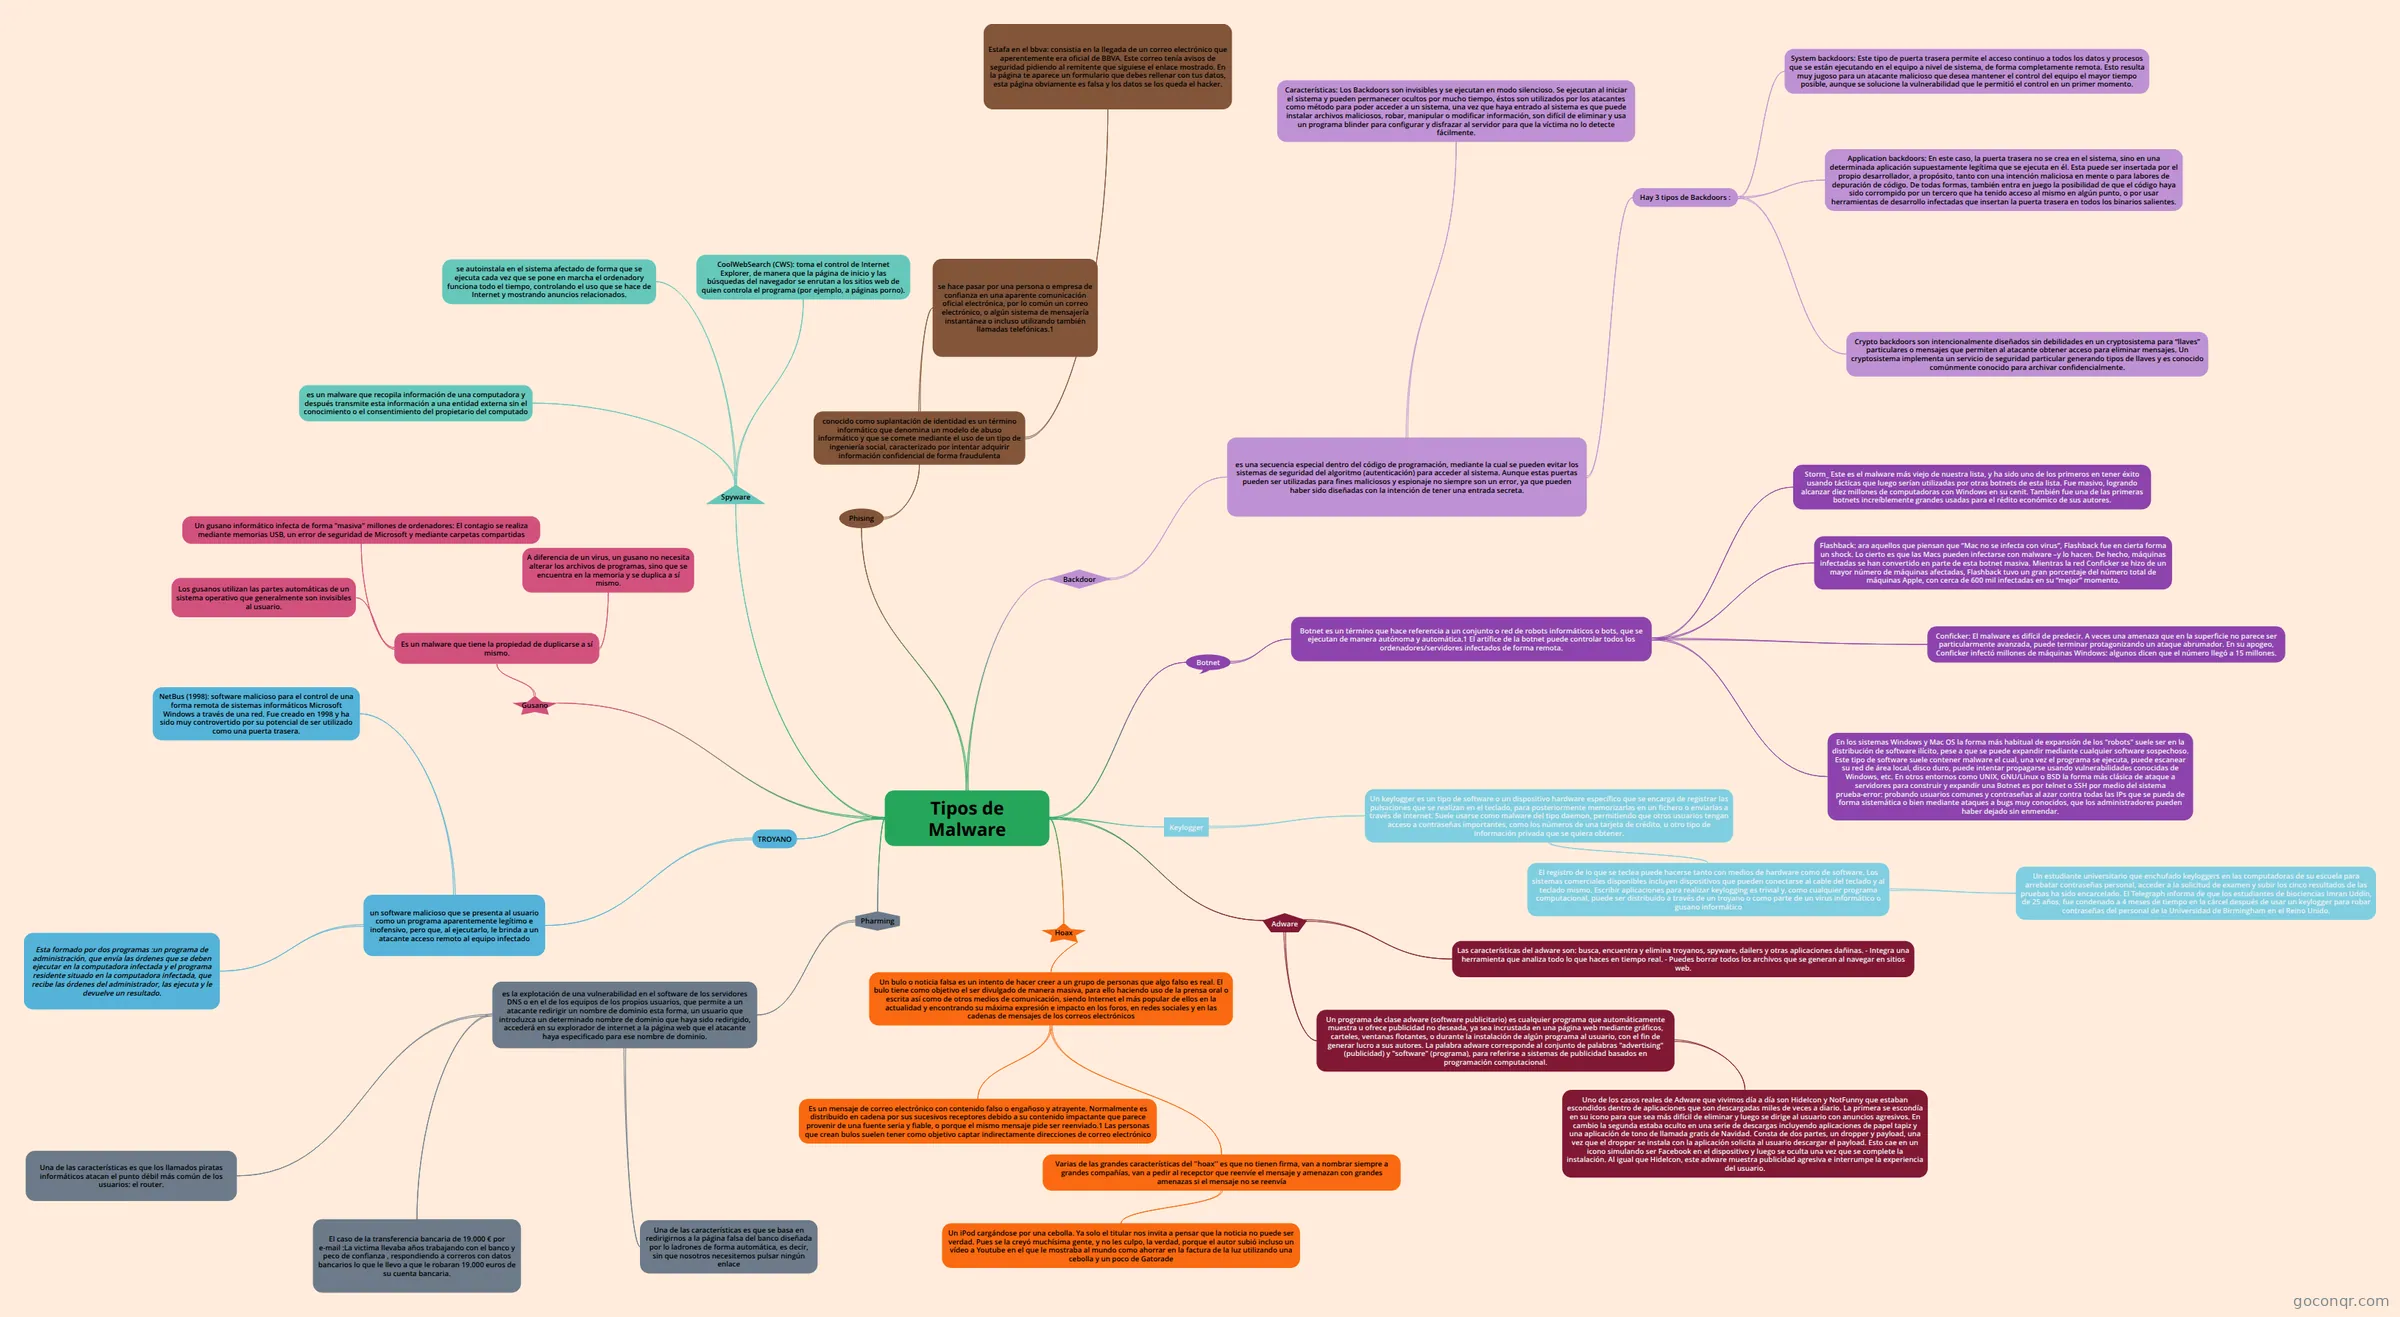
Mapa mental: Tipos de malware
Map content
Tipos de Malware
TROYANO
- un software malicioso que se presenta al usuario como un programa aparentemente legítimo e inofensivo, pero que, al ejecutarlo, le brinda a un atacante acceso remoto al equipo infectado
- Esta formado por dos programas :un programa de administración, que envía las órdenes que se deben ejecutar en la computadora infectada y el programa residente situado en la computadora infectada, que recibe las órdenes del administrador, las ejecuta y le devuelve un resultado.
- NetBus (1998): software malicioso para el control de una forma remota de sistemas informáticos Microsoft Windows a través de una red. Fue creado en 1998 y ha sido muy controvertido por su potencial de ser utilizado como una puerta trasera.
- un software malicioso que se presenta al usuario como un programa aparentemente legítimo e inofensivo, pero que, al ejecutarlo, le brinda a un atacante acceso remoto al equipo infectado
Gusano
- Es un malware que tiene la propiedad de duplicarse a sí mismo.
- Los gusanos utilizan las partes automáticas de un sistema operativo que generalmente son invisibles al usuario.
- A diferencia de un virus, un gusano no necesita alterar los archivos de programas, sino que se encuentra en la memoria y se duplica a sí mismo.
- Un gusano informático infecta de forma "masiva" millones de ordenadores: El contagio se realiza mediante memorias USB, un error de seguridad de Microsoft y mediante carpetas compartidas
- Es un malware que tiene la propiedad de duplicarse a sí mismo.
Spyware
- es un malware que recopila información de una computadora y después transmite esta información a una entidad externa sin el conocimiento o el consentimiento del propietario del computado
- se autoinstala en el sistema afectado de forma que se ejecuta cada vez que se pone en marcha el ordenadory funciona todo el tiempo, controlando el uso que se hace de Internet y mostrando anuncios relacionados.
- CoolWebSearch (CWS): toma el control de Internet Explorer, de manera que la página de inicio y las búsquedas del navegador se enrutan a los sitios web de quien controla el programa (por ejemplo, a páginas porno).
Phising
- conocido como suplantación de identidad es un término informático que denomina un modelo de abuso informático y que se comete mediante el uso de un tipo de ingeniería social, caracterizado por intentar adquirir información confidencial de forma fraudulenta
- se hace pasar por una persona o empresa de confianza en una aparente comunicación oficial electrónica, por lo común un correo electrónico, o algún sistema de mensajería instantánea o incluso utilizando también llamadas telefónicas.1
- Estafa en el bbva: consistia en la llegada de un correo electrónico que aperentemente era oficial de BBVA. Este correo tenía avisos de seguridad pidiendo al remitente que siguiese el enlace mostrado. En la página te aparece un formulario que debes rellenar con tus datos, esta página obviamente es falsa y los datos se los queda el hacker.
- conocido como suplantación de identidad es un término informático que denomina un modelo de abuso informático y que se comete mediante el uso de un tipo de ingeniería social, caracterizado por intentar adquirir información confidencial de forma fraudulenta
Pharming
- es la explotación de una vulnerabilidad en el software de los servidores DNS o en el de los equipos de los propios usuarios, que permite a un atacante redirigir un nombre de dominio esta forma, un usuario que introduzca un determinado nombre de dominio que haya sido redirigido, accederá en su explorador de internet a la página web que el atacante haya especificado para ese nombre de dominio.
- Una de las características es que los llamados piratas informáticos atacan el punto débil más común de los usuarios: el router.
- Una de las características es que se basa en redirigirnos a la página falsa del banco diseñada por lo ladrones de forma automática, es decir, sin que nosotros necesitemos pulsar ningún enlace
- El caso de la transferencia bancaria de 19.000 € por e-mail :La victima llevaba años trabajando con el banco y peco de confianza , respondiendo a correros con datos bancarios lo que le llevo a que le robaran 19.000 euros de su cuenta bancaria.
- es la explotación de una vulnerabilidad en el software de los servidores DNS o en el de los equipos de los propios usuarios, que permite a un atacante redirigir un nombre de dominio esta forma, un usuario que introduzca un determinado nombre de dominio que haya sido redirigido, accederá en su explorador de internet a la página web que el atacante haya especificado para ese nombre de dominio.
Hoax
- Un bulo o noticia falsa es un intento de hacer creer a un grupo de personas que algo falso es real. El bulo tiene como objetivo el ser divulgado de manera masiva, para ello haciendo uso de la prensa oral o escrita así como de otros medios de comunicación, siendo Internet el más popular de ellos en la actualidad y encontrando su máxima expresión e impacto en los foros, en redes sociales y en las cadenas de mensajes de los correos electrónicos
- Es un mensaje de correo electrónico con contenido falso o engañoso y atrayente. Normalmente es distribuido en cadena por sus sucesivos receptores debido a su contenido impactante que parece provenir de una fuente seria y fiable, o porque el mismo mensaje pide ser reenviado.1 Las personas que crean bulos suelen tener como objetivo captar indirectamente direcciones de correo electrónico
- Varias de las grandes características del ''hoax'' es que no tienen firma, van a nombrar siempre a grandes compañías, van a pedir al recepctor que reenvíe el mensaje y amenazan con grandes amenazas si el mensaje no se reenvía
- Un iPod cargándose por una cebolla. Ya solo el titular nos invita a pensar que la noticia no puede ser verdad. Pues se la creyó muchísima gente, y no les culpo, la verdad, porque el autor subió incluso un vídeo a Youtube en el que le mostraba al mundo como ahorrar en la factura de la luz utilizando una cebolla y un poco de Gatorade
- Un bulo o noticia falsa es un intento de hacer creer a un grupo de personas que algo falso es real. El bulo tiene como objetivo el ser divulgado de manera masiva, para ello haciendo uso de la prensa oral o escrita así como de otros medios de comunicación, siendo Internet el más popular de ellos en la actualidad y encontrando su máxima expresión e impacto en los foros, en redes sociales y en las cadenas de mensajes de los correos electrónicos
Adware
- Un programa de clase adware (software publicitario) es cualquier programa que automáticamente muestra u ofrece publicidad no deseada, ya sea incrustada en una página web mediante gráficos, carteles, ventanas flotantes, o durante la instalación de algún programa al usuario, con el fin de generar lucro a sus autores. La palabra adware corresponde al conjunto de palabras "advertising" (publicidad) y "software" (programa), para referirse a sistemas de publicidad basados en programación computacional.
- Uno de los casos reales de Adware que vivimos día a día son HideIcon y NotFunny que estaban escondidos dentro de aplicaciones que son descargadas miles de veces a diario. La primera se escondía en su icono para que sea más difícil de eliminar y luego se dirige al usuario con anuncios agresivos. En cambio la segunda estaba oculto en una serie de descargas incluyendo aplicaciones de papel tapiz y una aplicación de tono de llamada gratis de Navidad. Consta de dos partes, un dropper y payload, una vez que el dropper se instala con la aplicación solicita al usuario descargar el payload. Esto cae en un icono simulando ser Facebook en el dispositivo y luego se oculta una vez que se complete la instalación. Al igual que HideIcon, este adware muestra publicidad agresiva e interrumpe la experiencia del usuario.
- Las características del adware son: busca, encuentra y elimina troyanos, spyware, dailers y otras aplicaciones dañinas. - Integra una herramienta que analiza todo lo que haces en tiempo real. - Puedes borrar todos los archivos que se generan al navegar en sitios web.
- Un programa de clase adware (software publicitario) es cualquier programa que automáticamente muestra u ofrece publicidad no deseada, ya sea incrustada en una página web mediante gráficos, carteles, ventanas flotantes, o durante la instalación de algún programa al usuario, con el fin de generar lucro a sus autores. La palabra adware corresponde al conjunto de palabras "advertising" (publicidad) y "software" (programa), para referirse a sistemas de publicidad basados en programación computacional.
Backdoor
- es una secuencia especial dentro del código de programación, mediante la cual se pueden evitar los sistemas de seguridad del algoritmo (autenticación) para acceder al sistema. Aunque estas puertas pueden ser utilizadas para fines maliciosos y espionaje no siempre son un error, ya que pueden haber sido diseñadas con la intención de tener una entrada secreta.
- Características: Los Backdoors son invisibles y se ejecutan en modo silencioso. Se ejecutan al iniciar el sistema y pueden permanecer ocultos por mucho tiempo, éstos son utilizados por los atacantes como método para poder acceder a un sistema, una vez que haya entrado al sistema es que puede instalar archivos maliciosos, robar, manipular o modificar información, son difícil de eliminar y usa un programa blinder para configurar y disfrazar al servidor para que la víctima no lo detecte fácilmente.
- Hay 3 tipos de Backdoors :
- System backdoors: Este tipo de puerta trasera permite el acceso continuo a todos los datos y procesos que se están ejecutando en el equipo a nivel de sistema, de forma completamente remota. Esto resulta muy jugoso para un atacante malicioso que desea mantener el control del equipo el mayor tiempo posible, aunque se solucione la vulnerabilidad que le permitió el control en un primer momento.
- Application backdoors: En este caso, la puerta trasera no se crea en el sistema, sino en una determinada aplicación supuestamente legítima que se ejecuta en él. Esta puede ser insertada por el propio desarrollador, a propósito, tanto con una intención maliciosa en mente o para labores de depuración de código. De todas formas, también entra en juego la posibilidad de que el código haya sido corrompido por un tercero que ha tenido acceso al mismo en algún punto, o por usar herramientas de desarrollo infectadas que insertan la puerta trasera en todos los binarios salientes.
- Crypto backdoors son intencionalmente diseñados sin debilidades en un cryptosistema para “llaves” particulares o mensajes que permiten al atacante obtener acceso para eliminar mensajes. Un cryptosistema implementa un servicio de seguridad particular generando tipos de llaves y es conocido comúnmente conocido para archivar confidencialmente.
- es una secuencia especial dentro del código de programación, mediante la cual se pueden evitar los sistemas de seguridad del algoritmo (autenticación) para acceder al sistema. Aunque estas puertas pueden ser utilizadas para fines maliciosos y espionaje no siempre son un error, ya que pueden haber sido diseñadas con la intención de tener una entrada secreta.
Keylogger
- Un keylogger es un tipo de software o un dispositivo hardware específico que se encarga de registrar las pulsaciones que se realizan en el teclado, para posteriormente memorizarlas en un fichero o enviarlas a través de internet. Suele usarse como malware del tipo daemon, permitiendo que otros usuarios tengan acceso a contraseñas importantes, como los números de una tarjeta de crédito, u otro tipo de información privada que se quiera obtener.
- El registro de lo que se teclea puede hacerse tanto con medios de hardware como de software. Los sistemas comerciales disponibles incluyen dispositivos que pueden conectarse al cable del teclado y al teclado mismo. Escribir aplicaciones para realizar keylogging es trivial y, como cualquier programa computacional, puede ser distribuido a través de un troyano o como parte de un virus informático o gusano informático
- Un estudiante universitario que enchufado keyloggers en las computadoras de su escuela para arrebatar contraseñas personal, acceder a la solicitud de examen y subir los cinco resultados de las pruebas ha sido encarcelado. El Telegraph informa de que los estudiantes de biociencias Imran Uddin, de 25 años, fue condenado a 4 meses de tiempo en la cárcel después de usar un keylogger para robar contraseñas del personal de la Universidad de Birmingham en el Reino Unido.
- El registro de lo que se teclea puede hacerse tanto con medios de hardware como de software. Los sistemas comerciales disponibles incluyen dispositivos que pueden conectarse al cable del teclado y al teclado mismo. Escribir aplicaciones para realizar keylogging es trivial y, como cualquier programa computacional, puede ser distribuido a través de un troyano o como parte de un virus informático o gusano informático
- Un keylogger es un tipo de software o un dispositivo hardware específico que se encarga de registrar las pulsaciones que se realizan en el teclado, para posteriormente memorizarlas en un fichero o enviarlas a través de internet. Suele usarse como malware del tipo daemon, permitiendo que otros usuarios tengan acceso a contraseñas importantes, como los números de una tarjeta de crédito, u otro tipo de información privada que se quiera obtener.
Botnet
- Botnet es un término que hace referencia a un conjunto o red de robots informáticos o bots, que se ejecutan de manera autónoma y automática.1 El artífice de la botnet puede controlar todos los ordenadores/servidores infectados de forma remota.
- En los sistemas Windows y Mac OS la forma más habitual de expansión de los "robots" suele ser en la distribución de software ilícito, pese a que se puede expandir mediante cualquier software sospechoso. Este tipo de software suele contener malware el cual, una vez el programa se ejecuta, puede escanear su red de área local, disco duro, puede intentar propagarse usando vulnerabilidades conocidas de Windows, etc. En otros entornos como UNIX, GNU/Linux o BSD la forma más clásica de ataque a servidores para construir y expandir una Botnet es por telnet o SSH por medio del sistema prueba-error: probando usuarios comunes y contraseñas al azar contra todas las IPs que se pueda de forma sistemática o bien mediante ataques a bugs muy conocidos, que los administradores pueden haber dejado sin enmendar.
- Storm_ Este es el malware más viejo de nuestra lista, y ha sido uno de los primeros en tener éxito usando tácticas que luego serían utilizadas por otras botnets de esta lista. Fue masivo, logrando alcanzar diez millones de computadoras con Windows en su cenit. También fue una de las primeras botnets increíblemente grandes usadas para el rédito económico de sus autores.
- Conficker: El malware es difícil de predecir. A veces una amenaza que en la superficie no parece ser particularmente avanzada, puede terminar protagonizando un ataque abrumador. En su apogeo, Conficker infectó millones de máquinas Windows: algunos dicen que el número llegó a 15 millones.
- Flashback: ara aquellos que piensan que “Mac no se infecta con virus”, Flashback fue en cierta forma un shock. Lo cierto es que las Macs pueden infectarse con malware –y lo hacen. De hecho, máquinas infectadas se han convertido en parte de esta botnet masiva. Mientras la red Conficker se hizo de un mayor número de máquinas afectadas, Flashback tuvo un gran porcentaje del número total de máquinas Apple, con cerca de 600 mil infectadas en su “mejor” momento.
- Botnet es un término que hace referencia a un conjunto o red de robots informáticos o bots, que se ejecutan de manera autónoma y automática.1 El artífice de la botnet puede controlar todos los ordenadores/servidores infectados de forma remota.
Information
- Description
- Mind Map on Tipos de Malware, created by Rodrigo marian on 09/04/2018.
- Created by
- Rodrigo marian
- Views
- 1
- Rating