
Mind map
U4.3 - Mapa Mental Cap 1, 2 y 3
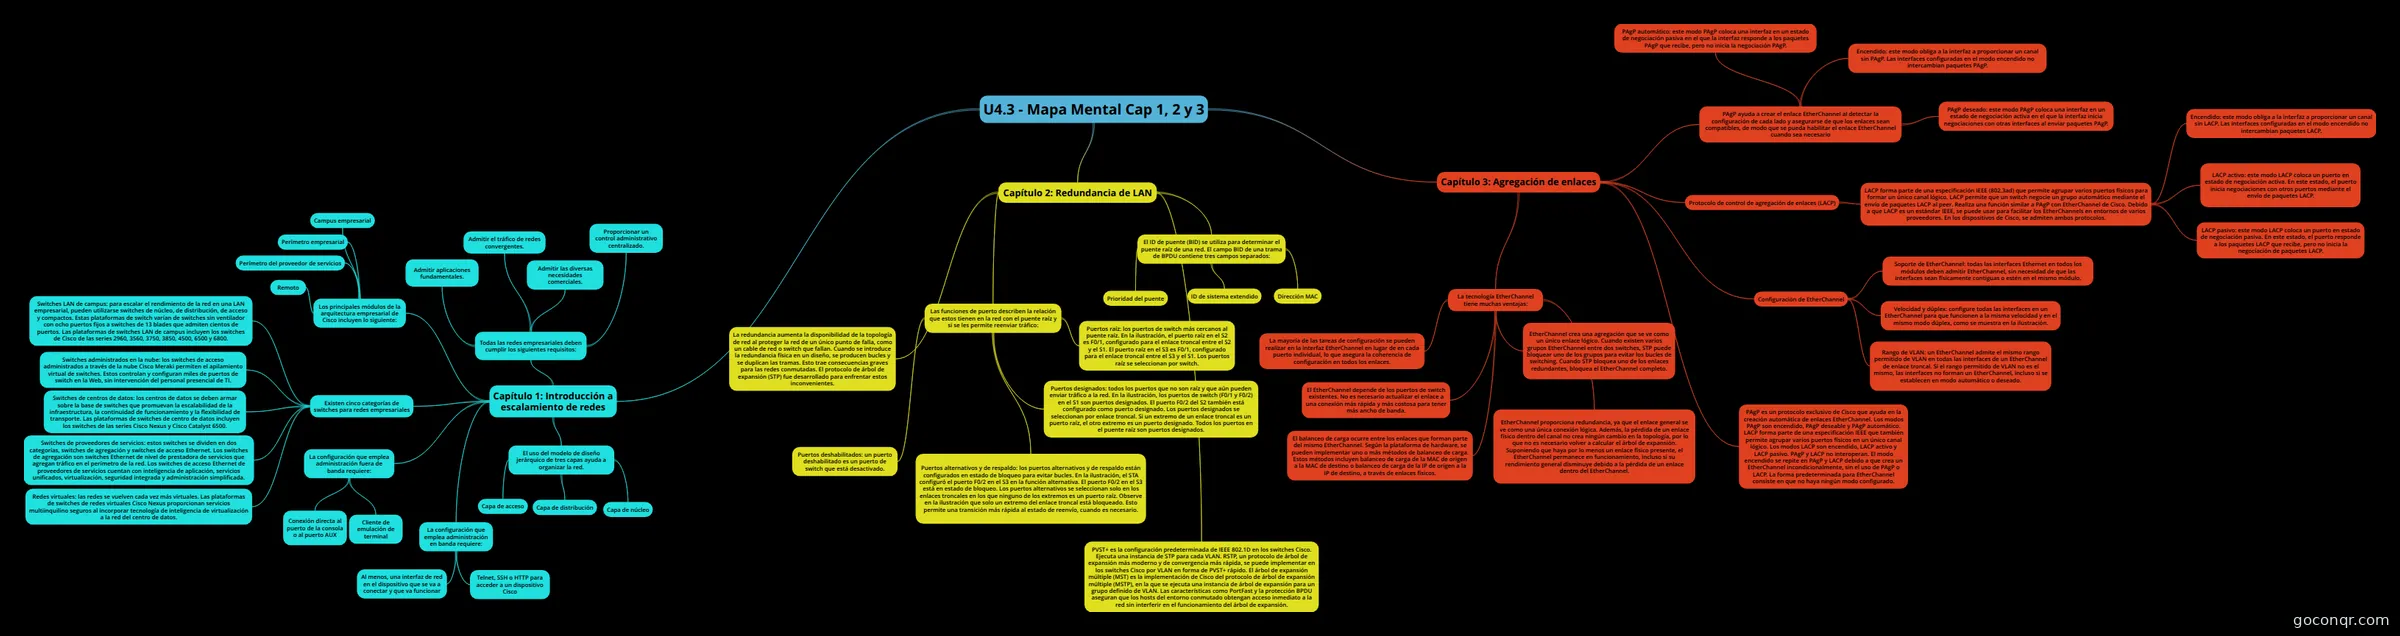
Mapa mental: Escalamiento de redes
Map content
U4.3 - Mapa Mental Cap 1, 2 y 3
Capítulo 1: Introducción a escalamiento de redes
- Todas las redes empresariales deben cumplir los siguientes requisitos:
- Admitir aplicaciones fundamentales.
- Admitir el tráfico de redes convergentes.
- Admitir las diversas necesidades comerciales.
- Proporcionar un control administrativo centralizado.
- El uso del modelo de diseño jerárquico de tres capas ayuda a organizar la red.
- Capa de acceso
- Capa de distribución
- Capa de núcleo
- Los principales módulos de la arquitectura empresarial de Cisco incluyen lo siguiente:
- Campus empresarial
- Perímetro empresarial
- Perímetro del proveedor de servicios
- Remoto
- Existen cinco categorías de switches para redes empresariales
- Switches LAN de campus: para escalar el rendimiento de la red en una LAN empresarial, pueden utilizarse switches de núcleo, de distribución, de acceso y compactos. Estas plataformas de switch varían de switches sin ventilador con ocho puertos fijos a switches de 13 blades que admiten cientos de puertos. Las plataformas de switches LAN de campus incluyen los switches de Cisco de las series 2960, 3560, 3750, 3850, 4500, 6500 y 6800.
- Switches administrados en la nube: los switches de acceso administrados a través de la nube Cisco Meraki permiten el apilamiento virtual de switches. Estos controlan y configuran miles de puertos de switch en la Web, sin intervención del personal presencial de TI.
- Switches de centros de datos: los centros de datos se deben armar sobre la base de switches que promuevan la escalabilidad de la infraestructura, la continuidad de funcionamiento y la flexibilidad de transporte. Las plataformas de switches de centro de datos incluyen los switches de las series Cisco Nexus y Cisco Catalyst 6500.
- Switches de proveedores de servicios: estos switches se dividen en dos categorías, switches de agregación y switches de acceso Ethernet. Los switches de agregación son switches Ethernet de nivel de prestadora de servicios que agregan tráfico en el perímetro de la red. Los switches de acceso Ethernet de proveedores de servicios cuentan con inteligencia de aplicación, servicios unificados, virtualización, seguridad integrada y administración simplificada.
- Redes virtuales: las redes se vuelven cada vez más virtuales. Las plataformas de switches de redes virtuales Cisco Nexus proporcionan servicios multiinquilino seguros al incorporar tecnología de inteligencia de virtualización a la red del centro de datos.
- La configuración que emplea administración fuera de banda requiere:
- Conexión directa al puerto de la consola o al puerto AUX
- Cliente de emulación de terminal
- La configuración que emplea administración en banda requiere:
- Al menos, una interfaz de red en el dispositivo que se va a conectar y que va funcionar
- Telnet, SSH o HTTP para acceder a un dispositivo Cisco
- Todas las redes empresariales deben cumplir los siguientes requisitos:
Capítulo 2: Redundancia de LAN
- La redundancia aumenta la disponibilidad de la topología de red al proteger la red de un único punto de falla, como un cable de red o switch que fallan. Cuando se introduce la redundancia física en un diseño, se producen bucles y se duplican las tramas. Esto trae consecuencias graves para las redes conmutadas. El protocolo de árbol de expansión (STP) fue desarrollado para enfrentar estos inconvenientes.
- Las funciones de puerto describen la relación que estos tienen en la red con el puente raíz y si se les permite reenviar tráfico:
- Puertos raíz: los puertos de switch más cercanos al puente raíz. En la ilustración, el puerto raíz en el S2 es F0/1, configurado para el enlace troncal entre el S2 y el S1. El puerto raíz en el S3 es F0/1, configurado para el enlace troncal entre el S3 y el S1. Los puertos raíz se seleccionan por switch.
- Puertos designados: todos los puertos que no son raíz y que aún pueden enviar tráfico a la red. En la ilustración, los puertos de switch (F0/1 y F0/2) en el S1 son puertos designados. El puerto F0/2 del S2 también está configurado como puerto designado. Los puertos designados se seleccionan por enlace troncal. Si un extremo de un enlace troncal es un puerto raíz, el otro extremo es un puerto designado. Todos los puertos en el puente raíz son puertos designados.
- Puertos alternativos y de respaldo: los puertos alternativos y de respaldo están configurados en estado de bloqueo para evitar bucles. En la ilustración, el STA configuró el puerto F0/2 en el S3 en la función alternativa. El puerto F0/2 en el S3 está en estado de bloqueo. Los puertos alternativos se seleccionan solo en los enlaces troncales en los que ninguno de los extremos es un puerto raíz. Observe en la ilustración que solo un extremo del enlace troncal está bloqueado. Esto permite una transición más rápida al estado de reenvío, cuando es necesario.
- Puertos deshabilitados: un puerto deshabilitado es un puerto de switch que está desactivado.
- El ID de puente (BID) se utiliza para determinar el puente raíz de una red. El campo BID de una trama de BPDU contiene tres campos separados:
- Prioridad del puente
- ID de sistema extendido
- Dirección MAC
- PVST+ es la configuración predeterminada de IEEE 802.1D en los switches Cisco. Ejecuta una instancia de STP para cada VLAN. RSTP, un protocolo de árbol de expansión más moderno y de convergencia más rápida, se puede implementar en los switches Cisco por VLAN en forma de PVST+ rápido. El árbol de expansión múltiple (MST) es la implementación de Cisco del protocolo de árbol de expansión múltiple (MSTP), en la que se ejecuta una instancia de árbol de expansión para un grupo definido de VLAN. Las características como PortFast y la protección BPDU aseguran que los hosts del entorno conmutado obtengan acceso inmediato a la red sin interferir en el funcionamiento del árbol de expansión.
Capítulo 3: Agregación de enlaces
- La tecnología EtherChannel tiene muchas ventajas:
- La mayoría de las tareas de configuración se pueden realizar en la interfaz EtherChannel en lugar de en cada puerto individual, lo que asegura la coherencia de configuración en todos los enlaces.
- El EtherChannel depende de los puertos de switch existentes. No es necesario actualizar el enlace a una conexión más rápida y más costosa para tener más ancho de banda.
- El balanceo de carga ocurre entre los enlaces que forman parte del mismo EtherChannel. Según la plataforma de hardware, se pueden implementar uno o más métodos de balanceo de carga. Estos métodos incluyen balanceo de carga de la MAC de origen a la MAC de destino o balanceo de carga de la IP de origen a la IP de destino, a través de enlaces físicos.
- EtherChannel crea una agregación que se ve como un único enlace lógico. Cuando existen varios grupos EtherChannel entre dos switches, STP puede bloquear uno de los grupos para evitar los bucles de switching. Cuando STP bloquea uno de los enlaces redundantes, bloquea el EtherChannel completo.
- EtherChannel proporciona redundancia, ya que el enlace general se ve como una única conexión lógica. Además, la pérdida de un enlace físico dentro del canal no crea ningún cambio en la topología, por lo que no es necesario volver a calcular el árbol de expansión. Suponiendo que haya por lo menos un enlace físico presente, el EtherChannel permanece en funcionamiento, incluso si su rendimiento general disminuye debido a la pérdida de un enlace dentro del EtherChannel.
- PAgP ayuda a crear el enlace EtherChannel al detectar la configuración de cada lado y asegurarse de que los enlaces sean compatibles, de modo que se pueda habilitar el enlace EtherChannel cuando sea necesario
- Encendido: este modo obliga a la interfaz a proporcionar un canal sin PAgP. Las interfaces configuradas en el modo encendido no intercambian paquetes PAgP.
- PAgP deseado: este modo PAgP coloca una interfaz en un estado de negociación activa en el que la interfaz inicia negociaciones con otras interfaces al enviar paquetes PAgP.
- PAgP automático: este modo PAgP coloca una interfaz en un estado de negociación pasiva en el que la interfaz responde a los paquetes PAgP que recibe, pero no inicia la negociación PAgP.
- Protocolo de control de agregación de enlaces (LACP)
- LACP forma parte de una especificación IEEE (802.3ad) que permite agrupar varios puertos físicos para formar un único canal lógico. LACP permite que un switch negocie un grupo automático mediante el envío de paquetes LACP al peer. Realiza una función similar a PAgP con EtherChannel de Cisco. Debido a que LACP es un estándar IEEE, se puede usar para facilitar los EtherChannels en entornos de varios proveedores. En los dispositivos de Cisco, se admiten ambos protocolos.
- Encendido: este modo obliga a la interfaz a proporcionar un canal sin LACP. Las interfaces configuradas en el modo encendido no intercambian paquetes LACP.
- LACP activo: este modo LACP coloca un puerto en estado de negociación activa. En este estado, el puerto inicia negociaciones con otros puertos mediante el envío de paquetes LACP.
- LACP pasivo: este modo LACP coloca un puerto en estado de negociación pasiva. En este estado, el puerto responde a los paquetes LACP que recibe, pero no inicia la negociación de paquetes LACP.
- LACP forma parte de una especificación IEEE (802.3ad) que permite agrupar varios puertos físicos para formar un único canal lógico. LACP permite que un switch negocie un grupo automático mediante el envío de paquetes LACP al peer. Realiza una función similar a PAgP con EtherChannel de Cisco. Debido a que LACP es un estándar IEEE, se puede usar para facilitar los EtherChannels en entornos de varios proveedores. En los dispositivos de Cisco, se admiten ambos protocolos.
- Configuración de EtherChannel
- Soporte de EtherChannel: todas las interfaces Ethernet en todos los módulos deben admitir EtherChannel, sin necesidad de que las interfaces sean físicamente contiguas o estén en el mismo módulo.
- Velocidad y dúplex: configure todas las interfaces en un EtherChannel para que funcionen a la misma velocidad y en el mismo modo dúplex, como se muestra en la ilustración.
- Rango de VLAN: un EtherChannel admite el mismo rango permitido de VLAN en todas las interfaces de un EtherChannel de enlace troncal. Si el rango permitido de VLAN no es el mismo, las interfaces no forman un EtherChannel, incluso si se establecen en modo automático o deseado.
- PAgP es un protocolo exclusivo de Cisco que ayuda en la creación automática de enlaces EtherChannel. Los modos PAgP son encendido, PAgP deseable y PAgP automático. LACP forma parte de una especificación IEEE que también permite agrupar varios puertos físicos en un único canal lógico. Los modos LACP son encendido, LACP activo y LACP pasivo. PAgP y LACP no interoperan. El modo encendido se repite en PAgP y LACP debido a que crea un EtherChannel incondicionalmente, sin el uso de PAgP o LACP. La forma predeterminada para EtherChannel consiste en que no haya ningún modo configurado.
- La tecnología EtherChannel tiene muchas ventajas:
Information
- Description
- Mind Map on U4.3 - Mapa Mental Cap 1, 2 y 3, created by Luis Montes on 16/05/2021.
- Created by
- Luis Montes
- Views
- 1
- Rating
More on Escalabilidad de redes