
Mind map
Control Interno Informático
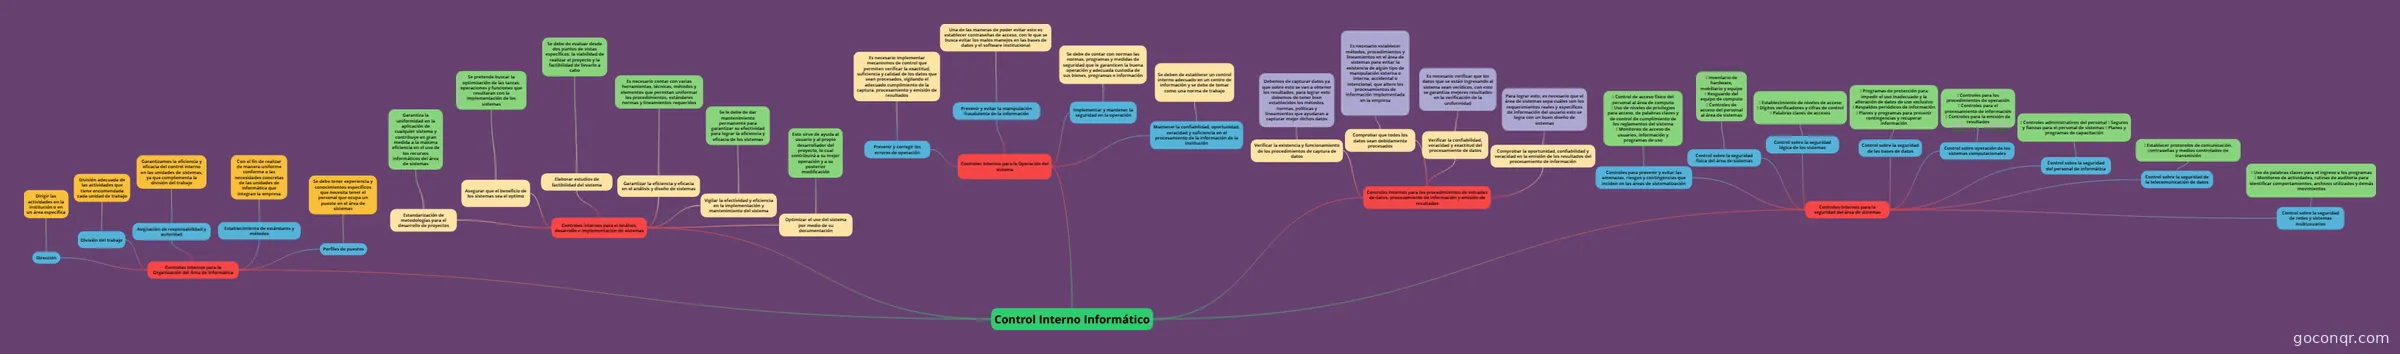
Mapa mental: Control interno informático
Map content
Control Interno Informático
Controles Internos para la Organización del Área de Informática
- Dirección
- Dirigir las actividades en la institución o en un área especifica
- División del trabajo
- División adecuada de las actividades que tiene encomendada cada unidad de trabajo
- Asignación de responsabilidad y autoridad
- Garantizamos la eficiencia y eficacia del control interno en las unidades de sistemas, ya que complementa la división del trabajo
- Establecimiento de estándares y métodos
- Con el fin de realizar de manera uniforme conforme a las necesidades concretas de las unidades de informática que integran la empresa
- Perfiles de puestos
- Se debe tener experiencia y conocimientos específicos que necesita tener el personal que ocupa un puesto en el área de sistemas
- Dirección
Controles Internos para el Análisis, desarrollo e implementación de sistemas
- Estandarización de metodologías para el desarrollo de proyectos
- Garantiza la uniformidad en la aplicación de cualquier sistema y contribuye en gran medida a la máxima eficiencia en el uso de los recursos informáticos del área de sistemas
- Asegurar que el beneficio de los sistemas sea el optimo
- Se pretende buscar la optimización de las tareas, operaciones y funciones que resultaran con la implementación de los sistemas
- Elaborar estudios de factibilidad del sistema
- Se debe de evaluar desde dos puntos de vistas específicos: la viabilidad de realizar el proyecto y la factibilidad de llevarlo a cabo
- Garantizar la eficiencia y eficacia en el análisis y diseño de sistemas
- Es necesario contar con varias herramientas, técnicas, métodos y elementos que permitan uniformar los procedimientos, estándares normas y lineamientos requeridos
- Vigilar la efectividad y eficiencia en la implementación y mantenimiento del sistema
- Se le debe de dar mantenimiento permanente para garantizar su efectividad para lograr la eficiencia y eficacia de los sistemas
- Optimizar el uso del sistema por medio de su documentación
- Esto sirve de ayuda al usuario y al propio desarrollador del proyecto, lo cual contribuirá a su mejor operación y a su posterior modificación
- Estandarización de metodologías para el desarrollo de proyectos
Controles Internos para la Operación del sistema
- Prevenir y corregir los errores de operación
- Es necesario implementar mecanismos de control que permiten verificar la exactitud, suficiencia y calidad de los datos que sean procesados, vigilando el adecuado cumplimiento de la captura, procesamiento y emisión de resultados
- Prevenir y evitar la manipulación fraudulenta de la información
- Una de las maneras de poder evitar esto es establecer contraseñas de acceso, con lo que se busca evitar los malos manejos en las bases de datos y el software institucional
- Implementar y mantener la seguridad en la operación
- Se debe de contar con normas las normas, programas y medidas de seguridad que le garanticen la buena operación y adecuada custodia de sus bienes, programas e información
- Mantener la confiabilidad, oportunidad, veracidad y suficiencia en el procesamiento de la información de la institución
- Se deben de establecer un control interno adecuado en un centro de información y se debe de tomar como una norma de trabajo
- Prevenir y corregir los errores de operación
Controles Internos para los procedimientos de entradas de datos, procesamiento de información y emisión de resultados
- Verificar la existencia y funcionamiento de los procedimientos de captura de datos
- Debemos de capturar datos ya que sobre esto se van a obtener los resultados, para lograr esto debemos de tener bien establecidos los métodos, normas, políticas y lineamientos que ayudaran a capturar mejor dichos datos
- Comprobar que todos los datos sean debidamente procesados
- Es necesario establecer métodos, procedimientos y lineamientos en el área de sistemas para evitar la existencia de algún tipo de manipulación externa o interna, accidental o intencional, que altere los procesamientos de información implementada en la empresa
- Verificar la confiabilidad, veracidad y exactitud del procesamiento de datos
- Es necesario verificar que los datos que se están ingresando al sistema sean verídicos, con esto se garantiza mejores resultados en la verificación de la uniformidad
- Comprobar la oportunidad, confiabilidad y veracidad en la emisión de los resultados del procesamiento de información
- Para lograr esto, es necesario que el área de sistemas sepa cuáles son los requerimientos reales y específicos de información del usuario esto se logra con un buen diseño de sistemas
- Verificar la existencia y funcionamiento de los procedimientos de captura de datos
Controles Internos para la seguridad del área de sistemas
- Control sobre la seguridad física del área de sistemas
- Inventario de hardware, mobiliario y equipo Resguardo del equipo de computo Controles de acceso del personal al área de sistemas
- Control sobre operación de los sistemas computacionales
- Controles para los procedimientos de operación Controles para el procesamiento de información Controles para la emisión de resultados
- Control sobre la seguridad lógica de los sistemas
- Establecimiento de niveles de acceso Dígitos verificadores y cifras de control Palabras claves de accesos
- Control sobre la seguridad de las bases de datos
- Programas de protección para impedir el uso inadecuado y la alteración de datos de uso exclusivo Respaldos periódicos de información Planes y programas para prevenir contingencias y recuperar información
- Control sobre la seguridad del personal de informática
- Controles administrativos del personal Seguros y fianzas para el personal de sistemas Planes y programas de capacitación
- Control sobre la seguridad de la telecomunicación de datos
- Establecer protocolos de comunicación, contraseñas y medios controlados de transmisión
- Control sobre la seguridad de redes y sistemas multiusuarios
- Uso de palabras claves para el ingreso a los programas Monitoreo de actividades, rutinas de auditoria para identificar comportamientos, archivos utilizados y demás movimientos
- Controles para prevenir y evitar las amenazas, riesgos y contingencias que inciden en las áreas de sistematización
- Control de acceso físico del personal al área de computo Uso de niveles de privilegios para acceso, de palabras claves y de control de cumplimiento de los reglamentos del sistema Monitoreo de acceso de usuarios, información y programas de uso
- Control sobre la seguridad física del área de sistemas