
Mind map
UNIDAD 3: VLAN
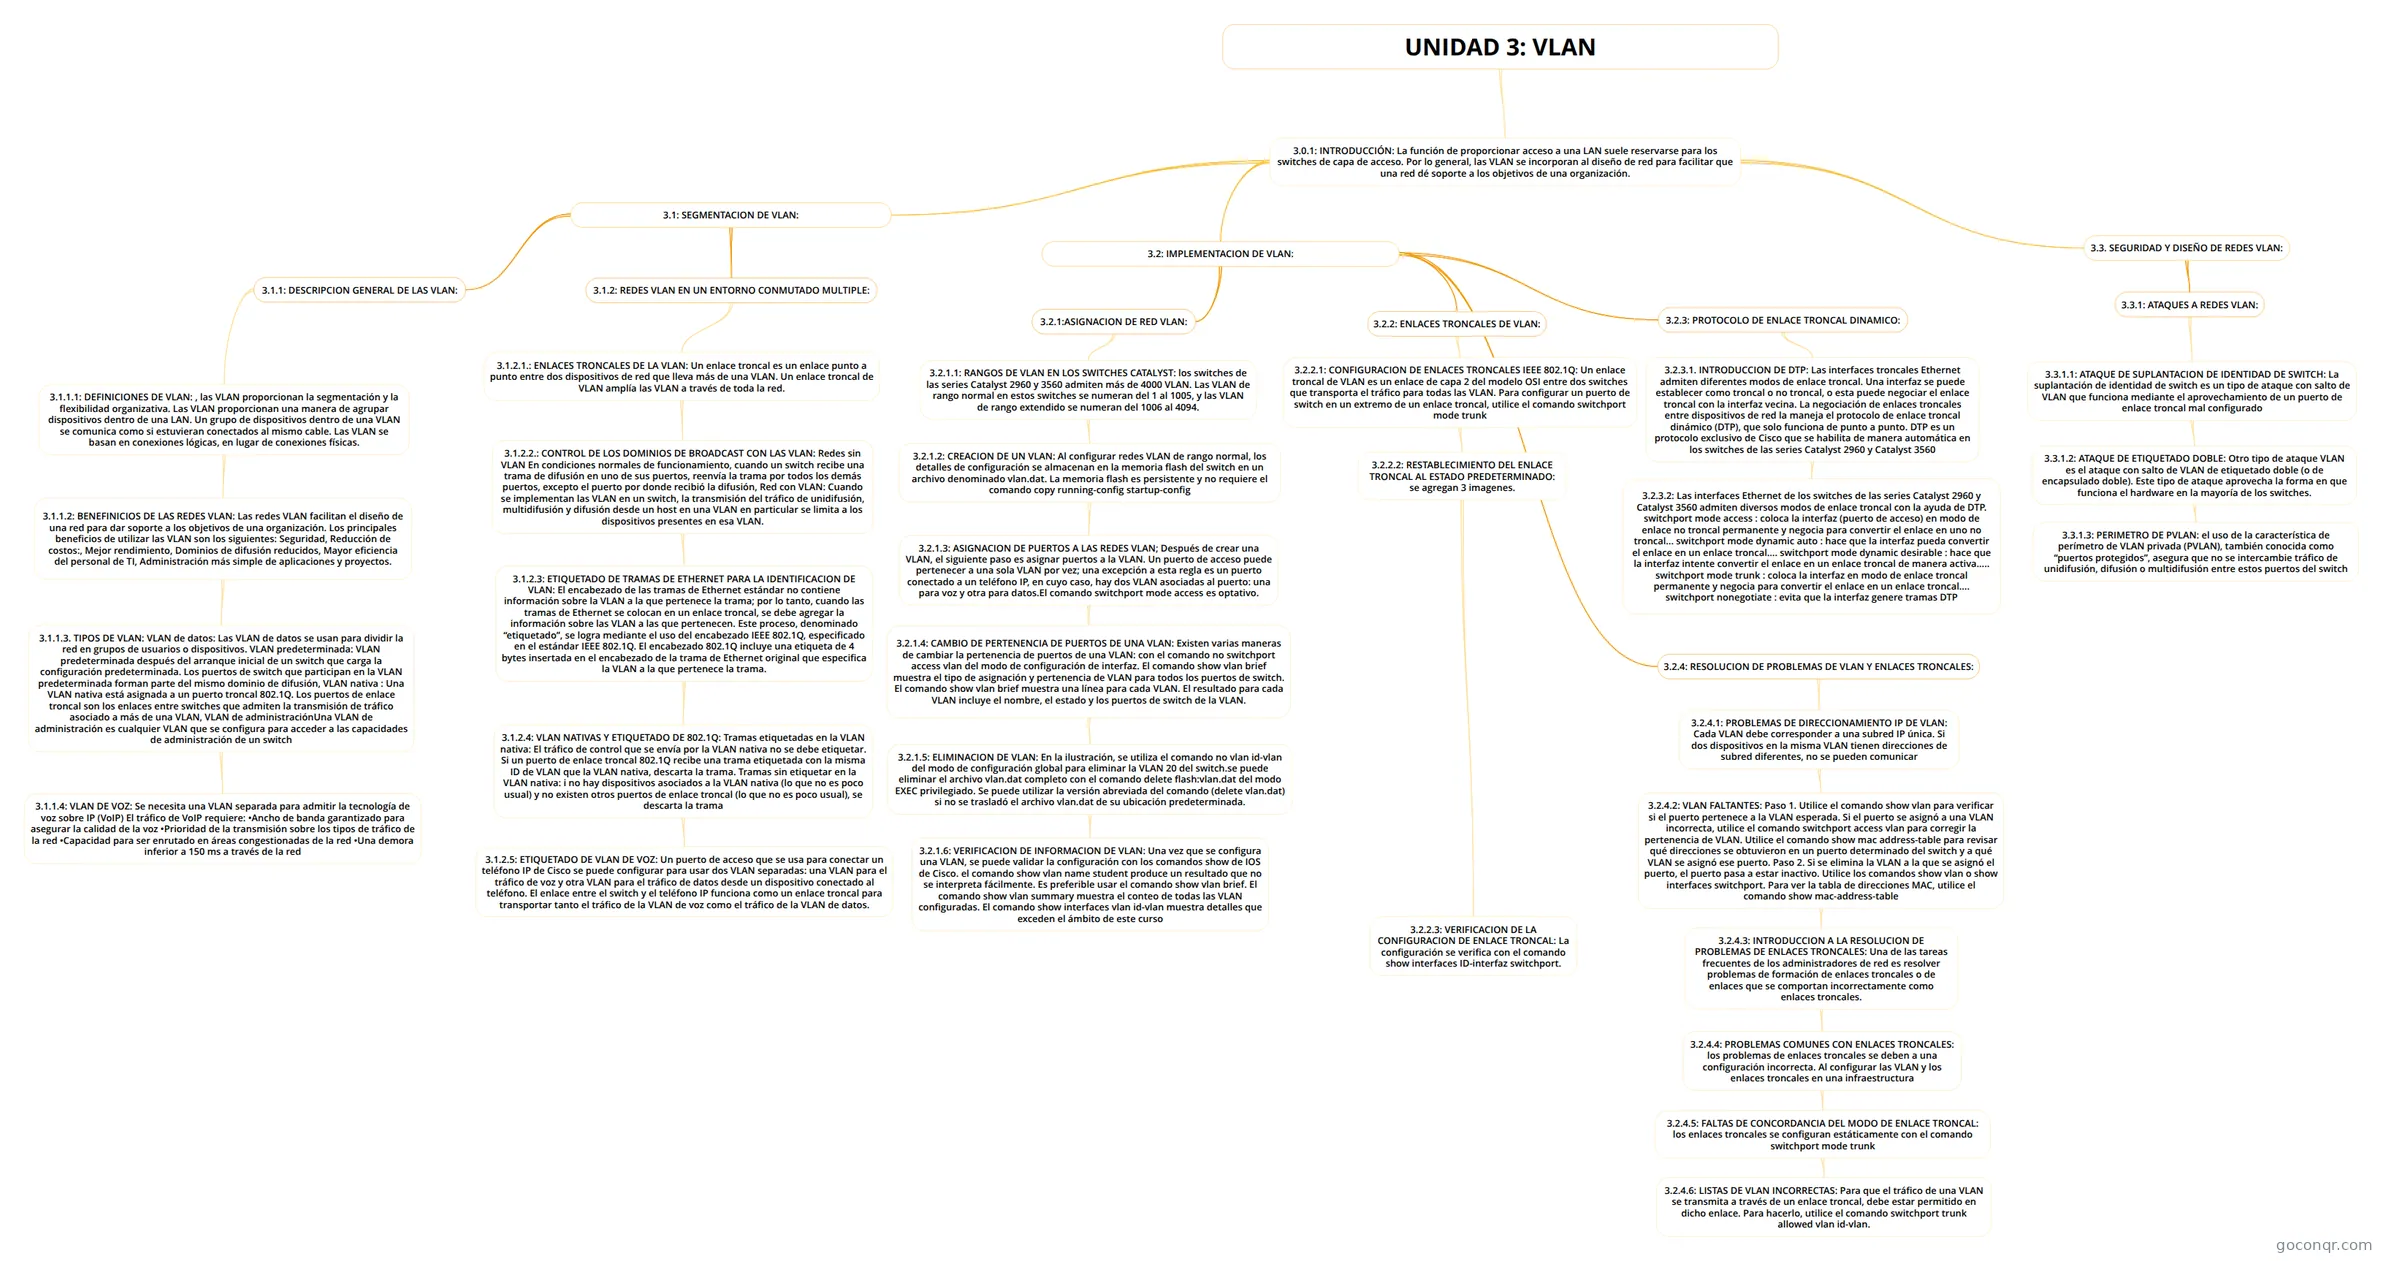
Mapa mental: Segmentación, implementación y seguridad de VLAN
Map content
UNIDAD 3: VLAN
3.0.1: INTRODUCCIÓN: La función de proporcionar acceso a una LAN suele reservarse para los switches de capa de acceso. Por lo general, las VLAN se incorporan al diseño de red para facilitar que una red dé soporte a los objetivos de una organización.
- 3.1: SEGMENTACION DE VLAN:
- 3.1.1: DESCRIPCION GENERAL DE LAS VLAN:
- 3.1.1.1: DEFINICIONES DE VLAN: , las VLAN proporcionan la segmentación y la flexibilidad organizativa. Las VLAN proporcionan una manera de agrupar dispositivos dentro de una LAN. Un grupo de dispositivos dentro de una VLAN se comunica como si estuvieran conectados al mismo cable. Las VLAN se basan en conexiones lógicas, en lugar de conexiones físicas.
- 3.1.1.2: BENEFINICIOS DE LAS REDES VLAN: Las redes VLAN facilitan el diseño de una red para dar soporte a los objetivos de una organización. Los principales beneficios de utilizar las VLAN son los siguientes: Seguridad, Reducción de costos:, Mejor rendimiento, Dominios de difusión reducidos, Mayor eficiencia del personal de TI, Administración más simple de aplicaciones y proyectos.
- 3.1.1.3. TIPOS DE VLAN: VLAN de datos: Las VLAN de datos se usan para dividir la red en grupos de usuarios o dispositivos. VLAN predeterminada: VLAN predeterminada después del arranque inicial de un switch que carga la configuración predeterminada. Los puertos de switch que participan en la VLAN predeterminada forman parte del mismo dominio de difusión, VLAN nativa : Una VLAN nativa está asignada a un puerto troncal 802.1Q. Los puertos de enlace troncal son los enlaces entre switches que admiten la transmisión de tráfico asociado a más de una VLAN, VLAN de administraciónUna VLAN de administración es cualquier VLAN que se configura para acceder a las capacidades de administración de un switch
- 3.1.1.4: VLAN DE VOZ: Se necesita una VLAN separada para admitir la tecnología de voz sobre IP (VoIP) El tráfico de VoIP requiere: •Ancho de banda garantizado para asegurar la calidad de la voz •Prioridad de la transmisión sobre los tipos de tráfico de la red •Capacidad para ser enrutado en áreas congestionadas de la red •Una demora inferior a 150 ms a través de la red
- 3.1.1.3. TIPOS DE VLAN: VLAN de datos: Las VLAN de datos se usan para dividir la red en grupos de usuarios o dispositivos. VLAN predeterminada: VLAN predeterminada después del arranque inicial de un switch que carga la configuración predeterminada. Los puertos de switch que participan en la VLAN predeterminada forman parte del mismo dominio de difusión, VLAN nativa : Una VLAN nativa está asignada a un puerto troncal 802.1Q. Los puertos de enlace troncal son los enlaces entre switches que admiten la transmisión de tráfico asociado a más de una VLAN, VLAN de administraciónUna VLAN de administración es cualquier VLAN que se configura para acceder a las capacidades de administración de un switch
- 3.1.1.2: BENEFINICIOS DE LAS REDES VLAN: Las redes VLAN facilitan el diseño de una red para dar soporte a los objetivos de una organización. Los principales beneficios de utilizar las VLAN son los siguientes: Seguridad, Reducción de costos:, Mejor rendimiento, Dominios de difusión reducidos, Mayor eficiencia del personal de TI, Administración más simple de aplicaciones y proyectos.
- 3.1.1.1: DEFINICIONES DE VLAN: , las VLAN proporcionan la segmentación y la flexibilidad organizativa. Las VLAN proporcionan una manera de agrupar dispositivos dentro de una LAN. Un grupo de dispositivos dentro de una VLAN se comunica como si estuvieran conectados al mismo cable. Las VLAN se basan en conexiones lógicas, en lugar de conexiones físicas.
- 3.1.2: REDES VLAN EN UN ENTORNO CONMUTADO MULTIPLE:
- 3.1.2.1.: ENLACES TRONCALES DE LA VLAN: Un enlace troncal es un enlace punto a punto entre dos dispositivos de red que lleva más de una VLAN. Un enlace troncal de VLAN amplía las VLAN a través de toda la red.
- 3.1.2.2.: CONTROL DE LOS DOMINIOS DE BROADCAST CON LAS VLAN: Redes sin VLAN En condiciones normales de funcionamiento, cuando un switch recibe una trama de difusión en uno de sus puertos, reenvía la trama por todos los demás puertos, excepto el puerto por donde recibió la difusión, Red con VLAN: Cuando se implementan las VLAN en un switch, la transmisión del tráfico de unidifusión, multidifusión y difusión desde un host en una VLAN en particular se limita a los dispositivos presentes en esa VLAN.
- 3.1.2.3: ETIQUETADO DE TRAMAS DE ETHERNET PARA LA IDENTIFICACION DE VLAN: El encabezado de las tramas de Ethernet estándar no contiene información sobre la VLAN a la que pertenece la trama; por lo tanto, cuando las tramas de Ethernet se colocan en un enlace troncal, se debe agregar la información sobre las VLAN a las que pertenecen. Este proceso, denominado “etiquetado”, se logra mediante el uso del encabezado IEEE 802.1Q, especificado en el estándar IEEE 802.1Q. El encabezado 802.1Q incluye una etiqueta de 4 bytes insertada en el encabezado de la trama de Ethernet original que especifica la VLAN a la que pertenece la trama.
- 3.1.2.4: VLAN NATIVAS Y ETIQUETADO DE 802.1Q: Tramas etiquetadas en la VLAN nativa: El tráfico de control que se envía por la VLAN nativa no se debe etiquetar. Si un puerto de enlace troncal 802.1Q recibe una trama etiquetada con la misma ID de VLAN que la VLAN nativa, descarta la trama. Tramas sin etiquetar en la VLAN nativa: i no hay dispositivos asociados a la VLAN nativa (lo que no es poco usual) y no existen otros puertos de enlace troncal (lo que no es poco usual), se descarta la trama
- 3.1.2.5: ETIQUETADO DE VLAN DE VOZ: Un puerto de acceso que se usa para conectar un teléfono IP de Cisco se puede configurar para usar dos VLAN separadas: una VLAN para el tráfico de voz y otra VLAN para el tráfico de datos desde un dispositivo conectado al teléfono. El enlace entre el switch y el teléfono IP funciona como un enlace troncal para transportar tanto el tráfico de la VLAN de voz como el tráfico de la VLAN de datos.
- 3.1.2.4: VLAN NATIVAS Y ETIQUETADO DE 802.1Q: Tramas etiquetadas en la VLAN nativa: El tráfico de control que se envía por la VLAN nativa no se debe etiquetar. Si un puerto de enlace troncal 802.1Q recibe una trama etiquetada con la misma ID de VLAN que la VLAN nativa, descarta la trama. Tramas sin etiquetar en la VLAN nativa: i no hay dispositivos asociados a la VLAN nativa (lo que no es poco usual) y no existen otros puertos de enlace troncal (lo que no es poco usual), se descarta la trama
- 3.1.2.3: ETIQUETADO DE TRAMAS DE ETHERNET PARA LA IDENTIFICACION DE VLAN: El encabezado de las tramas de Ethernet estándar no contiene información sobre la VLAN a la que pertenece la trama; por lo tanto, cuando las tramas de Ethernet se colocan en un enlace troncal, se debe agregar la información sobre las VLAN a las que pertenecen. Este proceso, denominado “etiquetado”, se logra mediante el uso del encabezado IEEE 802.1Q, especificado en el estándar IEEE 802.1Q. El encabezado 802.1Q incluye una etiqueta de 4 bytes insertada en el encabezado de la trama de Ethernet original que especifica la VLAN a la que pertenece la trama.
- 3.1.2.2.: CONTROL DE LOS DOMINIOS DE BROADCAST CON LAS VLAN: Redes sin VLAN En condiciones normales de funcionamiento, cuando un switch recibe una trama de difusión en uno de sus puertos, reenvía la trama por todos los demás puertos, excepto el puerto por donde recibió la difusión, Red con VLAN: Cuando se implementan las VLAN en un switch, la transmisión del tráfico de unidifusión, multidifusión y difusión desde un host en una VLAN en particular se limita a los dispositivos presentes en esa VLAN.
- 3.1.2.1.: ENLACES TRONCALES DE LA VLAN: Un enlace troncal es un enlace punto a punto entre dos dispositivos de red que lleva más de una VLAN. Un enlace troncal de VLAN amplía las VLAN a través de toda la red.
- 3.1.1: DESCRIPCION GENERAL DE LAS VLAN:
- 3.2: IMPLEMENTACION DE VLAN:
- 3.2.1:ASIGNACION DE RED VLAN:
- 3.2.1.1: RANGOS DE VLAN EN LOS SWITCHES CATALYST: los switches de las series Catalyst 2960 y 3560 admiten más de 4000 VLAN. Las VLAN de rango normal en estos switches se numeran del 1 al 1005, y las VLAN de rango extendido se numeran del 1006 al 4094.
- 3.2.1.2: CREACION DE UN VLAN: Al configurar redes VLAN de rango normal, los detalles de configuración se almacenan en la memoria flash del switch en un archivo denominado vlan.dat. La memoria flash es persistente y no requiere el comando copy running-config startup-config
- 3.2.1.3: ASIGNACION DE PUERTOS A LAS REDES VLAN; Después de crear una VLAN, el siguiente paso es asignar puertos a la VLAN. Un puerto de acceso puede pertenecer a una sola VLAN por vez; una excepción a esta regla es un puerto conectado a un teléfono IP, en cuyo caso, hay dos VLAN asociadas al puerto: una para voz y otra para datos.El comando switchport mode access es optativo.
- 3.2.1.4: CAMBIO DE PERTENENCIA DE PUERTOS DE UNA VLAN: Existen varias maneras de cambiar la pertenencia de puertos de una VLAN: con el comando no switchport access vlan del modo de configuración de interfaz. El comando show vlan brief muestra el tipo de asignación y pertenencia de VLAN para todos los puertos de switch. El comando show vlan brief muestra una línea para cada VLAN. El resultado para cada VLAN incluye el nombre, el estado y los puertos de switch de la VLAN.
- 3.2.1.5: ELIMINACION DE VLAN: En la ilustración, se utiliza el comando no vlan id-vlan del modo de configuración global para eliminar la VLAN 20 del switch.se puede eliminar el archivo vlan.dat completo con el comando delete flash:vlan.dat del modo EXEC privilegiado. Se puede utilizar la versión abreviada del comando (delete vlan.dat) si no se trasladó el archivo vlan.dat de su ubicación predeterminada.
- 3.2.1.6: VERIFICACION DE INFORMACION DE VLAN: Una vez que se configura una VLAN, se puede validar la configuración con los comandos show de IOS de Cisco. el comando show vlan name student produce un resultado que no se interpreta fácilmente. Es preferible usar el comando show vlan brief. El comando show vlan summary muestra el conteo de todas las VLAN configuradas. El comando show interfaces vlan id-vlan muestra detalles que exceden el ámbito de este curso
- 3.2.1.5: ELIMINACION DE VLAN: En la ilustración, se utiliza el comando no vlan id-vlan del modo de configuración global para eliminar la VLAN 20 del switch.se puede eliminar el archivo vlan.dat completo con el comando delete flash:vlan.dat del modo EXEC privilegiado. Se puede utilizar la versión abreviada del comando (delete vlan.dat) si no se trasladó el archivo vlan.dat de su ubicación predeterminada.
- 3.2.1.4: CAMBIO DE PERTENENCIA DE PUERTOS DE UNA VLAN: Existen varias maneras de cambiar la pertenencia de puertos de una VLAN: con el comando no switchport access vlan del modo de configuración de interfaz. El comando show vlan brief muestra el tipo de asignación y pertenencia de VLAN para todos los puertos de switch. El comando show vlan brief muestra una línea para cada VLAN. El resultado para cada VLAN incluye el nombre, el estado y los puertos de switch de la VLAN.
- 3.2.1.3: ASIGNACION DE PUERTOS A LAS REDES VLAN; Después de crear una VLAN, el siguiente paso es asignar puertos a la VLAN. Un puerto de acceso puede pertenecer a una sola VLAN por vez; una excepción a esta regla es un puerto conectado a un teléfono IP, en cuyo caso, hay dos VLAN asociadas al puerto: una para voz y otra para datos.El comando switchport mode access es optativo.
- 3.2.1.2: CREACION DE UN VLAN: Al configurar redes VLAN de rango normal, los detalles de configuración se almacenan en la memoria flash del switch en un archivo denominado vlan.dat. La memoria flash es persistente y no requiere el comando copy running-config startup-config
- 3.2.1.1: RANGOS DE VLAN EN LOS SWITCHES CATALYST: los switches de las series Catalyst 2960 y 3560 admiten más de 4000 VLAN. Las VLAN de rango normal en estos switches se numeran del 1 al 1005, y las VLAN de rango extendido se numeran del 1006 al 4094.
- 3.2.2: ENLACES TRONCALES DE VLAN:
- 3.2.2.1: CONFIGURACION DE ENLACES TRONCALES IEEE 802.1Q: Un enlace troncal de VLAN es un enlace de capa 2 del modelo OSI entre dos switches que transporta el tráfico para todas las VLAN. Para configurar un puerto de switch en un extremo de un enlace troncal, utilice el comando switchport mode trunk
- 3.2.2.2: RESTABLECIMIENTO DEL ENLACE TRONCAL AL ESTADO PREDETERMINADO: se agregan 3 imagenes.
- 3.2.2.3: VERIFICACION DE LA CONFIGURACION DE ENLACE TRONCAL: La configuración se verifica con el comando show interfaces ID-interfaz switchport.
- 3.2.2.2: RESTABLECIMIENTO DEL ENLACE TRONCAL AL ESTADO PREDETERMINADO: se agregan 3 imagenes.
- 3.2.2.1: CONFIGURACION DE ENLACES TRONCALES IEEE 802.1Q: Un enlace troncal de VLAN es un enlace de capa 2 del modelo OSI entre dos switches que transporta el tráfico para todas las VLAN. Para configurar un puerto de switch en un extremo de un enlace troncal, utilice el comando switchport mode trunk
- 3.2.3: PROTOCOLO DE ENLACE TRONCAL DINAMICO:
- 3.2.3.1. INTRODUCCION DE DTP: Las interfaces troncales Ethernet admiten diferentes modos de enlace troncal. Una interfaz se puede establecer como troncal o no troncal, o esta puede negociar el enlace troncal con la interfaz vecina. La negociación de enlaces troncales entre dispositivos de red la maneja el protocolo de enlace troncal dinámico (DTP), que solo funciona de punto a punto. DTP es un protocolo exclusivo de Cisco que se habilita de manera automática en los switches de las series Catalyst 2960 y Catalyst 3560
- 3.2.3.2: Las interfaces Ethernet de los switches de las series Catalyst 2960 y Catalyst 3560 admiten diversos modos de enlace troncal con la ayuda de DTP. switchport mode access : coloca la interfaz (puerto de acceso) en modo de enlace no troncal permanente y negocia para convertir el enlace en uno no troncal... switchport mode dynamic auto : hace que la interfaz pueda convertir el enlace en un enlace troncal.... switchport mode dynamic desirable : hace que la interfaz intente convertir el enlace en un enlace troncal de manera activa..... switchport mode trunk : coloca la interfaz en modo de enlace troncal permanente y negocia para convertir el enlace en un enlace troncal.... switchport nonegotiate : evita que la interfaz genere tramas DTP
- 3.2.3.1. INTRODUCCION DE DTP: Las interfaces troncales Ethernet admiten diferentes modos de enlace troncal. Una interfaz se puede establecer como troncal o no troncal, o esta puede negociar el enlace troncal con la interfaz vecina. La negociación de enlaces troncales entre dispositivos de red la maneja el protocolo de enlace troncal dinámico (DTP), que solo funciona de punto a punto. DTP es un protocolo exclusivo de Cisco que se habilita de manera automática en los switches de las series Catalyst 2960 y Catalyst 3560
- 3.2.4: RESOLUCION DE PROBLEMAS DE VLAN Y ENLACES TRONCALES:
- 3.2.4.1: PROBLEMAS DE DIRECCIONAMIENTO IP DE VLAN: Cada VLAN debe corresponder a una subred IP única. Si dos dispositivos en la misma VLAN tienen direcciones de subred diferentes, no se pueden comunicar
- 3.2.4.2: VLAN FALTANTES: Paso 1. Utilice el comando show vlan para verificar si el puerto pertenece a la VLAN esperada. Si el puerto se asignó a una VLAN incorrecta, utilice el comando switchport access vlan para corregir la pertenencia de VLAN. Utilice el comando show mac address-table para revisar qué direcciones se obtuvieron en un puerto determinado del switch y a qué VLAN se asignó ese puerto. Paso 2. Si se elimina la VLAN a la que se asignó el puerto, el puerto pasa a estar inactivo. Utilice los comandos show vlan o show interfaces switchport. Para ver la tabla de direcciones MAC, utilice el comando show mac-address-table
- 3.2.4.3: INTRODUCCION A LA RESOLUCION DE PROBLEMAS DE ENLACES TRONCALES: Una de las tareas frecuentes de los administradores de red es resolver problemas de formación de enlaces troncales o de enlaces que se comportan incorrectamente como enlaces troncales.
- 3.2.4.4: PROBLEMAS COMUNES CON ENLACES TRONCALES: los problemas de enlaces troncales se deben a una configuración incorrecta. Al configurar las VLAN y los enlaces troncales en una infraestructura
- 3.2.4.5: FALTAS DE CONCORDANCIA DEL MODO DE ENLACE TRONCAL: los enlaces troncales se configuran estáticamente con el comando switchport mode trunk
- 3.2.4.6: LISTAS DE VLAN INCORRECTAS: Para que el tráfico de una VLAN se transmita a través de un enlace troncal, debe estar permitido en dicho enlace. Para hacerlo, utilice el comando switchport trunk allowed vlan id-vlan.
- 3.2.4.5: FALTAS DE CONCORDANCIA DEL MODO DE ENLACE TRONCAL: los enlaces troncales se configuran estáticamente con el comando switchport mode trunk
- 3.2.4.4: PROBLEMAS COMUNES CON ENLACES TRONCALES: los problemas de enlaces troncales se deben a una configuración incorrecta. Al configurar las VLAN y los enlaces troncales en una infraestructura
- 3.2.4.3: INTRODUCCION A LA RESOLUCION DE PROBLEMAS DE ENLACES TRONCALES: Una de las tareas frecuentes de los administradores de red es resolver problemas de formación de enlaces troncales o de enlaces que se comportan incorrectamente como enlaces troncales.
- 3.2.4.2: VLAN FALTANTES: Paso 1. Utilice el comando show vlan para verificar si el puerto pertenece a la VLAN esperada. Si el puerto se asignó a una VLAN incorrecta, utilice el comando switchport access vlan para corregir la pertenencia de VLAN. Utilice el comando show mac address-table para revisar qué direcciones se obtuvieron en un puerto determinado del switch y a qué VLAN se asignó ese puerto. Paso 2. Si se elimina la VLAN a la que se asignó el puerto, el puerto pasa a estar inactivo. Utilice los comandos show vlan o show interfaces switchport. Para ver la tabla de direcciones MAC, utilice el comando show mac-address-table
- 3.2.4.1: PROBLEMAS DE DIRECCIONAMIENTO IP DE VLAN: Cada VLAN debe corresponder a una subred IP única. Si dos dispositivos en la misma VLAN tienen direcciones de subred diferentes, no se pueden comunicar
- 3.2.1:ASIGNACION DE RED VLAN:
- 3.3. SEGURIDAD Y DISEÑO DE REDES VLAN:
- 3.3.1: ATAQUES A REDES VLAN:
- 3.3.1.1: ATAQUE DE SUPLANTACION DE IDENTIDAD DE SWITCH: La suplantación de identidad de switch es un tipo de ataque con salto de VLAN que funciona mediante el aprovechamiento de un puerto de enlace troncal mal configurado
- 3.3.1.2: ATAQUE DE ETIQUETADO DOBLE: Otro tipo de ataque VLAN es el ataque con salto de VLAN de etiquetado doble (o de encapsulado doble). Este tipo de ataque aprovecha la forma en que funciona el hardware en la mayoría de los switches.
- 3.3.1.3: PERIMETRO DE PVLAN: el uso de la característica de perímetro de VLAN privada (PVLAN), también conocida como “puertos protegidos”, asegura que no se intercambie tráfico de unidifusión, difusión o multidifusión entre estos puertos del switch
- 3.3.1.2: ATAQUE DE ETIQUETADO DOBLE: Otro tipo de ataque VLAN es el ataque con salto de VLAN de etiquetado doble (o de encapsulado doble). Este tipo de ataque aprovecha la forma en que funciona el hardware en la mayoría de los switches.
- 3.3.1.1: ATAQUE DE SUPLANTACION DE IDENTIDAD DE SWITCH: La suplantación de identidad de switch es un tipo de ataque con salto de VLAN que funciona mediante el aprovechamiento de un puerto de enlace troncal mal configurado
- 3.3.1: ATAQUES A REDES VLAN:
- 3.1: SEGMENTACION DE VLAN:
Information
- Description
- Mind Map on UNIDAD 3: VLAN, created by liligood16 on 27/09/2015.
- Created by
- liligood16
- Views
- 0
- Rating