
Mind map
CAPITULO 4 LAN INALAMBRICAS
Map content
CAPITULO 4 LAN INALAMBRICAS
INTRODUCCIÓN
- En este capítulo, se abarca la tecnología, los componentes, la seguridad, la planificación, la implementación y la resolución de problemas de WLAN. Se analizan los tipos de ataques a los que las redes inalámbricas son particularmente vulnerables.
- 4.1.1.1
- Compatibilidad con la movilidad
- Las redes empresariales actuales evolucionan para dar soporte a la gente que está en continuo movimiento. Las personas se conectan mediante varios dispositivos, como computadoras de escritorio y portátiles, tablet PC y smartphones. Esta es la visión de movilidad en la cual las personas pueden viajar y llevar con ellas su conexión a la red
- 4.1.1.2
- Beneficios de la tecnología inalámbrica
- Algunos de los beneficios incluyen el aumento de la flexibilidad y la productividad, la reducción de .Las redes inalámbricas también permiten reducir los costos. En las empresas que ya cuentan con una infraestructura inalámbrica, los ahorros se materializan cada vez que se cambian los equipos o se realizan mudanzas, como cuando se reubica a un empleado dentro de un edificio, se reorganizan equipos o un laboratorio, o se trasladan a ubicaciones o a sitios de proyecto temporarios.
- 4.1.1.3
- Tecnologías inalámbricas
- Si bien la combinación de tecnologías inalámbricas se expande continuamente, este análisis se centra en las redes inalámbricas que permiten que los usuarios se muevan. En términos generales, las redes inalámbricas se clasifican en los siguientes tipos: Redes de área personal inalámbrica (WPAN): tienen un alcance de unos pocos metros. En las WPAN, se utilizan dispositivos con Bluetooth o Wi-Fi Direct habilitado. LAN inalámbricas (WLAN): tienen un alcance de unos 30 m, como en una sala, un hogar, una oficina e incluso un campus. Redes de área extensa inalámbrica (WWAN): tienen un alcance de kilómetros, como un área metropolitana, una jerarquía de datos móviles o incluso los enlaces entre ciudades mediante retransmisiones de microondas.
- 4.1.1.4
- Radiofrecuencias
- Todos los dispositivos inalámbricos funcionan en la banda de las ondas de radio del espectro electromagnético. Es responsabilidad del Sector de Radiocomunicaciones de la Unión Internacional de Telecomunicaciones (ITU-R) regular la asignación del espectro de radiofrecuencia (RF). Los rangos de frecuencia, denominados “bandas”, se asignan con distintos propósitos. Algunas bandas en el espectro electromagnético están reguladas en gran medida y se usan para aplicaciones.
- Radiofrecuencias
- 4.1.1.4
- Si bien la combinación de tecnologías inalámbricas se expande continuamente, este análisis se centra en las redes inalámbricas que permiten que los usuarios se muevan. En términos generales, las redes inalámbricas se clasifican en los siguientes tipos: Redes de área personal inalámbrica (WPAN): tienen un alcance de unos pocos metros. En las WPAN, se utilizan dispositivos con Bluetooth o Wi-Fi Direct habilitado. LAN inalámbricas (WLAN): tienen un alcance de unos 30 m, como en una sala, un hogar, una oficina e incluso un campus. Redes de área extensa inalámbrica (WWAN): tienen un alcance de kilómetros, como un área metropolitana, una jerarquía de datos móviles o incluso los enlaces entre ciudades mediante retransmisiones de microondas.
- Tecnologías inalámbricas
- 4.1.1.3
- Algunos de los beneficios incluyen el aumento de la flexibilidad y la productividad, la reducción de .Las redes inalámbricas también permiten reducir los costos. En las empresas que ya cuentan con una infraestructura inalámbrica, los ahorros se materializan cada vez que se cambian los equipos o se realizan mudanzas, como cuando se reubica a un empleado dentro de un edificio, se reorganizan equipos o un laboratorio, o se trasladan a ubicaciones o a sitios de proyecto temporarios.
- Beneficios de la tecnología inalámbrica
- 4.1.1.2
- Las redes empresariales actuales evolucionan para dar soporte a la gente que está en continuo movimiento. Las personas se conectan mediante varios dispositivos, como computadoras de escritorio y portátiles, tablet PC y smartphones. Esta es la visión de movilidad en la cual las personas pueden viajar y llevar con ellas su conexión a la red
- Compatibilidad con la movilidad
- 4.1.1.1
- En este capítulo, se abarca la tecnología, los componentes, la seguridad, la planificación, la implementación y la resolución de problemas de WLAN. Se analizan los tipos de ataques a los que las redes inalámbricas son particularmente vulnerables.
4.1.1.5
- Estándares 802.11
- El estándar de WLAN IEEE 802.11 define cómo se usa la RF en las bandas de frecuencia ISM sin licencia para la capa física y la subcapa MAC de los enlaces inalámbricos. Con el correr de los años, se desarrollaron varias implementaciones del estándar IEEE 802.11
- 4.1.1.6
- Certificación Wi-Fi
- Los estándares aseguran interoperabilidad entre dispositivos hechos por diferentes fabricantes. Las tres organizaciones que influyen en los estándares de WLAN en todo el mundo
- 4.1.1.7
- Comparación entre las redes WLAN y una LAN
- Las WLAN comparten un origen similar con las LAN Ethernet. El IEEE adoptó la cartera 802 LAN/MAN de estándares de arquitectura de red de computadoras. Los dos grupos de trabajo 802 dominantes son Ethernet 802.3 y WLAN 802.11
- 4.1.2.1
- NIC inalámbricas
- La red inalámbrica más simple requiere, como mínimo, dos dispositivos. Cada dispositivo debe tener un transmisor de radio y un receptor de radio sintonizados en las mismas frecuencias.
- 4.1.2.2
- Router doméstico inalámbrico
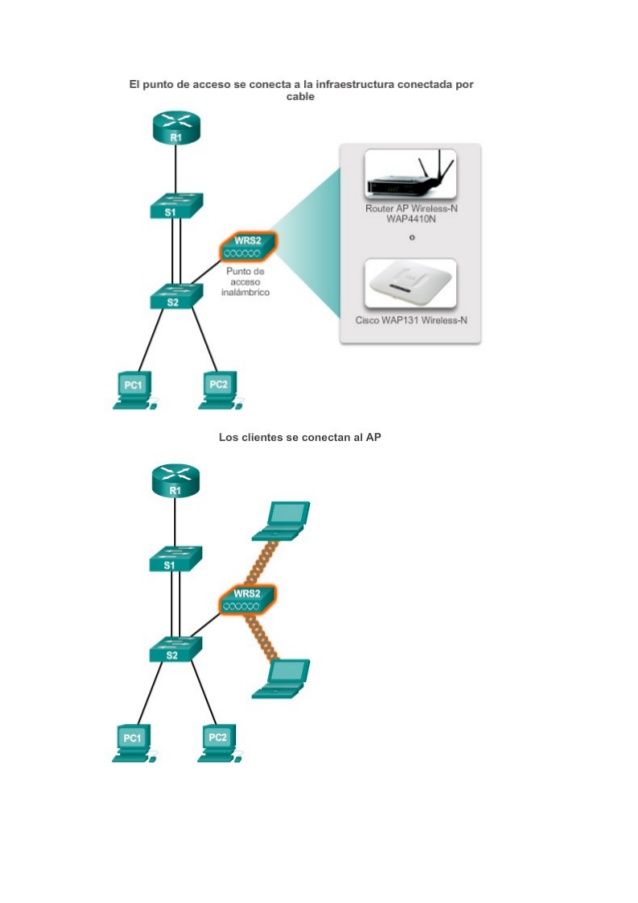
- El tipo de dispositivo de infraestructura al que se asocia una terminal y con el que se autentica varía según el tamaño y los requisitos de la WLAN
- 4.1.2.2
- Los clientes inalámbricos usan la NIC inalámbrica para detectar los AP cercanos que anuncian su SSID. Los clientes después intentan asociarse y autenticarse con un AP, como se muestra en la figura 2. Después de la autenticación, los usuarios inalámbricos tienen acceso a los recursos de la red.
- 4.1.2.2
- El tipo de dispositivo de infraestructura al que se asocia una terminal y con el que se autentica varía según el tamaño y los requisitos de la WLAN
- Router doméstico inalámbrico
- 4.1.2.2
- La red inalámbrica más simple requiere, como mínimo, dos dispositivos. Cada dispositivo debe tener un transmisor de radio y un receptor de radio sintonizados en las mismas frecuencias.
- NIC inalámbricas
- 4.1.2.1
- Las WLAN comparten un origen similar con las LAN Ethernet. El IEEE adoptó la cartera 802 LAN/MAN de estándares de arquitectura de red de computadoras. Los dos grupos de trabajo 802 dominantes son Ethernet 802.3 y WLAN 802.11
- Comparación entre las redes WLAN y una LAN
- 4.1.1.7
- Los estándares aseguran interoperabilidad entre dispositivos hechos por diferentes fabricantes. Las tres organizaciones que influyen en los estándares de WLAN en todo el mundo
- Certificación Wi-Fi
- 4.1.1.6
- El estándar de WLAN IEEE 802.11 define cómo se usa la RF en las bandas de frecuencia ISM sin licencia para la capa física y la subcapa MAC de los enlaces inalámbricos. Con el correr de los años, se desarrollaron varias implementaciones del estándar IEEE 802.11
- Estándares 802.11
4.1.2.4
- Puntos de acceso inalámbrico
- Los AP autónomos, a veces denominados “AP pesados”, son dispositivos autónomos que se configuran mediante la CLI de Cisco o una GUI. Los AP autónomos son útiles en situaciones en las que solo se requiere un par de AP en la red. De manera optativa, se pueden controlar varios AP mediante los servicios de dominio inalámbrico
- 4,1,2,5
- Soluciones de implementación de tecnología inalámbrica a pequeña escala
- Para los requisitos de implementación de tecnología inalámbrica a pequeña escala, Cisco ofrece las siguientes soluciones de AP autónomos inalámbricos: AP Cisco WAP4410N: este AP es ideal para una organización pequeña que requiere dos AP y admite un grupo pequeño de usuarios. AP Cisco WAP121 y WAP321: estos AP son ideales para las organizaciones pequeñas que desean simplificar su implementación de tecnología inalámbrica mediante varios AP. AP Cisco AP541N: este AP es ideal para las organizaciones pequeñas y medianas que desean un grupo de AP sólido y fácil de administrar.
- 4.1.2.8
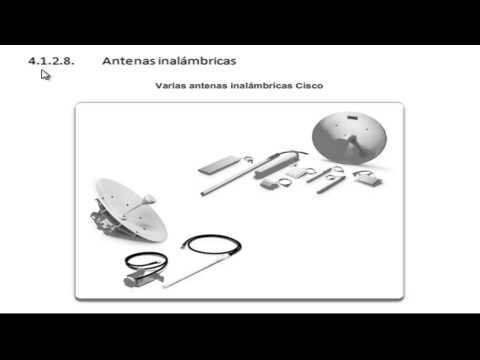
- Antenas inalámbricas
- La mayoría de los AP de clase empresarial requieren el uso de antenas externas para convertirlas en unidades de funcionamiento pleno. Cisco desarrolló antenas diseñadas específicamente para usar con AP 802.11 y que admiten condiciones de implementación específicas, incluidas la disposición física, la distancia y la estética.
- 4.1.3.1
- Modos de topología inalámbrica 802.11
- Las LAN inalámbricas pueden utilizar diferentes topologías de red. El estándar 802.11 identifica dos modos principales de topología inalámbrica:
- 4.1.3.2
- Modo ad hoc
- Existe una red inalámbrica ad hoc cuando dos dispositivos inalámbricos se comunican de manera peer-to-peer (P2P) sin usar AP o routers inalámbricos.
- 4.1.3.3
- Modo infraestructura
- La arquitectura IEEE 802.11 consta de varios componentes que interactúan para proporcionar una WLAN que admita clientes. Define dos componentes básicos de la topología del modo de infraestructura: un conjunto de servicios básicos (BSS) y un conjunto de servicios extendidos (ESS).
- 4.2.1.1 Trama 802.11 inalámbrica
- La arquitectura IEEE 802.11 consta de varios componentes que interactúan para proporcionar una WLAN que admita clientes. Define dos componentes básicos de la topología del modo de infraestructura: un conjunto de servicios básicos (BSS) y un conjunto de servicios extendidos (ESS).
- Modo infraestructura
- 4.1.3.3
- Existe una red inalámbrica ad hoc cuando dos dispositivos inalámbricos se comunican de manera peer-to-peer (P2P) sin usar AP o routers inalámbricos.
- Modo ad hoc
- 4.1.3.2
- Las LAN inalámbricas pueden utilizar diferentes topologías de red. El estándar 802.11 identifica dos modos principales de topología inalámbrica:
- Modos de topología inalámbrica 802.11
- 4.1.3.1
- La mayoría de los AP de clase empresarial requieren el uso de antenas externas para convertirlas en unidades de funcionamiento pleno. Cisco desarrolló antenas diseñadas específicamente para usar con AP 802.11 y que admiten condiciones de implementación específicas, incluidas la disposición física, la distancia y la estética.
- Antenas inalámbricas
- 4.1.2.8
- Para los requisitos de implementación de tecnología inalámbrica a pequeña escala, Cisco ofrece las siguientes soluciones de AP autónomos inalámbricos: AP Cisco WAP4410N: este AP es ideal para una organización pequeña que requiere dos AP y admite un grupo pequeño de usuarios. AP Cisco WAP121 y WAP321: estos AP son ideales para las organizaciones pequeñas que desean simplificar su implementación de tecnología inalámbrica mediante varios AP. AP Cisco AP541N: este AP es ideal para las organizaciones pequeñas y medianas que desean un grupo de AP sólido y fácil de administrar.
- Soluciones de implementación de tecnología inalámbrica a pequeña escala
- 4,1,2,5
- Los AP autónomos, a veces denominados “AP pesados”, son dispositivos autónomos que se configuran mediante la CLI de Cisco o una GUI. Los AP autónomos son útiles en situaciones en las que solo se requiere un par de AP en la red. De manera optativa, se pueden controlar varios AP mediante los servicios de dominio inalámbrico
- Puntos de acceso inalámbrico
Todas las tramas de capa 2 constan de un encabezado, un contenido y una sección FCS, como se muestra en la figura 1. El formato de la trama 802.11 es similar al formato de la trama de Ethernet, con la excepción de que contiene más campos
- 4.2.1.2 Campo Control de trama
- Específicamente, el campo Control de trama contiene los siguientes subcampos Versión del protocolo Tipo de trama y Subtipo de trama:,A DS y De DSMás fragmentos
- 4.2.1.2 Campo Control de trama
4.2.1.3 Tipo de trama inalámbrica
- Trama de administración: se utiliza para el mantenimiento de la comunicación, como la detección de un AP, la autenticación de este y la asociación a dicho AP. Trama de control: se utiliza para facilitar el intercambio de tramas de datos entre clientes inalámbricos. Trama de datos: se utiliza para transportar la información de contenido, como páginas web y archivos.
- 4.2.1.4 Tramas de administración
- Las tramas de administración se usan exclusivamente para buscar un AP, autenticarlo y asociarse a este.
- 4.2.1.5 Tramas de contro
- Las tramas de control se usan para administrar el intercambio de información entre un cliente inalámbrico y un AP. Ayudan a evitar las colisiones en un medio inalámbrico
- 4.2.2.1 Acceso múltiple por detección de portadora y prevención de colisiones
- Recuerde que el método de contienda de los medios es el método mediante el cual los dispositivos determinan cómo y cuándo acceder a los medios cuando se debe reenviar el tráfico a través de la red. Las WLAN IEEE 802.11 usan el protocolo MAC CSMA/CA. Si bien el nombre es similar al del método CSMA/CD de Ethernet, el concepto operativo es completamente diferente.
- 4.2.2.1 Acceso múltiple por detección de portadora y prevención de colisiones
- Las tramas de control se usan para administrar el intercambio de información entre un cliente inalámbrico y un AP. Ayudan a evitar las colisiones en un medio inalámbrico
- 4.2.1.5 Tramas de contro
- Las tramas de administración se usan exclusivamente para buscar un AP, autenticarlo y asociarse a este.
- 4.2.1.4 Tramas de administración
- Trama de administración: se utiliza para el mantenimiento de la comunicación, como la detección de un AP, la autenticación de este y la asociación a dicho AP. Trama de control: se utiliza para facilitar el intercambio de tramas de datos entre clientes inalámbricos. Trama de datos: se utiliza para transportar la información de contenido, como páginas web y archivos.
4.2.2.2 Asociación de puntos de acceso y clientes inalámbricos
- Los dispositivos inalámbricos usan las tramas de administración para completar el siguiente proceso de tres etapas: Descubrir nuevos AP inalámbricos. Autenticar con el AP. Asociarse al AP.
- 4.2.2.4 Detección de AP
- Los dispositivos inalámbricos deben detectar un AP o un router inalámbrico y se deben conectar a este. Los clientes inalámbricos se conectan al AP mediante un proceso de análisis
- 4.2.2.5 Autenticación
- El estándar 802.11 se desarrolló originariamente con dos mecanismos de autenticación: Autenticación abierta: fundamentalmente, una autenticación NULA donde el cliente inalámbrico dice “autentíqueme” y el AP responde “sí”. La autenticación abierta proporciona conectividad inalámbrica a cualquier dispositivo inalámbrico y se debe usar solo en situaciones donde la seguridad no es un motivo de preocupación. Autenticación de clave compartida: es una técnica que se basa en una clave previamente compartida entre el cliente y el AP.
- 4.2.3.1 Saturación de canales de frecuencia
- Si la demanda de un canal específico es demasiado alta, es probable que ese canal se sobresature. La saturación de un medio inalámbrico deteriora la calidad de la comunicación. Con el paso de los años, se creó un número de técnicas para mejorar la comunicación inalámbrica y aliviar la saturación
- 4.2.3.3 Planificación de una implementación de WLAN
- Implementar una WLAN que saque el mejor provecho de los recursos y entregue el mejor servicio puede requerir de una planificación cuidadosa. Las WLAN pueden abarcar desde instalaciones relativamente simples a diseños intrincados y muy complejos. Antes de que se pueda implementar una red inalámbrica, debe existir un plan bien documentado
- 4.3.1.1 Protección de redes inalámbricas
- 4.3.1.2 Ataque de DoS
- Para minimizar el riesgo de un ataque DoS debido a dispositivos mal configurados o ataques malintencionados, proteja todos los dispositivos y las contraseñas, cree copias de seguridad y asegúrese de que todos los cambios de configuración se incorporen fuera del horario de operación.
- 4.3.1.3 Ataques DoS a las tramas de administración
- Si bien es poco probable, un usuario malintencionado podría iniciar intencionalmente un ataque DoS mediante bloqueadores de RF que producen interferencia accidental. Es más probable que intenten manipular las tramas de administración para consumir los recursos del AP y mantener los canales demasiado ocupados como para admitir el tráfico de usuarios legítimos.
- 4.3.1.3 Ataques DoS a las tramas de administración
- Para minimizar el riesgo de un ataque DoS debido a dispositivos mal configurados o ataques malintencionados, proteja todos los dispositivos y las contraseñas, cree copias de seguridad y asegúrese de que todos los cambios de configuración se incorporen fuera del horario de operación.
- 4.3.1.2 Ataque de DoS
- 4.3.1.1 Protección de redes inalámbricas
- Implementar una WLAN que saque el mejor provecho de los recursos y entregue el mejor servicio puede requerir de una planificación cuidadosa. Las WLAN pueden abarcar desde instalaciones relativamente simples a diseños intrincados y muy complejos. Antes de que se pueda implementar una red inalámbrica, debe existir un plan bien documentado
- 4.2.3.3 Planificación de una implementación de WLAN
- Si la demanda de un canal específico es demasiado alta, es probable que ese canal se sobresature. La saturación de un medio inalámbrico deteriora la calidad de la comunicación. Con el paso de los años, se creó un número de técnicas para mejorar la comunicación inalámbrica y aliviar la saturación
- 4.2.3.1 Saturación de canales de frecuencia
- El estándar 802.11 se desarrolló originariamente con dos mecanismos de autenticación: Autenticación abierta: fundamentalmente, una autenticación NULA donde el cliente inalámbrico dice “autentíqueme” y el AP responde “sí”. La autenticación abierta proporciona conectividad inalámbrica a cualquier dispositivo inalámbrico y se debe usar solo en situaciones donde la seguridad no es un motivo de preocupación. Autenticación de clave compartida: es una técnica que se basa en una clave previamente compartida entre el cliente y el AP.
- 4.2.2.5 Autenticación
- Los dispositivos inalámbricos deben detectar un AP o un router inalámbrico y se deben conectar a este. Los clientes inalámbricos se conectan al AP mediante un proceso de análisis
- 4.2.2.4 Detección de AP
- Los dispositivos inalámbricos usan las tramas de administración para completar el siguiente proceso de tres etapas: Descubrir nuevos AP inalámbricos. Autenticar con el AP. Asociarse al AP.
4.3.1.4 Puntos de acceso no autorizados
- Cisco Prime es un software de administración de redes que funciona con otros softwares de administración para proporcionar una mirada común y la ubicación central de toda la información de la red. Normalmente, se implementa en organizaciones muy grandes
- 4.3.2.1 Descripción general de la seguridad inalámbrica
- Para abordar las amenazas relacionadas con mantener alejados a los intrusos inalámbricos y proteger los datos, en un principio se usaron dos características de seguridad: Ocultamiento del SSID: los AP y algunos routers inalámbricos permiten que se deshabilite la trama de señal del SSID. Los clientes inalámbricos deben identificar manualmente el SSID para conectarse a la red. Filtrado de direcciones MAC: un administrador puede permitir o denegar el acceso inalámbrico a los clientes de forma manual según la dirección MAC del hardware físico.
- 4.3.2.2 Métodos de autenticación mediante clave compartida
- Ya no se recomienda WEP. Se comprobó que las claves WEP compartidas presentan errores y, por lo tanto, no se lo debe usar nunca. Para contrarrestar la debilidad de las claves WEP compartidas, el primer enfoque de las empresas fue probar técnicas, como el ocultamiento de los SSID y el filtrado de las direcciones MAC. Se comprobó que estas técnicas también son demasiado débiles
- 4.3.2.4 Autenticación de un usuario doméstico
- normalmente, las redes de 2,4 GHz y 5 GHz se configurarían con los mismos modos de seguridad. El ejemplo de la ilustración se usa solo con fines de demostración
- 4.3.2.5 Autenticación en la empresa
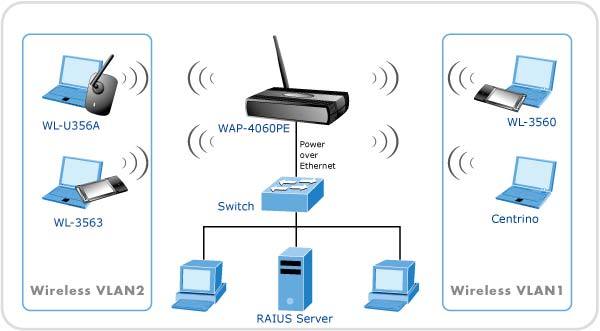
- En las redes que tienen requisitos de seguridad más estrictos, se requiere una autenticación o un inicio de sesión adicionales para otorgar acceso a los clientes inalámbricos. Las opciones del modo de seguridad Enterprise requieren un servidor RADIUS con autenticación, autorización y contabilidad (AAA).
- 4.3.2.5 Autenticación en la empresa
- normalmente, las redes de 2,4 GHz y 5 GHz se configurarían con los mismos modos de seguridad. El ejemplo de la ilustración se usa solo con fines de demostración
- 4.3.2.4 Autenticación de un usuario doméstico
- Ya no se recomienda WEP. Se comprobó que las claves WEP compartidas presentan errores y, por lo tanto, no se lo debe usar nunca. Para contrarrestar la debilidad de las claves WEP compartidas, el primer enfoque de las empresas fue probar técnicas, como el ocultamiento de los SSID y el filtrado de las direcciones MAC. Se comprobó que estas técnicas también son demasiado débiles
- 4.3.2.2 Métodos de autenticación mediante clave compartida
- Para abordar las amenazas relacionadas con mantener alejados a los intrusos inalámbricos y proteger los datos, en un principio se usaron dos características de seguridad: Ocultamiento del SSID: los AP y algunos routers inalámbricos permiten que se deshabilite la trama de señal del SSID. Los clientes inalámbricos deben identificar manualmente el SSID para conectarse a la red. Filtrado de direcciones MAC: un administrador puede permitir o denegar el acceso inalámbrico a los clientes de forma manual según la dirección MAC del hardware físico.
- 4.3.2.1 Descripción general de la seguridad inalámbrica
- Cisco Prime es un software de administración de redes que funciona con otros softwares de administración para proporcionar una mirada común y la ubicación central de toda la información de la red. Normalmente, se implementa en organizaciones muy grandes
Images and files in the map
Information
- Description
- Mind Map on CAPITULO 4 LAN INALAMBRICAS, created by ceciliasimon90 on 05/04/2016.
- Created by
- ceciliasimon90
- Views
- 1
- Rating