
Mind map
ENRUTAMIENTO ENTRE VLAN
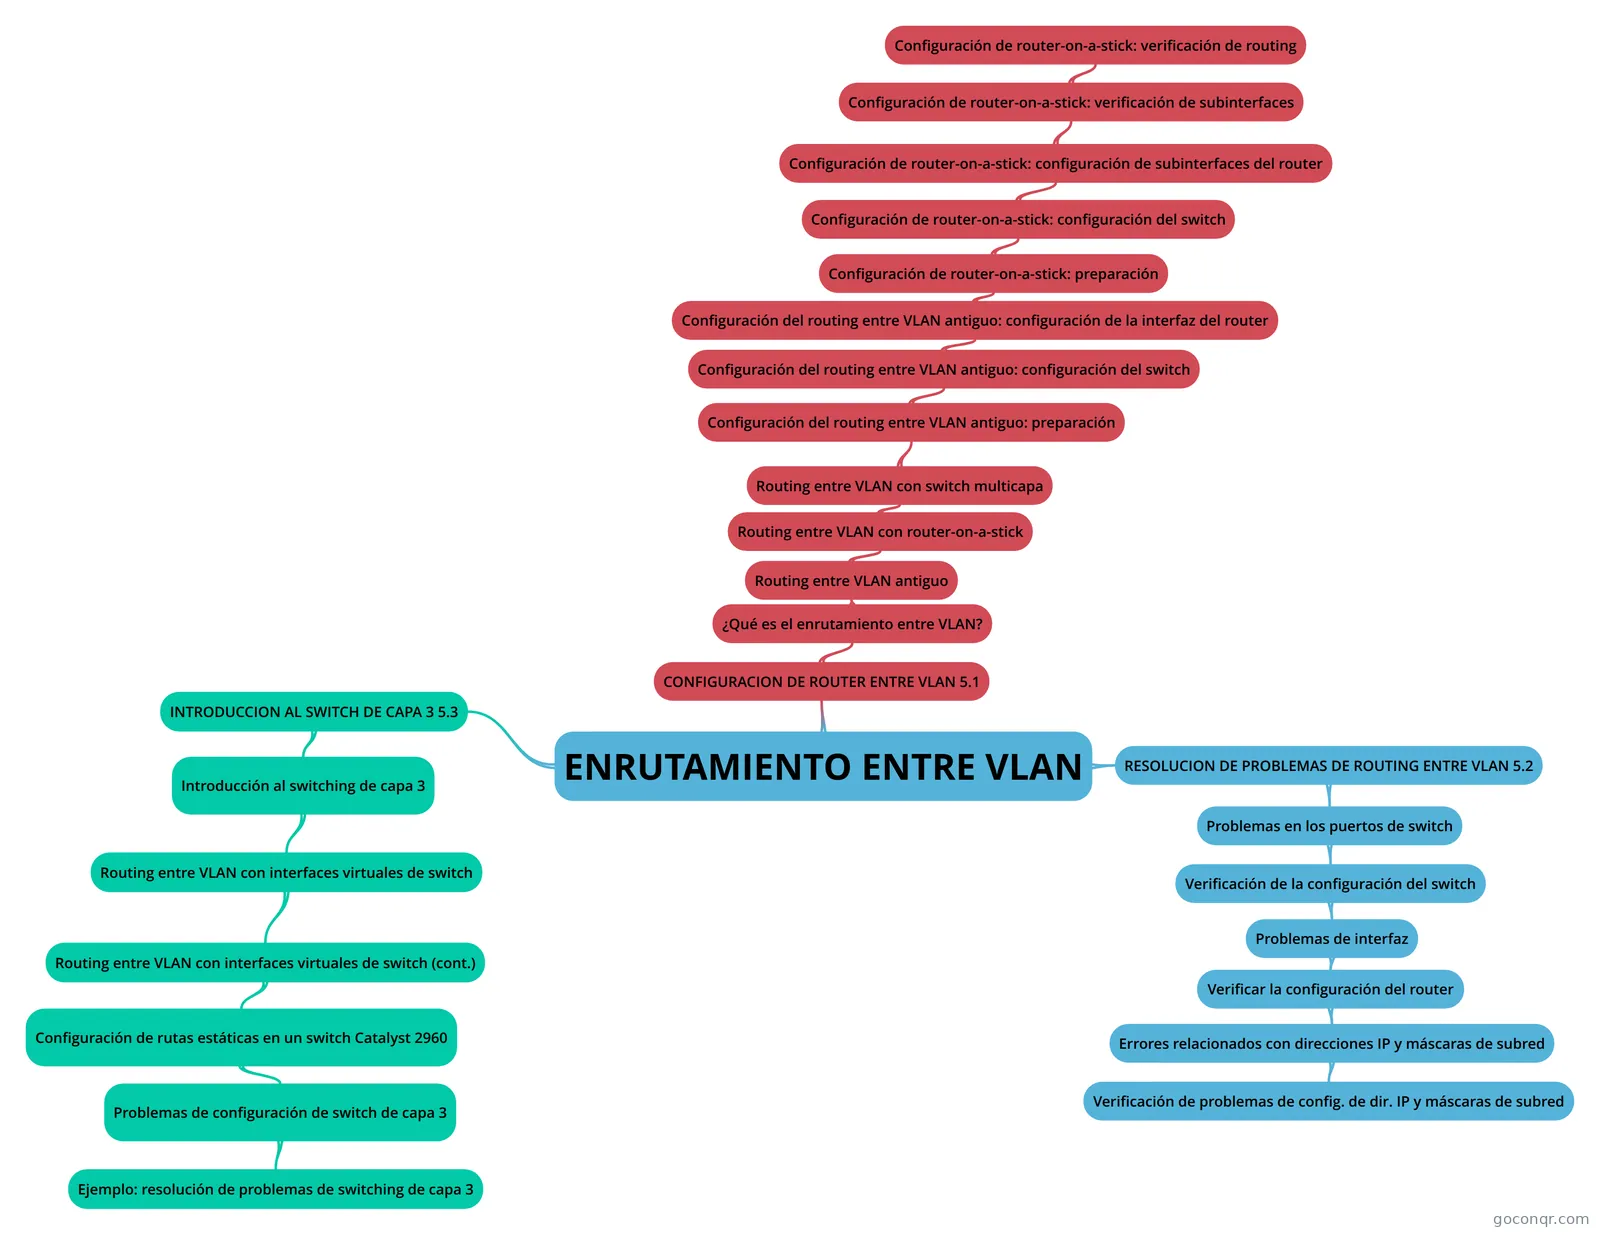
Mapa mental: Enrutamiento entre VLAN
Map content
ENRUTAMIENTO ENTRE VLAN
CONFIGURACION DE ROUTER ENTRE VLAN 5.1
- ¿Qué es el enrutamiento entre VLAN?
- Es un proceso para reenviar el trafico de red desde una vlan a otra mediante un router.
- Una VLAN es un dominio de difusión, por lo que las computadoras en VLAN separadas no pueden comunicarse sin la intervención de un dispositivo de routing. Se puede usar cualquier dispositivo que admita routing de capa 3, como un router o un switch multicapa, para lograr la funcionalidad de routing necesaria. Independientemente del dispositivo empleado, el proceso de reenvío del tráfico de la red de una VLAN a otra mediante routing se conoce como “routing entre VLAN”.
- Routing entre VLAN antiguo
- En este enfoque antiguo, el routing entre VLAN se realiza mediante la conexión de diferentes interfaces físicas del router a diferentes puertos físicos de switch. Los puertos de switch conectados al router se colocan en modo de acceso, y cada interfaz física se asigna a una VLAN diferente. Cada interfaz del router puede entonces aceptar el tráfico desde la VLAN asociada a la interfaz del switch que se encuentra conectada y el tráfico puede enrutarse a otras VLAN conectadas a otras interfaces.
- Routing entre VLAN con router-on-a-stick
- “Router-on-a-stick” es un tipo de configuración de router en la cual una única interfaz física enruta el tráfico entre varias VLAN en una red.
- La interfaz del router se configura para funcionar como enlace troncal y se conecta a un puerto del switch configurado en modo de enlace troncal. Para realizar el routing entre VLAN, el router acepta en la interfaz troncal el tráfico con etiquetas de VLAN proveniente del switch adyacente y luego lo enruta en forma interna entre las VLAN, mediante subinterfaces
- Routing entre VLAN con switch multicapa
- Los switches multicapa pueden realizar funciones de capa 2 y de capa 3, lo que remplaza la necesidad de utilizar routers dedicados para realizar tareas de routing básico en una red. Los switches multicapa admiten routing dinámico y routing entre VLAN
- Configuración del routing entre VLAN antiguo: preparación
- El proceso de enrutamiento requiere del dispositivo de origen para determinar si el dispositivo de destino es local o remoto con respecto a la subred local. El dispositivo de origen realiza esta determinación al comparar las direcciones IP de origen y de destino con la máscara de subred. Una vez que se determina que la dirección IP de destino está en una red remota, el dispositivo de origen debe identificar adónde necesita reenviar el paquete para llegar al dispositivo de destino.
- El dispositivo de origen examina la tabla de enrutamiento local para determinar dónde es necesario enviar los datos. Los dispositivos utilizan sus gateways predeterminados como destino de capa 2 para todo el tráfico que debe abandonar la subred local. El gateway predeterminado es la ruta que el dispositivo utiliza cuando no tiene otra ruta explícitamente definida hacia la red de destino. La dirección IP de la interfaz del router en la subred local actúa como gateway predeterminado para el dispositivo emisor.
- Una vez que el dispositivo de origen determina que el paquete debe viajar a través de la interfaz del router local en la VLAN conectada, envía una solicitud de ARP para determinar la dirección MAC de la interfaz del router local. Una vez que el router envía su respuesta de ARP al dispositivo de origen, este puede utilizar la dirección MAC para finalizar el entramado del paquete antes de enviarlo a la red como tráfico de unidifusión.
- Configuración del routing entre VLAN antiguo: configuración del switch
- El comando switchport access vlan id_vlan se ejecuta desde el modo de configuración de interfaz en el switch para cada interfaz a la cual se conecta el router.
- el comando switchport access vlan 10. Se ejecuta el comando copy running-config startup-config para guardar una copia de seguridad de la configuración en ejecución en la configuración de inicio.
- Configuración del routing entre VLAN antiguo: configuración de la interfaz del router
- ip address dirección_ip máscara_subred en el modo de configuración de interfaz el comando ip address 172.17.10.1 255.255.255.0. . Las interfaces del router están deshabilitadas de manera predeterminada y es necesario habilitarlas con el comando no shutdown antes de utilizarlas Examine la tabla de routing con el comando show ip route.
- Configuración de router-on-a-stick: preparación
- Al configurar el enrutamiento inter VLAN mediante el modelo router-on-a-stick, la interfaz física del router debe estar conectada al enlace troncal en el switch adyacente. En el router, se crean subinterfaces para cada VLAN única en la red. A cada subinterfaz se le asigna una dirección IP específica para su subred/VLAN y también se configura para etiquetar las tramas para esa VLAN. De esa manera, el router puede mantener separado el tráfico de cada subinterfaz a medida que atraviesa el enlace troncal hacia el switch.
- Configuración de router-on-a-stick: configuración del switch
- Debido a que el puerto del switch F0/5 está configurado como puerto de enlace troncal, no necesita asignarse a ninguna VLAN. Para configurar el puerto del switch F0/5 como un puerto de enlace troncal, ejecute el comando switchport mode trunk en el modo de configuración de la interfaz para el puerto F0/5.
- Configuración de router-on-a-stick: configuración de subinterfaces del router
- Cada subinterfaz se crea con el comando interface id_interfaz id_subinterfaz en el modo de configuración global. El número de subinterfaz es configurable, pero en general refleja el número de VLAN. Antes de asignar una dirección IP a una subinterfaz, es necesario configurar la subinterfaz para que funcione en una VLAN específica mediante el comando encapsulation dot1q VLAN_id. En este ejemplo, la subinterfaz G0/0.10 se asignó a la VLAN 10.
- Configuración de router-on-a-stick: verificación de subinterfaces
- el comando show vlans muestra información sobre las subinterfaces VLAN del IOS de Cisco. Examine la tabla de routing con el comando show ip route
- Configuración de router-on-a-stick: verificación de routing
- Prueba de ping Prueba de tracert
- ¿Qué es el enrutamiento entre VLAN?
RESOLUCION DE PROBLEMAS DE ROUTING ENTRE VLAN 5.2
- Problemas en los puertos de switch
- Al utilizar el modelo de routing antiguo para routing entre VLAN, asegúrese de que los puertos del switch que se conectan a las interfaces del router estén configurados en las VLAN correctas. Si un puerto de switch no está configurado para la VLAN adecuada, los dispositivos configurados en esa VLAN no se pueden conectar a la interfaz del router, por lo que dichos dispositivos no pueden enviar datos a las demás VLAN.
- Para corregir este problema, ejecute el comando switchport access vlan 10 en el modo de configuración de interfaz para el puerto de switch. Para reducir el riesgo de una falla en el enlace entre switches que interrumpa el routing entre VLAN, se deben tener en cuenta enlaces redundantes y rutas alternativas en el diseño de red.
- Verificación de la configuración del switch
- STATIC ACCES DEFAULT
- Problemas de interfaz
- Al habilitar el routing entre VLAN en un router, uno de Los errores de configuración más comunes es conectar la interfaz física del router al puerto de switch incorrecto. Esto ubica la interfaz del router en la VLAN incorrecta y evita que alcance otros dispositivos dentro de la misma subred.
- Verificar la configuración del router
- Con la correcta verificación, los problemas de configuración del router se resuelven rápidamente, lo que permite que el routing entre VLAN funcione de forma adecuada.
- Errores relacionados con direcciones IP y máscaras de subred
- Como se muestra en la figura 1, el router R1 se configuró con la dirección IP incorrecta en la interfaz G0/0. Esto evita que la PC1 pueda comunicarse con el router R1 en la VLAN 10. Para corregir este problema, asigne la dirección IP correcta a la interfaz G0/0 del router R1 mediante el comando ip address 172.17.10.1 255.255.255.0. Una vez asignada la interfaz del router a la dirección IP correcta, la PC1 puede utilizar la interfaz del router como gateway predeterminado para acceder a otras VLAN.
- En la figura 2, la PC1 se configuró con la dirección IP incorrecta para la subred asociada con la VLAN 10. Esto evita que la PC1 pueda comunicarse con el router R1 en la VLAN 10. Para corregir este problema, asigne la dirección IP correcta a PC1. Según el tipo de computadora que utilice, los detalles de configuración pueden ser diferentes.
- En la figura 3, la PC1 se configuró con la máscara de subred incorrecta. Según la máscara de subred configurada para PC1, PC1 está en la red 172.17.0.0. El resultado es que la PC1 calcula que la PC3, con la dirección IP 172.17.30.23, se encuentra en la misma subred que la PC1. La PC1 no reenvía el tráfico destinado a la PC3 a la interfaz G0/0 del router R1, por lo tanto, el tráfico nunca llega a la PC3. Para corregir este problema, cambie la máscara de subred en PC1 a 255.255.255.0. Según el tipo de computadora que utilice, los detalles de configuración pueden ser diferentes.
- Verificación de problemas de config. de dir. IP y máscaras de subred
- Si bien la configuración de las ID de subinterfaz de manera que coincidan con el número de VLAN facilita la administración de la configuración entre VLAN, no es un requisito. Al trabajar en la resolución de problemas de direccionamiento, asegúrese de que la subinterfaz esté configurada con la dirección correcta para esa VLAN.
- Problemas en los puertos de switch
INTRODUCCION AL SWITCH DE CAPA 3 5.3
- Introducción al switching de capa 3
- Los switches de capa 3 suelen tener un rendimiento de switching de paquetes en el orden de los millones de paquetes por segundo (pps), mientras que los routers tradicionales proporcionan switching de paquetes en el orden de 100 000 a más de 1 millón de pps.
- Todos los switches multicapa Catalyst admiten los siguientes tipos de interfaces de capa 3: Puerto enrutado: una interfaz puramente de capa 3 similar a la interfaz física de un router IOS de Cisco. Interfaz virtual del switch (SVI): una interfaz VLAN virtual para routing entre VLAN. En otras palabras, las SVI son las interfaces VLAN enrutadas de manera virtual.
- Routing entre VLAN con interfaces virtuales de switch
- Los puertos de capa 3 (enrutados) se suelen implementar entre la capa de distribución y la capa de núcleo. La arquitectura de red representada no depende del árbol de expansión, porque no existen bucles físicos en la porción de capa 2 de la topología.
- Routing entre VLAN con interfaces virtuales de switch (cont.)
- Una SVI es una interfaz virtual configurada en un switch multicapa, como se muestra en la ilustración. Se puede crear una SVI para cualquier VLAN que exista en el switch. Una SVI se considera virtual porque no hay un puerto físico dedicado a la interfaz
- Configuración de rutas estáticas en un switch Catalyst 2960
- Switch Database Manager (SDM) de Cisco proporciona varias plantillas para el switch 2960. Las plantillas pueden habilitarse para admitir funciones específicas según el modo en que se utilice el switch en la red. Por ejemplo, la plantilla lanbase-routing de SDM se puede habilitar para permitir que el switch realice enrutamiento entre VLAN y admita el routing estático.
- Problemas de configuración de switch de capa 3
- VLAN: las VLAN deben estar definidas en todos los switches. Las VLAN deben estar habilitadas en los puertos de enlace troncal. Los puertos deben estar en las VLAN correctas. SVI: la SVI debe tener la dirección IP o la máscara de subred correcta. La SVI debe estar activada. La SVI debe coincidir con el número de VLAN. Routing: el routing debe estar habilitado. Cada interfaz o red debe estar agregada al protocolo de routing. Hosts: los hosts deben tener la dirección IP o la máscara de subred correcta. Los hosts deben contar con un gateway predeterminado asociado con una SVI o un puerto enrutado.
- Ejemplo: resolución de problemas de switching de capa 3
- Paso 1. Cree una nueva VLAN 500 en el switch del quinto piso y en los switches de distribución. Dé nombre a esta VLAN. Paso 2. Identifique los puertos necesarios para los usuarios y los switches. Establezca el comando switchport access vlan en 500 y asegurarse de que el enlace troncal entre los switches de distribución esté configurado correctamente y que la VLAN 500 esté admitida en el enlace troncal.
- Paso 3. Cree una interfaz SVI en los switches de distribución y asegúrese de que las direcciones IP estén asignadas. Paso 4. Verifique la conectividad.
- Introducción al switching de capa 3
Information
- Description
- Mind Map on ENRUTAMIENTO ENTRE VLAN, created by MARCO ABEL ALVAREZ MERLAN on 26/10/2016.
- Created by
- MARCO ABEL ALVAREZ MERLAN
- Views
- 1
- Rating
More on Enrutamiento entre VLAN