
Mind map
Redes 2
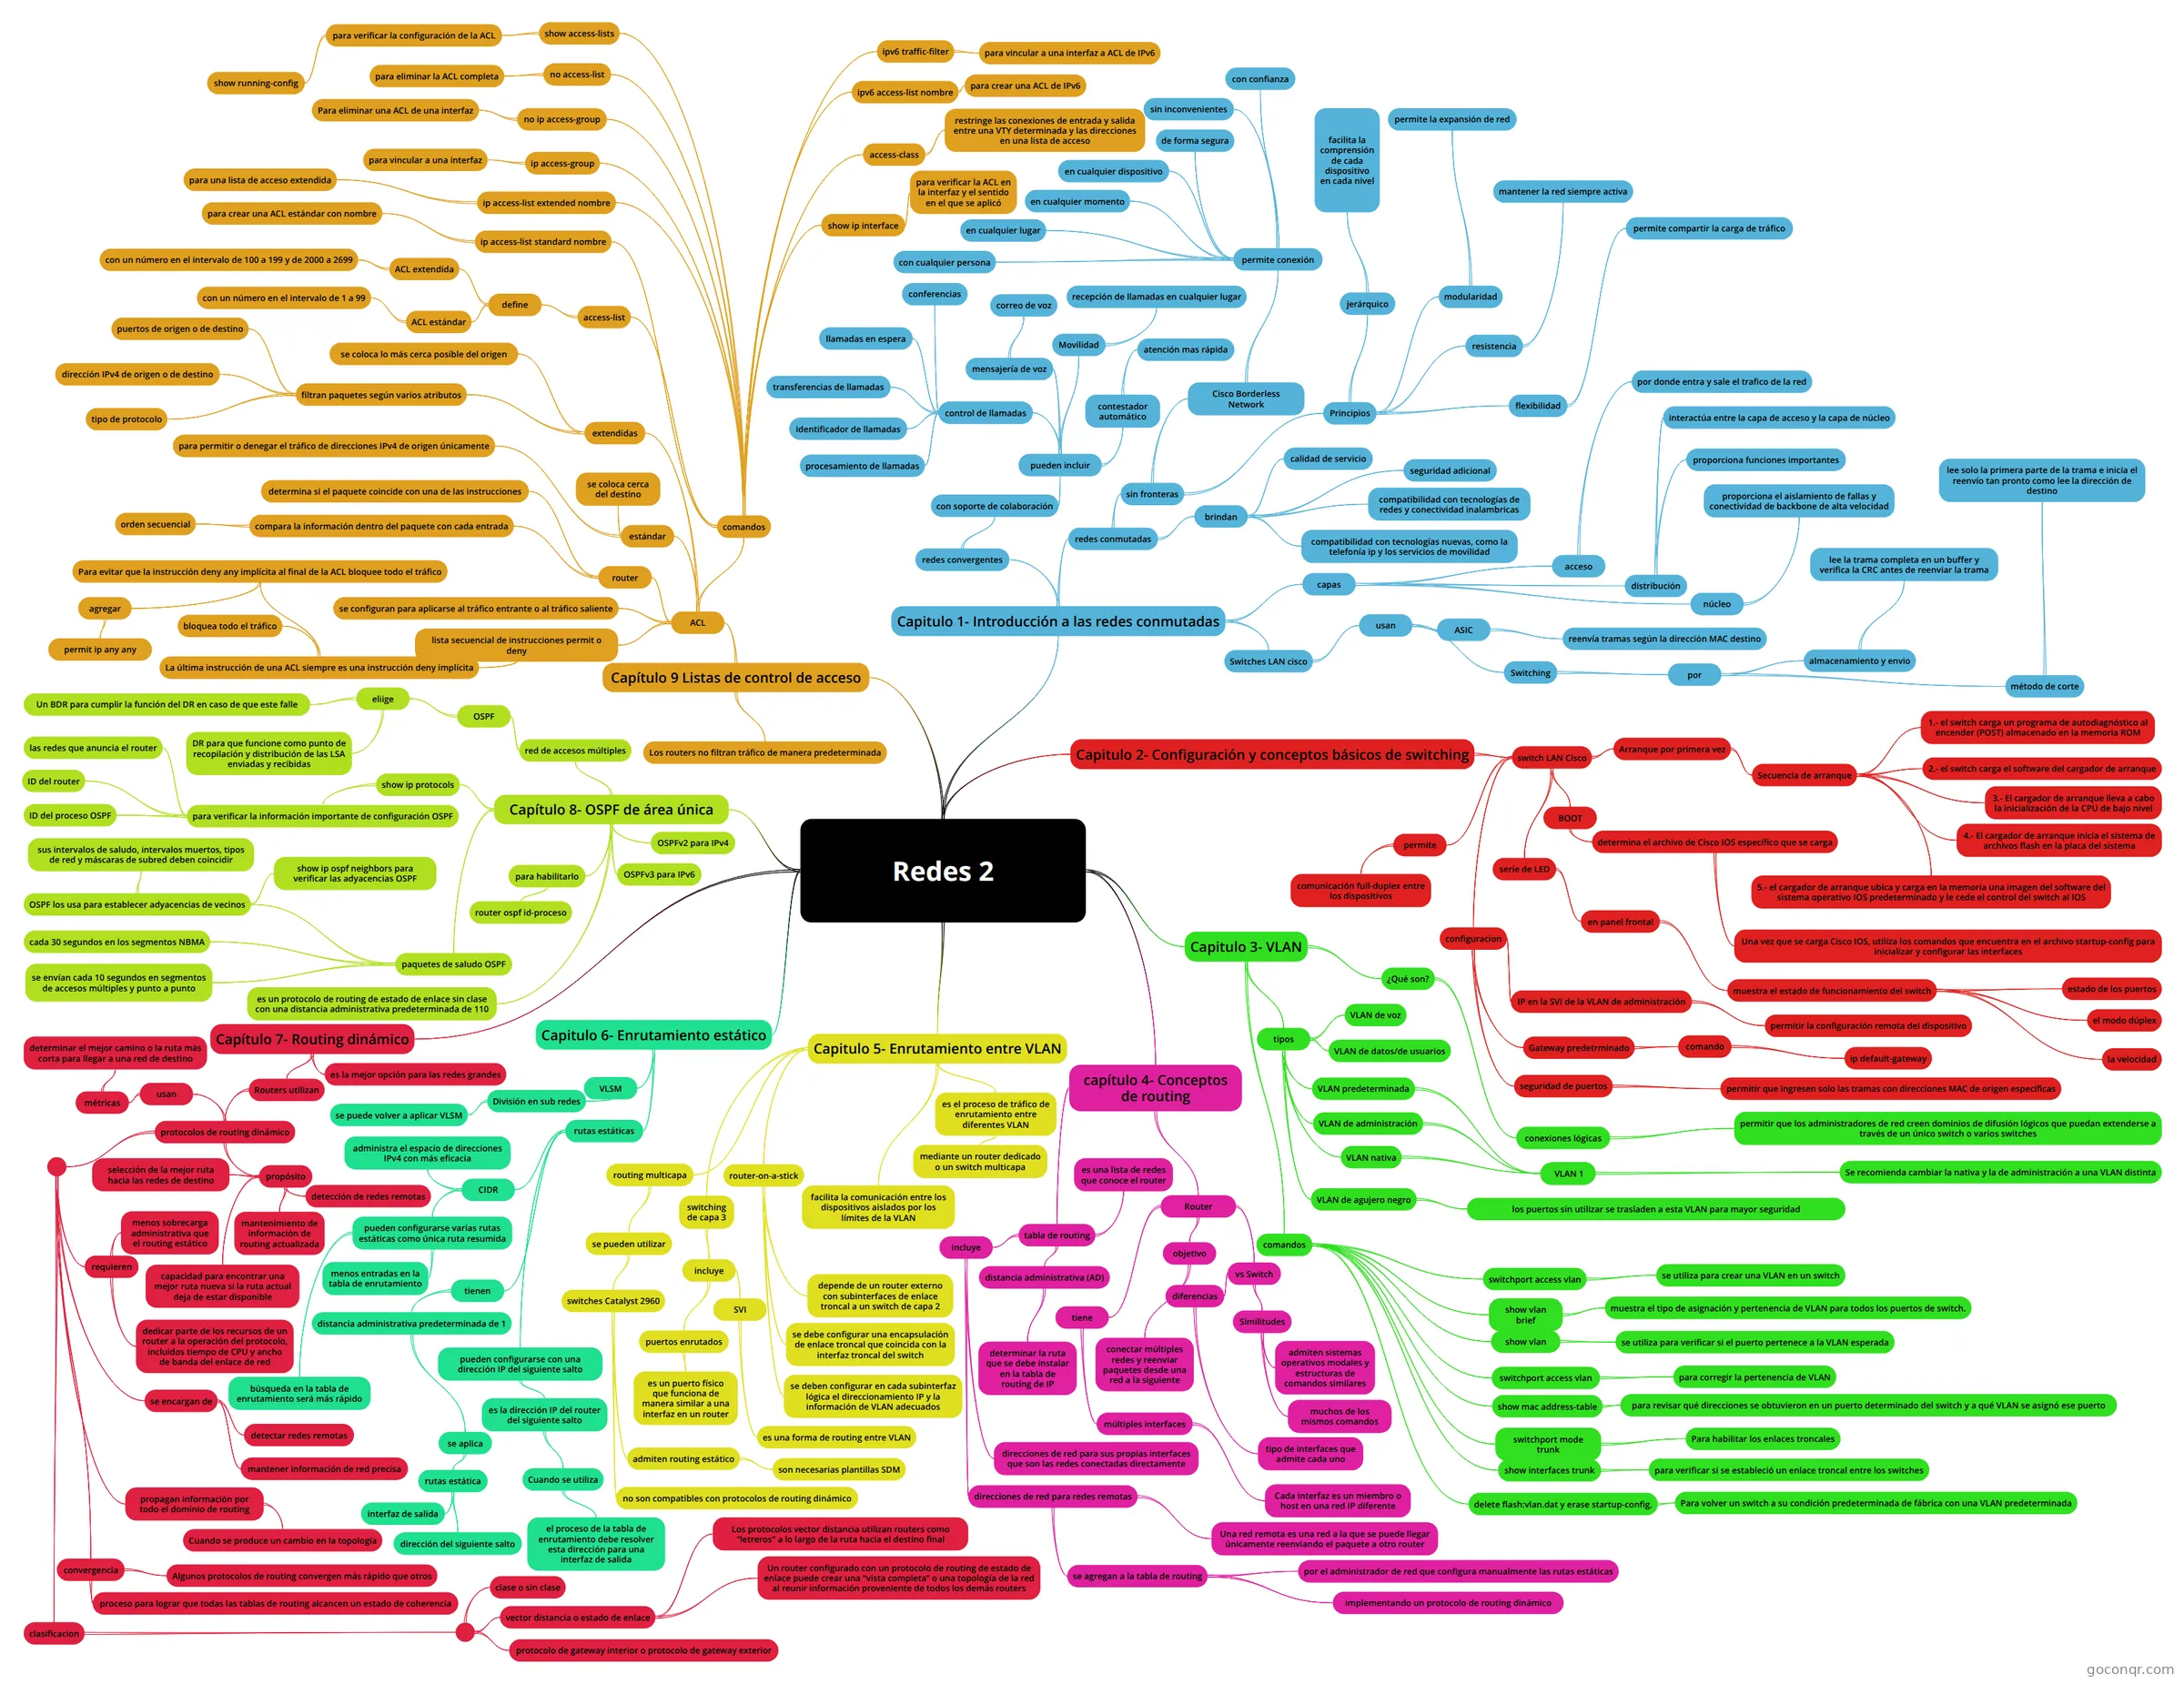
Mapa mental: Redes
Map content
Redes 2
Capitulo 1- Introducción a las redes conmutadas
- redes convergentes
- con soporte de colaboración
- pueden incluir
- control de llamadas
- procesamiento de llamadas
- identificador de llamadas
- transferencias de llamadas
- llamadas en espera
- conferencias
- mensajería de voz
- correo de voz
- Movilidad
- recepción de llamadas en cualquier lugar
- contestador automático
- atención mas rápida
- control de llamadas
- pueden incluir
- con soporte de colaboración
- redes conmutadas
- sin fronteras
- Cisco Borderless Network
- permite conexión
- de forma segura
- con confianza
- sin inconvenientes
- en cualquier lugar
- con cualquier persona
- en cualquier dispositivo
- en cualquier momento
- permite conexión
- Principios
- jerárquico
- facilita la comprensión de cada dispositivo en cada nivel
- modularidad
- permite la expansión de red
- resistencia
- mantener la red siempre activa
- flexibilidad
- permite compartir la carga de tráfico
- jerárquico
- Cisco Borderless Network
- brindan
- calidad de servicio
- seguridad adicional
- compatibilidad con tecnologías de redes y conectividad inalambricas
- compatibilidad con tecnologías nuevas, como la telefonía ip y los servicios de movilidad
- sin fronteras
- capas
- acceso
- por donde entra y sale el trafico de la red
- distribución
- interactúa entre la capa de acceso y la capa de núcleo
- proporciona funciones importantes
- núcleo
- proporciona el aislamiento de fallas y conectividad de backbone de alta velocidad
- acceso
- Switches LAN cisco
- usan
- ASIC
- reenvía tramas según la dirección MAC destino
- Switching
- por
- almacenamiento y envio
- lee la trama completa en un buffer y verifica la CRC antes de reenviar la trama
- método de corte
- lee solo la primera parte de la trama e inicia el reenvío tan pronto como lee la dirección de destino
- almacenamiento y envio
- por
- ASIC
- usan
- redes convergentes
Capitulo 2- Configuración y conceptos básicos de switching
- switch LAN Cisco
- Arranque por primera vez
- Secuencia de arranque
- 1.- el switch carga un programa de autodiagnóstico al encender (POST) almacenado en la memoria ROM
- 2.- el switch carga el software del cargador de arranque
- 3.- El cargador de arranque lleva a cabo la inicialización de la CPU de bajo nivel
- 4.- El cargador de arranque inicia el sistema de archivos flash en la placa del sistema
- 5.- el cargador de arranque ubica y carga en la memoria una imagen del software del sistema operativo IOS predeterminado y le cede el control del switch al IOS
- Secuencia de arranque
- BOOT
- determina el archivo de Cisco IOS específico que se carga
- Una vez que se carga Cisco IOS, utiliza los comandos que encuentra en el archivo startup-config para inicializar y configurar las interfaces
- determina el archivo de Cisco IOS específico que se carga
- serie de LED
- en panel frontal
- muestra el estado de funcionamiento del switch
- estado de los puertos
- el modo dúplex
- la velocidad
- muestra el estado de funcionamiento del switch
- en panel frontal
- configuracion
- IP en la SVI de la VLAN de administración
- permitir la configuración remota del dispositivo
- Gateway predetrminado
- comando
- ip default-gateway
- comando
- seguridad de puertos
- permitir que ingresen solo las tramas con direcciones MAC de origen específicas
- IP en la SVI de la VLAN de administración
- permite
- comunicación full-duplex entre los dispositivos
- Arranque por primera vez
- switch LAN Cisco
Capitulo 3- VLAN
- ¿Qué son?
- conexiones lógicas
- permitir que los administradores de red creen dominios de difusión lógicos que puedan extenderse a través de un único switch o varios switches
- conexiones lógicas
- tipos
- VLAN predeterminada
- VLAN 1
- VLAN de administración
- VLAN 1
- VLAN nativa
- VLAN 1
- Se recomienda cambiar la nativa y la de administración a una VLAN distinta
- VLAN 1
- VLAN de datos/de usuarios
- VLAN de agujero negro
- los puertos sin utilizar se trasladen a esta VLAN para mayor seguridad
- VLAN de voz
- VLAN predeterminada
- comandos
- switchport access vlan
- se utiliza para crear una VLAN en un switch
- show vlan brief
- muestra el tipo de asignación y pertenencia de VLAN para todos los puertos de switch.
- show vlan
- se utiliza para verificar si el puerto pertenece a la VLAN esperada
- switchport access vlan
- para corregir la pertenencia de VLAN
- show mac address-table
- para revisar qué direcciones se obtuvieron en un puerto determinado del switch y a qué VLAN se asignó ese puerto
- delete flash:vlan.dat y erase startup-config.
- Para volver un switch a su condición predeterminada de fábrica con una VLAN predeterminada
- switchport mode trunk
- Para habilitar los enlaces troncales
- show interfaces trunk
- para verificar si se estableció un enlace troncal entre los switches
- switchport access vlan
- ¿Qué son?
capítulo 4- Conceptos de routing
- Router
- vs Switch
- Similitudes
- admiten sistemas operativos modales y estructuras de comandos similares
- muchos de los mismos comandos
- diferencias
- tipo de interfaces que admite cada uno
- Similitudes
- objetivo
- conectar múltiples redes y reenviar paquetes desde una red a la siguiente
- tiene
- múltiples interfaces
- Cada interfaz es un miembro o host en una red IP diferente
- múltiples interfaces
- vs Switch
- tabla de routing
- distancia administrativa (AD)
- determinar la ruta que se debe instalar en la tabla de routing de IP
- es una lista de redes que conoce el router
- incluye
- direcciones de red para sus propias interfaces que son las redes conectadas directamente
- direcciones de red para redes remotas
- Una red remota es una red a la que se puede llegar únicamente reenviando el paquete a otro router
- se agregan a la tabla de routing
- por el administrador de red que configura manualmente las rutas estáticas
- implementando un protocolo de routing dinámico
- distancia administrativa (AD)
- Router
Capitulo 5- Enrutamiento entre VLAN
- es el proceso de tráfico de enrutamiento entre diferentes VLAN
- mediante un router dedicado o un switch multicapa
- facilita la comunicación entre los dispositivos aislados por los límites de la VLAN
- router-on-a-stick
- depende de un router externo con subinterfaces de enlace troncal a un switch de capa 2
- se deben configurar en cada subinterfaz lógica el direccionamiento IP y la información de VLAN adecuados
- se debe configurar una encapsulación de enlace troncal que coincida con la interfaz troncal del switch
- switching de capa 3
- incluye
- SVI
- es una forma de routing entre VLAN
- puertos enrutados
- es un puerto físico que funciona de manera similar a una interfaz en un router
- SVI
- incluye
- routing multicapa
- se pueden utilizar
- switches Catalyst 2960
- admiten routing estático
- son necesarias plantillas SDM
- no son compatibles con protocolos de routing dinámico
- admiten routing estático
- switches Catalyst 2960
- se pueden utilizar
- es el proceso de tráfico de enrutamiento entre diferentes VLAN
Capitulo 6- Enrutamiento estático
- rutas estáticas
- pueden configurarse con una dirección IP del siguiente salto
- es la dirección IP del router del siguiente salto
- Cuando se utiliza
- el proceso de la tabla de enrutamiento debe resolver esta dirección para una interfaz de salida
- Cuando se utiliza
- es la dirección IP del router del siguiente salto
- tienen
- distancia administrativa predeterminada de 1
- se aplica
- rutas estática
- dirección del siguiente salto
- interfaz de salida
- rutas estática
- se aplica
- distancia administrativa predeterminada de 1
- CIDR
- pueden configurarse varias rutas estáticas como única ruta resumida
- menos entradas en la tabla de enrutamiento
- búsqueda en la tabla de enrutamiento será más rápido
- administra el espacio de direcciones IPv4 con más eficacia
- pueden configurarse varias rutas estáticas como única ruta resumida
- pueden configurarse con una dirección IP del siguiente salto
- VLSM
- División en sub redes
- se puede volver a aplicar VLSM
- División en sub redes
- rutas estáticas
Capítulo 7- Routing dinámico
- Routers utilizan
- protocolos de routing dinámico
- propósito
- detección de redes remotas
- mantenimiento de información de routing actualizada
- selección de la mejor ruta hacia las redes de destino
- capacidad para encontrar una mejor ruta nueva si la ruta actual deja de estar disponible
- requieren
- menos sobrecarga administrativa que el routing estático
- dedicar parte de los recursos de un router a la operación del protocolo, incluidos tiempo de CPU y ancho de banda del enlace de red
- se encargan de
- detectar redes remotas
- mantener información de red precisa
- propagan información por todo el dominio de routing
- Cuando se produce un cambio en la topología
- convergencia
- Algunos protocolos de routing convergen más rápido que otros
- proceso para lograr que todas las tablas de routing alcancen un estado de coherencia
- clasificacion
- clase o sin clase
- vector distancia o estado de enlace
- Un router configurado con un protocolo de routing de estado de enlace puede crear una “vista completa” o una topología de la red al reunir información proveniente de todos los demás routers
- Los protocolos vector distancia utilizan routers como “letreros” a lo largo de la ruta hacia el destino final
- protocolo de gateway interior o protocolo de gateway exterior
- requieren
- usan
- métricas
- determinar el mejor camino o la ruta más corta para llegar a una red de destino
- métricas
- propósito
- protocolos de routing dinámico
- es la mejor opción para las redes grandes
- Routers utilizan
Capítulo 8- OSPF de área única
- OSPFv2 para IPv4
- OSPFv3 para IPv6
- es un protocolo de routing de estado de enlace sin clase con una distancia administrativa predeterminada de 110
- para habilitarlo
- router ospf id-proceso
- paquetes de saludo OSPF
- se envían cada 10 segundos en segmentos de accesos múltiples y punto a punto
- cada 30 segundos en los segmentos NBMA
- OSPF los usa para establecer adyacencias de vecinos
- sus intervalos de saludo, intervalos muertos, tipos de red y máscaras de subred deben coincidir
- show ip ospf neighbors para verificar las adyacencias OSPF
- show ip protocols
- para verificar la información importante de configuración OSPF
- ID del proceso OSPF
- ID del router
- las redes que anuncia el router
- para verificar la información importante de configuración OSPF
- red de accesos múltiples
- OSPF
- eliige
- DR para que funcione como punto de recopilación y distribución de las LSA enviadas y recibidas
- Un BDR para cumplir la función del DR en caso de que este falle
- eliige
- OSPF
Capítulo 9 Listas de control de acceso
- Los routers no filtran tráfico de manera predeterminada
- ACL
- lista secuencial de instrucciones permit o deny
- La última instrucción de una ACL siempre es una instrucción deny implícita
- bloquea todo el tráfico
- Para evitar que la instrucción deny any implícita al final de la ACL bloquee todo el tráfico
- agregar
- permit ip any any
- agregar
- La última instrucción de una ACL siempre es una instrucción deny implícita
- router
- compara la información dentro del paquete con cada entrada
- orden secuencial
- determina si el paquete coincide con una de las instrucciones
- compara la información dentro del paquete con cada entrada
- se configuran para aplicarse al tráfico entrante o al tráfico saliente
- estándar
- para permitir o denegar el tráfico de direcciones IPv4 de origen únicamente
- se coloca cerca del destino
- extendidas
- filtran paquetes según varios atributos
- tipo de protocolo
- dirección IPv4 de origen o de destino
- puertos de origen o de destino
- se coloca lo más cerca posible del origen
- filtran paquetes según varios atributos
- comandos
- access-list
- define
- ACL estándar
- con un número en el intervalo de 1 a 99
- ACL extendida
- con un número en el intervalo de 100 a 199 y de 2000 a 2699
- ACL estándar
- define
- ip access-list standard nombre
- para crear una ACL estándar con nombre
- ip access-list extended nombre
- para una lista de acceso extendida
- ip access-group
- para vincular a una interfaz
- no ip access-group
- Para eliminar una ACL de una interfaz
- no access-list
- para eliminar la ACL completa
- show access-lists
- para verificar la configuración de la ACL
- show running-config
- para verificar la configuración de la ACL
- show ip interface
- para verificar la ACL en la interfaz y el sentido en el que se aplicó
- access-class
- restringe las conexiones de entrada y salida entre una VTY determinada y las direcciones en una lista de acceso
- ipv6 access-list nombre
- para crear una ACL de IPv6
- ipv6 traffic-filter
- para vincular a una interfaz a ACL de IPv6
- access-list
- lista secuencial de instrucciones permit o deny
Information
- Description
- ccna Redes Mind Map on Redes 2, created by luis oz caza on 22/11/2016.
- Created by
- luis oz caza
- Views
- 1
- Rating
More on Diseño de redes LAN y redes convergentes