
Mind map
8 OSPF de área única
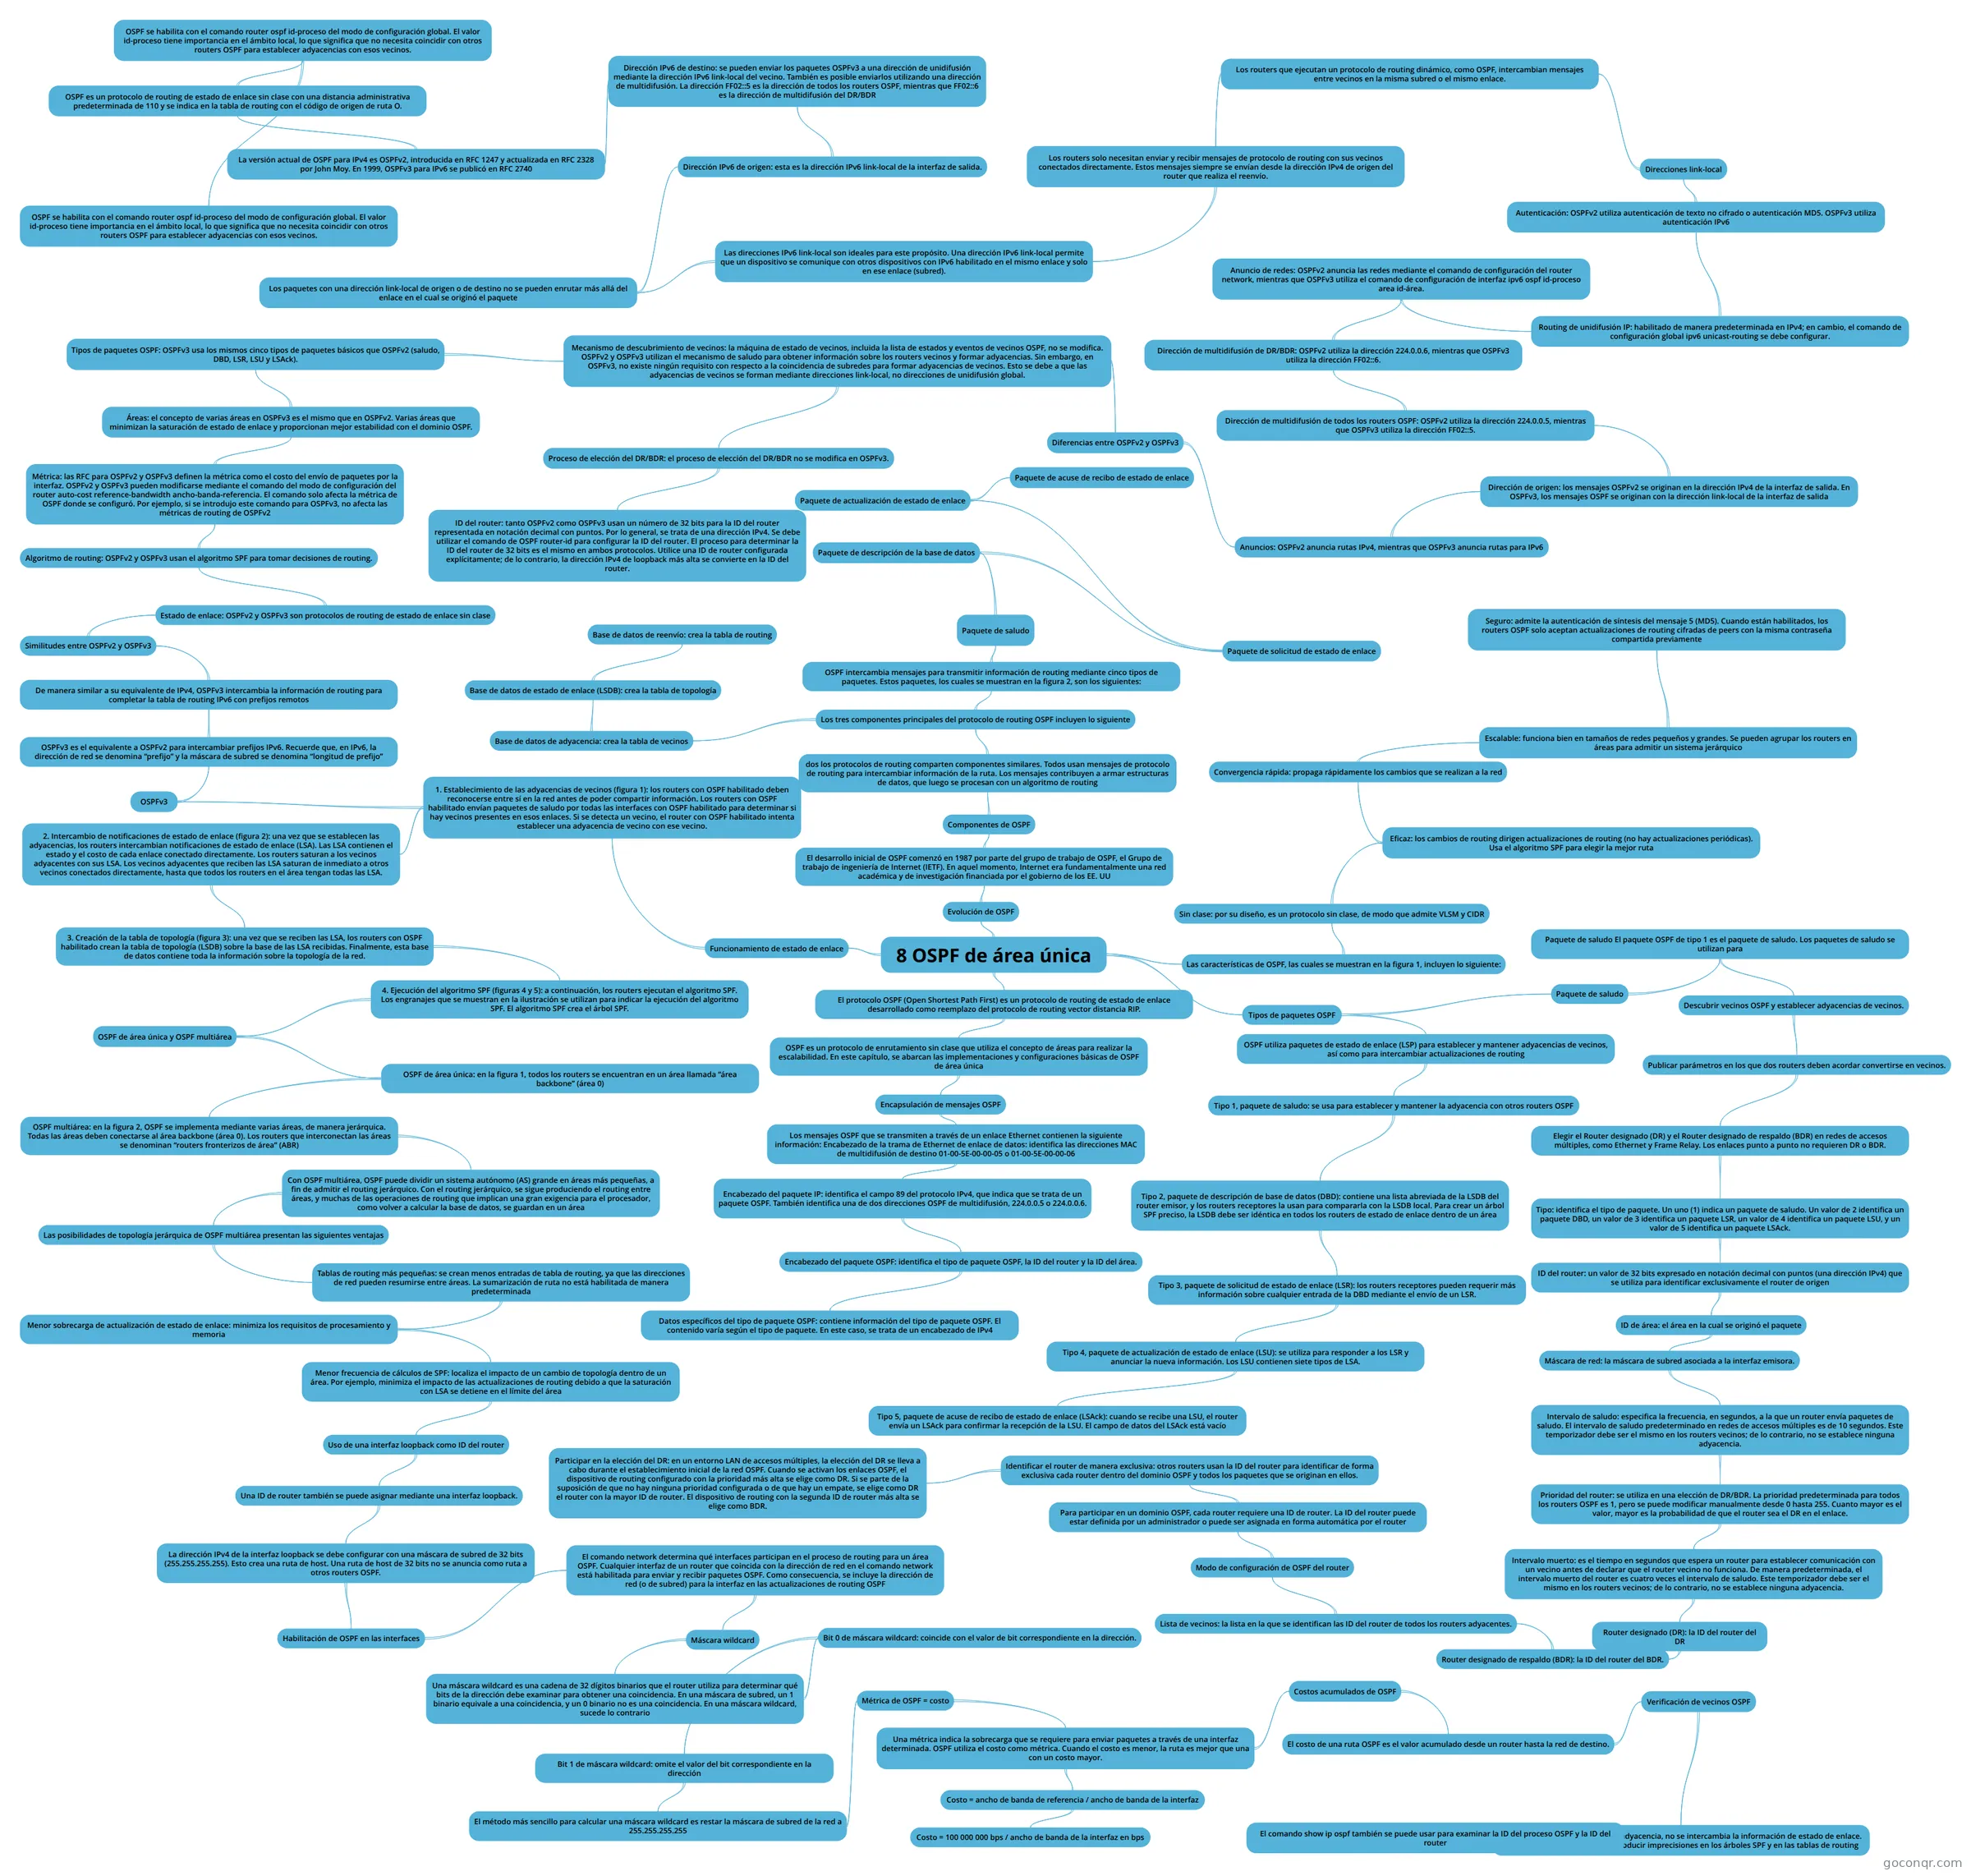
Mapa mental: OSPF de área única
Map content
8 OSPF de área única
El protocolo OSPF (Open Shortest Path First) es un protocolo de routing de estado de enlace desarrollado como reemplazo del protocolo de routing vector distancia RIP.
- OSPF es un protocolo de enrutamiento sin clase que utiliza el concepto de áreas para realizar la escalabilidad. En este capítulo, se abarcan las implementaciones y configuraciones básicas de OSPF de área única
- Encapsulación de mensajes OSPF
- Los mensajes OSPF que se transmiten a través de un enlace Ethernet contienen la siguiente información: Encabezado de la trama de Ethernet de enlace de datos: identifica las direcciones MAC de multidifusión de destino 01-00-5E-00-00-05 o 01-00-5E-00-00-06
- Encabezado del paquete IP: identifica el campo 89 del protocolo IPv4, que indica que se trata de un paquete OSPF. También identifica una de dos direcciones OSPF de multidifusión, 224.0.0.5 o 224.0.0.6.
- Encabezado del paquete OSPF: identifica el tipo de paquete OSPF, la ID del router y la ID del área.
- Datos específicos del tipo de paquete OSPF: contiene información del tipo de paquete OSPF. El contenido varía según el tipo de paquete. En este caso, se trata de un encabezado de IPv4
- Encabezado del paquete OSPF: identifica el tipo de paquete OSPF, la ID del router y la ID del área.
- Encabezado del paquete IP: identifica el campo 89 del protocolo IPv4, que indica que se trata de un paquete OSPF. También identifica una de dos direcciones OSPF de multidifusión, 224.0.0.5 o 224.0.0.6.
- Los mensajes OSPF que se transmiten a través de un enlace Ethernet contienen la siguiente información: Encabezado de la trama de Ethernet de enlace de datos: identifica las direcciones MAC de multidifusión de destino 01-00-5E-00-00-05 o 01-00-5E-00-00-06
- Encapsulación de mensajes OSPF
- OSPF es un protocolo de enrutamiento sin clase que utiliza el concepto de áreas para realizar la escalabilidad. En este capítulo, se abarcan las implementaciones y configuraciones básicas de OSPF de área única
Evolución de OSPF
- El desarrollo inicial de OSPF comenzó en 1987 por parte del grupo de trabajo de OSPF, el Grupo de trabajo de ingeniería de Internet (IETF). En aquel momento, Internet era fundamentalmente una red académica y de investigación financiada por el gobierno de los EE. UU
- Componentes de OSPF
- dos los protocolos de routing comparten componentes similares. Todos usan mensajes de protocolo de routing para intercambiar información de la ruta. Los mensajes contribuyen a armar estructuras de datos, que luego se procesan con un algoritmo de routing
- Los tres componentes principales del protocolo de routing OSPF incluyen lo siguiente
- Base de datos de adyacencia: crea la tabla de vecinos
- Base de datos de estado de enlace (LSDB): crea la tabla de topología
- Base de datos de reenvío: crea la tabla de routing
- Base de datos de estado de enlace (LSDB): crea la tabla de topología
- OSPF intercambia mensajes para transmitir información de routing mediante cinco tipos de paquetes. Estos paquetes, los cuales se muestran en la figura 2, son los siguientes:
- Paquete de saludo
- Paquete de descripción de la base de datos
- Paquete de solicitud de estado de enlace
- Paquete de actualización de estado de enlace
- Paquete de acuse de recibo de estado de enlace
- Paquete de actualización de estado de enlace
- Paquete de solicitud de estado de enlace
- Paquete de descripción de la base de datos
- Paquete de saludo
- Base de datos de adyacencia: crea la tabla de vecinos
- Los tres componentes principales del protocolo de routing OSPF incluyen lo siguiente
- dos los protocolos de routing comparten componentes similares. Todos usan mensajes de protocolo de routing para intercambiar información de la ruta. Los mensajes contribuyen a armar estructuras de datos, que luego se procesan con un algoritmo de routing
- Componentes de OSPF
- El desarrollo inicial de OSPF comenzó en 1987 por parte del grupo de trabajo de OSPF, el Grupo de trabajo de ingeniería de Internet (IETF). En aquel momento, Internet era fundamentalmente una red académica y de investigación financiada por el gobierno de los EE. UU
Funcionamiento de estado de enlace
- 1. Establecimiento de las adyacencias de vecinos (figura 1): los routers con OSPF habilitado deben reconocerse entre sí en la red antes de poder compartir información. Los routers con OSPF habilitado envían paquetes de saludo por todas las interfaces con OSPF habilitado para determinar si hay vecinos presentes en esos enlaces. Si se detecta un vecino, el router con OSPF habilitado intenta establecer una adyacencia de vecino con ese vecino.
- 2. Intercambio de notificaciones de estado de enlace (figura 2): una vez que se establecen las adyacencias, los routers intercambian notificaciones de estado de enlace (LSA). Las LSA contienen el estado y el costo de cada enlace conectado directamente. Los routers saturan a los vecinos adyacentes con sus LSA. Los vecinos adyacentes que reciben las LSA saturan de inmediato a otros vecinos conectados directamente, hasta que todos los routers en el área tengan todas las LSA.
- 3. Creación de la tabla de topología (figura 3): una vez que se reciben las LSA, los routers con OSPF habilitado crean la tabla de topología (LSDB) sobre la base de las LSA recibidas. Finalmente, esta base de datos contiene toda la información sobre la topología de la red.
- 4. Ejecución del algoritmo SPF (figuras 4 y 5): a continuación, los routers ejecutan el algoritmo SPF. Los engranajes que se muestran en la ilustración se utilizan para indicar la ejecución del algoritmo SPF. El algoritmo SPF crea el árbol SPF.
- OSPF de área única y OSPF multiárea
- OSPF de área única: en la figura 1, todos los routers se encuentran en un área llamada “área backbone” (área 0)
- OSPF multiárea: en la figura 2, OSPF se implementa mediante varias áreas, de manera jerárquica. Todas las áreas deben conectarse al área backbone (área 0). Los routers que interconectan las áreas se denominan “routers fronterizos de área” (ABR)
- Con OSPF multiárea, OSPF puede dividir un sistema autónomo (AS) grande en áreas más pequeñas, a fin de admitir el routing jerárquico. Con el routing jerárquico, se sigue produciendo el routing entre áreas, y muchas de las operaciones de routing que implican una gran exigencia para el procesador, como volver a calcular la base de datos, se guardan en un área
- Las posibilidades de topología jerárquica de OSPF multiárea presentan las siguientes ventajas
- Tablas de routing más pequeñas: se crean menos entradas de tabla de routing, ya que las direcciones de red pueden resumirse entre áreas. La sumarización de ruta no está habilitada de manera predeterminada
- Menor sobrecarga de actualización de estado de enlace: minimiza los requisitos de procesamiento y memoria
- Menor frecuencia de cálculos de SPF: localiza el impacto de un cambio de topología dentro de un área. Por ejemplo, minimiza el impacto de las actualizaciones de routing debido a que la saturación con LSA se detiene en el límite del área
- Uso de una interfaz loopback como ID del router
- Una ID de router también se puede asignar mediante una interfaz loopback.
- La dirección IPv4 de la interfaz loopback se debe configurar con una máscara de subred de 32 bits (255.255.255.255). Esto crea una ruta de host. Una ruta de host de 32 bits no se anuncia como ruta a otros routers OSPF.
- Habilitación de OSPF en las interfaces
- El comando network determina qué interfaces participan en el proceso de routing para un área OSPF. Cualquier interfaz de un router que coincida con la dirección de red en el comando network está habilitada para enviar y recibir paquetes OSPF. Como consecuencia, se incluye la dirección de red (o de subred) para la interfaz en las actualizaciones de routing OSPF
- Máscara wildcard
- Una máscara wildcard es una cadena de 32 dígitos binarios que el router utiliza para determinar qué bits de la dirección debe examinar para obtener una coincidencia. En una máscara de subred, un 1 binario equivale a una coincidencia, y un 0 binario no es una coincidencia. En una máscara wildcard, sucede lo contrario
- Bit 0 de máscara wildcard: coincide con el valor de bit correspondiente en la dirección.
- Bit 1 de máscara wildcard: omite el valor del bit correspondiente en la dirección
- El método más sencillo para calcular una máscara wildcard es restar la máscara de subred de la red a 255.255.255.255
- Métrica de OSPF = costo
- Una métrica indica la sobrecarga que se requiere para enviar paquetes a través de una interfaz determinada. OSPF utiliza el costo como métrica. Cuando el costo es menor, la ruta es mejor que una con un costo mayor.
- Costo = ancho de banda de referencia / ancho de banda de la interfaz
- Costo = 100 000 000 bps / ancho de banda de la interfaz en bps
- Costos acumulados de OSPF
- El costo de una ruta OSPF es el valor acumulado desde un router hasta la red de destino.
- Verificación de vecinos OSPF
- Si dos routers no establecen una adyacencia, no se intercambia la información de estado de enlace. Las LSDB incompletas pueden producir imprecisiones en los árboles SPF y en las tablas de routing
- El comando show ip ospf también se puede usar para examinar la ID del proceso OSPF y la ID del router
- Si dos routers no establecen una adyacencia, no se intercambia la información de estado de enlace. Las LSDB incompletas pueden producir imprecisiones en los árboles SPF y en las tablas de routing
- Verificación de vecinos OSPF
- El costo de una ruta OSPF es el valor acumulado desde un router hasta la red de destino.
- Costo = ancho de banda de referencia / ancho de banda de la interfaz
- Una métrica indica la sobrecarga que se requiere para enviar paquetes a través de una interfaz determinada. OSPF utiliza el costo como métrica. Cuando el costo es menor, la ruta es mejor que una con un costo mayor.
- Métrica de OSPF = costo
- El método más sencillo para calcular una máscara wildcard es restar la máscara de subred de la red a 255.255.255.255
- Bit 1 de máscara wildcard: omite el valor del bit correspondiente en la dirección
- Bit 0 de máscara wildcard: coincide con el valor de bit correspondiente en la dirección.
- Una máscara wildcard es una cadena de 32 dígitos binarios que el router utiliza para determinar qué bits de la dirección debe examinar para obtener una coincidencia. En una máscara de subred, un 1 binario equivale a una coincidencia, y un 0 binario no es una coincidencia. En una máscara wildcard, sucede lo contrario
- Máscara wildcard
- El comando network determina qué interfaces participan en el proceso de routing para un área OSPF. Cualquier interfaz de un router que coincida con la dirección de red en el comando network está habilitada para enviar y recibir paquetes OSPF. Como consecuencia, se incluye la dirección de red (o de subred) para la interfaz en las actualizaciones de routing OSPF
- Habilitación de OSPF en las interfaces
- La dirección IPv4 de la interfaz loopback se debe configurar con una máscara de subred de 32 bits (255.255.255.255). Esto crea una ruta de host. Una ruta de host de 32 bits no se anuncia como ruta a otros routers OSPF.
- Una ID de router también se puede asignar mediante una interfaz loopback.
- Uso de una interfaz loopback como ID del router
- Menor frecuencia de cálculos de SPF: localiza el impacto de un cambio de topología dentro de un área. Por ejemplo, minimiza el impacto de las actualizaciones de routing debido a que la saturación con LSA se detiene en el límite del área
- Menor sobrecarga de actualización de estado de enlace: minimiza los requisitos de procesamiento y memoria
- Tablas de routing más pequeñas: se crean menos entradas de tabla de routing, ya que las direcciones de red pueden resumirse entre áreas. La sumarización de ruta no está habilitada de manera predeterminada
- Las posibilidades de topología jerárquica de OSPF multiárea presentan las siguientes ventajas
- Con OSPF multiárea, OSPF puede dividir un sistema autónomo (AS) grande en áreas más pequeñas, a fin de admitir el routing jerárquico. Con el routing jerárquico, se sigue produciendo el routing entre áreas, y muchas de las operaciones de routing que implican una gran exigencia para el procesador, como volver a calcular la base de datos, se guardan en un área
- OSPF multiárea: en la figura 2, OSPF se implementa mediante varias áreas, de manera jerárquica. Todas las áreas deben conectarse al área backbone (área 0). Los routers que interconectan las áreas se denominan “routers fronterizos de área” (ABR)
- OSPF de área única: en la figura 1, todos los routers se encuentran en un área llamada “área backbone” (área 0)
- OSPF de área única y OSPF multiárea
- 4. Ejecución del algoritmo SPF (figuras 4 y 5): a continuación, los routers ejecutan el algoritmo SPF. Los engranajes que se muestran en la ilustración se utilizan para indicar la ejecución del algoritmo SPF. El algoritmo SPF crea el árbol SPF.
- 3. Creación de la tabla de topología (figura 3): una vez que se reciben las LSA, los routers con OSPF habilitado crean la tabla de topología (LSDB) sobre la base de las LSA recibidas. Finalmente, esta base de datos contiene toda la información sobre la topología de la red.
- OSPFv3
- OSPFv3 es el equivalente a OSPFv2 para intercambiar prefijos IPv6. Recuerde que, en IPv6, la dirección de red se denomina “prefijo” y la máscara de subred se denomina “longitud de prefijo”
- De manera similar a su equivalente de IPv4, OSPFv3 intercambia la información de routing para completar la tabla de routing IPv6 con prefijos remotos
- Similitudes entre OSPFv2 y OSPFv3
- Estado de enlace: OSPFv2 y OSPFv3 son protocolos de routing de estado de enlace sin clase
- Algoritmo de routing: OSPFv2 y OSPFv3 usan el algoritmo SPF para tomar decisiones de routing.
- Métrica: las RFC para OSPFv2 y OSPFv3 definen la métrica como el costo del envío de paquetes por la interfaz. OSPFv2 y OSPFv3 pueden modificarse mediante el comando del modo de configuración del router auto-cost reference-bandwidth ancho-banda-referencia. El comando solo afecta la métrica de OSPF donde se configuró. Por ejemplo, si se introdujo este comando para OSPFv3, no afecta las métricas de routing de OSPFv2
- Áreas: el concepto de varias áreas en OSPFv3 es el mismo que en OSPFv2. Varias áreas que minimizan la saturación de estado de enlace y proporcionan mejor estabilidad con el dominio OSPF.
- Tipos de paquetes OSPF: OSPFv3 usa los mismos cinco tipos de paquetes básicos que OSPFv2 (saludo, DBD, LSR, LSU y LSAck).
- Mecanismo de descubrimiento de vecinos: la máquina de estado de vecinos, incluida la lista de estados y eventos de vecinos OSPF, no se modifica. OSPFv2 y OSPFv3 utilizan el mecanismo de saludo para obtener información sobre los routers vecinos y formar adyacencias. Sin embargo, en OSPFv3, no existe ningún requisito con respecto a la coincidencia de subredes para formar adyacencias de vecinos. Esto se debe a que las adyacencias de vecinos se forman mediante direcciones link-local, no direcciones de unidifusión global.
- Proceso de elección del DR/BDR: el proceso de elección del DR/BDR no se modifica en OSPFv3.
- ID del router: tanto OSPFv2 como OSPFv3 usan un número de 32 bits para la ID del router representada en notación decimal con puntos. Por lo general, se trata de una dirección IPv4. Se debe utilizar el comando de OSPF router-id para configurar la ID del router. El proceso para determinar la ID del router de 32 bits es el mismo en ambos protocolos. Utilice una ID de router configurada explícitamente; de lo contrario, la dirección IPv4 de loopback más alta se convierte en la ID del router.
- Diferencias entre OSPFv2 y OSPFv3
- Anuncios: OSPFv2 anuncia rutas IPv4, mientras que OSPFv3 anuncia rutas para IPv6
- Dirección de origen: los mensajes OSPFv2 se originan en la dirección IPv4 de la interfaz de salida. En OSPFv3, los mensajes OSPF se originan con la dirección link-local de la interfaz de salida
- Dirección de multidifusión de todos los routers OSPF: OSPFv2 utiliza la dirección 224.0.0.5, mientras que OSPFv3 utiliza la dirección FF02::5.
- Dirección de multidifusión de DR/BDR: OSPFv2 utiliza la dirección 224.0.0.6, mientras que OSPFv3 utiliza la dirección FF02::6.
- Anuncio de redes: OSPFv2 anuncia las redes mediante el comando de configuración del router network, mientras que OSPFv3 utiliza el comando de configuración de interfaz ipv6 ospf id-proceso area id-área.
- Routing de unidifusión IP: habilitado de manera predeterminada en IPv4; en cambio, el comando de configuración global ipv6 unicast-routing se debe configurar.
- Autenticación: OSPFv2 utiliza autenticación de texto no cifrado o autenticación MD5. OSPFv3 utiliza autenticación IPv6
- Direcciones link-local
- Los routers que ejecutan un protocolo de routing dinámico, como OSPF, intercambian mensajes entre vecinos en la misma subred o el mismo enlace.
- Los routers solo necesitan enviar y recibir mensajes de protocolo de routing con sus vecinos conectados directamente. Estos mensajes siempre se envían desde la dirección IPv4 de origen del router que realiza el reenvío.
- Las direcciones IPv6 link-local son ideales para este propósito. Una dirección IPv6 link-local permite que un dispositivo se comunique con otros dispositivos con IPv6 habilitado en el mismo enlace y solo en ese enlace (subred).
- Los paquetes con una dirección link-local de origen o de destino no se pueden enrutar más allá del enlace en el cual se originó el paquete
- Dirección IPv6 de origen: esta es la dirección IPv6 link-local de la interfaz de salida.
- Dirección IPv6 de destino: se pueden enviar los paquetes OSPFv3 a una dirección de unidifusión mediante la dirección IPv6 link-local del vecino. También es posible enviarlos utilizando una dirección de multidifusión. La dirección FF02::5 es la dirección de todos los routers OSPF, mientras que FF02::6 es la dirección de multidifusión del DR/BDR
- La versión actual de OSPF para IPv4 es OSPFv2, introducida en RFC 1247 y actualizada en RFC 2328 por John Moy. En 1999, OSPFv3 para IPv6 se publicó en RFC 2740
- OSPF es un protocolo de routing de estado de enlace sin clase con una distancia administrativa predeterminada de 110 y se indica en la tabla de routing con el código de origen de ruta O.
- OSPF se habilita con el comando router ospf id-proceso del modo de configuración global. El valor id-proceso tiene importancia en el ámbito local, lo que significa que no necesita coincidir con otros routers OSPF para establecer adyacencias con esos vecinos.
- OSPF se habilita con el comando router ospf id-proceso del modo de configuración global. El valor id-proceso tiene importancia en el ámbito local, lo que significa que no necesita coincidir con otros routers OSPF para establecer adyacencias con esos vecinos.
- OSPF se habilita con el comando router ospf id-proceso del modo de configuración global. El valor id-proceso tiene importancia en el ámbito local, lo que significa que no necesita coincidir con otros routers OSPF para establecer adyacencias con esos vecinos.
- OSPF es un protocolo de routing de estado de enlace sin clase con una distancia administrativa predeterminada de 110 y se indica en la tabla de routing con el código de origen de ruta O.
- La versión actual de OSPF para IPv4 es OSPFv2, introducida en RFC 1247 y actualizada en RFC 2328 por John Moy. En 1999, OSPFv3 para IPv6 se publicó en RFC 2740
- Dirección IPv6 de destino: se pueden enviar los paquetes OSPFv3 a una dirección de unidifusión mediante la dirección IPv6 link-local del vecino. También es posible enviarlos utilizando una dirección de multidifusión. La dirección FF02::5 es la dirección de todos los routers OSPF, mientras que FF02::6 es la dirección de multidifusión del DR/BDR
- Dirección IPv6 de origen: esta es la dirección IPv6 link-local de la interfaz de salida.
- Los paquetes con una dirección link-local de origen o de destino no se pueden enrutar más allá del enlace en el cual se originó el paquete
- Las direcciones IPv6 link-local son ideales para este propósito. Una dirección IPv6 link-local permite que un dispositivo se comunique con otros dispositivos con IPv6 habilitado en el mismo enlace y solo en ese enlace (subred).
- Los routers solo necesitan enviar y recibir mensajes de protocolo de routing con sus vecinos conectados directamente. Estos mensajes siempre se envían desde la dirección IPv4 de origen del router que realiza el reenvío.
- Los routers que ejecutan un protocolo de routing dinámico, como OSPF, intercambian mensajes entre vecinos en la misma subred o el mismo enlace.
- Direcciones link-local
- Autenticación: OSPFv2 utiliza autenticación de texto no cifrado o autenticación MD5. OSPFv3 utiliza autenticación IPv6
- Routing de unidifusión IP: habilitado de manera predeterminada en IPv4; en cambio, el comando de configuración global ipv6 unicast-routing se debe configurar.
- Anuncio de redes: OSPFv2 anuncia las redes mediante el comando de configuración del router network, mientras que OSPFv3 utiliza el comando de configuración de interfaz ipv6 ospf id-proceso area id-área.
- Dirección de multidifusión de DR/BDR: OSPFv2 utiliza la dirección 224.0.0.6, mientras que OSPFv3 utiliza la dirección FF02::6.
- Dirección de multidifusión de todos los routers OSPF: OSPFv2 utiliza la dirección 224.0.0.5, mientras que OSPFv3 utiliza la dirección FF02::5.
- Dirección de origen: los mensajes OSPFv2 se originan en la dirección IPv4 de la interfaz de salida. En OSPFv3, los mensajes OSPF se originan con la dirección link-local de la interfaz de salida
- Anuncios: OSPFv2 anuncia rutas IPv4, mientras que OSPFv3 anuncia rutas para IPv6
- Proceso de elección del DR/BDR: el proceso de elección del DR/BDR no se modifica en OSPFv3.
- Mecanismo de descubrimiento de vecinos: la máquina de estado de vecinos, incluida la lista de estados y eventos de vecinos OSPF, no se modifica. OSPFv2 y OSPFv3 utilizan el mecanismo de saludo para obtener información sobre los routers vecinos y formar adyacencias. Sin embargo, en OSPFv3, no existe ningún requisito con respecto a la coincidencia de subredes para formar adyacencias de vecinos. Esto se debe a que las adyacencias de vecinos se forman mediante direcciones link-local, no direcciones de unidifusión global.
- Tipos de paquetes OSPF: OSPFv3 usa los mismos cinco tipos de paquetes básicos que OSPFv2 (saludo, DBD, LSR, LSU y LSAck).
- Áreas: el concepto de varias áreas en OSPFv3 es el mismo que en OSPFv2. Varias áreas que minimizan la saturación de estado de enlace y proporcionan mejor estabilidad con el dominio OSPF.
- Métrica: las RFC para OSPFv2 y OSPFv3 definen la métrica como el costo del envío de paquetes por la interfaz. OSPFv2 y OSPFv3 pueden modificarse mediante el comando del modo de configuración del router auto-cost reference-bandwidth ancho-banda-referencia. El comando solo afecta la métrica de OSPF donde se configuró. Por ejemplo, si se introdujo este comando para OSPFv3, no afecta las métricas de routing de OSPFv2
- Algoritmo de routing: OSPFv2 y OSPFv3 usan el algoritmo SPF para tomar decisiones de routing.
- Estado de enlace: OSPFv2 y OSPFv3 son protocolos de routing de estado de enlace sin clase
- Similitudes entre OSPFv2 y OSPFv3
- De manera similar a su equivalente de IPv4, OSPFv3 intercambia la información de routing para completar la tabla de routing IPv6 con prefijos remotos
- OSPFv3 es el equivalente a OSPFv2 para intercambiar prefijos IPv6. Recuerde que, en IPv6, la dirección de red se denomina “prefijo” y la máscara de subred se denomina “longitud de prefijo”
- 2. Intercambio de notificaciones de estado de enlace (figura 2): una vez que se establecen las adyacencias, los routers intercambian notificaciones de estado de enlace (LSA). Las LSA contienen el estado y el costo de cada enlace conectado directamente. Los routers saturan a los vecinos adyacentes con sus LSA. Los vecinos adyacentes que reciben las LSA saturan de inmediato a otros vecinos conectados directamente, hasta que todos los routers en el área tengan todas las LSA.
- 1. Establecimiento de las adyacencias de vecinos (figura 1): los routers con OSPF habilitado deben reconocerse entre sí en la red antes de poder compartir información. Los routers con OSPF habilitado envían paquetes de saludo por todas las interfaces con OSPF habilitado para determinar si hay vecinos presentes en esos enlaces. Si se detecta un vecino, el router con OSPF habilitado intenta establecer una adyacencia de vecino con ese vecino.
Las características de OSPF, las cuales se muestran en la figura 1, incluyen lo siguiente:
- Sin clase: por su diseño, es un protocolo sin clase, de modo que admite VLSM y CIDR
- Eficaz: los cambios de routing dirigen actualizaciones de routing (no hay actualizaciones periódicas). Usa el algoritmo SPF para elegir la mejor ruta
- Convergencia rápida: propaga rápidamente los cambios que se realizan a la red
- Escalable: funciona bien en tamaños de redes pequeños y grandes. Se pueden agrupar los routers en áreas para admitir un sistema jerárquico
- Seguro: admite la autenticación de síntesis del mensaje 5 (MD5). Cuando están habilitados, los routers OSPF solo aceptan actualizaciones de routing cifradas de peers con la misma contraseña compartida previamente
- Escalable: funciona bien en tamaños de redes pequeños y grandes. Se pueden agrupar los routers en áreas para admitir un sistema jerárquico
- Convergencia rápida: propaga rápidamente los cambios que se realizan a la red
- Eficaz: los cambios de routing dirigen actualizaciones de routing (no hay actualizaciones periódicas). Usa el algoritmo SPF para elegir la mejor ruta
- Sin clase: por su diseño, es un protocolo sin clase, de modo que admite VLSM y CIDR
Tipos de paquetes OSPF
- OSPF utiliza paquetes de estado de enlace (LSP) para establecer y mantener adyacencias de vecinos, así como para intercambiar actualizaciones de routing
- Tipo 1, paquete de saludo: se usa para establecer y mantener la adyacencia con otros routers OSPF
- Tipo 2, paquete de descripción de base de datos (DBD): contiene una lista abreviada de la LSDB del router emisor, y los routers receptores la usan para compararla con la LSDB local. Para crear un árbol SPF preciso, la LSDB debe ser idéntica en todos los routers de estado de enlace dentro de un área
- Tipo 3, paquete de solicitud de estado de enlace (LSR): los routers receptores pueden requerir más información sobre cualquier entrada de la DBD mediante el envío de un LSR.
- Tipo 4, paquete de actualización de estado de enlace (LSU): se utiliza para responder a los LSR y anunciar la nueva información. Los LSU contienen siete tipos de LSA.
- Tipo 5, paquete de acuse de recibo de estado de enlace (LSAck): cuando se recibe una LSU, el router envía un LSAck para confirmar la recepción de la LSU. El campo de datos del LSAck está vacío
- Tipo 4, paquete de actualización de estado de enlace (LSU): se utiliza para responder a los LSR y anunciar la nueva información. Los LSU contienen siete tipos de LSA.
- Tipo 3, paquete de solicitud de estado de enlace (LSR): los routers receptores pueden requerir más información sobre cualquier entrada de la DBD mediante el envío de un LSR.
- Tipo 2, paquete de descripción de base de datos (DBD): contiene una lista abreviada de la LSDB del router emisor, y los routers receptores la usan para compararla con la LSDB local. Para crear un árbol SPF preciso, la LSDB debe ser idéntica en todos los routers de estado de enlace dentro de un área
- Tipo 1, paquete de saludo: se usa para establecer y mantener la adyacencia con otros routers OSPF
- Paquete de saludo
- Paquete de saludo El paquete OSPF de tipo 1 es el paquete de saludo. Los paquetes de saludo se utilizan para
- Descubrir vecinos OSPF y establecer adyacencias de vecinos.
- Publicar parámetros en los que dos routers deben acordar convertirse en vecinos.
- Elegir el Router designado (DR) y el Router designado de respaldo (BDR) en redes de accesos múltiples, como Ethernet y Frame Relay. Los enlaces punto a punto no requieren DR o BDR.
- Tipo: identifica el tipo de paquete. Un uno (1) indica un paquete de saludo. Un valor de 2 identifica un paquete DBD, un valor de 3 identifica un paquete LSR, un valor de 4 identifica un paquete LSU, y un valor de 5 identifica un paquete LSAck.
- ID del router: un valor de 32 bits expresado en notación decimal con puntos (una dirección IPv4) que se utiliza para identificar exclusivamente el router de origen
- ID de área: el área en la cual se originó el paquete
- Máscara de red: la máscara de subred asociada a la interfaz emisora.
- Intervalo de saludo: especifica la frecuencia, en segundos, a la que un router envía paquetes de saludo. El intervalo de saludo predeterminado en redes de accesos múltiples es de 10 segundos. Este temporizador debe ser el mismo en los routers vecinos; de lo contrario, no se establece ninguna adyacencia.
- Prioridad del router: se utiliza en una elección de DR/BDR. La prioridad predeterminada para todos los routers OSPF es 1, pero se puede modificar manualmente desde 0 hasta 255. Cuanto mayor es el valor, mayor es la probabilidad de que el router sea el DR en el enlace.
- Intervalo muerto: es el tiempo en segundos que espera un router para establecer comunicación con un vecino antes de declarar que el router vecino no funciona. De manera predeterminada, el intervalo muerto del router es cuatro veces el intervalo de saludo. Este temporizador debe ser el mismo en los routers vecinos; de lo contrario, no se establece ninguna adyacencia.
- Router designado (DR): la ID del router del DR
- Router designado de respaldo (BDR): la ID del router del BDR.
- Lista de vecinos: la lista en la que se identifican las ID del router de todos los routers adyacentes.
- Modo de configuración de OSPF del router
- Para participar en un dominio OSPF, cada router requiere una ID de router. La ID del router puede estar definida por un administrador o puede ser asignada en forma automática por el router
- Identificar el router de manera exclusiva: otros routers usan la ID del router para identificar de forma exclusiva cada router dentro del dominio OSPF y todos los paquetes que se originan en ellos.
- Participar en la elección del DR: en un entorno LAN de accesos múltiples, la elección del DR se lleva a cabo durante el establecimiento inicial de la red OSPF. Cuando se activan los enlaces OSPF, el dispositivo de routing configurado con la prioridad más alta se elige como DR. Si se parte de la suposición de que no hay ninguna prioridad configurada o de que hay un empate, se elige como DR el router con la mayor ID de router. El dispositivo de routing con la segunda ID de router más alta se elige como BDR.
- Identificar el router de manera exclusiva: otros routers usan la ID del router para identificar de forma exclusiva cada router dentro del dominio OSPF y todos los paquetes que se originan en ellos.
- Para participar en un dominio OSPF, cada router requiere una ID de router. La ID del router puede estar definida por un administrador o puede ser asignada en forma automática por el router
- Modo de configuración de OSPF del router
- Lista de vecinos: la lista en la que se identifican las ID del router de todos los routers adyacentes.
- Router designado de respaldo (BDR): la ID del router del BDR.
- Router designado (DR): la ID del router del DR
- Intervalo muerto: es el tiempo en segundos que espera un router para establecer comunicación con un vecino antes de declarar que el router vecino no funciona. De manera predeterminada, el intervalo muerto del router es cuatro veces el intervalo de saludo. Este temporizador debe ser el mismo en los routers vecinos; de lo contrario, no se establece ninguna adyacencia.
- Prioridad del router: se utiliza en una elección de DR/BDR. La prioridad predeterminada para todos los routers OSPF es 1, pero se puede modificar manualmente desde 0 hasta 255. Cuanto mayor es el valor, mayor es la probabilidad de que el router sea el DR en el enlace.
- Intervalo de saludo: especifica la frecuencia, en segundos, a la que un router envía paquetes de saludo. El intervalo de saludo predeterminado en redes de accesos múltiples es de 10 segundos. Este temporizador debe ser el mismo en los routers vecinos; de lo contrario, no se establece ninguna adyacencia.
- Máscara de red: la máscara de subred asociada a la interfaz emisora.
- ID de área: el área en la cual se originó el paquete
- ID del router: un valor de 32 bits expresado en notación decimal con puntos (una dirección IPv4) que se utiliza para identificar exclusivamente el router de origen
- Tipo: identifica el tipo de paquete. Un uno (1) indica un paquete de saludo. Un valor de 2 identifica un paquete DBD, un valor de 3 identifica un paquete LSR, un valor de 4 identifica un paquete LSU, y un valor de 5 identifica un paquete LSAck.
- Elegir el Router designado (DR) y el Router designado de respaldo (BDR) en redes de accesos múltiples, como Ethernet y Frame Relay. Los enlaces punto a punto no requieren DR o BDR.
- Publicar parámetros en los que dos routers deben acordar convertirse en vecinos.
- Descubrir vecinos OSPF y establecer adyacencias de vecinos.
- Paquete de saludo El paquete OSPF de tipo 1 es el paquete de saludo. Los paquetes de saludo se utilizan para
- OSPF utiliza paquetes de estado de enlace (LSP) para establecer y mantener adyacencias de vecinos, así como para intercambiar actualizaciones de routing
Information
- Description
- Mind Map on 8 OSPF de área única, created by alan ramos on 04/12/2016.
- Created by
- alan ramos
- Views
- 0
- Rating