
Fluxograma
Gestão de Risco
Conteúdo do fluxograma
Apreciação do Risco
Comunicação e Consulta
Identificação do Risco
Análise de Risco
Avaliação de Riscos
Tratamento de Risco
Monitorização e Revisão
Estabelecimento do Contexto
Estabelecimento do Contexto: Definição dos parâmetros externos e internos a serem levados em consideração ao gerenciar riscos, e estabelecimento do escopo e dos critérios de risco para a políticia de gestão de riscos.
Identificação do Risco: Processo de busca, reconhecimento e descrição de riscos
Análise de Risco: Processo de compreender a natureza do risco e determinar o nível de risco.
Avaliação do Risco: processo de comparar os resultados da análise de riscos com os critérios de risco para determinar se o risco e/ou sua magnitude é aceitável ou tolerável
Tratamento de Riscos:processo para modificar o risco , pode envolver :
a ação de evitar o risco pela decisão de não iniciar ou descontinuar a atividade que dá origem ao risco;
assumir ou aumentar o risco, a fim de buscar uma oportunidade;
a remoção da fonte de risco (2.16);
a alteração da probabilidade (2.19);
a alteração das consequências (2.18);
o compartilhamento do risco com outra parte ou partes (incluindo contratos e financiamento do risco); e
a retenção do risco por uma escolha consciente
Fases e Ferramentas ERM
Fases
Contextualização
Ferramentas
Brainstorming
Análise do Planejamento Estratégico
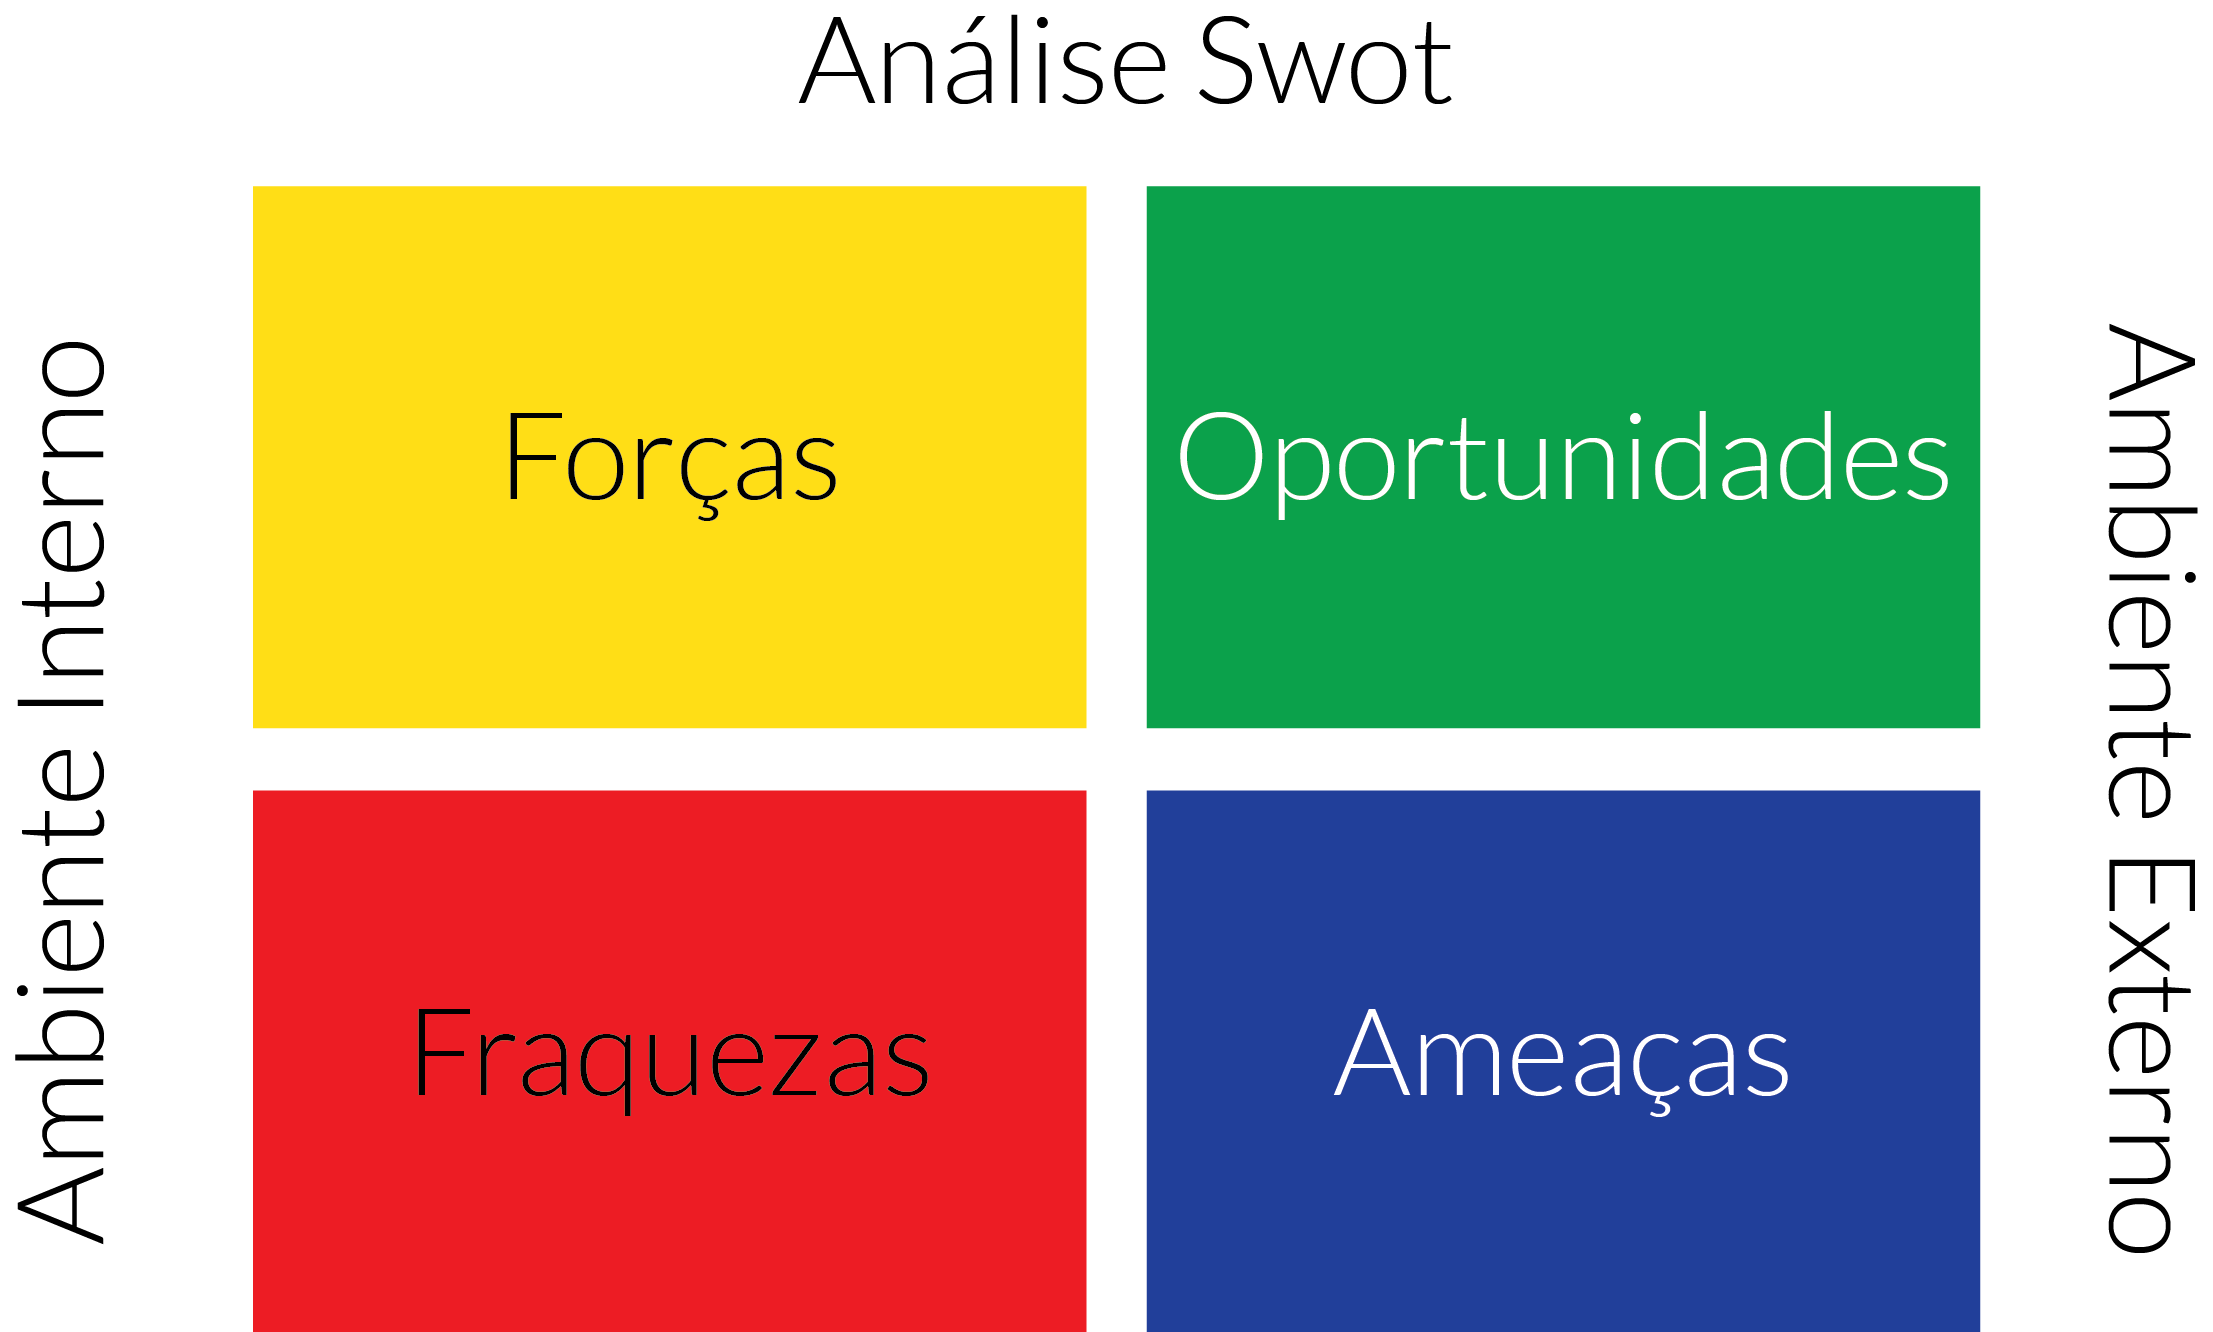
Matriz SWOT
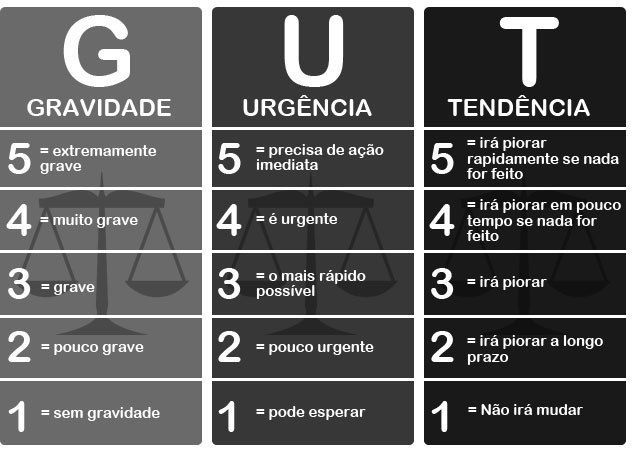
Matriz GUT
Identificação e Análise de Risco
Brainstorming
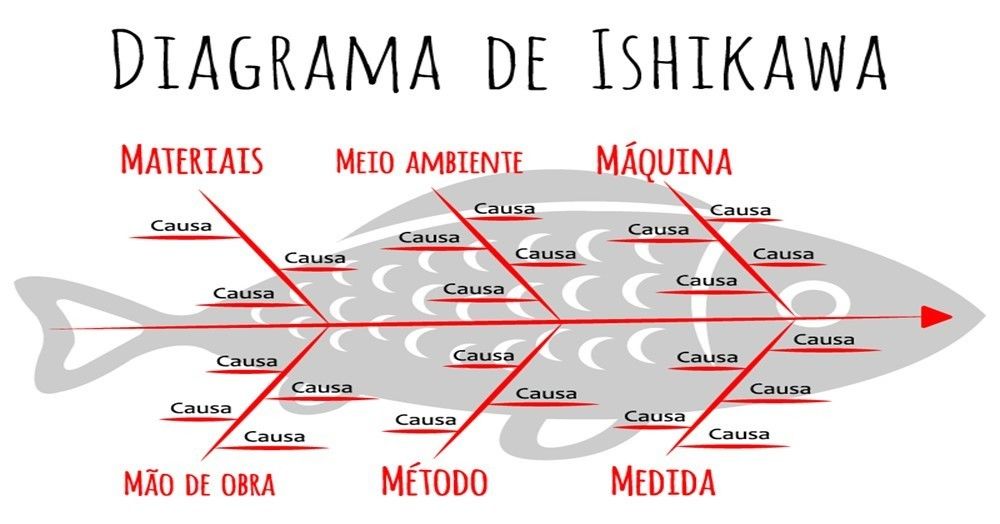
Ishikawa
Análise do Processo
5 PQs
FMEA
Matriz Ranking
Relação de Probabilidade e Impacto
Definições de níveis de gravidade
Avaliação de Riscos
Análise de Custos em eventos pontuais
Tratamento
Definição de Plano de ação
Elaboração de orçamento para os planos de ação
Monitoramento
Definição de " Dono " dos riscos em cada processo
Métricas vinculadas a Metas e objetivos estratégicos
Mapas de Risco
Disseminação dos resultados e educação
Brainstorming: Tempestade de ideias
Matriz SWOT: a análise do ambiente interno é que determina suas forças e fraquezas. E a análise do ambiente externo é que possibilita a definição das oportunidades e ameaças
Matriz GUT: É uma ferramenta de auxílio na priorização de resolução de problemas.
Ishikawa: onhecido como Espinha de Peixe, Diagrama 6M ou Diagrama de Causa e Efeito tem o objetivo de indicar a relação entre o efeito e as causas que contribuem para a sua ocorrência.
5 Porquês ( PQs) : Ela consiste na repetição da pergunta “Por quê?” diante da questão a ser aprofundada na organização e, com ela, torna-se ainda mais fácil chegar à raiz do problema com clareza.
FMEA: A Análise de Modos de Falhas e Efeitos ? FMEA (Failure Mode and Effect Analysis) é um método utilizado para prevenir falhas e analisar os riscos de um processo, através da identificação de causas e efeitos para identificar as ações que serão utilizadas para inibir as falhas.
Definir o processo que será analisado;
Definir a equipe, priorizando os aspectos multidisciplinares;
Definir a não conformidade (modo da falha);
Identificar seus efeitos;
Identificar sua causa principal e outras causas;
Priorizar as falhas através do nível de risco;
Agir através de ações preventivas (detecção);
Definir o prazo e o responsável pela ação preventiva.
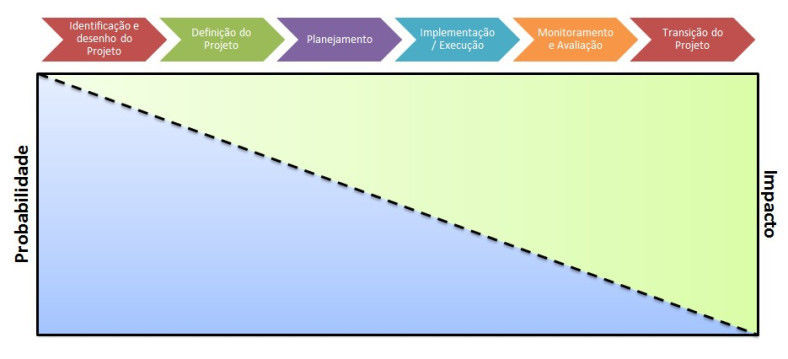
Probabilidade x Impacto
Impacto: a extensão em que o risco, se acontecer, afetará o projeto. Gosto da definição informal de que o impacto é o tamanho do estrago que o risco pode causar.
Probabilidade: a chance do risco ocorrer dentro de um período de tempo pré-determinado, normalmente o tempo de duração do projeto.
Tópicos a serem analisados da nova norma
NORMA 17025:2017
3. Termos e definições
3.1 Imparcialidade: Presença de objetividade, a objetividade implica a ausência de conflito de interesse, ou a sua resolução, de modo a não influenciar de forma adversa as atividades subsequentes do laboratório. (Palavras chave : Ausência de tendencia, não discriminação, equidade, mente aberta, justiça, desprendimento, equilíbrio
3.2 Expressão de insatisfação, emitida por uma pessoa ou por uma organização para um laboratório relativa às atividades ou resultados deste laboratório, onde uma resposta é esperada.
3.2 Comparação interlaboratorial: Organização, realização e avaliação de medições ou ensaios nos mesmo ou em itens similares por dois ou mais laboratórios, de acordo com as condições predeterminadas.
Identificação de Riscos
Ferramentas, métodos e técnias que apoiam a ERM
(Classificação de eventos de Risco COSO)
Eventos são incidentes ou ocorrência originadas a partir de fontes internas ou externas que afetam a implementação da estratégia ou a realização dos objetivos. Os eventos podem provocar impacto positivo, negativo ou ambos.
FATORES EXTERNOS
Infra-estrutura: Disponibilidade de capital, inadimplência, fusões/aquisições, mercados financeiros, liquidez.
Meio Ambiente: Energia, emissões, desastres naturais, desenvolvimento sustentável.
Político: Mudança de governo, legislação, política pública, regulamentos.
Sociais: Características demográficas, comportamento do consumidor, cidadania corporativa, terrorismo.
Tecnológicos: Comércio eletrônico, dados externos, tecnologias emergentes.
FATORES INTERNOS
Econômico: Disponibilidade de bens, capacidade dos bens, acesso ao capital, complexidade
Pessoal: Capacidade dos empregados, atividade fraudulenta, saúde e segurança
Processo: Capacidade, Design, Execução, Dependências
Tecnologia: Integridade de dados, seleção de sistemas, alocação, desenvolvimento, manutenção.
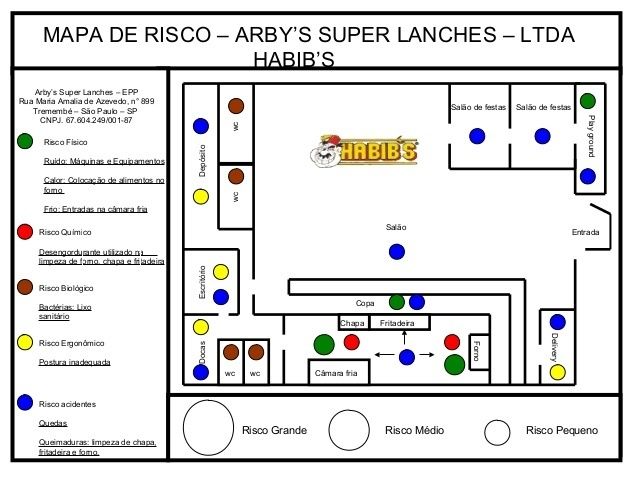
Identificação dos riscos No gráfico, cada risco é representado por uma cor e classificados por: físicos (representados pela cor verde), químicos (vermelho), biológicos (marrom), ergonômicos (amarelo) e de acidentes (pelo azul). Além das cores, os círculos podem ser pequenos, médios ou grandes, dependendo do risco identificado. Quanto maior o círculo, maior é a ameaça existente no local de trabalho. Dessa forma, além de qualificar o risco, é possível quantificá-lo de forma simples e objetiva
Método Delphi
Elaboração de questionário
1 ª Rodada de respostas
Tabulação me análise das respostas
Houve Convergência das Respostas?
Não
Sim
Revisão do Questionário
Conclusões gerais e elaboração de relatório
2ª Rodada de respostas
Tabulação e análise das respostas
MAUT: Serve para a comparação de uma alternativa frente a outra, envolvendo múltiplos critérios. Este método permite que o decisor estruture um problema complexo em forma de uma simples hierarquia e avalie subjetivamente um número grande de aspectos tanto qualitativos como quantitativos, podendo inclusive envolver a análise de risco e incerteza.
AHP: Serve também para a comparação de uma alternativa frente a outra, envolvendo múltiplos critérios. Este método permite que o decisor estruture um problema complexo em forma de hierarquia e um número limitado de aspectos tanto qualitativos como quantitativos, através de comparações paritárias entre os critérios e as alternativas.
Informações
- Descrição
- Organização para gestão de riscos e ferramentas
- Criado por
- Jessyca Montenegro
- Visualizações
- 29
- Avaliação