
Mapa mental
Seguridad informatica
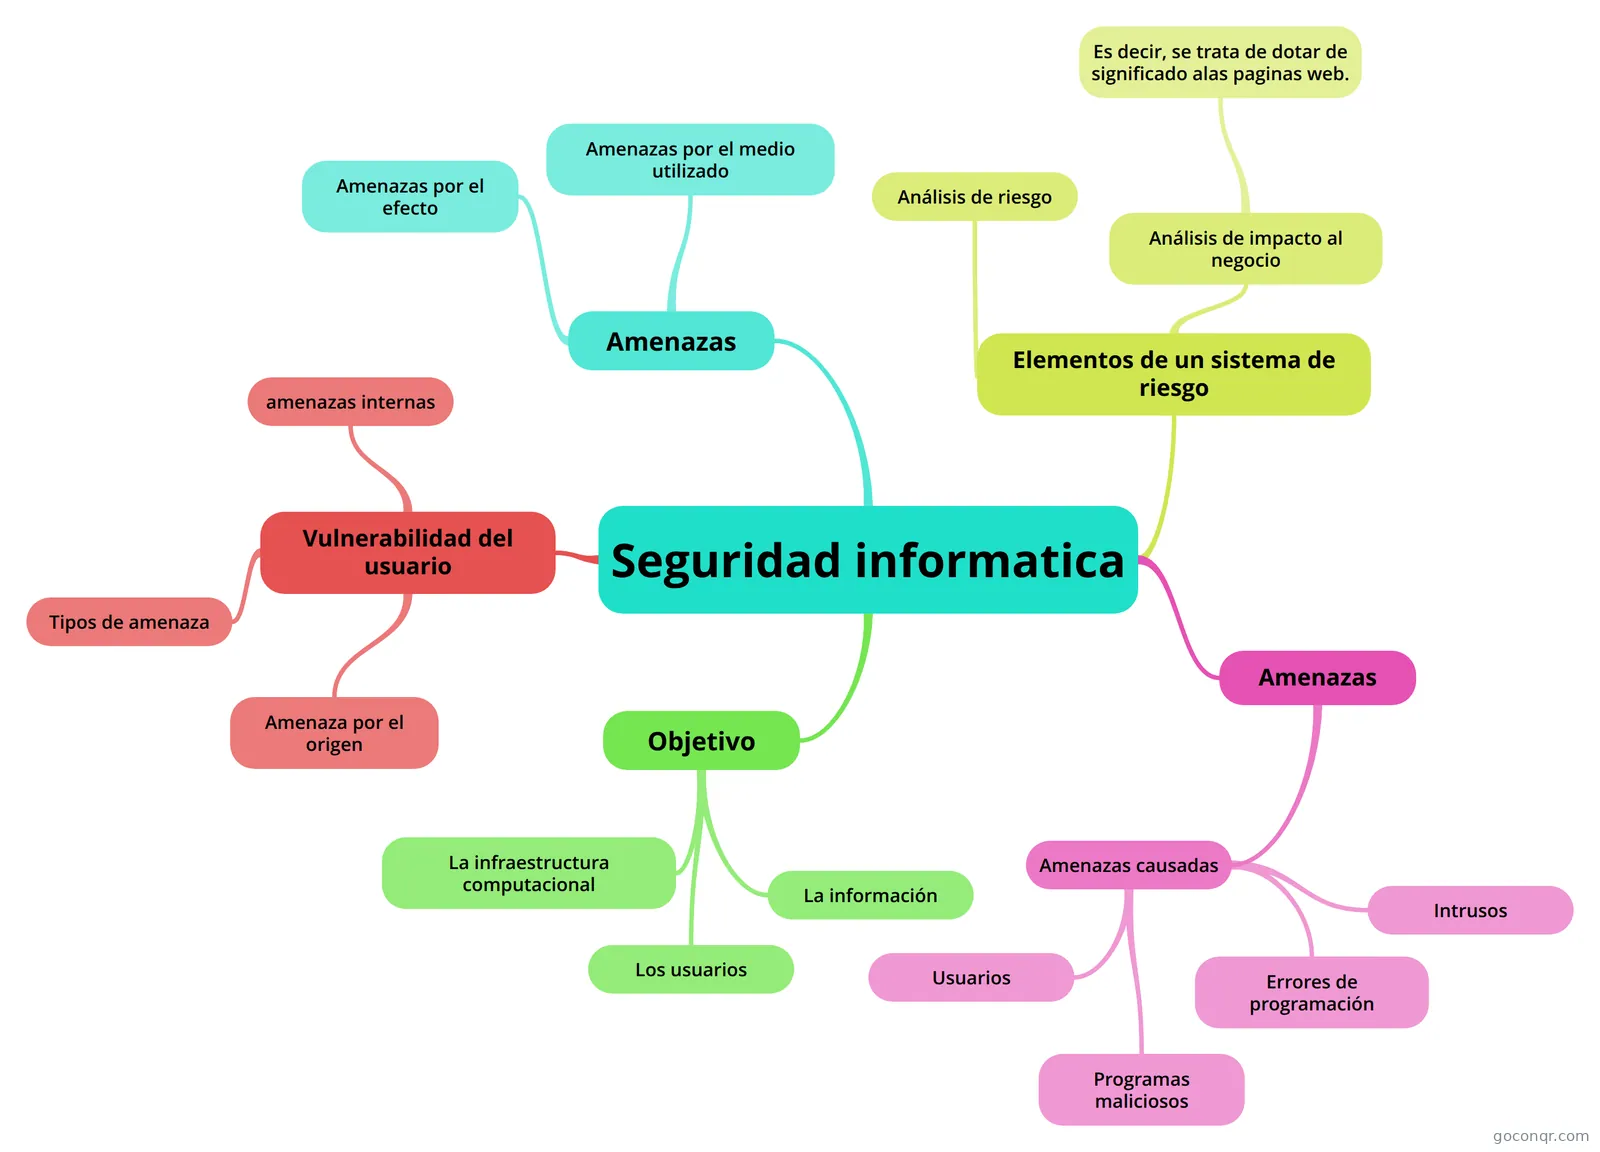
Mapa mental: Seguridad informática
Conteúdo do mapa
Seguridad informatica
- Es el Área de la informática que se enfoca en la protección de la infraestructura computacional y todo lo relacionado con esta y, especialmente, la información contenida o circulante.
Objetivo
- la seguridad informática debe establecer normas que minimicen los riesgos ala información o infraestructura informática.
- La infraestructura computacional
- es una parte fundamental para el almacenamiento y gestión de la información.
- Los usuarios
- son las personas que utilizan la estructura tecnológica, zona de comunicación y que gestionan la información.
- La información
- Es el principal activo.Utiliza y reside en la infraestructura computacional y es utilizada por los usuarios.
Amenazas
- No solo las amenazas que surgen dela programación y el funcionamiento de un dispositivo de almacenamiento, transmisión o proceso debe ser consideradas.
- Amenazas causadas
- Usuarios
- causa del mayor problema ligado a la seguridad de un sistema informático.
- Programas maliciosos
- Programas destinados a perjudicar o a hacer un uso ilícito de los recursos del sistema.
- Errores de programación
- la mayoría de los errores de programación que se pueden considerar como una amenaza informática.
- Intrusos
- Persona que consiguen acceder a los datos o programas a los cuales no están autorizados(crackers,defansers,hackers,script kiddie o script boy,viruxers,etc.)
- Usuarios
Elementos de un sistema de riesgo
- el análisis de riesgo genera habitualmente un documento al cual se le conoce como matriz de riesgo.
- Análisis de impacto al negocio
- El reto es asignar estratégicamente los recursos para cada equipo de seguridad y bienes que intervengan, basándose en el impacto potencial para el negocio, respecto a los diversos incidentes que se deben resolver.
- Es decir, se trata de dotar de significado alas paginas web.
- Análisis de riesgo
- es el proceso que comprende la identificación de activos informáticos.
Amenazas
- Amenazas por el efecto
- °el tipo de amenazas por el efecto que causan a quien recibe los ataques podría clasificar en: °Robo de información °destrucción de información °Anulación del funcionamiento de los sistemas o efectos que tiendan a ello. °suplantación de la identidad, publicidad de datos personales o confidenciales,cambio de información,venta de datos personales etc. °Robo de dinero estafas...
- Amenazas por el medio utilizado
- °Phishing °Ingeniería social °denegación de servicio. °spoofing: de DNS;de IP, de DHCP, etc.
- Amenazas por el efecto
Vulnerabilidad del usuario
- existen diferentes tipos de ataques en internet como virus,troyanos u otros.
- Tipos de amenaza
- Existen infinidad de modos de clasificar un ataque y cada ataque puede recibir más de una clasificación.
- Amenaza por el origen
- El echo de conectar una red a un entorno externo nos da la posibilidad de que algún atacante pueda entrar en ella, con esto, se puede hacer robo de información o alterar el funcionamiento de la red.
- amenazas internas
- generalmente estas amenazas pueden ser más serias que las externas por varias razones.
Informações
- Descrição
- Mapa Mental sobre Seguridad informatica, criado por smile_now8 em 20-11-2013.
- Criado por
- smile_now8
- Visualizações
- 108
- Tags
- Avaliação