
Mind map
Concepto Estandar PCI-DSS - Ronald Vera Paz
Map content
Concepto Estandar PCI-DSS - Ronald Vera Paz
PCI DSS es un Estándar de seguridad que aplica a todas las entidades que participan en los procesos de las tarjetas de pago compuesto por 6 objetivos de control y 12 requisitos para gestionar la Seguridad
El OBJETIVO es definir medidas de proteccion para las infraestructuras que intervienen en el tratamiento, procesado o almacenamiento de información de tarjetas de pago
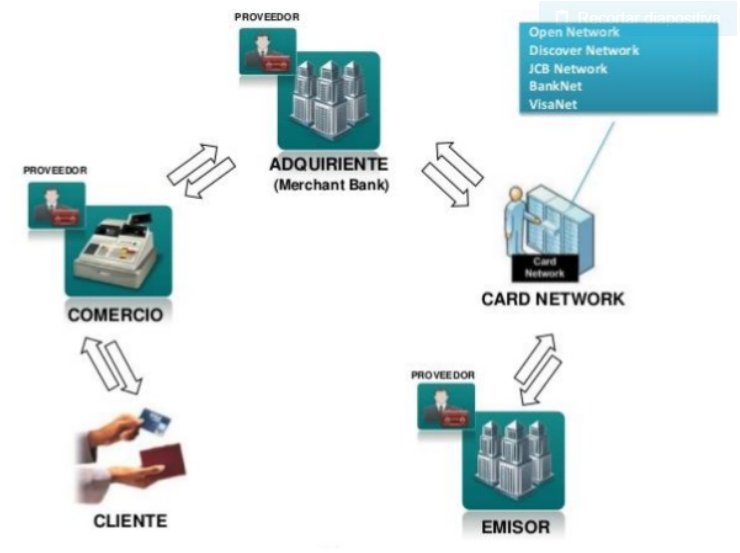
Actores que intervienen en el proceso de pago
- Adquirientes
- Emisores
- Procesadores de Pago
- Comercios
Los 6 objetivos de Control 12 Requisitos de PCI DSS
- I. Desarrolle y mantenga redes y sistemas seguros
- 1. Instalar y mantener una configuración de firewall para proteger los datos del titular
- 2. No utilizar contraseñas de sistemas y otros parámetros de seguridad provistos por los proveedores.
- II. Proteger los datos del titular de la tarjeta
- 3. Proteja los datos del titular
- 4. Cifrar la transmisión de los datos del titular en las redes públicas abiertas
- III. Mantener un programa de adminsitración de vulnerabilidad
- 5. Utilizar y actualizar con regultaridad los programas o software antivirus
- 6. Desarrolle y mantenga sistemas y aplicaciones seguras
- IV. Implementar medidas de sólidas de control de acceso
- 7. Restrinja el acceso a los datos del titular de la tarjeta segun la necesidad de saber que tenga la empresa
- 8. Identifique y autentique el acceso a los componentes del sistema
- 9. Restringir el acceso físico a los datos del titular de la tarjeta
- V. Supervisar y evaluar las redes con regularidad
- 10. Rastree y supervise todos los accesos a los recursos de red y a los datos de los titulares
- 11. Pruebe con regularidad los sitemas y procesos de seguridad
- VI. Mantener una política de seguridad de información
- 12. Mantenga una política que aborde la seguridad de la información para todo el personal
- I. Desarrolle y mantenga redes y sistemas seguros
Mejores practicas para implementar las PCI DSS en los procesos
- Nota: Estas mejores prácticas para implementar las PCI DSS en los procesos habituales constituyen recomendaciones y directrices, y no reemplazan ni extienden ninguno de los requisitos de las PCI DSS.
- 1. Monitorear los controles de seguridad
- 2. Garantizar la detección de todas las fallas en los controles de seguridad y solucionarlas oportunamente
- 3. Revisar los cambios implementados en el entorno y realizar las siguientes actividades
- 3.1 determinar posible impacto en el alcance de las PCI DSS
- 3.2 Identificar los requisitos de las PCI DSS correspondientes a los sitemas
- 3.3 Actualizar el alcance
- 4. Si se implementan cambios en la estrucutra se debe realizar una revisión formal del impacto en el alcnance y los requisitos
- 5. Realizar revisiones y comunicados periódicos para confirmar los requisitos de las PCI DSS
- 6. Revisar tecnologías de hasrdware y software
Images and files in the map
Information
- Description
- Mapa C-DSSonceptual de los conceptos del Estandar PCI
- Created by
- Ronald Vera
- Views
- 40
- Tags
- Rating