Mind map
Estructura norma ISO/IEC 27001 Sistema de gestión de seguridad de la información (SGSI)
Map content
Estructura norma ISO/IEC 27001 Sistema de gestión de seguridad de la información (SGSI)
4: Contexto de la organización
- establece el contexto para el SGSI
- Establecer
- Implementar
- Mantener
- Mejorar continuamente el SGSI
- Mantener
- Implementar
- Establecer
- establece el contexto para el SGSI
5: Liderazgo
- Responsabilidades de la Alta Dirección
- Establecer la política de seguridad de la información
- Define las características y propiedades que la política debe incluir
- Establecer la política de seguridad de la información
- Responsabilidades de la Alta Dirección
6: Planeación
- Define los objetivos de seguridad
- Evaluación de riesgos
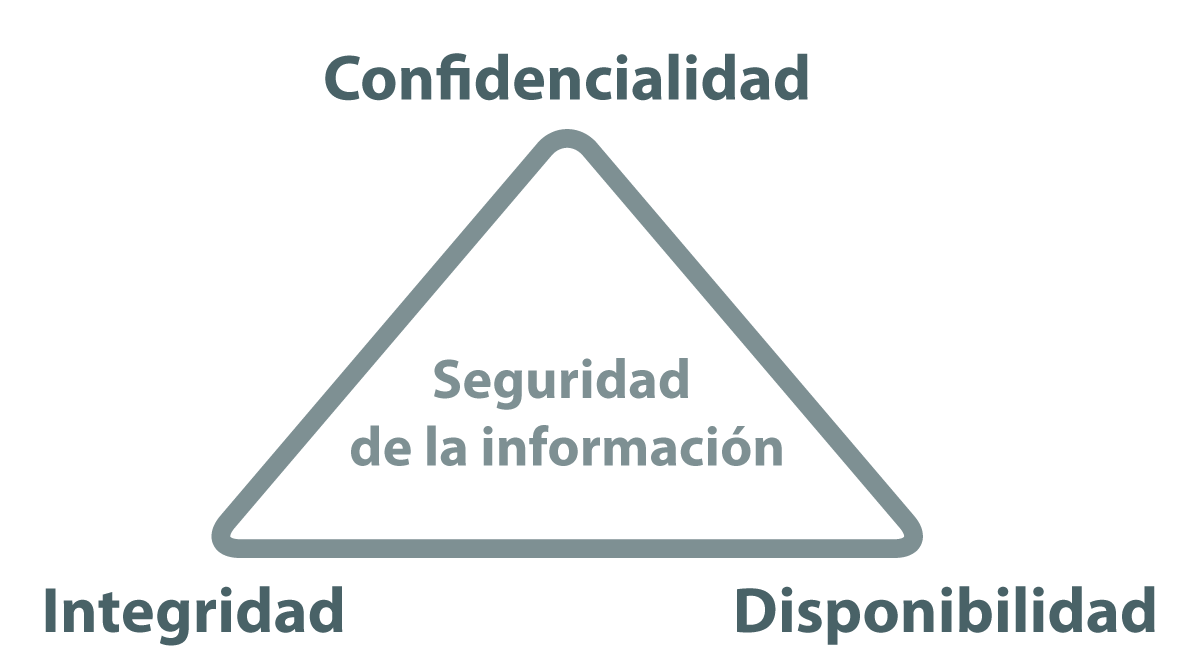
- Identificar riesgos que afectan la confidencialidad, integridad y disponibilidad de la información
- Tratamiento de riesgos.
- Evaluación de riesgos
- Define los objetivos de seguridad
7: Soporte
- Requerimientos para implementar el SGSI
- Recursos
- Competencias
- Conciencia
- Comunicación
- Información Documentada
- Comunicación
- Conciencia
- Competencias
- Recursos
- Requerimientos para implementar el SGSI
8: Operación
- Evaluación de riesgos de la seguridad de la información
- Manejo de Riesgos de la seguridad de la información
- Establecen mecanismos para
- Planear y controlar las operaciones
- y requerimientos de seguridad
- Planear y controlar las operaciones
- Evaluación de riesgos de la seguridad de la información
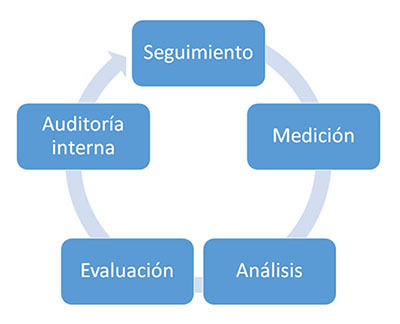
9: Evaluación del desempeño
- Monitoreo
- Medición
- Análisis
- Evaluación
- Del SGSI
- A través de las auditorías internas
- Del SGSI
- Evaluación
- Análisis
- Medición
- Monitoreo
10: Mejora
- De las no-conformidades identificadas
- Establecer las acciones correctivas
- De las no-conformidades identificadas
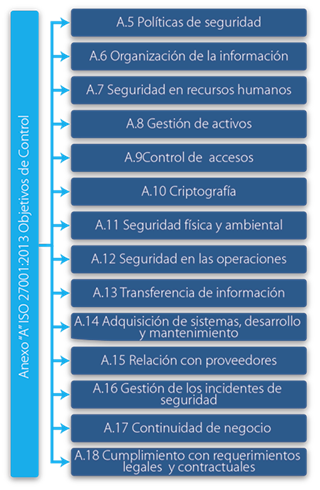
Anexo A
- “objetivos de control de referencia y controles”
- “objetivos de control de referencia y controles”