
Mind map
AWS
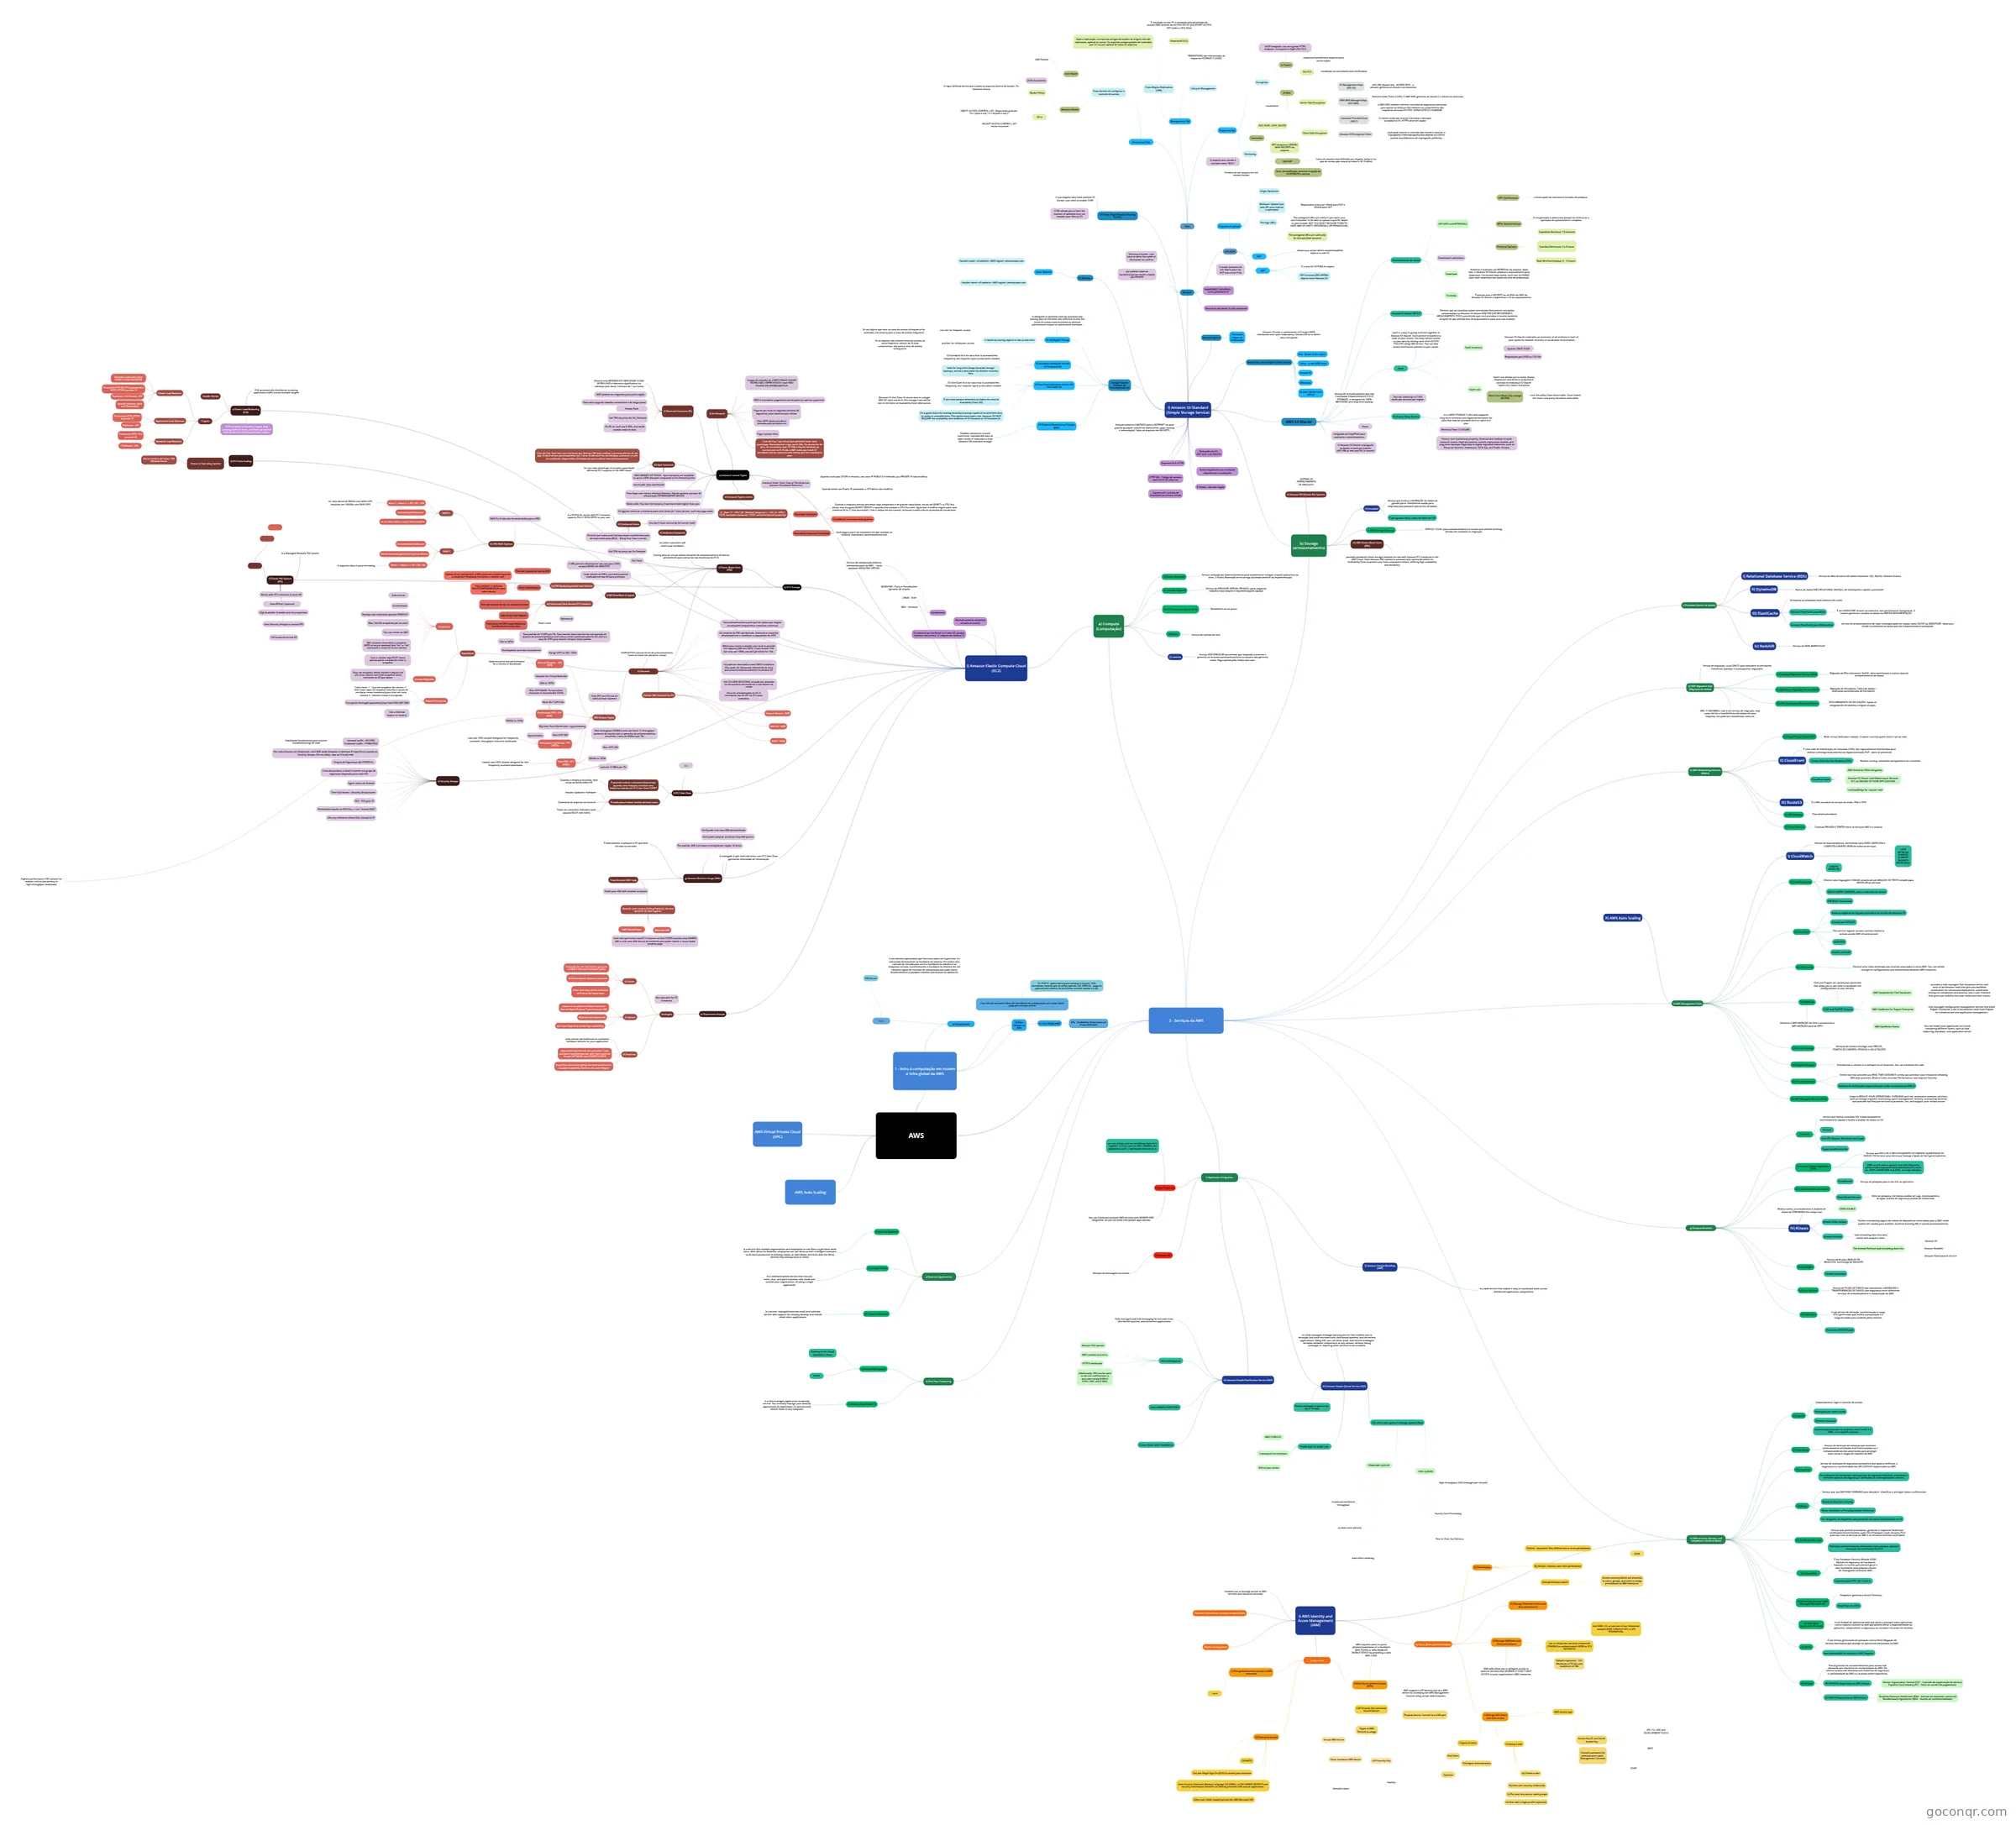
Mapa mental: AWS e computação em nuvem
Map content
AWS
1 - Intro à computação em nuvem e infra global da AWS
- a) Virtualização
- Slide
- ESX Server
- é um sistema operacional que funciona como um hypervisor e é executado diretamente no hardware do sistema. Ele insere uma camada de virtualização entre o hardware do sistema e as máquinas virtuais, transformando o hardware do sistema em um conjunto lógico de recursos de computação que pode alocar dinamicamente a qualquer sistema operacional ou aplicativo.
- ESX Server
- Slide
- b) Data Centers vs AWS
- Conceito do montante físico de servidores em comparação com o uso diário pago pelo serviço virtual
- Ex: FISICO - gasto diário para comprar e manter 1000 servidores, mesmo que se utilize apenas 100. VIRTUAL - paga-se apenas pelo número de servidores virtuais usados no dia.
- Conceito do montante físico de servidores em comparação com o uso diário pago pelo serviço virtual
- c) Infra Global AWS
- AZs - Availability Zones (zona de disponibilidade)
- a) Virtualização
2 - Serviços da AWS
- a) Compute (Computação)
- I) Amazon Elastic Compute Cloud (EC2)
- Serviço de computação elástica, redimensionável da AWS. - Inicia qualquer MÁQUINA VIRTUAL
- d) EC2 Auto Scaling
- Choice of Operating System
- Várias versões de Linux e MS Window Server
- Choice of Operating System
- São basicamente máquinas virtuais na nuvem
- a) Instance Launch Types
- II) Reserved Instances (RI)
- Oferece uma RESERVA DE CAPACIDADE (LONG WORKLOAD) e desconto significativo na cobrança (por hora). Contrato de 1 ou 3 anos
- Steady State
- Em RI, se você usa 5 VMs, elas serão usadas todos os dias.
- Até 75% do preço do On_Demand
- Para uma carga de trabalho consistente e de longo prazo
- NÃO podem ser migrados para outra região
- III) Spot Instances
- let you take advantage of unused (capacidade adicional) EC2 capacity in the AWS cloud.
- MAIS BARATO DE TODOS - Spot Instances are available at up to a 90% discount compared to On-Demand prices
- Para Apps com início e término flexíveis. Viáveis apenas a preços de computação EXTREMAMENTE BAIXOS
- Make a bid. You lose the instancy if someone bids higher than you
- Caso de Uso: Você tem uma instância que demora 24h para realizar o processamento de um app. O ideal seria o processamento em 1 hora. Então você faz um bid para a amazon, e com ela aceitando, disponibiliza 24 instâncias para realizar esse processamento.
- batch jobs, data warehouse
- Se alguém terminar a instância para você antes de 1 hora de uso, você não paga nada.
- IV) Dedicated Hosts
- is a PHYSICAL server with EC2 instance capacity FULLY DEDICATED to your use.
- Permite que todas suas licensas sejam transferidas para os hosts dedicados (BYOL - Bring Your Own License)
- Por Hora
- Até 70% do preço do On-Demand
- I) On-Demand
- Paga-se por hora ou segundo (mínimo 60 segundos), pela instância que utilizar
- NÃO é necessário pagamento antecipado (no upfront payment)
- Cargas de trabalho de CURTO PRAZO (SHORT WORKLOAD), IMPREVISÍVEIS e que NÃO PODEM SER INTERROMPIDOS
- Para APPS desenvolvidos e testados pela primeira vez
- Caso de Uso: Loja virtual que pretende fazer uma promoção. Normalmente a loja usa 5 VMs. No momento de pico, foi necessário usar 15 VMs e depois voltando ao normal com os 5. Então a AWS cobra por esses 10 servidores extras, somente pelo tempo que foi nessessário usar.
- Paga o preço cheio
- V) Dedicated Instances
- no other customers will share your hardware
- You don't have control by the server itself
- Instance State: Start, Stop or Terminate an instance (Shutdown Behavior)
- Quando você para (STOP) e restarta, um novo IP PÚBLICO é definido. Já o PRIVATE IP não modifica
- Quando existe um Elastic IP associado, o IP Público não modifica
- VI) Instance Types Letters
- R - Ram / C - CPU / M - Medium (balance) / I - I/O / G - GPU / T2T3: burstable instances / T2T3: unlimited (burst) (capacity)
- Burstable Instances
- Quando a máquina precisa processar algo inexperado e de grande capacidade, ela dá um BURST e a CPU fica ótima, mas ela gasta BURST CREDITS e quando eles acabam a CPU fica ruim. Após isso, é melhor migrar para uma instância M ou C (non-burstable). Com o tempo de uso normal, os bursts credits irão se acumulando novamente.
- CloudWatch monitora esses gráficos
- Burstables Instances: Unlimited
- Você paga a partir do momento em que acabam os créditos, mantendo o processamento alto
- Burstable Instances
- R - Ram / C - CPU / M - Medium (balance) / I - I/O / G - GPU / T2T3: burstable instances / T2T3: unlimited (burst) (capacity)
- II) Reserved Instances (RI)
- c) Elastic Load Balancing (ELB)
- 3 types
- Classic Load Balancer
- Protocolos TCP, SSL/TLS (camada 4) e HTTP, HTTPS (camada 7)
- Specific features, such as X-Forwarded
- Também conhecido como LEGACY LOAD BALANCER
- Platforms - EC2-Classic, VPC
- Network Load Balancer
- Platforms - VPC
- Protocolos TCP e TLS (camada 4)
- Application Load Balancer
- Platforms - VPC
- Protocolos HTTP, HTTPS (camada 7)
- Classic Load Balancer
- ELB automatically distributes incoming application traffic across multiple targets
- Health Checks
- ELB can detect unhealthy targets, stop sending traffic to them, and then spread the load across the remaining healthy targets.
- 3 types
- g) Amazon Machine Image (AMI)
- É basicamente o software e SO que será iniciado no servidor
- Por padrão, AMI é privada e protegida por região. Id único
- Você pode criar uma AMI personalizada
- A vantagem é que você não inicia com EC2 User Data ganhando velocidade de inicialização
- Você pode comprar ou elevar uma AMI pronta
- Cross Account AMI Copy
- Share your AMI with another accounts
- Quando você compra (billing Product), ele vem somente de dois lugares:
- AWS MarketPlace
- Windows AMI
- Você tem que iniciar uma EC2 Instance na SUA CONTA usando uma SHARED AMI e criar uma AMI dentro da instância para poder inserir a chave desse produto pago
- Inicializando
- WINDOWS - Putty e PuttyKeyGen (gerador de chaves
- LINUX - Shell
- MAC - terminal
- e) Security Groups
- Inbound traffic = BLOKED Outbound traffic = PERMITIDO
- Habilidade fundamental para resolver troubleshootings de rede
- Grupos de Segurança são STATEFULL
- Por todo Inbound ser bloqueado, você NÃO pode bloquear endereços IP específicos usando os Security Groups. Em vez disso, usar as CLIs da rede
- Agem como um firewall
- Como boa prática, o ideal é manter um grupo de segurança separado para cada SSH
- Time Out issues = Security Group Issues
- SSH - TCP, port 22
- Permissions Issues on SHH Key => run "chmod 0400"
- SGs can reference others SGs, instead of IP
- Inbound traffic = BLOKED Outbound traffic = PERMITIDO
- f) EC2 User Data
- É possível realizar comandos (bootstrap), quando uma máquina inicializa uma instância usando um EC2 User Data SCRIPT
- Quando a instância inicializa, esse script só RODA UMA VEZ
- É usado para realizar tarefas de boot como:
- Instalar Updates e Software
- Download de arquivos da internet
- Todos os comandos realizados pelo usuário ROOT tem SUDO
- CLI
- É possível realizar comandos (bootstrap), quando uma máquina inicializa uma instância usando um EC2 User Data SCRIPT
- O endereço ap-northeast-1a é uma AZ, porque termina com a letra" a" (depois do número 1)
- h) Placements Groups
- Strategies
- I) Cluster
- Colocado em um low-latency group in a SINGLE AZ/same hardware (rack)
- 10Gb bandwidth between instances
- If the rack fails, all the instances will fail at the same time
- II) Spread
- Instances located in multiple hardware and multiple AZs (max 7 partitions per AZ).
- Minimize the failure risk
- Use Case: Apps that needs high availability
- Not aplicable for T2 instances
- III) Partition
- help reduce the likelihood of correlated hardware failures for your application
- Separados logicamente por partições. Cada partição é considerado um rack. Each rack has its own NETWORK and POWER SOURCE
- A partition placement group can have partitions in multiple Availability Zones in the same Region
- I) Cluster
- Strategies
- b) EC2 Storage
- I) Elastic Block Store (EBS)
- Storing data on virtual drives (Volumes de armazenamento de blocos persistentes para anexá-los nas instâncias do EC2).
- Cada volume do EBS é automaticamente replicado em sua AZ para proteção.
- O EBS permite dimensionar seu uso para CIMA ou para BAIXO em MINUTOS
- I) EBS Root/Boot (2 types)
- Ib) Instanced-Store Backed EC2 Instance
- Tem um volume de raiz do Instanced_Store
- NÃO PODE SER PARADO
- Para taxas de IOPS (taxa elevada de transferência) muito altas
- Ephemeral
- Short Lived
- Ia) EBS Backed (apoiado) root Volume
- Tem um volume de raiz do EBS
- PODE SER PARADO
- Apesar de ser persistente, o EBS perde seu volume quando a instância é finalizada (incluindo o volume raiz)
- Para persistir, o atributo DELETEONTERMINATION deve estar setado
- Ib) Instanced-Store Backed EC2 Instance
- II) Volumes
- Default EBS Volumes for OS
- Linux e Ubuntu - 8GB
- Red Hat - 6GB
- SUSE - 10GB
- DISPOSITIVO (virtual drive) de armazenamento. Como se fosse um pendrive virtual.
- Só pode ser associado a uma ÚNICA instância. Mas pode ser destacado (detached) de uma para outra instância somente na mesma AZ.
- Para armazenamento principal de dados que exigem atualizações frequentes e consultas contínuas
- Os volumes do EBS são flexíveis. Aumenta o tamanho dinamicamente e modificar a capacidade de IOPS
- When you create a volume, you have to provide the capacity (GB and IOPS). If you choose 1Gb but only use 10Mb, you will get billed for 1Gb.
- EBS Volume Types
- General Purpose - GP2 (SSD)
- balances price and performance for a variety of workloads
- Range IOPS to 300 / 3000
- Development and test enviroments
- 1Gb to 16Tib
- Taxa padrão de 3 IOPS por Gb. Para manter essa taxa ele faz a proporção de quanto de armazenamento você coloca, então automaticamente ele altera a taxa de IOPS para manter sempre nesse padrão
- Provisioned IOPS - IO1 (SSD)
- Highest-performance SSD volume for mission-critical low-latency or high-throughput workloads
- Suitable for Critical Business
- 4Gb to 16Tib
- Max IOPS 64000. To max other instances is recomended 32000
- Ratio 50:1 IOPS/Gib
- Throughput Optimized - ST1 (HDD)
- Low-cost HDD volume designed for frequently accessed, throughput-intensive workloads
- Big data, Data Warehouse, Log processing
- Apache kafka
- 500Gb to 16Tib
- Max IOPS 500
- Max throughput 500Mb/s and can burst. O throughput aumenta de acordo com o tamanho do armazenamento escolhido. ( ratio de 40Mb/s por Tb)
- Cold HDD - SC1 (HDD)
- Lowest cost HDD volume designed for less frequently accessed workloads
- 500Gb to 16Tib
- Max IOPS 250
- ratio de 12 MB/s per Tb
- Only GP2 and IOI can be used as boot volumes
- General Purpose - GP2 (SSD)
- Operations
- Snapshots
- Incrementais
- Backups são realizados quando PARADOS
- Max 100,000 snapshots per account
- You can create an AMI
- EBS volumes restored by a snapshot NEED to be pre-warmed (use "fio" or "dd" command to read the entire volume
- Assíncronos
- Caso o volume seja ROOT, basta apenas parar a instância e tirar o snapshot
- Volume Migration
- Faça um snapshot desse volume e depois crie um novo volume com esse snapshot como conteúdo na AZ que quiser
- Volume Encryption
- Encryption leverages (aproveita) keys from KMS (AES 256)
- Has a minimal impact on latency
- Como fazer: 1 - faça um snapshot do volume. 2 - Gere uma cópia do snapshot (escolha a opção de encriptar nesse momento) para criar um novo volume 3 - Volume criado e encriptado
- Snapshots
- Um VOLUME ADICIONAL só pode ser anexado no lançamento da instância e não depois de criado
- Uma vez armazenados no S3, é necessário uso de API no EC2 para acessálos
- Default EBS Volumes for OS
- III) EBS RAID Options
- RAID 0
- Increases performance
- disco 1 + disco 2 => 50 + 50 = 100
- Ex: dois discos de 500Gb com 4000 IOPS resultam em 1000Gb com 8000 IOPS
- se um disco falha o outro falha também
- RAID 1
- Increases fault tolerance
- Dados copiados igualmente para os discos
- disco 1 + disco 2 => 50 + 50 = 50
- O segundo disco é para mirrowing
- RAID 5 e 6 não são recomendados para o EBS
- RAID 0
- II) Elastic File System (EFS)
- Is a Managed Network File System
- Works with EC2 instances in multi-AZ
- Uses NFSv4.1 protocol
- High Avaliable, Scalable and very expensive
- Uses Security Groups to control EFS
- 100 instances across AZ
- I) Elastic Block Store (EBS)
- II) Elastic Beanstalk
- Serviço utilizado por desenvolvedores para implementar códigos, criando aplicativos ou sites. O Elastic Beanstalk se encarrega automaticamente da implementação
- III) Amazon Lightsail
- Serviço de SERVIDOR VIRTUAL PRIVADO, para cargas de trabalho mais simples e implementações rápidas
- IV) EC2 Container Service (ECS)
- Raramente cai na prova
- V) Lambda
- Serviço SEM SERVIDOR (serverless) que responde a eventos e gerencia os recursos automanticamente (o usuário não gerencia nada). Paga apenas pelo tempo que usar.
- VI) Batch
- Serviço de tarefas em lote
- I) Amazon Elastic Compute Cloud (EC2)
- b) Storage (armazenamento)
- I) Amazon S3 Standard (Simple Storage Service)
- AWS S3 Glacier
- Serviço de armazenamento que não é acessada frequentemente (COLD STORAGE). Is designed for DATA ARCHIVING and long-term backup.
- S3 Glacier Deep Archive
- Retrieval Time: 12 HOURS
- it's a NEW STORAGE CLASS who supports long-term retention and digital preservation for data that may be accessed once or twice in a year
- Protect core intellectual property, financial and medical records, research results, legal documents, seismic exploration studies, and long-term backups, especially in highly regulated industries, such as Financial Services, Healthcare, Oil & Gas, and Public Sectors.
- Físico
- Vault
- Vault is a way to group archives together in Amazon S3 Glacier. Each archive is stored in a vault of your choice. You may control access to your data by setting vault-level ACCESS POLICIES using IAM service. You can also attach notification policies to your vaults.
- You can create up to 1,000 vaults per account per region.
- Vault Lock
- Vault Lock allows you to easily deploy (implantar) and enforce compliance controls on individual S3 Glacier vaults via a Vault Lock policy
- Write Once Read Only storage (WORM)
- Lock the policy from future edits. Once locked, the Vault Lock policy becomes immutable
- Vault Inventory
- Amazon S3 Glacier maintains an inventory of all archives in each of your vaults for disaster recovery or occasional reconciliation
- Update: ONCE A DAY
- Requisições por JSON ou CSV file
- Integrado ao CloudTrail para auditoria e monitoramento
- Amazon S3 Glacier SELECT
- Permite que as consultas sejam executadas diretamente nos dados armazenados no Amazon S3 Glacier SEM TER QUE RECUPERAR O ARQUIVAMENTO TODO, permitindo que você processe e localize somente os bytes de que precisa fora do arquivamento para usar nas análises
- O Amazon S3 Glacier criptografa os dados ociosos por padrão (AES-256 at rest and SSL in transit)
- Gerenciamento de dados
- UPLOADS and RETRIEVALS
- UPS: Synchronous
- o envio pode ser síncrono é enviado em pedaços
- RETs: Assynchronous
- A recuperação é assíncrona porque só retorna se a operação de upload estiver completa
- Retrieval Options:
- Standard Retrievals: 3 a 5 horas
- Bulk Retrieval (massa): 5 - 12 hours
- Expedited Retrieval: 1-5 minutes
- UPS: Synchronous
- Exclusão
- É preciso usar a API REST ou os SDKs da AWS do Amazon S3 Glacier e especificar o ID do arquivamento
- Download
- Download é assíncrono
- Primeiro é realizado um RETRIEVAL do arquivo. Após isso, o Amazon S3 Glacier prepara o arquivamento para download. Concluindo essa tarefa, você terá 24 HORAS para fazer download dos dados da área de preparação.
- UPLOADS and RETRIEVALS
- Armazenamento iLIMITADO para a INTERNET no qual guarda qualquer volume de dados (sites, apps, backup e restauração). Salva os arquivos em BUCKETS.
- Storage Classes (Classes de Armazenamento)
- S3 Intelligent-Tiering
- is designed to optimize costs by automatically moving data to the most cost-effective access tier (nível de acesso mais econômico), without performance impact or operational overhead.
- It works by storing objects in two access tiers
- another for infrequent access
- Se os objetos não tiverem nenhum acesso na zona frequente, dentro de 30 dias consecutivos, vão para a zona de acesso infrequente
- one tier for frequent access
- Se um objeto que está na zona de acesso infrequente for acessado, ele retorna para a zona de acesso frequente
- another for infrequent access
- S3 Standard-Infrequent Access (S3 Standard-IA)
- S3 Standard-IA is for data that is accessed less frequently, but requires rapid access when needed.
- ideal for long-term (longa duração) storage, backups, and as a data store for disaster recovery files.
- S3 One Zone-Infrequent Access (S3 One Zone-IA)
- S3 One Zone-IA is for data that is accessed less frequently, but requires rapid access when needed.
- É one zone porque armazena os dados em uma só Availability Zone (AZ)
- Because S3 One Zone-IA stores data in a single AWS AZ, data stored in this storage class will be lost in the event of Availability Zone destruction.
- It’s a good choice for storing secondary backup copies of on-premises data or easily re-creatable data, This option have lower-cost, because DO NOT REQUIRE the availability and resilience of S3 Standard or S3 Standard-IA.
- S3 Reduced Redundancy Storage (RRS)
- Enables customers to store noncritical, reproducible data at lower levels of redundancy than Amazon S3’s standard storage
- S3 Intelligent-Tiering
- Dados espalhados por múltiplos dispositivos e instalações
- Arquivos de 0 a 5 TB
- HTTP 200 - Código de sucesso para envio de arquivos
- Simple Key Value (Objeto) (Valor chave)
- Key - Name of the object
- Value - is the DATA itself
- Version ID
- Metadata
- Access Control Lists (ACLs)
- Suporta até 2 perdas de instalação ao mesmo tempo
- Buckets
- NAMESPACE UNIVERSAL - único globalmente
- Deleting a bucket - you have to write the name of the bucket to confirm
- por padrão todos os buckets/arquivos recém-criados são PRIVATE
- Tabs
- Properties Tab
- Versioning
- Versões de um arquivo em um mesmo bucket
- Uma vez habilitado, só existe a opção de SUSPENDER o serviço
- BACKUP
- Caso um arquivo seja deletado por engano, basta ir na aba de versão que estará lá (video n.38 19:40m)
- Comandos:
- PUT, POST, COPY, DELETE
- GET recupera a VERSÃO MAIS RECENTE do arquivo
- O arquivo sem versão é contado como "NULL"
- Encryption
- At Rest
- Localmente
- Server Side Encryption
- S3 Management Keys (SSE-S3)
- AES-256, Master Key - ROTATE KEYS - a amazon gerencia as chaves e as rotaciona
- Customer Provided Keys (SSE-C)
- O cliente cuida das chaves e encripta e decripta os dados no S3. HTTPS deve ser usado
- AWS KMS-Managed Keys (SSE-KMS)
- Fornece Audit Trails (LOGS). O AWS KMS gerencia as chaves e o cliente as rotaciona
- o AWS KMS também oferece controles de segurança adicionais para apoiar os esforços dos clientes no cumprimento dos requisitos setoriais PCI-DSS, HIPAA/HITECH e FedRAMP.
- S3 Management Keys (SSE-S3)
- Client Side Encryption
- Amazon S3 Encryption Client
- você pode manter o controle das chaves e concluir a criptografia e descriptografia dos objetos no cliente usando sua biblioteca de criptografia preferida.
- Amazon S3 Encryption Client
- In Transit
- SSL/TLS
- instalação ou uso desses dois certificados
- copiando/transferindo arquivos para outra região
- HHTP endpoint: not encrypted HTTPS endpoint: encrypted in flight (SSL/TLS)
- SSL/TLS
- At Rest
- Versioning
- Management Tab
- Cross-Region Replication (CRR)
- Após a replicação, os arquivos antigos do bucket de origem não são replicados, apenas os novos. Os arquivos antigos podem ser inseridos por CLI ou por upload de todos os arquivos
- Powershell (CLI)
- É instalado no seu PC e acessado pela permissão de usuário AWS através do ACCESS KEY ID and SECRET ACCESS KEY (vídeo n.38 8:20m)
- Lifecycle Management
- TRANSITIONS são relacionadas às regras do STORAGE CLASSES
- Cross-Region Replication (CRR)
- Permissions Tab
- Duas formas de configurar o controle de acesso
- User Based
- IAM Policies
- Resource Based
- Bucket Policy
- A regra definida servirá para todos os arquivos dentro do bucket. Ex: Somente leitura
- JSON documents
- ACLs
- OBJETC ACCESS CONTROL LIST - Regra mais granuar. Ex: r para o arq 1 e r-w para o arq 2
- BUCKET ACCESS CONTROL LIST - muito incomum
- Bucket Policy
- User Based
- Duas formas de configurar o controle de acesso
- Properties Tab
- UPLOADS
- PUT
- means any action which creates/modifies objects in aws S3.
- GET
- É a taxa de LEITURA do objeto
- GET retrieves (RECUPERA) objects from Amazon S3
- 3 opções de upload
- Multipart Upload (usa uma API para realizar a operação)
- Requisições acima de 100mb para PUT e 300mb para GET
- Single Operation
- Pre-Sign URLs
- The presigned URLs are useful if you want your user/customer to be able to upload a specific object to your bucket, BUT YOU DON'T REQUIRE THEM TO HAVE AWS SECURITY CREDENTIALS OR PERMISSIONS.
- The presigned URLs are valid only for the specified duration
- Multipart Upload (usa uma API para realizar a operação)
- O maior tamanho de um objeto para um PUT único é de 5 Gb
- PUT
- Para criar um nome: 3 a 63 caracteres
- Operações do S3 - GET, PUT, LIST, DELETE
- data corruption
- Checksum (Soma de verificação)
- Amazon S3 uses a combination of Content-MD5 checksums and cyclic redundancy checks (CRCs) to detect data corruption
- Checksum (Soma de verificação)
- É Global - não tem região
- S3 Websites
- Static Website
- <bucket-name>.s3-website-<AWS-region>.amazonaws.com
- <bucket-name>.s3-website.<AWS-region>.amazonaws.com
- Static Website
- S3 Cross Origin Resouce Sharing (CORS)
- If you request data from another S3 bucket, you need to enable CORS
- CORS allows you to limit the number of websites that can request your files on S3
- AWS S3 Glacier
- IV) Snowball
- Serviço que acelera a MIGRAÇÃO de dados de grande porte. Geralmente usado para empresas que possuem penta/tera de dados.
- É um aparato físico, como se fosse um HD
- v) AWS Storage Gateway
- SERVIÇO LOCAL para armazenamento na nuvem que oferece bursting, divisão em camadas ou migração.
- II) Amazon EFS (Elastic File System)
- SISTEMA DE GERENCIAMENTO DE ARQUIVOS.
- VI) AWS Elastic Block Store (EBS)
- provides persistent block storage volumes for use with Amazon EC2 instances in the AWS Cloud. Each Amazon EBS volume is automatically replicated within its Availability Zone to protect you from component failure, offering high availability and durability.
- I) Amazon S3 Standard (Simple Storage Service)
- c) Database (banco de dados)
- I) Relational Database Service (RDS)
- Serviço da Web de banco de dados relacional. SQL, MySQL, Amazon Aurora
- II) DynamoDB
- Banco de dados NÃO RELACIONAL (NOSQL). de desempenho rápido e previsíviel
- Iv) Redshift
- Serviço de DATA WAREHOUSE.
- III) ElastiCache
- Armazena as pesquisas mais comuns em cache.
- Amazon ElastiCache para Redis
- É um DATASTORE versátil na memória com performance excepcional. O usuário gerencia e analisa os dados em RÁPIDA MOVIMENTAÇÃO
- Amazon ElastiCache para Memcached
- serviço de armazenamento de valor-chaveque pode ser usado como CACHE ou DATASTORE. Ideal para residir na memória os dados que são frequentemente acessados
- I) Relational Database Service (RDS)
- d) AWS Migration Hub (Migração de dados)
- I) Database Migration Service (DMS)
- Migração de BDs relacionais, NoSQL, data warehouses e outros tipos de armazenamento de dados
- Central de migração. Local ÚNICO para descobrir os servidores existentes, planejar e acomapanhar migrações
- OBS: O SNOWBALL não é um serviço de migração, mas como ele faz a transferência dos dados de uma empresa, ele pode ser considerado como tal
- II) AWS Server Migration Service (SMS)
- Migração de Servidores. Coleta de dados + replicação automatizada de servidores
- III) AWS Application Discovery Service
- DESCOBRIMENTO DE APLICAÇÕES. Ajuda os integradores de sistema a migrar os apps.
- I) Database Migration Service (DMS)
- e) AWS Networking Services (Redes)
- III) Route53
- É o DNS escalável do serviço de redes. IPV4 e IPV6
- V) Direct Connect
- Conexão PRIVADA E DIRETA entre os serviços AWS e o usuário
- II) CloudFront
- Content Distribuition Network (CDN)
- Realiza caching, reduzindo carregamento do conteúdo.
- É uma rede de distribuição de conteúdo (CDN). São regionalmente distribuídas para realizar a entrega mais próxima da região solicitada (PoP - point of presence).
- CloudFront uses:
- AWS Shield for DDoS mitigation
- Amazon S3, Elastic Load Balancing or Amazon EC2 as ORIGINS OF YOUR APPLICATIONS
- Lambda@Edge for custom code
- Content Distribuition Network (CDN)
- I) Virtual Private Cloud (VPC)
- Rede virtual dedicada e isolada. O owner controla quem entra e sai da rede.
- IV) API Gateway
- Para desenvolvedores
- III) Route53
- f) AWS Management Tools
- I) CloudWatch
- LOGS MÉTRICAS EVENTOS ALARMES INSIGHTS PROBLEMAS
- Serviço de monitoramento, oferecendo uma VISÃO UNIFICADA e COMPLETA (UNIFIED VIEW) de todos os serviços.
- II) CloudFormation
- Oferece uma linguagem COMUM, através de um ARQUIVO DE TEXTO simples para MODELAR os serviços
- SCRIPTS MODELAR
- ÚNICA FONTE CONFIÁVEL para o ambiente de nuvem
- PRE BUILT formations
- III) CloudTrail
- This service register account activity related to actions across AWS infraestructure
- AUDITING
- EVENTS HISTORY
- Envia os registros de log para os buckets do serviço de memória S3
- Ativado por DEFAULT
- VII) System Manager
- Distribuition a version of a software to all instances. You can schedule this task
- IX) AWS Managed Services (AMS)
- helps to REDUCE YOUR OPERATIONAL OVERHEAD and risk. automates common activities, such as change requests, monitoring, patch management, security, and backup services, and provides full-lifecycle services to provision, run, and support your infrastructure
- VI) Service Catalog
- Serviços de venda e entrega, com PREÇOS, PONTOS DE CONTATO, PEDIDOS e SOLICITAÇÕES
- IV) AWS Config
- Fornece uma visão detalhada dos recursos associados à conta AWS. You can review changes in configurations and relationships between AWS resources
- VIII) Trusted Advisor
- Online tool that provides you REAL TIME GUIDANCE to help you provision your resources following AWS best practices. Reduce Costs, Increase Performance, and Improve Security
- Número de verificações disponíveis para todos os usuários da AWS: 4
- V) OpsWorks
- Gerencia a IMPLANTAÇÃO da infra e automatiza a IMPLANTAÇÃO para os APPS
- CHEF and PUPPET (3 tipos)
- Chef and Puppet are automation platforms that allow you to use code to automate the configurations of your servers.
- AWS Opsworks for Chef Automate
- provides a fully managed Chef Automate server and suite of automation tools that give you workflow automation for continuous deployment, automated testing for compliance and security, and a user interface that gives you visibility into your nodes and their status.
- AWS OpsWorks Stacks
- You can model your application as a stack containing different layers, such as load balancing, database, and application server
- AWS OpsWorks for Puppet Enterprise
- fully managed configuration management service that hosts Puppet Enterprise, a set of automation tools from Puppet for infrastructure and application management.
- X) AWS Auto Scaling
- I) CloudWatch
- g) Analytcs (Análise)
- I) Athena
- serviço que realiza consultas SQL instantaneamente (extremamente rápido) e facilita a análise de dados no S3.
- Servless
- Sem ETL (Extract, Transform and Load)
- Pague só pela consulta
- II) Amazon Elastic MapReduce (EMR)
- Serviço que FACILITA O PROCESSAMENTO DE GRANDE QUANTIDADE DE DADOS. Ele fornece uma estrutura Hadoop e Spark de fácil gerenciamento.
- EMR can be used to quickly and cost-effectively perform data transformation workloads (ETL) such as - SORT, AGGREGATE and JOIN - on large datasets.
- III) CloudSearch/Elastic Search
- CloudSearch
- Serviço de pesquisa para o seu site ou aplicativo
- ElasticSearch Service
- OPEN SOURCE
- Além de pesquisa, ele realiza análise de Logs, monitoramento de apps, análise de segurança,análise de clickstream
- CloudSearch
- IV) Kinesis
- Realiza coleta, processamento e análises de dados de STREAMING em tempo real
- Kinesis Video Stream
- Facilita o streaming seguro de vídeos de dispositivos conectados para a AWS, onde podem ser usados para análises, machine learning (ML) e outros processamentos.
- Kinesis Firehose
- load streaming data into data stores and analytics tools.
- The Kinesis Firehose load streaming data into
- Amazon Redshift
- Amazon S3
- Amazon Elasticsearch Service
- V) QuickSight
- Serviço de BI para ANÁLISE DE NEGÓCIOS, na entrega de INSIGHTS
- Painéis Interativos
- VI) Data Pipeline
- Serviço de FLUXO DE DADOS que automatiza a MIGRAÇÃO e TRANSFORMAÇÃO DE DADOS com segurança entre diferentes serviços de armazenamento e computação da AWS
- VII) AWS Glue
- é um serviço de extração, transformação e carga (ETL) gerenciado que facilita a preparação e a carga de dados para análises pelos clientes.
- Generates PHYTON code
- I) Athena
- i) Application integration
- IV) Amazon Simple Queue Service (SQS)
- is a fully managed message queuing service that enables you to decouple and scale microservices, distributed systems, and serverless applications. Using SQS, you can send, store, and receive messages between software components at any volume, without losing messages or requiring other services to be available.
- THREE WAY TO START SQS:
- AWS CONSOLE
- Command Line Interface
- SDK of your choice
- SQS offers two types of message queues (filas)
- STANDARD QUEUES
- at-least-once delivery
- maximum/unlimited throughput
- best-effort ordering
- FIFO QUEUES
- high throughput (300 messages per second)
- Exactly-Once Processing
- First-In-First-Out Delivery
- STANDARD QUEUES
- Retain messages in queues for up to 14 days
- V) Amazon Simple Workflow (SWF)
- is a web service that makes it easy to coordinate work across distributed application components
- II) Amazon MQ
- Serviços de mensagem na nuvem
- I) Step Functions
- You can Cordinate multiple AWS services with WORKFLOWS (diagrams), so you can build and update apps quickly.
- you can design and run workflows that stitch together services such as AWS LAMBDA and AMAZON ELASTIC CONTAINER SERVICE (ECS)
- III) Amazon Simple Notification Service (SNS)
- Send messages to:
- AWS Lambda functions
- HTTP/S webhooks
- Amazon SQS queues
- Additionally, SNS can be used to fan out notifications to end users using MOBILE PUSH, SMS, and E-MAIL
- Fully managed pub/sub messaging for microservices, distributed systems, and serverless applications
- Uses LAMBDA FUNCTIONS
- Create Alarm with CloudWatch
- Send messages to:
- IV) Amazon Simple Queue Service (SQS)
- h) AWS security, identity, and compliance (conformidade)
- I) AWS Identity and Acces Management (IAM)
- enables you to manage access to AWS services and resources securely.
- Controle Centralizado e acesso compartilhado
- Global Configuration
- b) Users, Roles and Permissions
- IV) Permissions
- Policies - document that defines one or more permissions
- JSON
- By default, nobody came with permissions
- How permissions work?
- Access control policies are attached to users, groups, and roles to assign permissions to AWS resources.
- Policies - document that defines one or more permissions
- I) Manage IAM Users and their access
- AWS Access type
- Console password (for adminstrative tasks - Management Console)
- SOAP
- Access Key ID and Secret Access Key
- REST
- API, CLI, SDK and DEVELOPMENT TOOLS
- Console password (for adminstrative tasks - Management Console)
- Creating a user
- Id) Give user a login profile (optional)
- Ic) Put user into one or more groups
- Ib) Give user security credentials
- Ia) Create a user
- 3 types of users
- Systems
- End Users
- Privileged administrators
- AWS Access type
- III) Manage Federated Users and their permissions
- Use SAML 2.0, or use one of our federation samples (AWS CONSOLE SSO or API FEDERATION).
- II) Manage IAM Roles and their permissions
- use of temporary security credentials (TOKENS) to authenticated USERS or EC2 INSTANCES
- Default expiration - 12h. Minimum of 15 min and maximum of 36h
- IAM roles allow you to delegate access to users or services that NORMALLY DON'T HAVE ACCESS to your organization's AWS resources
- use of temporary security credentials (TOKENS) to authenticated USERS or EC2 INSTANCES
- IV) Permissions
- a) Use Cases
- III) Federated Access
- offers non–SAML-based options like AWS Microsoft AD
- COGNITO
- Uses Security Assertion Markup Language 2.0 (SAML), to EXCHANGE IDENTITY and security information between an identity provider (IdP) and an application.
- Can use Single Sign-On (SSO) to access your accounts
- II) Fine-grained access control to AWS resources
- r-w-x
- I) Multi-factor authentication (MFA)
- U2F Security Key (universal second factor)
- Physical device. Connect in a USB port
- Types of MFA Devices to assign
- Other hardware MFA device
- Gemalto token
- U2F Security Key
- YubiKey
- Virtual MFA Device
- Other hardware MFA device
- AWS supports U2F security key as a MFA device for accessing the AWS Management Console using certain web browsers
- MFA requires users to prove physical possession of a hardware MFA TOKEN or MFA-ENABLED MOBILE DEVICE by providing a valid MFA CODE.
- U2F Security Key (universal second factor)
- III) Federated Access
- II) Cognito
- Cadastramento, login e controle de acesso
- Federação por redes sociais
- Diretório escalável
- Autenticação baseada em padrões como Oauth 2.0, SAML 2.0 e OpenID Connect
- III) GuardDuty
- Serviço de detecção de ameaças que monitora continuamente atividades mal-intencionadas ou e comportamentos não autorizados para proteger suas contas e cargas de trabalho da AWS
- IV) Inspector
- serviço de avaliação de segurança automático que ajuda a melhorar a segurança e a conformidade dos APLICATIVOS implantados na AWS
- As avaliações são fornecidas como pacotes de regras predefinidas, associadas a melhores práticas de segurança e definições de vulnerabilidades comuns.
- V) Macie
- Serviço que usa MACHINE LEARNING para descobrir, classificar e proteger dados confidenciais.
- Based on Machine Learning
- Macie reconhece o PII e propriedade intelectual
- Por enquanto, só disponível para proteção dos dados armazenados no S3
- VI) Certificate Manager
- Serviço que permite provisionar, gerenciar e implantar facilmente certificados Secure Sockets Layer (SSL)/Transport Layer Security (TLS) para uso com os serviços da AWS e os recursos internos conectados
- Elimina processos manuais demorados como compra, upload e renovação de certificados SSL/TLS
- VII) CloudHSM
- É um Hardware Security Module (HSM – Módulo de segurança de hardware) baseado na nuvem que permite gerar e usar facilmente suas próprias chaves de criptografia na Nuvem AWS.
- validados pelo FIPS 140-2 nível 3.
- VIII) Directory Service / AWS Managed Microsoft AD
- Hospeda e gerencia o Active Directory
- Single Sign-On (SSO)
- IX) WAF (Web Application Firewall)
- é um firewall de aplicativos web que ajuda a proteger esses aplicativos contra exploits comuns na web que podem afetar a disponibilidade do aplicativo, comprometer a segurança ou consumir recursos em excesso.
- X) Shield
- É um serviço gerenciado de proteção contra DDoS (Negação de serviço distribuída) que protege os aplicativos executados na AWS.
- sem necessidade de envolver o AWS Support.
- XI) Artifact
- Portal gratuito de autoatendimento para acesso sob demanda aos relatórios de conformidade da AWS. Ele oferece acesso sob demanda aos relatórios de segurança e conformidade da AWS e a acordos online específicos.
- RELATÓRIOS disponíveis no AWS Artifact
- Service Organization Control (SOC – Controle de organização de serviço) Payment Card Industry (PCI – Setor de cartões de pagamento)
- ACORDOS disponíveis no AWS Artifact
- Business Associate Addendum (BAA – Adendo de associado comercial) Nondisclosure Agreement (NDA – Acordo de confidencialidade).
- I) AWS Identity and Acces Management (IAM)
- j) Business Applications
- I) Alexa for Business
- is a service that enables organizations and employees to use Alexa to get more work done. With Alexa for Business, employees can use Alexa as their intelligent assistant to be more productive in meeting rooms, at their desks, and even with the Alexa devices they already have at home.
- II) Amazon Chime
- is a communications service that lets you meet, chat, and place business calls inside and outside your organization, all using a single application
- III) Amazon Workmail
- is a secure, managed business email and calendar service with support for existing desktop and mobile email client applications.
- I) Alexa for Business
- k) End User Computing
- II) Amazon AppStream 2.0
- is a fully managed application streaming service. You centrally manage your desktop applications on AppStream 2.0 and securely deliver them to any computer
- I) Amazon Workspaces
- Desktop in the Cloud (windows e linux)
- BYOD
- II) Amazon AppStream 2.0
- a) Compute (Computação)
AWS Virtual Private Cloud (VPC)
AWS Auto Scaling
Information
- Description
- Itil Tecnologia Mind Map on AWS, created by Sérgio Proba on 28/06/2019.
- Created by
- Sérgio Proba
- Views
- 0
- History
-
- Created by Sérgio Proba · May 15, 2019
- Copied by Sérgio Proba · Jun 28, 2019
- Rating
More on Serviços da Amazon Web Services