
Mind map
ANONIMIZACIÓN DE DATOS ESTRUCTURADOS
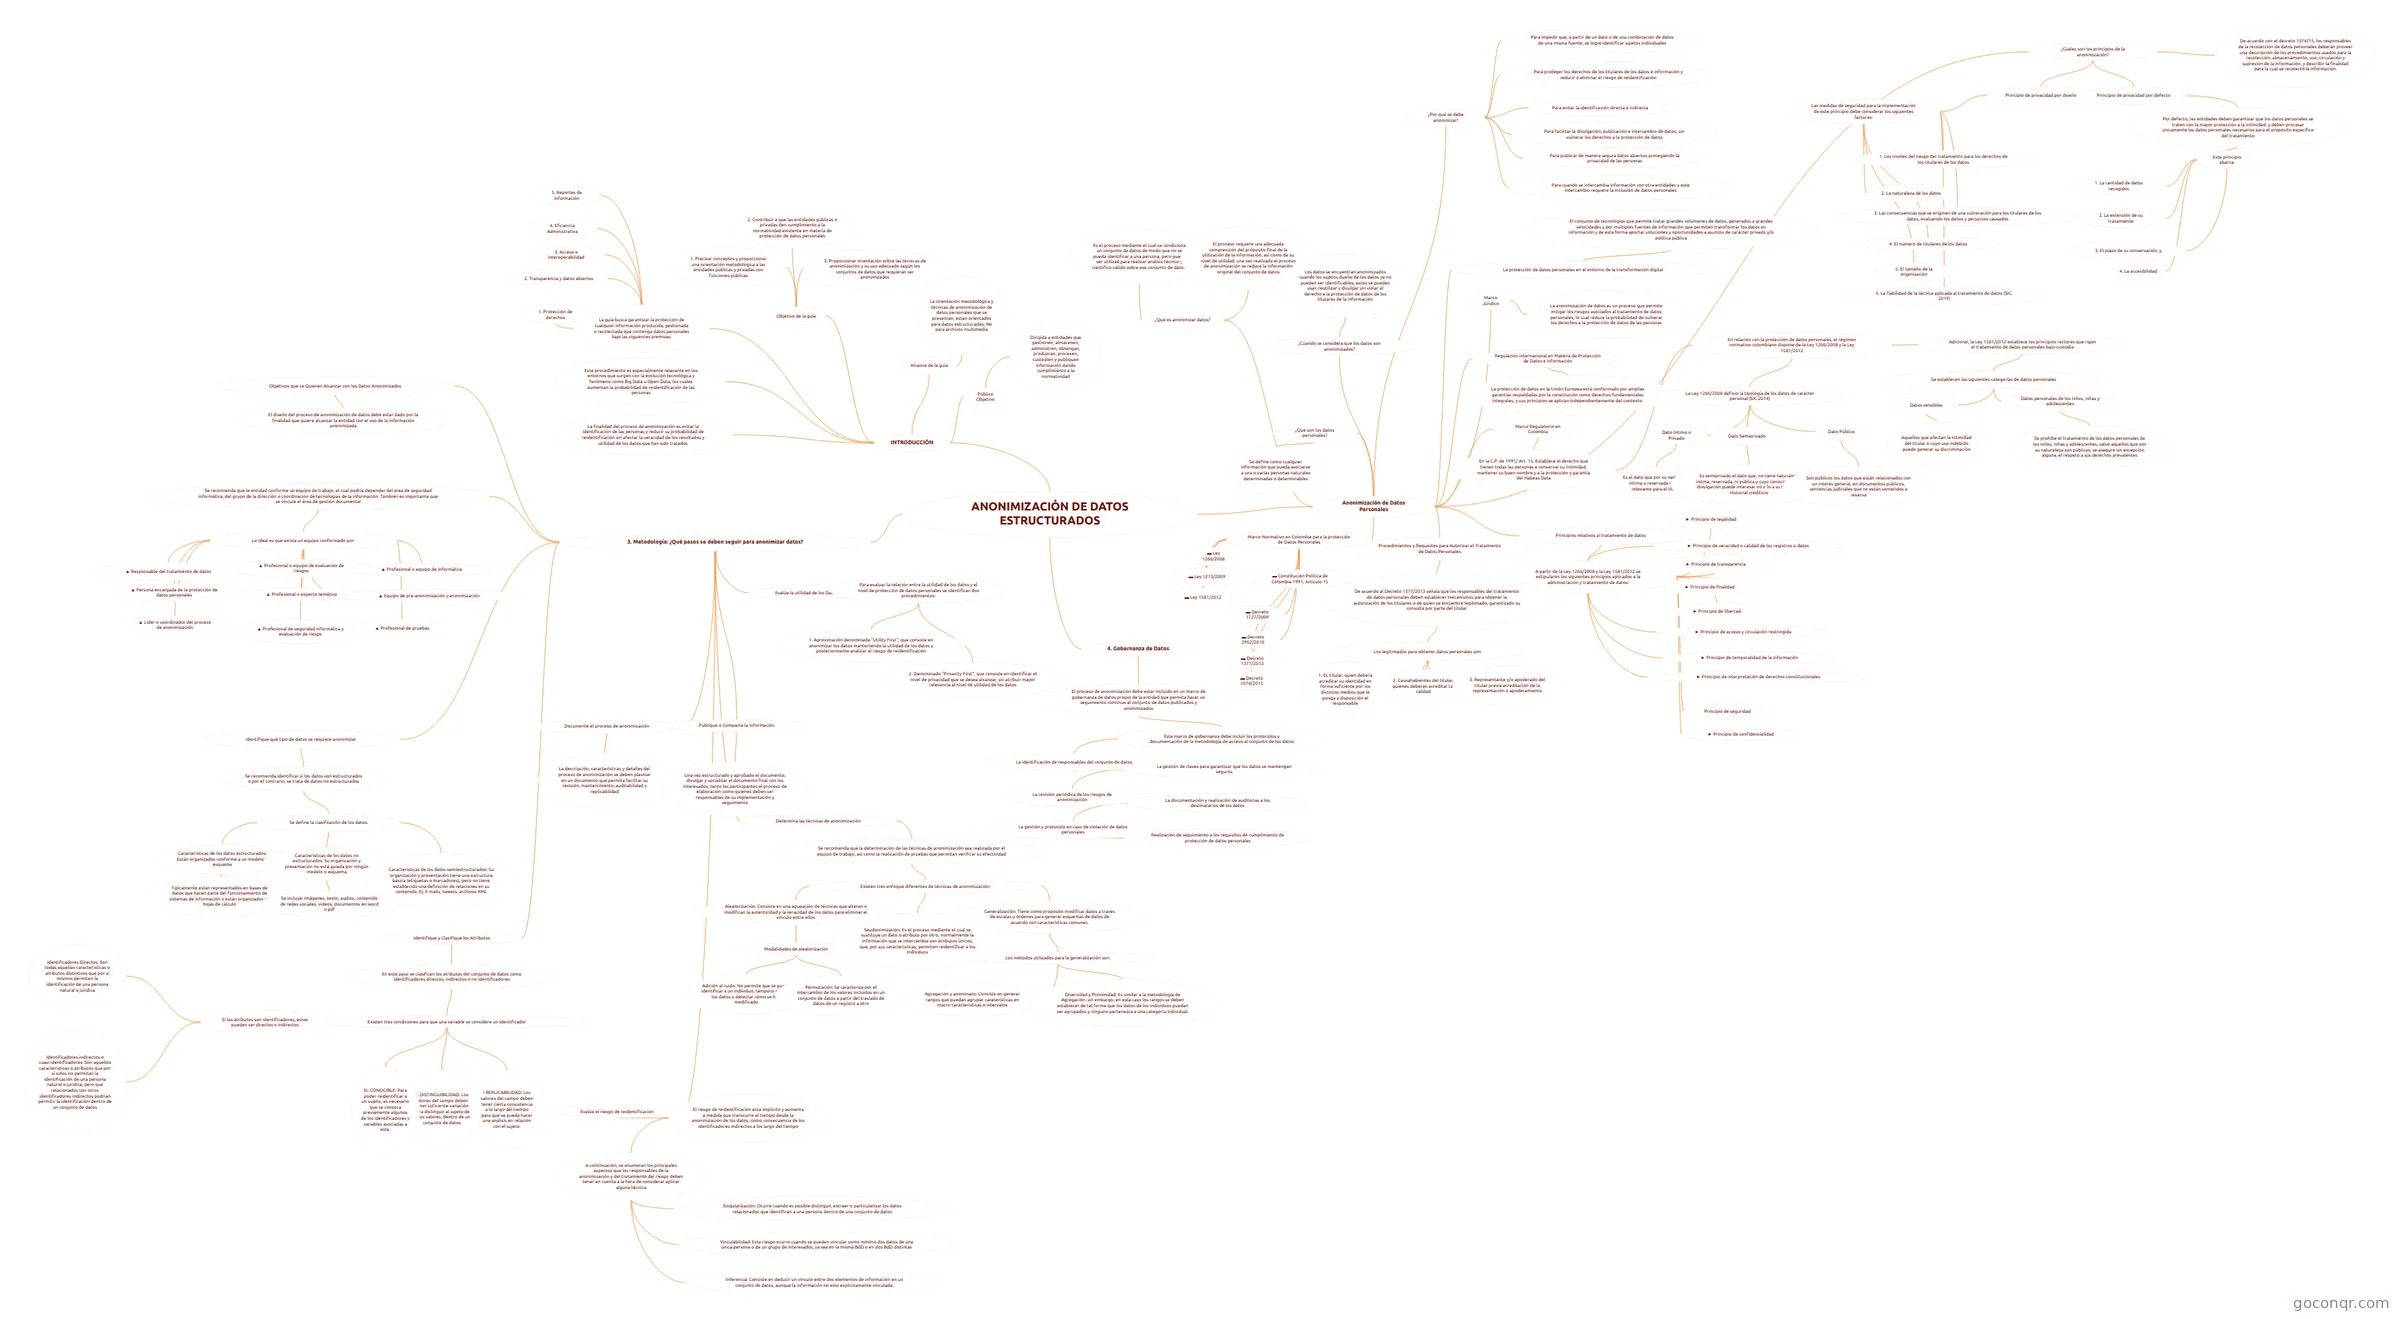
Mapa mental: anonimización de datos estructurados
Map content
ANONIMIZACIÓN DE DATOS ESTRUCTURADOS
INTRODUCCIÓN
- La finalidad del proceso de anonimización es evitar la identificación de las personas y reducir su probabilidad de reidentificación sin afectar la veracidad de los resultados y utilidad de los datos que han sido tratados
- Este procedimiento es especialmente relavante en los entornos que surgen con la evolución tecnológica y fenómeno como Big Data u Open Data, los cuales aumentan la probabilidad de reidentificación de las personas
- La guía busca garantizar la protección de cualquier información producida, gestionada o recolectada que contenga datos personales bajo las siguientes premisas:
- 1. Protección de derechos
- 2. Transparencia y datos abiertos
- 3. Acceso e interoperabilidad
- 4. Eficiencia Administrativa
- 5. Reportes de información
- Objetivo de la guía
- 1. Precisar conceptos y proporcionar una orientación metodológica a las entidades públicas y privadas con funciones públicas
- 2. Contribuir a que las entidades públicas o privadas den cumplimiento a la normatividad existente en materia de protección de datos personales
- 3. Proporcionar orientación sobre las técnicas de anonimización y su uso adecuado según los conjuntos de datos que requieran ser anonimizados
- Alcance de la guía
- La orientación metodológica y técnicas de anonimización de datos personales que se presentan, estan orientados para datos estructurados. No para archivos multimedia
- Público Objetivo
- Dirigida a entidades que gestionen, almacenen, administren, obtengan, produzcan, procesen, custodien y publiquen información dando cumplimiento a la normatividad
Anonimización de Datos Personales
- ¿Qué son los datos personales?
- Se define como cualquier información que pueda asociarse a una o varias personas naturales determinadas o determinables
- ¿Qué es anonimizar datos?
- Es el proceso mediante el cual se condiciona un conjunto de datos de modo que no se pueda identificar a una persona, pero pueda ser utilizad para realizar análisis técnico y científico válido sobre ese conjunto de datos.
- El proceso requiere una adecuada comprensión del próposito final de la utilización de la información, así como de su nivel de utilidad; una vez realizado el proceso de anonimización se reduce la información original del conjunto de datos
- ¿Cúando se considera que los datos son anonimizados?
- Los datos se encuentran anonimizados cuando los sujetos dueño de los datos ya no pueden ser identificables; estos se pueden usar, reutilizar y divulgar sin violar el derecho a la protección de datos de los titulares de la información
- ¿Por qué se debe anonimizar?
- Para impedir que, a partir de un dato o de una combinación de datos de una misma fuente, se logre identificar sujetos individuales
- Para proteger los derechos de los titulares de los datos e información y reducir o eliminar el riesgo de reidentificación
- Para evitar la identificación directa e indirecta
- Para facilitar la divulgación, publicación e intercambio de datos, sin vulnerar los derechos a la protección de datos
- Para publicar de manera segura datos abiertos protegiendo la privacidad de las personas
- Para cuando se intercambia información con otra entidades y este intercambio requiere la inclusión de datos personales
- La protección de datos personales en el entorno de la transformación digital
- El conjunto de tecnologías que permite tratar grandes volúmenes de datos, generados a grandes velocidades y por múltiples fuentes de información que permiten transformar los datos en información y de esta forma aportar soluciones y oportunidades a asuntos de carácter privado y/o política pública
- ¿Cúales son los principios de la anonimización?
- De acuerdo con el decreto 1074/15, los responsables de la recolección de datos personales deberán proveer una descripción de los procedimientos usados para la recolección, almacenamiento, uso, circulación y supresión de la información, y describir la finalidad para la cual se recolectó la información.
- Principio de privacidad por diseño
- Las medidas de seguridad para la implementación de este principio debe considerar los siguientes factores:
- 1. Los niveles del riesgo del tratamiento para los derechos de los titulares de los datos
- 2. La naturaleza de los datos
- 3. Las consecuencias que se originen de una vulneración para los titulares de los datos, evaluando los daños y perjuicios causados
- 4. El número de titulares de los datos
- 5. El tamaño de la organización
- 6. La fiabilidad de la técnica aplicada al tratamiento de datos (SIC. 2019)
- Las medidas de seguridad para la implementación de este principio debe considerar los siguientes factores:
- Principio de privacidad por defecto
- Por defecto, las entidades deben garantizar que los datos personales se traten con la mayor protección a la intimidad, y deben procesar únicamente los datos personales necesarios para el propósito específico del tratamiento
- Este principio abarca:
- 1. La cantidad de datos recogidos
- 2. La extensión de su tratamiento
- 3. El plazo de su conservación, y
- 4. La accesibilidad
- Este principio abarca:
- Por defecto, las entidades deben garantizar que los datos personales se traten con la mayor protección a la intimidad, y deben procesar únicamente los datos personales necesarios para el propósito específico del tratamiento
- Marco Júridico
- La anonimización de datos es un proceso que permite mitigar los riesgos asociados al tratamiento de datos personales, lo cual reduce la probabilidad de vulnerar los derechos a la protección de datos de las personas
- Regulación Internacional en Materia de Protección de Datos e Información
- La protección de datos en la Unión Europea está conformado por amplias garantías respaldadas por la constitución como derechos fundamentales integrales, y sus principios se aplican independientemente del contexto.
- Marco Regulatorio en Colombia
- En la C.P. de 1991/ Art. 15. Establece el derecho que tienen todas las personas a conservar su intimidad, mantener su buen nombre y a la protección y garantía del Habeas Data
- En relación con la protección de datos personales, el régimen normativo colombiano dispone de la Ley 1266/2008 y la Ley 1581/2012
- La Ley 1266/2008 definio la tipología de los datos de carácter personal (SIC.2014)
- Dato Íntimo o Privado
- Es el dato que por su naturaleza íntima o reservada solo es relevante para el titular
- Dato Semiprivado
- Es semiprivado el dato que, no tiene naturaleza ínitma, reservada, ni pública y cuyo conocimiento o divulgación puede interesar no s´lo a su titular. Ej. Historial créditicio
- Dato Público
- Son públicos los datos que están relacionados con un interés general, en documentos públicos, sentencias judiciales que no están sometidos a reserva
- Dato Íntimo o Privado
- Adicional, la Ley 1581/2012 establece los principios rectores que rigen el tratamiento de datos personales bajo custodia
- Se establecen las siguientes categorías de datos personales
- Datos sensibles
- Aquellos que afectan la intimidad del titular o cuyo uso indebido puede generar su discriminación
- Datos personales de los niños, niñas y adolescentes
- Se prohibe el tratamiento de los datos personales de los niños, niñas y adolescentes, salvo aquellos que por su naturaleza son públicos, se asegure sin excepción alguna, el respeto a sus derechos prevalentes
- Datos sensibles
- Se establecen las siguientes categorías de datos personales
- La Ley 1266/2008 definio la tipología de los datos de carácter personal (SIC.2014)
- En relación con la protección de datos personales, el régimen normativo colombiano dispone de la Ley 1266/2008 y la Ley 1581/2012
- En la C.P. de 1991/ Art. 15. Establece el derecho que tienen todas las personas a conservar su intimidad, mantener su buen nombre y a la protección y garantía del Habeas Data
- Principios relativos al tratamiento de datos
- A partir de la Ley 1266/2008 y la Ley 1581/2012 se estipularon los siguientes principios aplicados a la administración y tratamiento de datos:
- ► Principio de legalidad
- ► Principio de veracidad o calidad de los registros o datos
- ► Principio de transparencia
- ► Principio de finalidad
- ► Principio de libertad
- ► Principio de acceso y circulación restringida
- ► Principio de temporalidad de la información
- ► Principio de interpretación de derechos constitucionales
- Principio de seguridad
- ► Principio de confidencialidad
- A partir de la Ley 1266/2008 y la Ley 1581/2012 se estipularon los siguientes principios aplicados a la administración y tratamiento de datos:
- Procedimientos y Requisitos para Autorizar el Tratamiento de Datos Personales
- De acuerdo al Decreto 1377/2013 señala que los responsables del tratamiento de datos personales deben establecer mecanismos para obtener la autorización de los titulares o de quien se encuentre legitimado, garantizado su consulta por parte del titular
- Los legitimados para obtener datos personales son:
- 1. EL titular, quien deberá acreditar su identidad en forma suficiente por los distintos medios que le ponga a disposición el responsable
- 2. Causahabientes del titular, quienes deberán acreditar tal calidad
- 3. Representante y/o apoderado del titular previa acreditación de la representación o apoderamiento
- Los legitimados para obtener datos personales son:
- De acuerdo al Decreto 1377/2013 señala que los responsables del tratamiento de datos personales deben establecer mecanismos para obtener la autorización de los titulares o de quien se encuentre legitimado, garantizado su consulta por parte del titular
- Marco Normativo en Colombia para la protección de Datos Personales
- ▬ Constitución Política de Colombia 1991, Artículo 15
- ▬ Ley 1266/2008
- ▬ Ley 1273/2009
- ▬ Decreto 1727/2009
- ▬ Decreto 2952/2010
- ▬ Ley 1581/2012
- ▬ Decreto 1377/2013
- ▬ Decreto 1074/2015
- ¿Qué son los datos personales?
3. Metodología: ¿Qué pasos se deben seguir para anonimizar datos?
- Se recomienda que le entidad conforme un equipo de trabajo, el cual podría depender del área de seguridad informática, del grupo de la dirección o coordinación de tecnologías de la información. También es importante que se vincule el área de gestión documental
- Lo ideal es que exista un equipo conformado por:
- ▲ Responsable del tratamiento de datos
- ▲ Persona encargada de la protección de datos personales
- ▲ Líder o coordinador del proceso de anonimización
- ▲ Profesional o equipo de evaluación de riesgos
- ▲ Profesional o experto temático
- ▲ Profesional de seguridad informática y evaluación de riesgo
- ▲ Profesional o equipo de informática
- ▲ Equipo de pre-anonimización y anonimización
- ▲ Profesional de pruebas
- Lo ideal es que exista un equipo conformado por:
- Objetivos que se Quieren Alcanzar con los Datos Anonimizados
- El diseño del proceso de anonimización de datos debe estar dado por la finalidad que quiere alcanzar la entidad con el uso de la información anonimizada
- Identifique qué tipo de datos se requiere anonimizar
- Se recomienda identificar si los datos son estructurados o por el contrario, se trata de datos no estructurados
- Se define la clasificación de los datos:
- Características de los datos estructurados: Están organizados conforme a un modelo o esquema
- Tipicamente están representados en bases de datos que hacen parte del funcionamiento de sistemas de información o están organizados en hojas de cálculo
- Características de los datos no estructurados: Su organización y presentación no está guiada por ningún modelo o esquema
- Se incluye: Imágenes, texto, audios, contenido de redes sociales, videos, documentos en word o pdf
- Características de los datos semiestructurados: Su organización y presentación tiene una estructura básica (etiquetas o marcadores), pero no tiene establecido una definición de relaciones en su contenido. Ej: E-mails, tweets, archivos XML
- Características de los datos estructurados: Están organizados conforme a un modelo o esquema
- Se define la clasificación de los datos:
- Se recomienda identificar si los datos son estructurados o por el contrario, se trata de datos no estructurados
- Identifique y Clasifique los Atributos
- En este paso se clasifican los atributos del conjunto de datos como identificadores directos, indirectos o no identificadores
- Existen tres condiciones para que una variable se considere un identificador
- I REPLICABILIDAD: Los valores del campo deben tener cierta consistencia a lo largo del tiempo para que se pueda hacer una análisis en relación con el sujeto.
- II. DISTINGUIBILIDAD: Los valores del campo deben tener suficiente variación para distinguir al sujeto de otros valores, dentro de un conjunto de datos
- III. CONOCIBLE: Para poder reidentificar a un sujeto, es necesario que se conozca previamente algunos de los identificadores y variables asociadas a este.
- Si los atributos son identificadores, estos pueden ser directos o indirectos
- Identificadores Directos: Son todas aquellas características o atributos distintivos que por sí mismos permiten la identificación de una persona natural o jurídica
- Identificadores indirectos o cuasi-identificadores: Son aquellos características o atributos que por sí solos no permitan la identificación de una persona natural o jurídica, pero que relacionados con otros identificadores indirectos podrían permitir la identificación dentro de un conjunto de datos
- Existen tres condiciones para que una variable se considere un identificador
- En este paso se clasifican los atributos del conjunto de datos como identificadores directos, indirectos o no identificadores
- Evalúe el riesgo de reidentificación
- El riesgo de reidentificación esta implícito y aumenta a medida que transcurre el tiempo desde la anonimización de los datos, como consecuencia de los identificadores indirectos a los largo del tiempo
- A continuación, se enumeran los principales aspectos que los responsables de la anonimización y del tratamiento del riesgo deben tener en cuenta a la hora de considerar aplicar alguna técnica
- Inferencia: Consiste en deducir un vínculo entre dos elementos de información en un conjunto de datos, aunque la información no este explícitamente vinculada.
- Vinculabilidad: Este riesgo ocurre cuando se pueden vincular como mínimo dos datos de una única persona o de un grupo de interesados, ya sea en la misma BdD o en dos BdD distintas
- Singularización: Ocurre cuando es posible distinguir, extraer o particularizar los datos relacionados que identifican a una persona dentro de una conjunto de datos
- A continuación, se enumeran los principales aspectos que los responsables de la anonimización y del tratamiento del riesgo deben tener en cuenta a la hora de considerar aplicar alguna técnica
- El riesgo de reidentificación esta implícito y aumenta a medida que transcurre el tiempo desde la anonimización de los datos, como consecuencia de los identificadores indirectos a los largo del tiempo
- Determina las técnicas de anonimización
- Se recomienda que la determinación de las técnicas de anonimización sea realizada por el equipo de trabajo, así como la realización de pruebas que permitan verificar su efectividad
- Existen tres enfoque diferentes de técnicas de anonimización:
- Aleatorización: Consiste en una agupación de técnicas que alteran o modifican la autenticidad y la veracidad de los datos para eliminar el vínculo entre ellos
- Modalidades de aleatorización
- Adición al ruido: No permite que se pueda identificar a un individuo, tampoco reparar los datos o detectar cómo se han modificado
- Permutación: Se caracteriza por el intercambio de los valores incluidos en un conjunto de datos a partir del traslado de datos de un registro a otro
- Modalidades de aleatorización
- Generalización: Tiene como propósito modificar datos a través de escalas u órdenes para generar esquemas de datos de acuerdo con características comunes.
- Los métodos utilizados para la generalización son:
- Agregación y anonimato: Consiste en generar rangos que puedan agrupar caraterísticas en macro características o intervalos
- Diversidad y Proximidad: Es similar a la metodología de Agregación, sin embargo, en esta caso los rangos se deben establecer de tal forma que los datos de los individuos puedan ser agrupados y ninguno pertenezca a una categoría individual.
- Los métodos utilizados para la generalización son:
- Seudonimización: Es el proceso mediante el cual se sustituye un dato o atributo por otro, normalmente la información que se intercambia son atributos únicos, que, por sus características, permiten reidentificar a los individuos
- Aleatorización: Consiste en una agupación de técnicas que alteran o modifican la autenticidad y la veracidad de los datos para eliminar el vínculo entre ellos
- Existen tres enfoque diferentes de técnicas de anonimización:
- Se recomienda que la determinación de las técnicas de anonimización sea realizada por el equipo de trabajo, así como la realización de pruebas que permitan verificar su efectividad
- Evalúe la utilidad de los Datos
- Para evaluar la relación entre la utilidad de los datos y el nivel de protección de datos personales se identifican dos procedimientos:
- 1. Aproximación denominada "Utility First", que consiste en anonimizar los datos manteniendo la utilidad de los datos y posteriormente analizar el riesgo de reidentificación
- 2. Denominado "Privacity First", que consiste en identificar el nivel de privacidad que se desea alcanzar, sin atribuir mayor relevancia al nivel de utilidad de los datos
- Para evaluar la relación entre la utilidad de los datos y el nivel de protección de datos personales se identifican dos procedimientos:
- Documente el proceso de anonimización
- La descripción, características y detalles del proceso de anonimización se deben plasmar en un documento que permita facilitar su revisión, mantenimiento, auditabilidad y replicabilidad
- Publique o Comparta la información
- Una vez estructurado y aprobado el documento, divulgar y socializar el documento final con los interesados, tanto los participantes el proceso de elaboración como quienes deben ser responsables de su implementación y seguimiento
- Se recomienda que le entidad conforme un equipo de trabajo, el cual podría depender del área de seguridad informática, del grupo de la dirección o coordinación de tecnologías de la información. También es importante que se vincule el área de gestión documental
4. Gobernanza de Datos
- El proceso de anonimización debe estar incluido en un marco de gobernanza de datos propio de la entidad que permita hacer un seguimiento continuo al conjunto de datos publicados y anonimizados
- Este marco de gobernanza debe incluir los protocolos y documentación de la metodología de acceso al conjunto de los datos
- La identificación de responsables del conjunto de datos
- La gestión de claves para garantizar que los datos se mantengan seguros
- La revisión periódica de los riesgos de anonimización
- La documentación y realización de auditorias a los destinatarios de los datos
- La gestión y protocolo en caso de violación de datos personales
- Realización de seguimiento a los requisitos de cumplimiento de protección de datos personales
- La gestión y protocolo en caso de violación de datos personales
- La documentación y realización de auditorias a los destinatarios de los datos
- La revisión periódica de los riesgos de anonimización
- La gestión de claves para garantizar que los datos se mantengan seguros
- La identificación de responsables del conjunto de datos
- Este marco de gobernanza debe incluir los protocolos y documentación de la metodología de acceso al conjunto de los datos
- El proceso de anonimización debe estar incluido en un marco de gobernanza de datos propio de la entidad que permita hacer un seguimiento continuo al conjunto de datos publicados y anonimizados
Information
- Description
- Guía de anonimización de datos estructurados elaborada por el Archivo General de Nación, se realiza mapa mental con fines académicos
- Created by
- Emily Cris
- Views
- 11
- Tags
- Rating