
Mind map
Actividades para la Gestión de Riesgos
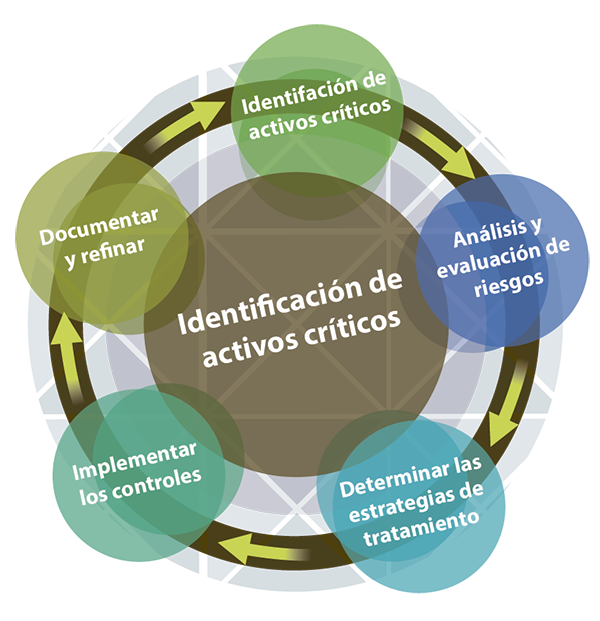
Map content
Actividades para la Gestión de Riesgos
Definición de Riesgo
- Probabilidad que una amenaza se convierta en realidad o se ejecute a partir de la existencia de una vulnerabilidad (Guerrero 2014)
En orden de evitar riesgos, varios autores han planteado diferentes pasos definidos como ciclos de administración de riesgo
- Peltier (2005)
- Análisis de riesgos
- Evaluación de riesgos
- Mitigación de riesgos
- Valoración de vulnerabilidades y evaluación de controles.
- Kouns y Minoli (2010)
- Identificar los activos críticos del negocio y asignarles valor
- Identificar los riesgos
- Evaluar y priorizar el impacto de los riesgos
- Determinar las estrategias de mitigación
- Producir reportes y métricas de riesgos.
- Vellani (2007)
- Evaluación del riesgo
- Mitigación del riesgo
- Evaluación y refinamiento.
- Gibson (2011)
- Evaluación de controles
- Implementación y prueba de controles
- Selección de controles
- Identificación del riesgo administrar
- Evaluación del riesgo
- Peltier (2005)
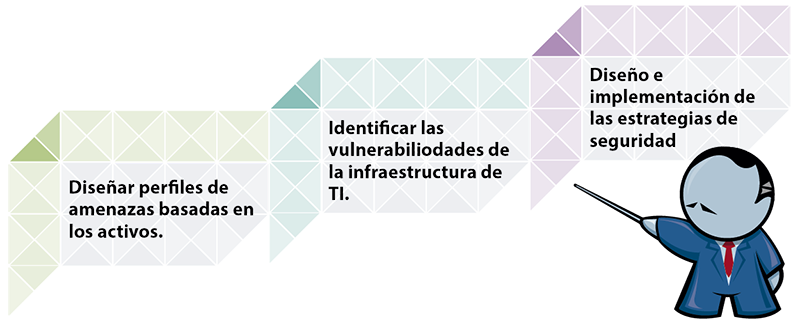
Los ciclos de administración de riesgos se pueden resumir en los siguientes grupos de actividades
- 1. Análisis de Riesgos
- a. Determinación de los activos de TI que requieren protección
- b. Identificación de vulnerabilidades
- c. Identificación de amenazas
- d. Estimación del impacto de las amenazas
- e. Estimación de la probabilidad de ocurrencia de las amenazas
- 2. Clasificación de Riesgos
- Cálculo y clasificación del nivel de riesgo inherente
- 3. Implementación de Controles
- a. Plan de tratamiento de los riesgos intrínsecos
- b. Implementación de las medidas de seguridad
- c. Identificación de la estrategia de implementación de controles
- d. Cálculo y clasificación de la brecha de seguridad: nivel de riesgo residual
- 4. Evaluación de Controles
- a. Evaluación de la eficacia de los controles implementados
- b. Evaluación del grado de madurez de los controles
- Ciclo de administración de Riesgos
- 1. Análisis de Riesgos
Para llevar a cabo los ciclos propuestos existen diversos modelos de administración de riesgos.
- OCTAVE
- MAGERIT
- MEHARI 2010
- SP800-30
- SP800-39
- AS/NZS 4360
- ISO/IEC 27005:2011
Herramientas o Software utilizado para la gestión de Riesgos
- MAGERIT
- Buenas prácticas OCTAVE
- Software
- SAP GRC
- Oracle GRC
- Accelus
- OpenPages
- RSA Archer eGRC
Keywords
Images and files in the map
Information
- Description
- Actividades para la Gestión de Riesgos
- Created by
- neo javan
- Views
- 80
- Tags
- Rating