
Mind map
Introduce el texto aquí
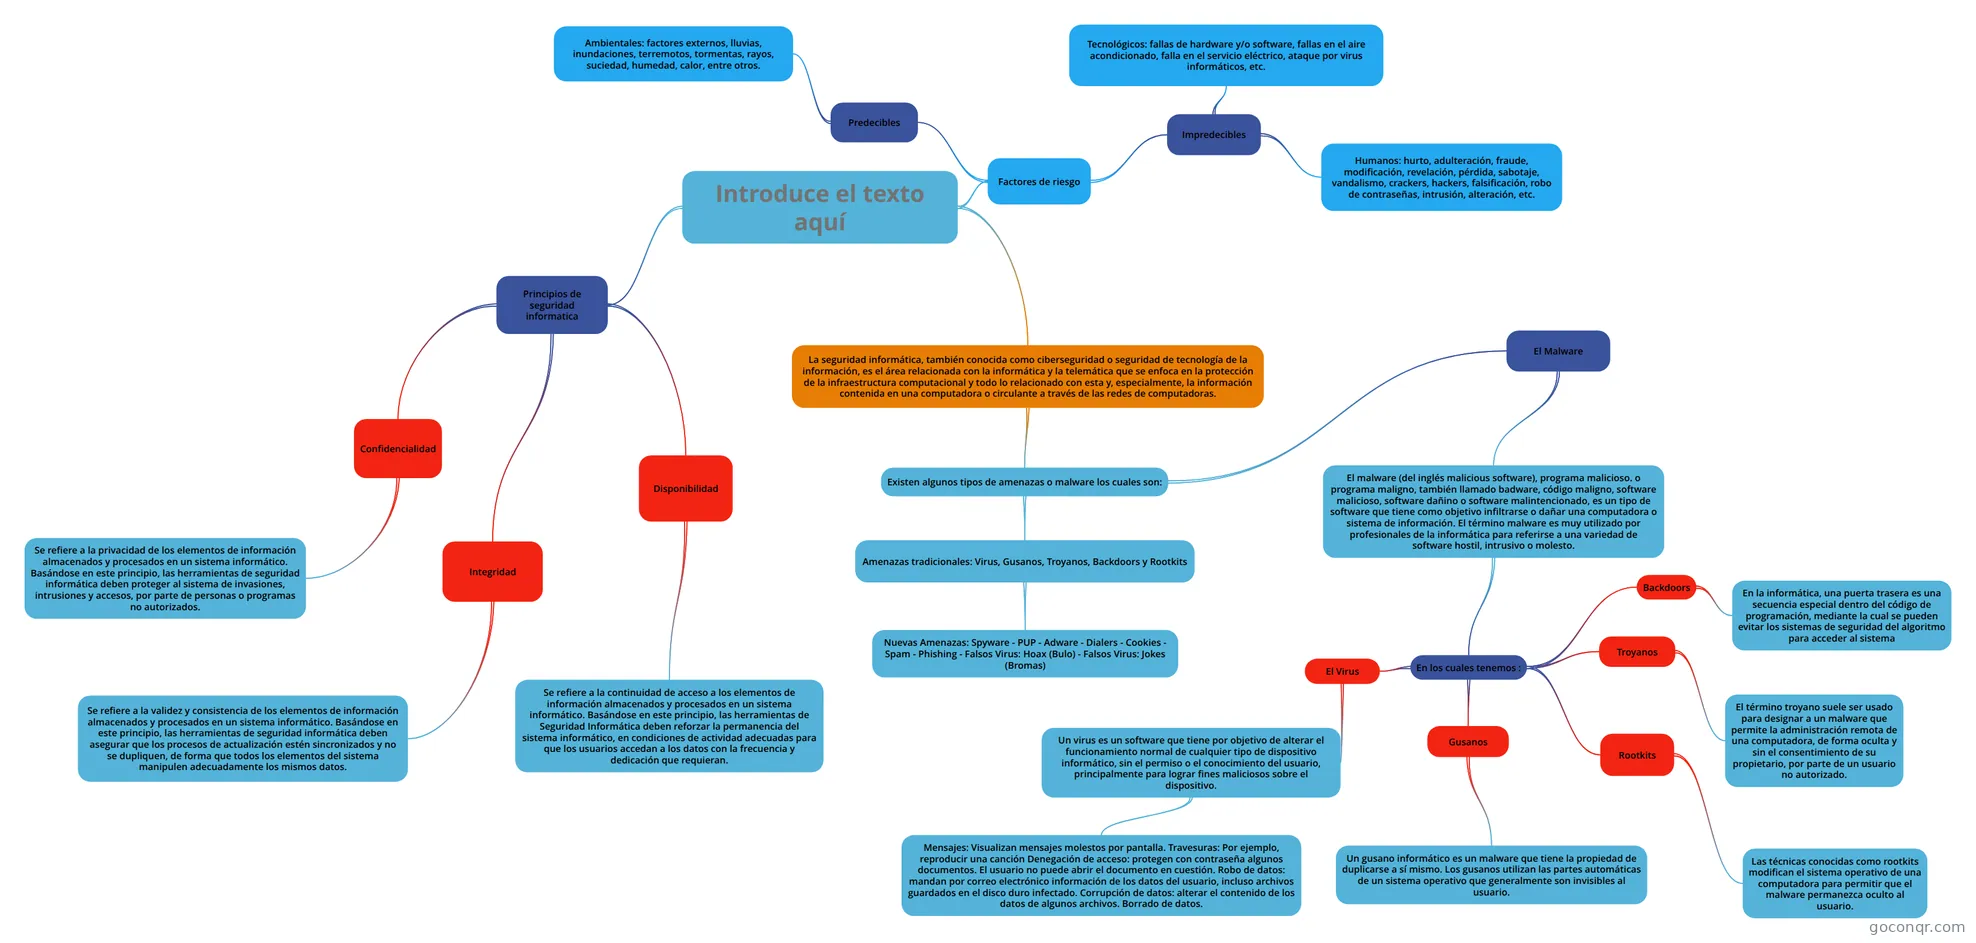
Mapa mental: Seguridad informática
Map content
Introduce el texto aquí
La seguridad informática, también conocida como ciberseguridad o seguridad de tecnología de la información, es el área relacionada con la informática y la telemática que se enfoca en la protección de la infraestructura computacional y todo lo relacionado con esta y, especialmente, la información contenida en una computadora o circulante a través de las redes de computadoras.
- Existen algunos tipos de amenazas o malware los cuales son:
- Amenazas tradicionales: Virus, Gusanos, Troyanos, Backdoors y Rootkits
- Nuevas Amenazas: Spyware - PUP - Adware - Dialers - Cookies - Spam - Phishing - Falsos Virus: Hoax (Bulo) - Falsos Virus: Jokes (Bromas)
- El Malware
- El malware (del inglés malicious software), programa malicioso. o programa maligno, también llamado badware, código maligno, software malicioso, software dañino o software malintencionado, es un tipo de software que tiene como objetivo infiltrarse o dañar una computadora o sistema de información. El término malware es muy utilizado por profesionales de la informática para referirse a una variedad de software hostil, intrusivo o molesto.
- En los cuales tenemos :
- El Virus
- Un virus es un software que tiene por objetivo de alterar el funcionamiento normal de cualquier tipo de dispositivo informático, sin el permiso o el conocimiento del usuario, principalmente para lograr fines maliciosos sobre el dispositivo.
- Mensajes: Visualizan mensajes molestos por pantalla. Travesuras: Por ejemplo, reproducir una canción Denegación de acceso: protegen con contraseña algunos documentos. El usuario no puede abrir el documento en cuestión. Robo de datos: mandan por correo electrónico información de los datos del usuario, incluso archivos guardados en el disco duro infectado. Corrupción de datos: alterar el contenido de los datos de algunos archivos. Borrado de datos.
- Un virus es un software que tiene por objetivo de alterar el funcionamiento normal de cualquier tipo de dispositivo informático, sin el permiso o el conocimiento del usuario, principalmente para lograr fines maliciosos sobre el dispositivo.
- Gusanos
- Un gusano informático es un malware que tiene la propiedad de duplicarse a sí mismo. Los gusanos utilizan las partes automáticas de un sistema operativo que generalmente son invisibles al usuario.
- Troyanos
- El término troyano suele ser usado para designar a un malware que permite la administración remota de una computadora, de forma oculta y sin el consentimiento de su propietario, por parte de un usuario no autorizado.
- Backdoors
- En la informática, una puerta trasera es una secuencia especial dentro del código de programación, mediante la cual se pueden evitar los sistemas de seguridad del algoritmo para acceder al sistema
- Rootkits
- Las técnicas conocidas como rootkits modifican el sistema operativo de una computadora para permitir que el malware permanezca oculto al usuario.
- El Virus
- En los cuales tenemos :
- El malware (del inglés malicious software), programa malicioso. o programa maligno, también llamado badware, código maligno, software malicioso, software dañino o software malintencionado, es un tipo de software que tiene como objetivo infiltrarse o dañar una computadora o sistema de información. El término malware es muy utilizado por profesionales de la informática para referirse a una variedad de software hostil, intrusivo o molesto.
- Amenazas tradicionales: Virus, Gusanos, Troyanos, Backdoors y Rootkits
- Existen algunos tipos de amenazas o malware los cuales son:
Principios de seguridad informatica
- Confidencialidad
- Se refiere a la privacidad de los elementos de información almacenados y procesados en un sistema informático. Basándose en este principio, las herramientas de seguridad informática deben proteger al sistema de invasiones, intrusiones y accesos, por parte de personas o programas no autorizados.
- Integridad
- Se refiere a la validez y consistencia de los elementos de información almacenados y procesados en un sistema informático. Basándose en este principio, las herramientas de seguridad informática deben asegurar que los procesos de actualización estén sincronizados y no se dupliquen, de forma que todos los elementos del sistema manipulen adecuadamente los mismos datos.
- Disponibilidad
- Se refiere a la continuidad de acceso a los elementos de información almacenados y procesados en un sistema informático. Basándose en este principio, las herramientas de Seguridad Informática deben reforzar la permanencia del sistema informático, en condiciones de actividad adecuadas para que los usuarios accedan a los datos con la frecuencia y dedicación que requieran.
- Confidencialidad
Factores de riesgo
- Predecibles
- Ambientales: factores externos, lluvias, inundaciones, terremotos, tormentas, rayos, suciedad, humedad, calor, entre otros.
- Impredecibles
- Tecnológicos: fallas de hardware y/o software, fallas en el aire acondicionado, falla en el servicio eléctrico, ataque por virus informáticos, etc.
- Humanos: hurto, adulteración, fraude, modificación, revelación, pérdida, sabotaje, vandalismo, crackers, hackers, falsificación, robo de contraseñas, intrusión, alteración, etc.
- Predecibles