
Mind map
Modelo PPDIOO
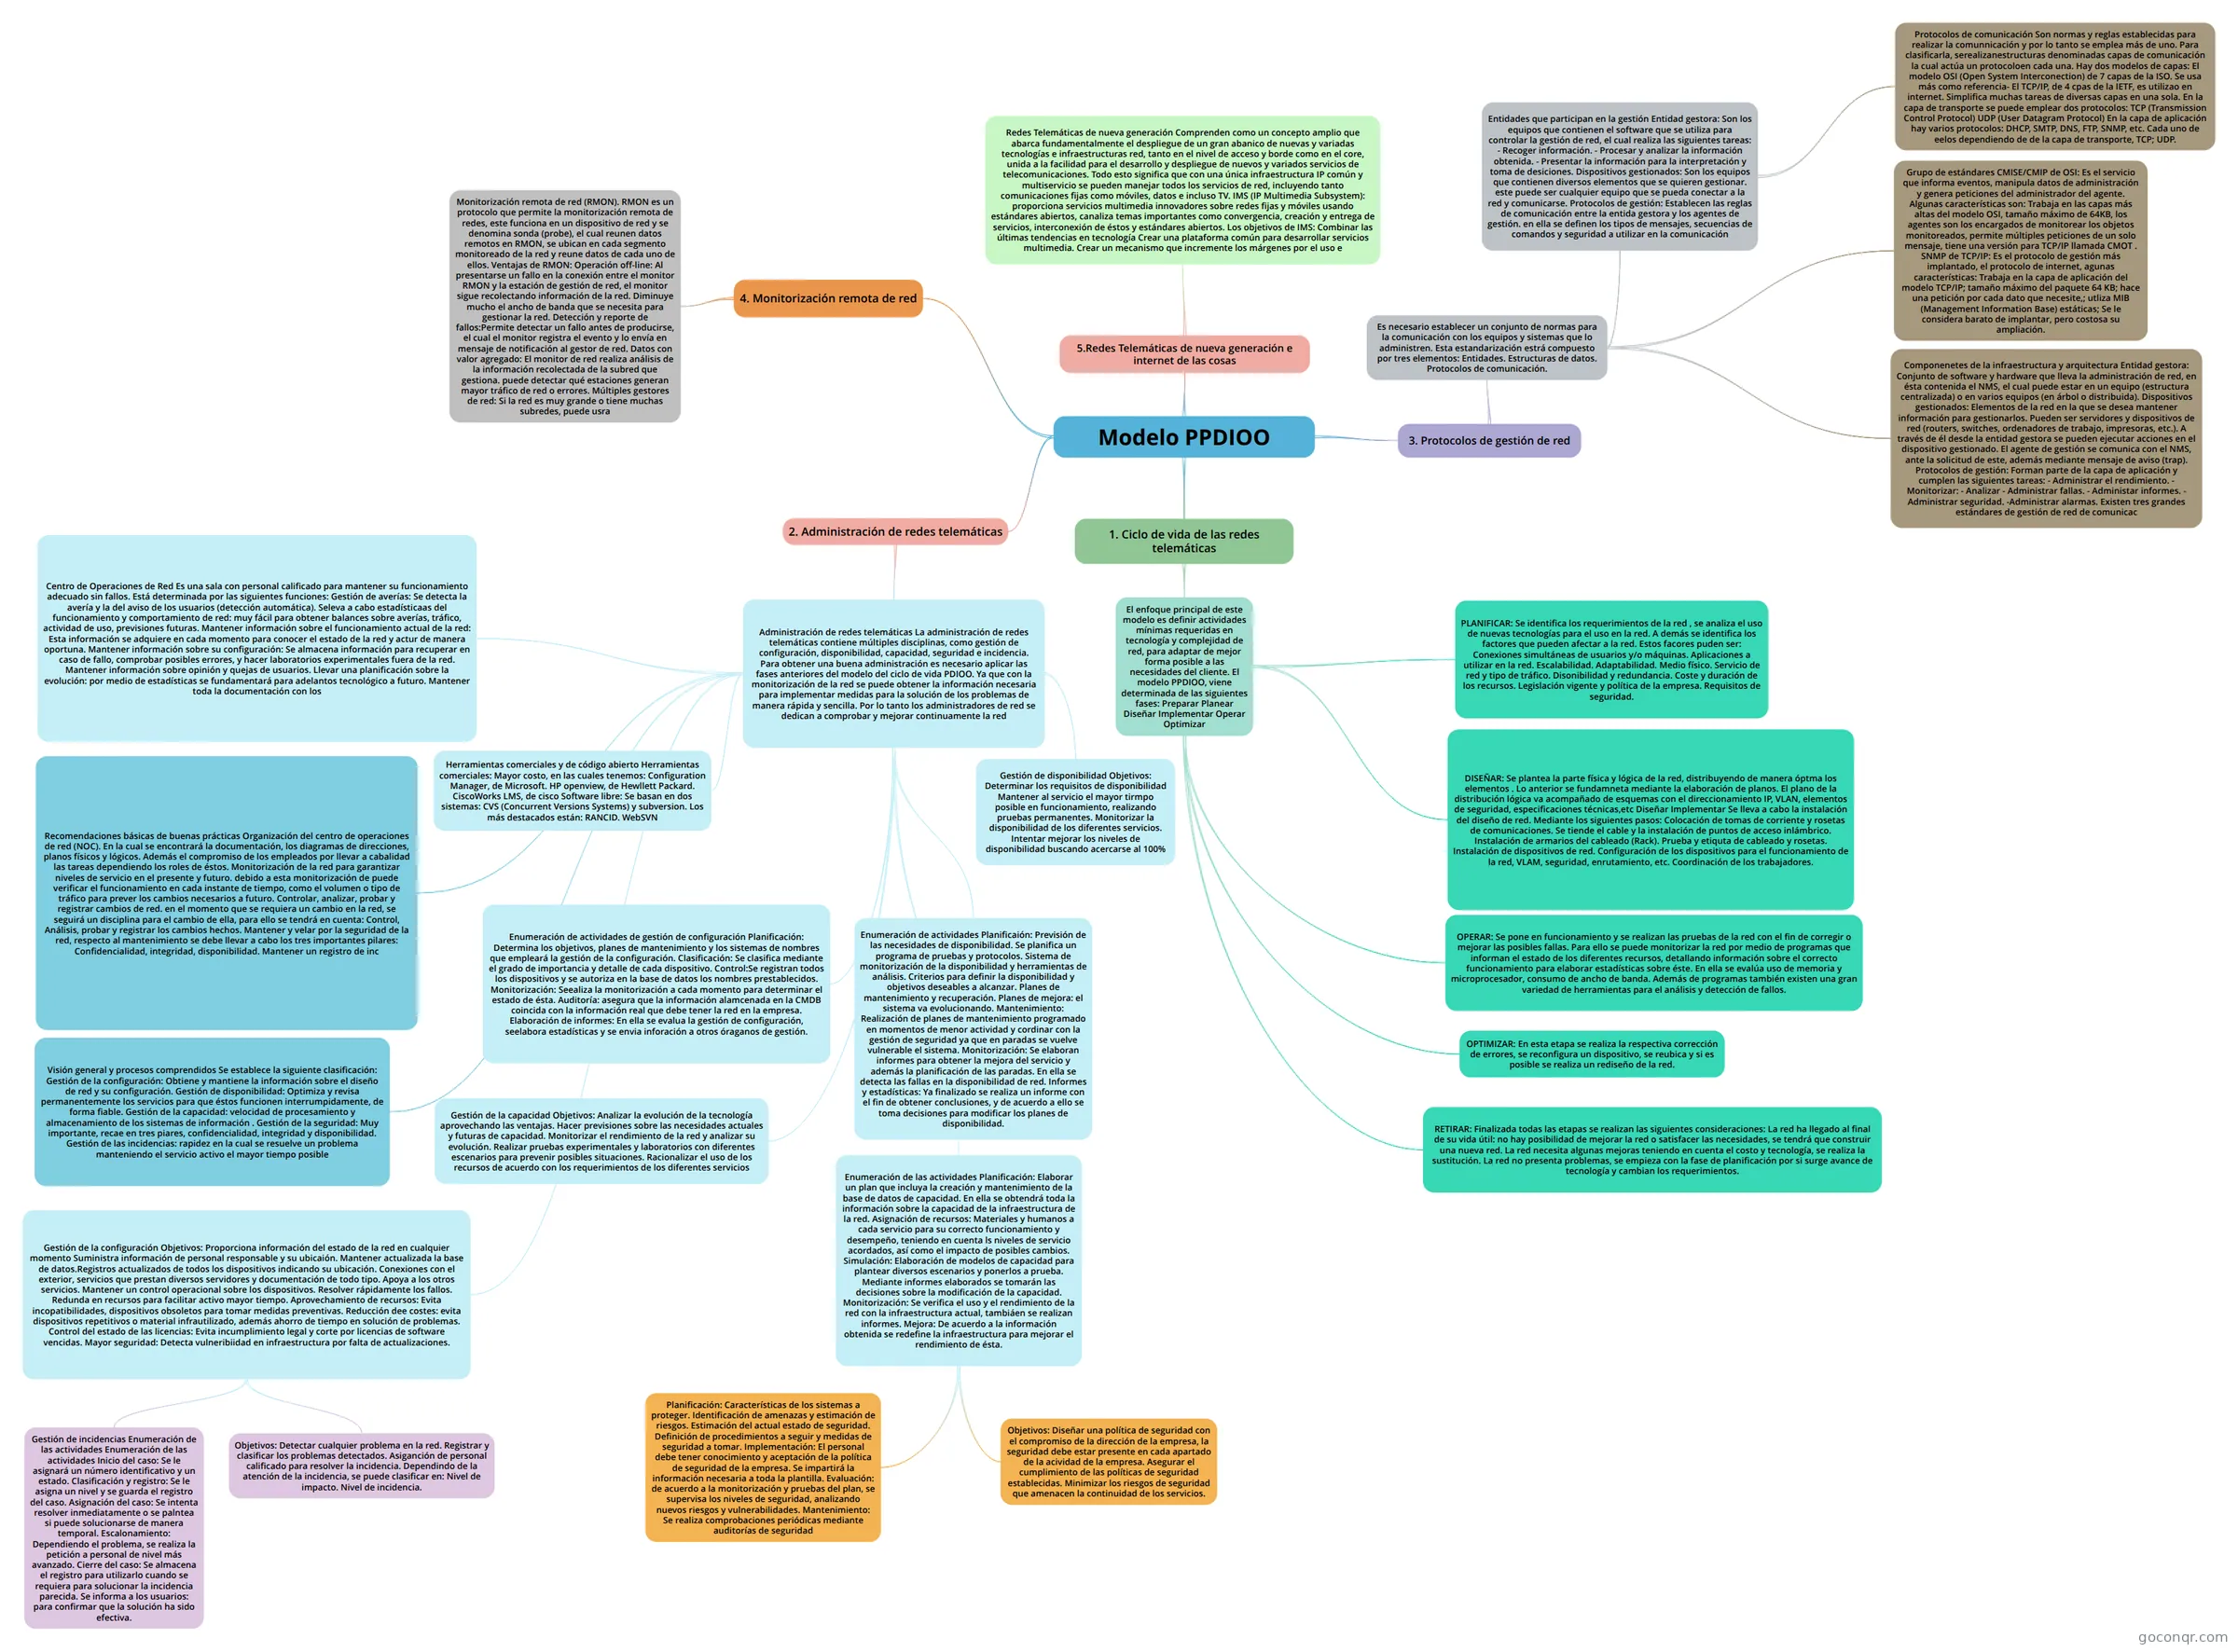
Mapa mental: modelo PPDIOO
Map content
Modelo PPDIOO
1. Ciclo de vida de las redes telemáticas
- El enfoque principal de este modelo es definir actividades mínimas requeridas en tecnología y complejidad de red, para adaptar de mejor forma posible a las necesidades del cliente. El modelo PPDIOO, viene determinada de las siguientes fases: Preparar Planear Diseñar Implementar Operar Optimizar
- RETIRAR: Finalizada todas las etapas se realizan las siguientes consideraciones: La red ha llegado al final de su vida útil: no hay posibilidad de mejorar la red o satisfacer las necesidades, se tendrá que construir una nueva red. La red necesita algunas mejoras teniendo en cuenta el costo y tecnología, se realiza la sustitución. La red no presenta problemas, se empieza con la fase de planificación por si surge avance de tecnología y cambian los requerimientos.
- DISEÑAR: Se plantea la parte física y lógica de la red, distribuyendo de manera óptma los elementos . Lo anterior se fundamneta mediante la elaboración de planos. El plano de la distribución lógica va acompañado de esquemas con el direccionamiento IP, VLAN, elementos de seguridad, especificaciones técnicas,etc Diseñar Implementar Se lleva a cabo la instalación del diseño de red. Mediante los siguientes pasos: Colocación de tomas de corriente y rosetas de comunicaciones. Se tiende el cable y la instalación de puntos de acceso inlámbrico. Instalación de armarios del cableado (Rack). Prueba y etiquta de cableado y rosetas. Instalación de dispositivos de red. Configuración de los dispositivos para el funcionamiento de la red, VLAM, seguridad, enrutamiento, etc. Coordinación de los trabajadores.
- OPERAR: Se pone en funcionamiento y se realizan las pruebas de la red con el fin de corregir o mejorar las posibles fallas. Para ello se puede monitorizar la red por medio de programas que informan el estado de los diferentes recursos, detallando información sobre el correcto funcionamiento para elaborar estadísticas sobre éste. En ella se evalúa uso de memoria y microprocesador, consumo de ancho de banda. Además de programas también existen una gran variedad de herramientas para el análisis y detección de fallos.
- OPTIMIZAR: En esta etapa se realiza la respectiva corrección de errores, se reconfigura un dispositivo, se reubica y si es posible se realiza un rediseño de la red.
- PLANIFICAR: Se identifica los requerimientos de la red , se analiza el uso de nuevas tecnologías para el uso en la red. A demás se identifica los factores que pueden afectar a la red. Estos facores puden ser: Conexiones simultáneas de usuarios y/o máquinas. Aplicaciones a utilizar en la red. Escalabilidad. Adaptabilidad. Medio físico. Servicio de red y tipo de tráfico. Disonibilidad y redundancia. Coste y duración de los recursos. Legislación vigente y política de la empresa. Requisitos de seguridad.
- El enfoque principal de este modelo es definir actividades mínimas requeridas en tecnología y complejidad de red, para adaptar de mejor forma posible a las necesidades del cliente. El modelo PPDIOO, viene determinada de las siguientes fases: Preparar Planear Diseñar Implementar Operar Optimizar
3. Protocolos de gestión de red
- Es necesario establecer un conjunto de normas para la comunicación con los equipos y sistemas que lo administren. Esta estandarización estrá compuesto por tres elementos: Entidades. Estructuras de datos. Protocolos de comunicación.
- Entidades que participan en la gestión Entidad gestora: Son los equipos que contienen el software que se utiliza para controlar la gestión de red, el cual realiza las siguientes tareas: - Recoger información. - Procesar y analizar la información obtenida. - Presentar la información para la interpretación y toma de desiciones. Dispositivos gestionados: Son los equipos que contienen diversos elementos que se quieren gestionar. este puede ser cualquier equipo que se pueda conectar a la red y comunicarse. Protocolos de gestión: Establecen las reglas de comunicación entre la entida gestora y los agentes de gestión. en ella se definen los tipos de mensajes, secuencias de comandos y seguridad a utilizar en la comunicación
- Protocolos de comunicación Son normas y reglas establecidas para realizar la comunnicación y por lo tanto se emplea más de uno. Para clasificarla, serealizanestructuras denominadas capas de comunicación la cual actúa un protocoloen cada una. Hay dos modelos de capas: El modelo OSI (Open System Interconection) de 7 capas de la ISO. Se usa más como referencia- El TCP/IP, de 4 cpas de la IETF, es utilizao en internet. Simplifica muchas tareas de diversas capas en una sola. En la capa de transporte se puede emplear dos protocolos: TCP (Transmission Control Protocol) UDP (User Datagram Protocol) En la capa de aplicación hay varios protocolos: DHCP, SMTP, DNS, FTP, SNMP, etc. Cada uno de eelos dependiendo de de la capa de transporte, TCP; UDP.
- Componenetes de la infraestructura y arquitectura Entidad gestora: Conjunto de software y hardware que lleva la administración de red, en ésta contenida el NMS, el cual puede estar en un equipo (estructura centralizada) o en varios equipos (en árbol o distribuida). Dispositivos gestionados: Elementos de la red en la que se desea mantener información para gestionarlos. Pueden ser servidores y dispositivos de red (routers, switches, ordenadores de trabajo, impresoras, etc.). A través de él desde la entidad gestora se pueden ejecutar acciones en el dispositivo gestionado. El agente de gestión se comunica con el NMS, ante la solicitud de este, además mediante mensaje de aviso (trap). Protocolos de gestión: Forman parte de la capa de aplicación y cumplen las siguientes tareas: - Administrar el rendimiento. - Monitorizar: - Analizar - Administrar fallas. - Administar informes. - Administrar seguridad. -Administrar alarmas. Existen tres grandes estándares de gestión de red de comunicac
- Grupo de estándares CMISE/CMIP de OSI: Es el servicio que informa eventos, manipula datos de administración y genera peticiones del administrador del agente. Algunas características son: Trabaja en las capas más altas del modelo OSI, tamaño máximo de 64KB, los agentes son los encargados de monitorear los objetos monitoreados, permite múltiples peticiones de un solo mensaje, tiene una versión para TCP/IP llamada CMOT . SNMP de TCP/IP: Es el protocolo de gestión más implantado, el protocolo de internet, agunas características: Trabaja en la capa de aplicación del modelo TCP/IP; tamaño máximo del paquete 64 KB; hace una petición por cada dato que necesite,; utliza MIB (Management Information Base) estáticas; Se le considera barato de implantar, pero costosa su ampliación.
- Entidades que participan en la gestión Entidad gestora: Son los equipos que contienen el software que se utiliza para controlar la gestión de red, el cual realiza las siguientes tareas: - Recoger información. - Procesar y analizar la información obtenida. - Presentar la información para la interpretación y toma de desiciones. Dispositivos gestionados: Son los equipos que contienen diversos elementos que se quieren gestionar. este puede ser cualquier equipo que se pueda conectar a la red y comunicarse. Protocolos de gestión: Establecen las reglas de comunicación entre la entida gestora y los agentes de gestión. en ella se definen los tipos de mensajes, secuencias de comandos y seguridad a utilizar en la comunicación
- Es necesario establecer un conjunto de normas para la comunicación con los equipos y sistemas que lo administren. Esta estandarización estrá compuesto por tres elementos: Entidades. Estructuras de datos. Protocolos de comunicación.
2. Administración de redes telemáticas
- Administración de redes telemáticas La administración de redes telemáticas contiene múltiples disciplinas, como gestión de configuración, disponibilidad, capacidad, seguridad e incidencia. Para obtener una buena administración es necesario aplicar las fases anteriores del modelo del ciclo de vida PDIOO. Ya que con la monitorización de la red se puede obtener la información necesaria para implementar medidas para la solución de los problemas de manera rápida y sencilla. Por lo tanto los administradores de red se dedican a comprobar y mejorar continuamente la red
- Recomendaciones básicas de buenas prácticas Organización del centro de operaciones de red (NOC). En la cual se encontrará la documentación, los diagramas de direcciones, planos físicos y lógicos. Además el compromiso de los empleados por llevar a cabalidad las tareas dependiendo los roles de éstos. Monitorización de la red para garantizar niveles de servicio en el presente y futuro. debido a esta monitorización de puede verificar el funcionamiento en cada instante de tiempo, como el volumen o tipo de tráfico para prever los cambios necesarios a futuro. Controlar, analizar, probar y registrar cambios de red. en el momento que se requiera un cambio en la red, se seguirá un disciplina para el cambio de ella, para ello se tendrá en cuenta: Control, Análisis, probar y registrar los cambios hechos. Mantener y velar por la seguridad de la red, respecto al mantenimiento se debe llevar a cabo los tres importantes pilares: Confidencialidad, integridad, disponibilidad. Mantener un registro de inc
- Visión general y procesos comprendidos Se establece la siguiente clasificación: Gestión de la configuración: Obtiene y mantiene la información sobre el diseño de red y su configuración. Gestión de disponibilidad: Optimiza y revisa permanentemente los servicios para que éstos funcionen interrumpidamente, de forma fiable. Gestión de la capacidad: velocidad de procesamiento y almacenamiento de los sistemas de información . Gestión de la seguridad: Muy importante, recae en tres piares, confidencialidad, integridad y disponibilidad. Gestión de las incidencias: rapidez en la cual se resuelve un problema manteniendo el servicio activo el mayor tiempo posible
- Centro de Operaciones de Red Es una sala con personal calificado para mantener su funcionamiento adecuado sin fallos. Está determinada por las siguientes funciones: Gestión de averías: Se detecta la avería y la del aviso de los usuarios (detección automática). Seleva a cabo estadísticaas del funcionamiento y comportamiento de red: muy fácil para obtener balances sobre averías, tráfico, actividad de uso, previsiones futuras. Mantener información sobre el funcionamiento actual de la red: Esta información se adquiere en cada momento para conocer el estado de la red y actur de manera oportuna. Mantener información sobre su configuración: Se almacena información para recuperar en caso de fallo, comprobar posibles errores, y hacer laboratorios experimentales fuera de la red. Mantener información sobre opinión y quejas de usuarios. Llevar una planificación sobre la evolución: por medio de estadísticas se fundamentará para adelantos tecnológico a futuro. Mantener toda la documentación con los
- Gestión de la configuración Objetivos: Proporciona información del estado de la red en cualquier momento Suministra información de personal responsable y su ubicaión. Mantener actualizada la base de datos.Registros actualizados de todos los dispositivos indicando su ubicación. Conexiones con el exterior, servicios que prestan diversos servidores y documentación de todo tipo. Apoya a los otros servicios. Mantener un control operacional sobre los dispositivos. Resolver rápidamente los fallos. Redunda en recursos para facilitar activo mayor tiempo. Aprovechamiento de recursos: Evita incopatibilidades, dispositivos obsoletos para tomar medidas preventivas. Reducción dee costes: evita dispositivos repetitivos o material infrautilizado, además ahorro de tiempo en solución de problemas. Control del estado de las licencias: Evita incumplimiento legal y corte por licencias de software vencidas. Mayor seguridad: Detecta vulneribiidad en infraestructura por falta de actualizaciones.
- Gestión de incidencias Enumeración de las actividades Enumeración de las actividades Inicio del caso: Se le asignará un número identificativo y un estado. Clasificación y registro: Se le asigna un nivel y se guarda el registro del caso. Asignación del caso: Se intenta resolver inmediatamente o se palntea si puede solucionarse de manera temporal. Escalonamiento: Dependiendo el problema, se realiza la petición a personal de nivel más avanzado. Cierre del caso: Se almacena el registro para utilizarlo cuando se requiera para solucionar la incidencia parecida. Se informa a los usuarios: para confirmar que la solución ha sido efectiva.
- Objetivos: Detectar cualquier problema en la red. Registrar y clasificar los problemas detectados. Asiganción de personal calificado para resolver la incidencia. Dependindo de la atención de la incidencia, se puede clasificar en: Nivel de impacto. Nivel de incidencia.
- Enumeración de actividades de gestión de configuración Planificación: Determina los objetivos, planes de mantenimiento y los sistemas de nombres que empleará la gestión de la configuración. Clasificación: Se clasifica mediante el grado de importancia y detalle de cada dispositivo. Control:Se registran todos los dispositivos y se autoriza en la base de datos los nombres prestablecidos. Monitorización: Seealiza la monitorización a cada momento para determinar el estado de ésta. Auditoría: asegura que la información alamcenada en la CMDB coincida con la información real que debe tener la red en la empresa. Elaboración de informes: En ella se evalua la gestión de configuración, seelabora estadísticas y se envia inforación a otros óraganos de gestión.
- Herramientas comerciales y de código abierto Herramientas comerciales: Mayor costo, en las cuales tenemos: Configuration Manager, de Microsoft. HP openview, de Hewllett Packard. CiscoWorks LMS, de cisco Software libre: Se basan en dos sistemas: CVS (Concurrent Versions Systems) y subversion. Los más destacados están: RANCID. WebSVN
- Enumeración de actividades Planificaión: Previsión de las necesidades de disponibilidad. Se planifica un programa de pruebas y protocolos. Sistema de monitorización de la disponibilidad y herramientas de análisis. Criterios para definir la disponibilidad y objetivos deseables a alcanzar. Planes de mantenimiento y recuperación. Planes de mejora: el sistema va evolucionando. Mantenimiento: Realización de planes de mantenimiento programado en momentos de menor actividad y cordinar con la gestión de seguridad ya que en paradas se vuelve vulnerable el sistema. Monitorización: Se elaboran informes para obtener la mejora del servicio y además la planificación de las paradas. En ella se detecta las fallas en la disponibilidad de red. Informes y estadísticas: Ya finalizado se realiza un informe con el fin de obtener conclusiones, y de acuerdo a ello se toma decisiones para modificar los planes de disponibilidad.
- Gestión de disponibilidad Objetivos: Determinar los requisitos de disponibilidad Mantener al servicio el mayor tirmpo posible en funcionamiento, realizando pruebas permanentes. Monitorizar la disponibilidad de los diferentes servicios. Intentar mejorar los niveles de disponibilidad buscando acercarse al 100%
- Gestión de la capacidad Objetivos: Analizar la evolución de la tecnología aprovechando las ventajas. Hacer previsiones sobre las necesidades actuales y futuras de capacidad. Monitorizar el rendimiento de la red y analizar su evolución. Realizar pruebas experimentales y laboratorios con diferentes escenarios para prevenir posibles situaciones. Racionalizar el uso de los recursos de acuerdo con los requerimientos de los diferentes servicios
- Enumeración de las actividades Planificación: Elaborar un plan que incluya la creación y mantenimiento de la base de datos de capacidad. En ella se obtendrá toda la información sobre la capacidad de la infraestructura de la red. Asignación de recursos: Materiales y humanos a cada servicio para su correcto funcionamiento y desempeño, teniendo en cuenta ls niveles de servicio acordados, así como el impacto de posibles cambios. Simulación: Elaboración de modelos de capacidad para plantear diversos escenarios y ponerlos a prueba. Mediante informes elaborados se tomarán las decisiones sobre la modificación de la capacidad. Monitorización: Se verifica el uso y el rendimiento de la red con la infraestructura actual, tambiáen se realizan informes. Mejora: De acuerdo a la información obtenida se redefine la infraestructura para mejorar el rendimiento de ésta.
- Planificación: Características de los sistemas a proteger. Identificación de amenazas y estimación de riesgos. Estimación del actual estado de seguridad. Definición de procedimientos a seguir y medidas de seguridad a tomar. Implementación: El personal debe tener conocimiento y aceptación de la política de seguridad de la empresa. Se impartirá la información necesaria a toda la plantilla. Evaluación: de acuerdo a la monitorización y pruebas del plan, se supervisa los niveles de seguridad, analizando nuevos riesgos y vulnerabilidades. Mantenimiento: Se realiza comprobaciones periódicas mediante auditorías de seguridad
- Objetivos: Diseñar una política de seguridad con el compromiso de la dirección de la empresa, la seguridad debe estar presente en cada apartado de la acividad de la empresa. Asegurar el cumplimiento de las políticas de seguridad establecidas. Minimizar los riesgos de seguridad que amenacen la continuidad de los servicios.
- Administración de redes telemáticas La administración de redes telemáticas contiene múltiples disciplinas, como gestión de configuración, disponibilidad, capacidad, seguridad e incidencia. Para obtener una buena administración es necesario aplicar las fases anteriores del modelo del ciclo de vida PDIOO. Ya que con la monitorización de la red se puede obtener la información necesaria para implementar medidas para la solución de los problemas de manera rápida y sencilla. Por lo tanto los administradores de red se dedican a comprobar y mejorar continuamente la red
4. Monitorización remota de red
- Monitorización remota de red (RMON). RMON es un protocolo que permite la monitorización remota de redes, este funciona en un dispositivo de red y se denomina sonda (probe), el cual reunen datos remotos en RMON, se ubican en cada segmento monitoreado de la red y reune datos de cada uno de ellos. Ventajas de RMON: Operación off-line: Al presentarse un fallo en la conexión entre el monitor RMON y la estación de gestión de red, el monitor sigue recolectando información de la red. Diminuye mucho el ancho de banda que se necesita para gestionar la red. Detección y reporte de fallos:Permite detectar un fallo antes de producirse, el cual el monitor registra el evento y lo envía en mensaje de notificación al gestor de red. Datos con valor agregado: El monitor de red realiza análisis de la información recolectada de la subred que gestiona. puede detectar qué estaciones generan mayor tráfico de red o errores. Múltiples gestores de red: Si la red es muy grande o tiene muchas subredes, puede usra
5.Redes Telemáticas de nueva generación e internet de las cosas
- Redes Telemáticas de nueva generación Comprenden como un concepto amplio que abarca fundamentalmente el despliegue de un gran abanico de nuevas y variadas tecnologías e infraestructuras red, tanto en el nivel de acceso y borde como en el core, unida a la facilidad para el desarrollo y despliegue de nuevos y variados servicios de telecomunicaciones. Todo esto significa que con una única infraestructura IP común y multiservicio se pueden manejar todos los servicios de red, incluyendo tanto comunicaciones fijas como móviles, datos e incluso TV. IMS (IP Multimedia Subsystem): proporciona servicios multimedia innovadores sobre redes fijas y móviles usando estándares abiertos, canaliza temas importantes como convergencia, creación y entrega de servicios, interconexión de éstos y estándares abiertos. Los objetivos de IMS: Combinar las últimas tendencias en tecnología Crear una plataforma común para desarrollar servicios multimedia. Crear un mecanismo que incremente los márgenes por el uso e
Information
- Description
- Mind Map on Modelo PPDIOO, created by Lilly Osorio on 30/03/2020.
- Created by
- Lilly Osorio
- Views
- 5
- Rating
More on Ciclo de vida de una red