
Flashcards
Escalamiento de redes de computadoras - unidad 2
Cards in this deck (10)
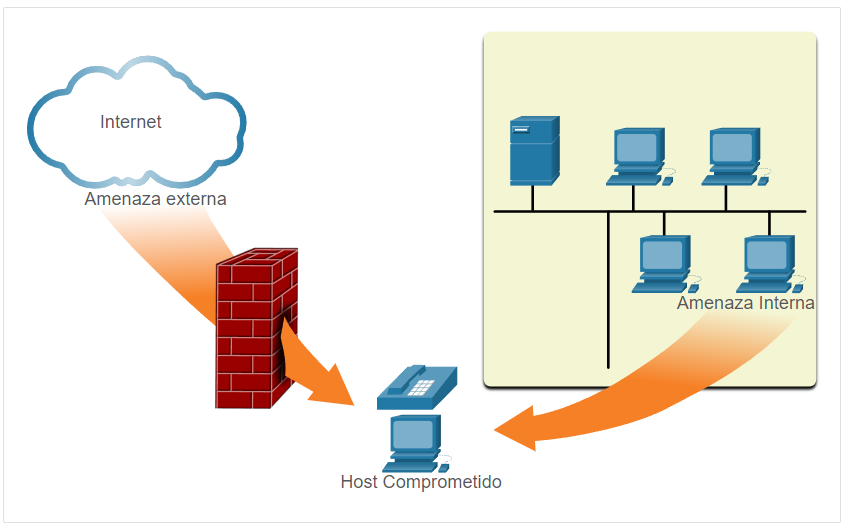
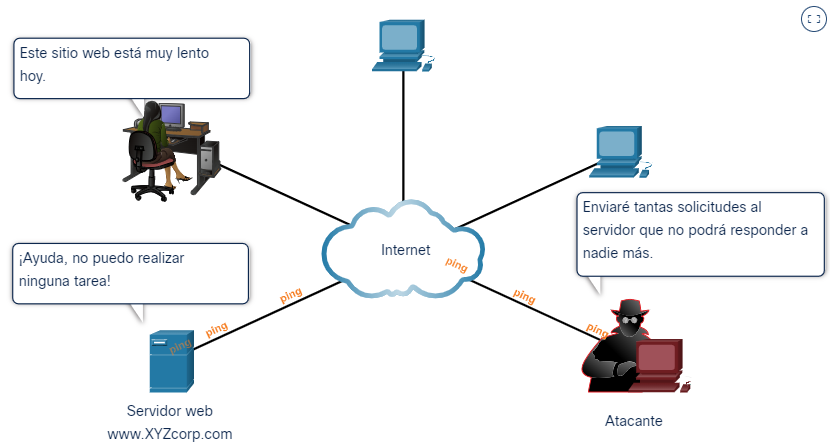
- 1Vectores de ataque de redUn vector de ataque es una ruta por la cual un actor de amenaza puede obtener acceso a un servidor, host o red. Los vectores de ataque se originan dentro o fuera de la red corporativa, como se muestra en la figura. Por ejemplo, las amenazas pueden apuntar a una red a través de Internet, para interrumpir las operaciones de la red y crear un ataque de denegación de servicio (DoS).
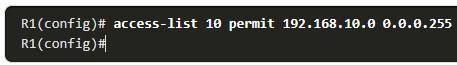
- 2ACL estándarPermiten o deniegan paquetes basados únicamente en la dirección IPv4 de origen.
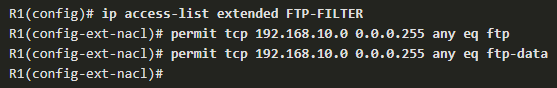
- 3ACL extendidaPermiten o deniegan paquetes basados en la dirección IPv4 de origen y la dirección IPv4 de destino, el tipo de protocolo, los puertos TCP o UDP de origen, destino y más.

- 4ACL nombradasLas ACL con nombre son el método preferido para configurar ACL. Específicamente, las ACL estándar y extendidas se pueden nombrar para proporcionar información sobre el propósito de la ACL.
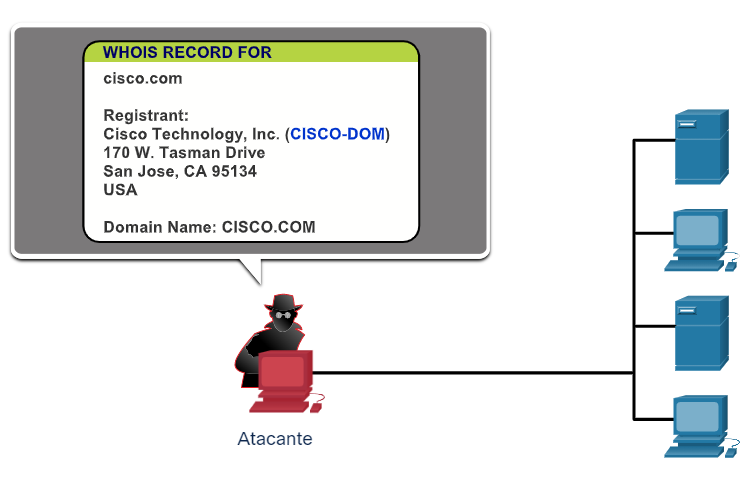
- 5Ataques de reconocimientoEl reconocimiento se conoce como recopilación de información. Equivale a un ladrón que sondea un barrio de puerta a puerta simulando vender algo. Lo que realmente está haciendo el ladrón es buscar casas vulnerables para robar, como viviendas desocupadas, residencias con puertas o ventanas fáciles de abrir, y los hogares sin sistemas de seguridad o cámaras de seguridad.
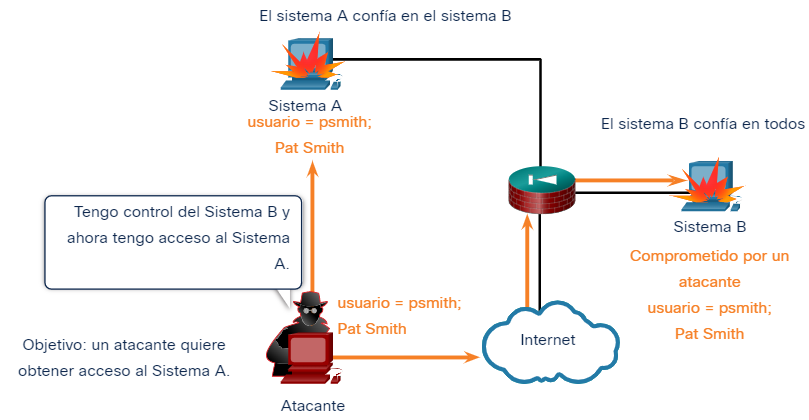
- 6Ataque de explotación de confianzaUn atacante utiliza privilegios no autorizados para obtener acceso a un sistema, posiblemente comprometiendo el objetivo.
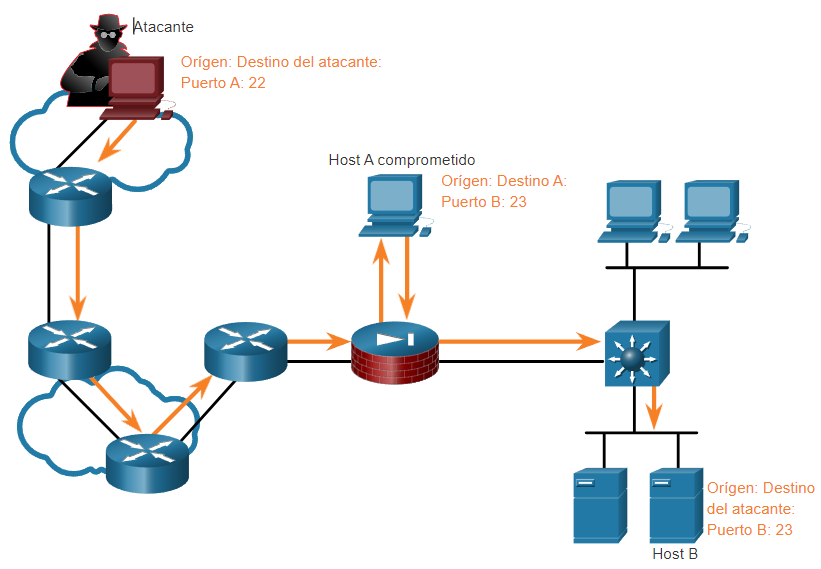
- 7Ataque de redireccionamiento de puertoUn atacante utiliza un sistema comprometido como base para atacar a otros objetivos. El ejemplo en la figura muestra un atacante que usa SSH (puerto 22) para conectarse a un Host A comprometido. El Host A es confiable para el Host B, y por lo tanto, el atacante puede usar Telnet (puerto 23) para acceder a él.
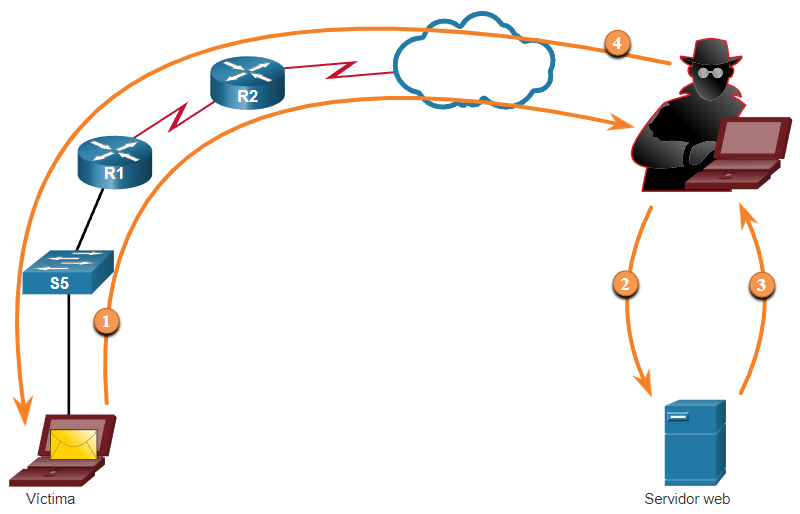
- 8Ataque de hombre en el medioEl atacante se coloca entre dos entidades legítimas para leer o modificar los datos que se transmiten entre las dos partes.
- 9Ataque de desbordamiento de buferEl atacante ataca a la memoria del búfer y la sobrecarga con valores inesperados. Esto generalmente hace que el sistema no funcione, creando un ataque DoS.
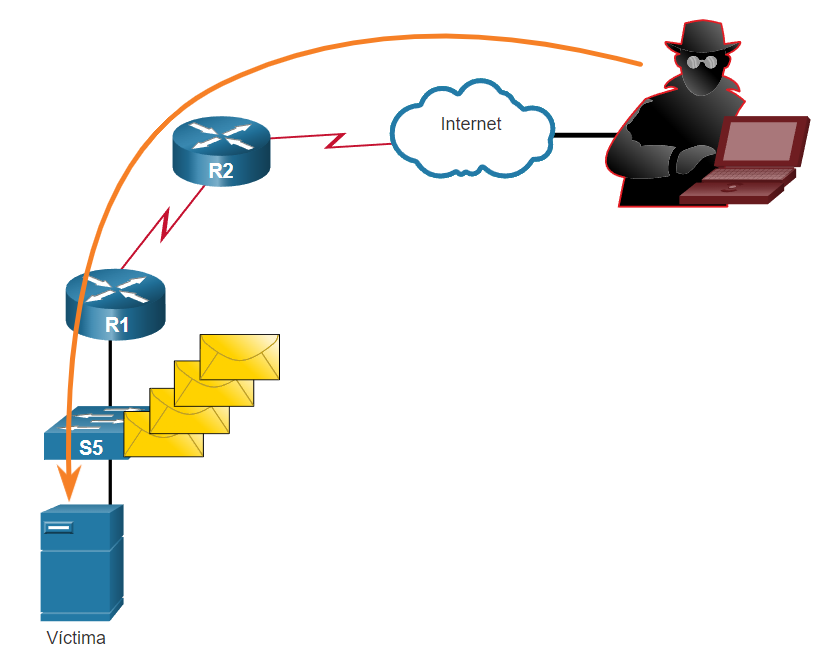
- 10Ataque DoSSon un riesgo importante, porque pueden interrumpir fácilmente la comunicación y causar una pérdida significativa de tiempo y dinero. Estos ataques son relativamente simples de ejecutar, incluso si lo hace un atacante inexperto.
Information
- Description
- Escalamiento de redes de computadoras - unidad 2
- Created by
- Recursos UC
- Views
- 3,841
- Tags
- Rating