
Mapa mental
Prática da Auditoria Governamental
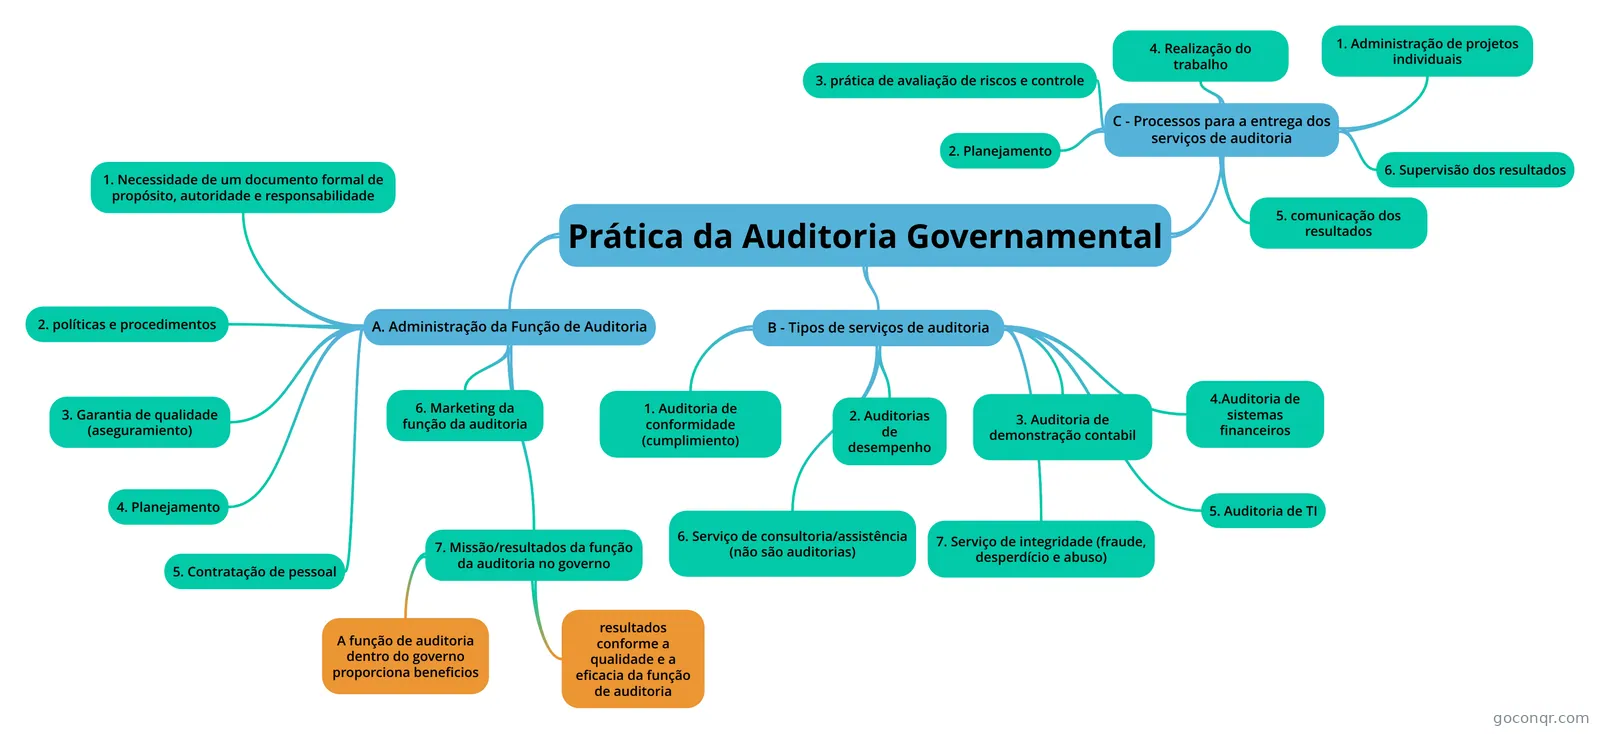
Mapa mental: Prática da auditoria governamental
Contenido del mapa
Prática da Auditoria Governamental
A. Administração da Função de Auditoria
- 1. Necessidade de um documento formal de propósito, autoridade e responsabilidade
- Necessidade de um estatuto: declaração de propósito, autoridade e responsabilidade do departamento de auditoria.
- Estatuto: a) definição das responsabilidades, as metas e os objetivos da unidade de auditoria b) fonte legislativa ou outro tipo de autoridade para a auditoria c) descrição das normas que se vai seguir d) alcance do trabalho que se vai realizar e) responsabilidade administrativa da unidade de auditoria f) relação de apresentação de informes entre a unidade de auditoria e a direção do corpo do governo. g) processo para contratar ou despedir auditores h) acesso a informação e as pessoas.
- 2. políticas e procedimentos
- O chefe da auditoria é responsável pelo desenvolvimento e manutenção das políticas e procedimentos escritos para guiar os auditores. A forma e o conteúdo das políticas e procedimentos devem ser adequados com o tamanho e a estrutura do departamento de auditoria.
- Incluem-se nas políticas e procedimentos dos manuais de auditoria: a) estatuto (proposito, autoridade e responsabilidade) b) Código de ética c) descrição dos passos de cada fase da auditoria (antecedentes, pesquisas, trabalho de campo, apresentação de relatório) d) descrição da auditoria de fraudes e como vai lidar com as fraudes detectadas e) informação de pessoal e outros assuntos administrativos (pontualidade, faltas, afastamentos, plano de auditoria) f) formulário para função de auditoria (formulário de independência, de atribuições de auditoria)
- 3. Garantia de qualidade (aseguramiento)
- revisão de garantia de qualidade: verificar a existência de um controle interno de qualidade na unidade de auditoria e se opera eficaz. Além de verificar: a) uma amostra razoavel dos relatorios de auditoria b) documentos do trabalho de auditoria (papeis de trabalho) c) documentos de planejamento da auditoria (métodos, avaliação de riscos etc) d) Estatuto de auditoria e) Código de ética f) Políticas e procedimentos g) coreespondências h) planos e registros de educação continuada i) descrição dos cargos e pessoas e exigêncvias de trabalho j) resultados das entrevistas ou os questionarios completados por profissional de auditoria para verificar a sua compreensão das políticas e procedimentos relevantes
- A revisão pode ser interna ou externa. Interna: são revisões periódicas por membros da auditoria externa: são realizadas por membros qualificados alheios a organização. A equipe rever os estatuos, politicas e procedimentos, registros de capacitação, processos anuais de planejamento etc.A equipe revisa relatorios de auditoria, documentos (papeis) de trabalho e outras documentações associadas a auditoria. Avalia também o respeito as normas de auditoria que se utilizaram. A equipe faz um relatorio para o chefe da auditoria
- Os benefícios das revisões interna e externa: a) a unidade de auditoria pode saber em que medida realiza seu trabalho em conformidade com as normas aplicáveis. b) permite que o departamento de auditoria realize as mudanças necessárias para melhorar o funcionamento da auditoria e também ajustes em programas de capacitação. c) os usuários podem ter uma maior confiança na qualidade do trabalho produzido por uma unidade de auditoria.
- Se pode concluir que há um sistema de controle interno eficaz quando: a) respeita-se as normas de auditoria aplicaveis b) implementou-se políticas e procedimentos de auditorias adequados.
- Frequência de revisões de garantia de qualidade: a) GAGAS recomenda uma revisão a cada 3 anos b) As normas (IIA) recomenda a cada 5 anos. c) GAGAS recomenda o relatorio para o corpo de supervisão e para o publico
- 4. Planejamento
- Planos para desenvolver a função da auditoria: a) metas para a unidade de auditoria b) criterios para medir o progresso para atingir as metas c) datas para as metas d) calendarios do trabalho de auditoria (atividades, prazos, calculos de recursos) e) planos para seleção de pessoal e pressupostos financeiros f) informe das atividades
- Com relação ao calendário do trabalho de auditoria, se pode basear em um ou mais dos seguintes critérios: a) o tempo que transcorreu desde que se auditou a área pela ultima vez b) a extensão e o tipo de achado da última auditoria c) as auditorias ordenadas por prioridade sobre a base da avaliação do grau de riscos (ex. perda de dolares, vidas ou confiança pública) d) o fato de que se produziram mudanças importantes nas operações, nos programas sistemas ou controle. e) a disponibilidade de recurso de pessoal da auditoria f) as solicitações por parte da direção ou encarregado de formular politicas g) as oportunidades para conseguir beneficios operativos
- A avaliação de riscos implica em um uso de critério profissional para determinar as áreas críticas. - O risco é a probabilidade de que um evento pode afetar a maneira adversa a organização. É qualquer coisa que pode impedir que uma organização atinja um objetivo. Existem 3 componentes principais de um risco: 1 - um evento ou causa que pode impedir a consecução de um objetivo 2 - Uma probabilidade ou possibilidade de ocorrência 3 - a consequência negativa de não conseguir o objetivo.
- Risco Inerente: É inerente em qualquer atividade, sem importar a existência ou eficácia dos controles. por exemplo: roubo, perda ou registro impreciso. O risco inerente constitui uma incerteza ou exposição, supondo que não existam controles. Risco de Controle: É o grau de incerteza restante depois de se mitigar os efeitos do sistema de controle existente
- Processo de análise de riscos implica: a) identificar as atividades que se pode auditar. b) identificar os fatores de riscos relevante c) estimar a relevância de um risco d) estimar a probabilidade de que vai ocorrer um risco e) decedir a ordem de prioridade de um risco f) determinar como administrar os riscos
- Ao decidir o escopo de uma auditoria de desempenho, muitos fatores precisam ser considerados. tais como Data do relatório O universo de auditoria. Utilização da amostragem.
- De acordo com o IIA, qual das seguintes afirmações sobre a comercialização da função de auditoria é a perspectiva adequada para os auditores do governo? a. Os principais clientes são o público em geral. incorreto, eles são os beneficiarios B. Os clientes secundários são patrocinadores do trabalho de auditoria.Incorreta. O IIA identifica os clientes secundários como aqueles que usam diretamente os relatórios (os executivos de alto nível do cliente e os gerentes C. "Trabalhar com" clientes e clientes geralmente é visto como em desacordo com a necessidade de independência. Incorreta. A cooperação com os clientes pode coexistir com a independência. D. Ao desenvolver um plano anual de auditoria, é apropriado obter e considerar os pontos de vista da alta administração do cliente. Correto. Obter e considerar os pontos de vista da alta gerência reconhece que os auditores estão focados em alcançar os objetivos do cliente.
- 5. Contratação de pessoal
- O chefe da auditoria é responsável pela seleção e pelo desenvolvimento dos recursos humanos do departamento de auditoria. O processo de contrtação deve fazer parte do planejamento, sendo o seguinte: a) o pessoal deve contar com habilidades e conhecimento necessários b) se deve atribuir um número adequado de pessoas e supervisores para cada trabalho. c) se deve fornecer treinamento de pessoas
- Pode haver contratação de especialista, como contratação de serviço externo.
- 6. Marketing da função da auditoria
- 7. Missão/resultados da função da auditoria no governo
- A função de auditoria dentro do governo proporciona beneficios
- A função de auditoria 1. ajuda a manter a responsabilidade do governo perante o público ao medir o cumprimento das leis e regulamentos e também eficácia, economia e eficiência 2. dar garantia ao supervisionar os órgãos acerca da confiabilidade e credibilidade dos relatórios financeiros e de desempenho do órgão. 3. pode ajudar a que a direção governamental consiga atingir suas metas e objetivos ao melhorar os sistemas e serviços da organização. 4. pode ajudar aos empregados melhorarem seus desempenhos geral do trabalho com o cumprimento dos controles estabelecidos. 4. a presença regular dos auditores pode ajudar a proteger os ativos do governo ao impedir fraudes, desperdicios e abusos. 4.
- resultados conforme a qualidade e a eficacia da função de auditoria
- retroalimentação para os auditores sobre a qualidade e eficacia da função de auditoria: 1. comentários dos clientes sobre os achados iniciais 2. exames posteriores a auditoria 3. mudanças nos estatutos que resultaram da auditoria 4. redução da repetição dos achados 5. implementação rápida das recomendações de auditoria. 6. melhoras no desempenho do programa.
- A função de auditoria dentro do governo proporciona beneficios
- 1. Necessidade de um documento formal de propósito, autoridade e responsabilidade
B - Tipos de serviços de auditoria
- 1. Auditoria de conformidade (cumplimiento)
- propósito/objetivo: provar o acatamento de algumas normas ou critérios objetivos por parte das organizações. Tais como: a. leis e regulamentos dos diversos níveis de governo b. requisitos do contrato c. requisitos da subvenção d. políticas e procedimentos organizacional
- 2. Auditorias de desempenho
- definição GAGAS: exame objetivo e sistemático com a finalidade da valiar o desempenho de um orgão, programa, atividade ou função governamental. Existem 02 (dois) enfoques básicos: 1. baseado em processo: controle de processos e se são suficientes para proporcionar uma garantia razoável de que conseguirá o desempenho desejado. Utiliza uma variável menos extensa de metodologia. Utilizam questionarios de controle interno ou comparação com os sistemas usados. 2. baseado em medição: qual desempenho está conseguindo? Os criterios são relevantes quando se relacionam com a missão, as metas e os objetivos do cliente. Exemplo de possiveis criterios de medição: a) exigências legais ou contratuais para um desempenho específico b) desempenho de benchmark comparando o setor publico e o privado c) objetivos do desempenho estabelecidos na gestão. b) critérios ad hoc tais como comparação com o desempenho anterior, comparação entre as filiais do orgão.
- O GAGAS: colocam as auditorias de desempenho em duas categorias: auditoria de economia e eficiência, e auditoria de programas. 1. Auditoria de economia e eficiência se incluem a determinação de: a) economia: está adquirindo os insumos ou recursos adequados (recursos humanos, físicos, Ti) em quantidade adequada no momento certo e com melhor custo? b) eficiência: O princípio da eficiência significa obter o máximo dos recursos disponíveis. Diz respeito à relação entre recursos empregados e produtos entregues em termos de quantidade, qualidade e tempestividade.Custo unitário/produtividade. c) se a entidade cumpriu as leis e regulamentos sobre os assuntos relacionados com a economia e eficiência. d) as causar do uso ineficiente ou pouco econômico da informação, o pessoal ou outros recursos.e) Se a entidade cumpriu as leis e regulamentos sobre assuntos relacionados a economia e eficiencia
- As auditorias de economia e eficiencia podem considerar se a instituição: 1. respeitou as praticas de aquisição 2. adquiriu o tipo, qualidade e quantidade adequados de recursos a custo apropriado 3. protegeu e manteve seus recursos 4. evitou a duplicação de esforços por parte dos empregados 5. evitou trabalhos sem proposito 6. evitou a inatividade e contratatação de pessoas em excesso 7. utilizou procedimentos operacionais eficazes 8. utilizou a quantidade otima/ideal de recursos (pessoas, equipamentos) na produção 9. cumpriu as atribuições de leis e regulamentos que poderiam afetar a aquisição, proteção e uso de recursos da entidade 10. implementou o sistema de controle adequado para a medição, apresentação de informes e supervisão da economia e eficiencia
- Auditoria de Programas: são concebidos para avaliar se um programa ou atividades está conseguindo os resultados desejados ou os benefícios estabelecidos pela legislação. As Auditorias de programa consideram o assunto de eficácia tais como: 1. se o programa está conseguindo seus objetivos desenhados e está gerando o impacto desejado para as partes interessadas. 2. se o programa está conseguindo as metas de produtos. 3. se a organização conta com sistemas adequados para o planejamento, administração e supervisão para conseguir as metas e objetivos. 4. se está administrando o programa de acordo com a norma e regulamentos 5. Se o programa duplica, se sobrepõe ou entra em conflito com outro programa
- As funções das auditorias de programa são as seguintes: 1. avaliar se os obsjetivos do programa são adequados 2. determinar a medida emq ue um programa consegue um nivel desejado de resultados 3. avaliar a eficacia e/ou os componentes individuais do programa 4. identificar os fatores que inibem o desempenho satisfatorio 5. determinar se a direção considerou alternativas para que o programa pudessem gerar resultados desejados de um modo mais eficaz e a um custo menor 6. determinar se o programa duplica, se complementa ou se sobrepõe a outro 7. identificar maneiras de fazer que o programa funcione melhor. 8. avaliar o cumprimento das leis e dos regulamentos aplicaveis para o programa 9. avaliar o sistema de controle da direção para as medições, apresentação de informes e supervisão da eficácia do programa 10. determinar se a direção apresentou informes sobre medições da eficacia do programa que sejam válidas e confiáveis.
- Não deve ser medida somente a eficácia sem considerar a economia e eficiência das operações. As partes interessadas querem saber não unicamente se o programa está conseguindo suas metas, mas também se está conseguindo de uma maneira eficiente e econômica. Na auditoria de desempenho se incluem a avaliação dos controles da direção sobre o programa. Os controles sobre os planos, métodos e procedimentos que adota o gestor para a gestão.
- Os objetivos do controle da gestão se incluem: a) operação do programa: são controles sobre a operação e a eficácia destes controles é indicar em que medida está se conseguindo os objetivos do programa b) validez e confiabilidade dos dados: são controles sobre a informação que recebe a gestão acerca da operação de seus programas c) cumprimento das leis: controles sobre a maneira em que se empregam os recursos. controles ruins sugerem um alto risco de atos ilegais. d) Proteção dos ativos: são controles sobre a redução de desperdicios, perdas e mau uso dos recursos.
- Os auditores de desempenho devem estar conscientes de como avaliar os riscos e vulnerabilidade inerentes (risco de controle). A vulnerabilidade de relaciona diretamente com a eficácia dos controles existentes. Os seguintes passos descrevem um método de avaliação de riscos;vulnerabilidade: 1. documentar os controles para estudar e avaliar seu desenho. 2. Provar a idoneidade dos controles desenhados para mitigar os riscos. identificar os erros possíveis que podem ocorrer e determinar se existem controles para impedir os erros. 3. classificar os riscos inerentes (alto, medio, baixo) sobre a base do grau de impacto para a organização como um todo.
- Entre os aspectos das atividades de controle que seriam de ajuda pra que um auditor avalie a vulnerabilidade se incluem: a) qualidade deficiente dos sistemas de controle da organização b) supervisão inadequada do desempenho por paete da alta direçãoc) Clima ético deficiente dentro da organização d) pessoal insuficiente durante muito tempo e) falta de competencia e integridade por parte da direção e do pessoal f) segregação de função inadequada g) aceitação dos achados de auditoria e ações corretivas realizadas h) datas e resultados das auditorias anteriores.
- 02 dois enfoques se podem utilizar para avaliar os controles nas auditorias de desemoeno: 1. enforque dirigido: 2. enfoque integral
- Os auditores de desempenho proporcionam informações aos encarregados de formular políticas governamentais das seguintes maneiras: 1. proporcionam informação para o seu uso no processo de tomada de decisões 2. ao desenvolver conclusões acerca da economia, eficiencia e eficacia dos programas e proporcionar recomendações para sua melhora. 3. ao desenvolver perguntas para seu uso em audiencias legislativas 4. ao desenvolver métodos e enfoques para avaliar umprograma novo ou proposto 5. ao realizar um trabalho de investigação
- Suponha que você é um auditor designado para auditoria do Escritório de Direitos Autorais dos EUA, cuja missão é examinar e registrar direitos autorais. Seu principal objetivo de auditoria é identificar e documentar o tempo médio e o custo unitário para registrar um copyright. A categorias seria Auditoria de desempenho baseada em medições.
- a auditoria de desempenho baseada em impacto, como descrito em alguma literatura sobre auditorias governamentais, os elementos de uma pesquisa diferem dos elementos clássicos. Os elementos de pesquisa associados às auditorias baseadas em impactos são Condição sem o programa, condição com o programa, efeito e causa (o programa ou intervenção).
- Condição, Efeito e Causa. Condição: a condição é uma situação que existe e que tenha sido identificada e documentada durante a auditoria. Efeito: o efeito tem dois significados que dependem dos objetivos da auditoria. Quando os objetivos dos auditores forem identificar as conseqüências reais ou potenciais de uma condição que varia (positiva ou negativamente) em relação aos critérios identificados na auditoria, “efeito” é uma medida dessas conseqüências. Os auditores utilizam com freqüência a palavra “efeito” no sentido de demonstrar a necessidade de ações corretivas como reação aos problemas identificados. Causa: assim como o efeito, a causa também tem dois significados que dependem dos objetivos da auditoria. Se um dos objetivos é explicar por que ocorreu um tipo particular de desempenho positivo ou negativo identificado na auditoria, os motivos para esse desempenho se denominam “causa”. Identificar a causa dos problemas pode ajudar os auditores a fazer recomendações construtivas para sua correção. Porque os problemas podem ser ocasionados por vários fatores plausíveis ou múltiplas causas, a recomendação pode ser mais persuasiva se os auditores puderem demonstrar e explicar, claramente, com evidência e racionalidade, o nexo entre os problemas e o fator ou os fatores que tenham sido identificados como a causa. Quando os objetivos dos auditores incluem calcular o efeito do programa sobre as mudanças nas condições físicas, sociais ou econômicas, os auditores buscam evidência do grau em que o mesmo programa seja a “causa” de tais mudanças. Os auditores poderão identificar deficiências significativas no controle interno como a causa do desempenho deficiente. Ao informar sobre esse tipo de achado, a deficiência no controle interno deve ser descrita como a “causa”.
- Ao planejar uma auditoria de programa de desempenho na Agência de Proteção Ambiental dos EUA, um auditor descobre que a legislação autorizadora de um programa exige a limpeza de resíduos tóxicos em todos os Estados Unidos. Os funcionários do programa estabeleceram uma meta anual de desempenho de identificar 100 novos locais de resíduos tóxicos e realizar 50 novos estudos como a forma como os locais poderiam ser limpos. Qual das seguintes observações deve ser de maior interesse para o auditor? a. Funcionários do programa têm um objetivo diretamente em consonância com a lei. Incorreta. Alinhamento com a lei, embora importante, não seria tão importante como outras observações B. Legisladores podem não ter uma base válida para a lei. Incorreta. Geralmente, o papel do auditor do governo não é desafiar aqueles que promulguem a lei relevante C. Os funcionários do programa podem não ter uma linha de base válida para solicitar o aumento do número de identificações e estudos. Incorreta. A falta de uma linha de base, embora importante, não seria tão importante D. A lei é focada em um resultado (resultado), mas os funcionários do programa se concentraram em uma saída (atividade). Correto. Os legisladores e o público em geral têm grande interesse no que está sendo alcançado (resultados), de modo que o auditor teria o maior nível de interesse em por que o foco está no produto (atividade) e não no resultado.
- 3. Auditoria de demonstração contabil
- O proposito é emitir uma opinião sobre a imparcialidade das demonstrações contábeis e avaliar as seguintes declarações por parte da diretoria: a) as declarações de existencia ou ocorrencias se concentram em informações que abordam as atransações, os ativos e os passivos reais. b) as declarações de direitos e obrigações se concretam em se a entidade conteam com direito material sobre os ativos e obrigações c) As declarações de apresentação e revelação se concentram em se os elementos das demonstrações contabéis se organizam, classificam e revelam de maneira correta.
- Os estados contábeis que se apresentam imparcialmente cumprem com as seguintes orientações: 1. Se empregam os princípios de contabilidade generalmente aceitos. 2. Se empregam os princípios de contabilidade correspondentes. 3. As demonstrações contábeis se concentram em questões que pode afetar o seu uso ou interpretação. 4. As demonstrações contábeis classificam e resumem a informação de uma maneira razoavel. 5. As demonstrações contábeis refletem as transações e os eventos subjacentes de uma maneira que facilita a apresentação da posição financeira, os resultados das operações e os fluxos de caixa.
- - Controles sobre informes financeiros: 1. O marco de controle interno desenvolvido pelo (COSO) reconhece os dados da apresentação de informes/relatorios financeiros como um dos principais elementos do ambiente de controle. A gestão/direção deve contar com informação financeira completa e precisa para facilitar o processo de tomada de decisões. Um sistema de controles adequado ajuda a que a direção confie na informação acerca da aquisição e proteção dos ingressos e os gastos desses recursos. (ex. ingressos efetivos, contas a cobrar e a pagar). Os auditores necessitam estar familiarizados com os controles do cliente relacionados com a apresentação de informes financeiros, a proteção das transações financeiras e o cumprimento das leis e os regulamentos que afetam os estados contabeis. Devem considerar as seguintes áreas de informação financeira: - Como se classificam as transações. - Como se iniciam as transações. - Como se mantem os registros contábeis. - Como se utilizam os processos contábeis. - Que método se emprega para se elaborar as demonstrações contabeis. - Que métodos se empregam para comunicar a informação financeira dentro da entidade.
- Conceitos de materialidade: Nem todas as distorções serão suficientemente significativas para afetar a apresentação imparcial das demonstrações contábeis. As distorções significativas podem originar-se no seguinte: Mal aplicação dos princípios contábeis. Omissão da informação necessária. Informação inexata ou enganosa. Os auditores devem desenhar auditorias para proporcionar uma garantia razoável das demonstrações contabéis não contem distorções relevantes devido a violação das leis e regulamentos. Para tanto, os auditores devem compreender os controles internos que são pertinentes para as declarações do estado financeiro.
- Os seguintes fatores podem influir na avaliação por parte dos auditores do risco de controle: 1. Consciência ou falta dela da direção a respeito das leis e os regulamentos aplicáveis. 2. Políticas do cliente a respeito de questões tais como as práticas operativas e códigos de conduta aceitáveis. 3. Atribuições de responsabilidade e delegação de autoridade para responder a questões tais como as metas e os objetivos organizacionais, as funções operativas e os requerimentos regulatórios.
- 4.Auditoria de sistemas financeiros
- La metodología general para la auditoría de controles internos de contabilidad es la siguiente: Identificar las funciones dentro dei área que se está auditando. Clasificar las funciones en grupos comunes o ciclos de contra/. Entre los ciclos de control que se utilizan comúnmente se incluyen: Ciclo de ingresos- Transacciones que implican la afluencia de recursos (por ejemplo, recaudaciones de impuestos, cuentas por cobrar, o notas dei cliente). Ciclo de gastos - Transacciones que implican las salidas de recursos (por ejemplo, compras o nómina). •• •• •• •• •• •• •• •• •• •• •• •• •• •• •• •• •• •• •• •• •• •• Sección II: Práctica de la Auditoría Gubernamental 121 Ciclo de tesorería - Recursos que se poseen (por ejemplo, administración de inversiones o activos) . Ciclo de presentación de informes - Datos de contabilidad (por ejemplo, elaboración de informes del donante). Dibujar diagramas de flujo de los procesos e identificar los controles o debilidades de control sobre la base dei diagrama de flujo . Realizar un recorrido del proceso . Realizar pruebas disefí.adas para determinar la medida en que las debilidades de control permitieron que ocurriera el riesgo (por ejemplo, pérdidas, registros imprecisos) .
- Entre las preguntas generales que deben responder los auditores al auditar el entorno de control de una organización se incluyen: ~La dirección proporciona un entorno de control favorable en la organización? (,La dirección conoce los controles internos? (,La dirección está comprometida con el establecirniento y mantenimiento de controles? (,La dirección comunica su apoyo a los controles a toda la organización? (,La dirección identifica y evalúa continuamente los riesgos potenciales? (,La dirección establece y mantiene políticas y procedimientos eficaces relacionados con el control? ~La dirección estableció canales de comunicación adecuados dentro de la organización para asegurar que las partes correspondientes reciban información clave en el momento preciso? (,La dirección estableció un sistema para supervisar la eficacia de las políticas y los procedirnientos de control de la organización? (,La dirección estableció un sistema para resolver los problemas potenciales identificados por el sistema de control?
- Entre los elementos de un buen sistema de control interno contable se incluye lo siguiente: Las transacciones deben estar correctarnente autorizadas. Sólo las personas especificadas deben contar con autorización para iniciar o modificar ciertas transacciones. Las políticas también deben requerir una aprobación por escrito y anticipada para ciertas transacciones . Los registros contables deben estar bien disefí.ados. Por ejemplo, el sistema contable debe diseiiarse para recopilar inforrnación útil. agrupar o clasificar información de una manera útil y permitir la contabilización o modificación adecuada de los asientos . Debe haber protecciones adecuadas sobre los activos y registros. Los controles sobre los activos no brindan protección contra las pérdidas que surgen de la ineficiencia o de decisiones operativasdeficientes. En su lugar, los controles sobre los activos ayudan a prevenir o detectar otras pérdidas significativas que podrían originarse en la adquisición el uso o disposición no autorizados de los activos. La cornprensión de los controles sobre los activos puede ayudar a que los auditores evalúen el riesgo respecto de que los estados contables puedan contener tergiversaciones significativas. Por ejemplo, la comprensión del control sobre las protecciones de activos de un cliente puede ayudar a que los auditores reconozcan los factores de riesgo, tales como: la supervisión inadecuada de las operaciones descentralizadas. la falta de contrai sobre las actividades, tales como la falta de documentación para transacciones importantes. la falta de contrai sobre el acceso a las aplicaciones dei sistema de información que inician o controlan el movimiento de los activos. No desarrollar o comunicar las actividades de contrai adecuadas para la seguridad de los datas o activos, tales como permitir que personal no autorizado cuente con acceso ilimitado a los datas o activos. No investigar las discrepancias importantes que se encontraron en la conciliación de las cuentas de contrai y registros de las subsidiarias.
- 5. Auditoria de TI
- Os auditores necessitam avaliar a confiabilidade da informação computarizada que respalda as delos estados contabies o que se utiliza para analizar los programas o resultados . Asimismo, es posible que los auditores necesiten evaluar los controles dei sistema de información para ayudar a reducir el potencial de fraudes, errores, violaciones de seguridad y desastres que provocao la pérdida o modificación de los datos o que hacen que un sistema no esté disponible .
- Controles gerais de tecnologia da informação. Inclui controles de administração, controles de segurança, controles sobre operações de computador e controles de software do sistema.
- Em relação aos controles de entrada de tecnologia da informação, Os testes de validade rejeitam dados de valores anormais. Isso é uma afirmação falsa porque a Validade refere-se a um indivíduo ou organização é autorizada, enquanto testes de razoabilidade rejeitam montantes anormais. Os testes de integridade garantem que todos os campos obrigatórios contenham dados. Os testes de campo garantem que somente dados numéricos sejam inseridos em campos numéricos e somente dados alfabéticos sejam inseridos em campos alfa. Os logs de transações mantêm o histórico de dados de entrada e são usados para recriar transações e determinar quando e quem entrou na transação.
- Em relação aos controles de processamento de tecnologia da informação, as informações da etiqueta do cabeçalho e do reboque ajudam a garantir que os dados adequados foram processados. Contagem de registros comparam as contagens de registros de entrada com a saída para assegurar que todos os registros foram processados. A verificação eco é o envio de mensagens de verificação automatizada para verificar a recepção de dados. Os testes de dígitos de verificação normalmente são considerados parte dos controles de entrada.
- Qual dos seguintes controles seria mais claramente relacionado a um programa de segurança física para atividades de tecnologia da informação? Plano de contingência para desastres.
- 6. Serviço de consultoria/assistência (não são auditorias)
- a. Muitas vezes, os auditores entrar em contato com uma grande variedade de sistemas e funções organizacionais. Por esta razão, as partes interessadas podem solicitar a assistência de auditores de várias maneiras. Alguns dos serviços de apoio que podem ser requerer-se aos auditores, além das auditorias, incluem: - Consultoria - Os auditores podem auxiliar na gestão, fornecendo informações relevantes sobre uma variedade de tópicos, tais como projetos propostos, novos sistemas, planejamento estratégico e seleção de pessoal. Auditores são fontes de informação úteis nessas áreas por causa de seu amplo conhecimento da organização e seus conhecimentos técnicos. Também se pede que os auditores prestem assessoria durante o desenho ou redesenho do programa e sistema. A Compreensão sobre da direção e dos controles internos de transação por parte dos auditores pode ser útil para assegurar a inclusão de controles apropriados durante a fase de desenho. As equipes da organização que são responsáveis pela solução de problemas muitas vezes exigem o envolvimento de auditores porque eles são treinados em métodos de avaliação dos problemas e possíveis soluções. Além disso, muitas vezes se requer que os auditores proporcionem comentários sobre os metodos de avaliação de problemas e soluções possíveis. As normas da GAO (GAGAS) permitem que os auditores realizem tarefas solicitadas pela administração que apoiam directamente as operações da entidade, tais como: desenvolvimento ou implementação de sistemas de contabilidade, determinar saldos de conta,desenvolver sistemas de controle interno, estabelecer critérios para capitalização, publicar transação, avaliação de ativos, desenhar ou implementar tecnologia da informação ou outros sistemas ou realizar estudos atuais. Além disso, as normas GAO permitir que auditores forneça informações ou dados para a parte solicitante, sem fornecer uma verificação, uma análise ou uma avaliação de informações ou dados. Estes outros serviços podem originar ou não a emissão de um relatório. No entanto, o auditor não deve reportar que os serviços não são de auditoria foram realizados de acordo com as GAGAS uma vez que tais serviços não são auditorias ou certificações.
- Control Self-Assessment/auto-avaliação de controle: Para garantir que existem controles internos e operar adequadamente, as organizações devem realizar uma auto-avaliação do seu sistema de controle. Este processo coloca a responsabilidade de desenvolver procedimentos na organização e as pessoas encarregadas das áreas-chave, a fim de controlar adequadamente as suas funções. Controle de auto-avaliação ajuda a identificar os pontos fracos e soluções de controle interno. Os auditores podem ajudar neste processo, fornecendo assistência direta ou informações específicas relacionadas com áreas como o estabelecimento e monitoramento dos controles internos, avaliações de risco e de amostragem eficaz. Capacitação - Por causa de sua formação e experiência, muitas vezes se pede aos auditores que proporciona treinamento de pessoal e gestão sobre temas como teoria e técnica de controle de administração, medições de desempenho e outros princípios da administração.
- O GAGAS considera a consultoria como serviços não auditoria, e os auditores só podem realizar esse trabalho se dois princípios gerais (não fazem o papel da gerência, não auditam seu próprio trabalho) não forem violados.
- As Normas definem a auditoria interna como incluindo (1) garantia e (2) contratos de consultoria. A INTOSAI reconhece que as instituições supremas de auditoria (EFSs) podem às vezes realizar trabalhos não-auditados e afirma que os padrões da INTOSAI podem não se aplicar ao trabalho não-auditório. (Além disso, o GAO dos EUA, em seus padrões de auditoria, vê os trabalhos de consultoria como trabalhos "não-auditados".) O auditor pode fornecer uma variedade de funções em um programa de auto-avaliação de controle, conforme sugerido no material de preparação para o exame do CGAP do IIA. A Prática de AII 2120. A1-2 apoia esta visão. Um trabalho de auditoria pode incluir tarefas múltiplas ou atividades desenvolvidas para cumprir com um grupo específico de objetivos relacionados.
- As Normas (Practice Advisory 1120-1) cita a revisão de controles antes da implementação de sistemas como um exemplo de uma área de consultoria apropriada.d. Errado. Este é um papel de gestão.
- De acordo com o GAGAS, desde que o auditor não viole dois princípios gerais e siga as salvaguardas apropriadas, certos tipos de serviços não auditoria (consultoria) podem ser fornecidos pela organização de auditoria. Mesmo assim, o auditor não teria permissão para Manter ou preparar os registros contábeis básicos das entidades fiscalizadas. Mas pode: fornecer serviços de recursos humanos para auxiliar na avaliação de potenciais candidatos (a não ser recomendar indivíduos individuais para cargos específicos). Ajudar um órgão legislativo através do desenvolvimento de perguntas para uso em uma audiência.
- A seguir, estão apresentados exemplos de trabalhos não auditoriais realizados por organização de auditoria que, normalmente, não impediriam sua independência, desde que: (1) os auditores evitem situações que conflitem com os dois princípios gerais mencionados no parágrafo 3.13 e (2) a organização de auditoria cumpra com as salvaguardas.
- a. dar assistência básica em matéria contábil, limitada a trabalhos tais como preparar esboços de demonstrações contábeis baseados no plano de contas da organização e nos balancetes de verificação produzidos pela Administração. No entanto, a organização de auditoria não pode manter ou preparar os registros básicos de contabilidade do organismo auditado, nem manter ou se responsabilizar pelos registros contábeis básicos ou outros que ela mesma auditará. b. realizar trabalhos de elaboração de folhas de pagamento, limitados a calcular montantes pagos aos empregados da organização com base nos controles de freqüência, aprovados e mantidos pela organização. c. realizar trabalhos de elaboração de laudo de avaliação ou de avaliação, limitados a revisar o trabalho da organização ou do especialista/perito utilizado pela organização, onde a responsabilidade pelos valores registrados nas demonstrações contábeis ou em outras informações que serão auditadas seja da administração do organismo auditado. d. prepararproposta de rateio de custos indiretos da organização ou um plano de apropriação de custos, desde que a Administração assuma a responsabilidade por todos os dados e pressupostos significativos e. dar assessoramento sobre tecnologia da informação, limitado a trabalhos tais como: assessoramento sobre o projeto; instalação e segurança do sistema, desde que a Administração, além das salvaguardas indicadas no parágrafo 3.17, reconheça sua responsabilidade pelo projeto; instalação e controle interno sobre o sistema da organização e informação que não dependa do trabalho dos auditores, como base primária para determinar: (1) se implementará um novo sistema, (2) a adequação do novo projeto do sistema, (3) a adequação das maiores modificações no projeto de um sistema existente, e (4) a adequação do sistema para cumprir as exigências regulamentares ou outras. Entretanto, a organização de auditoria não deve operar – ou supervisionar a operação – do sistema de tecnologia da informação da organização; f. realizar trabalhos na área de recursos humanos para que a Administração avalie potenciais candidatos quando os trabalhos se limitem a atividades tais como: trabalhar em painel de avaliação para revisar os pedidos de emprego ou entrevistar candidatos para dar sua opinião à Administração e listar os candidatos mais qualificados para a consideração da Administração. Os auditores não devem recomendar um candidato único para um determinado cargo, nem proceder a seleção ou ao recrutamento de pessoal para o organismo auditado; g. preparar formulários de recolhimento de impostos de rotina em conformidade com as leis tributárias federais. (..) j. apoiar o Órgão Legislativo no desenvolvimento de questões a serem utilizadas em audiências públicas.
- 7. Serviço de integridade (fraude, desperdício e abuso)
- Os auditores desempenham um papel fundamental na resposta a violações de integridade, incluindo fraude, desperdício, abuso, irregularidades, atos ilegais e atos de não-conformidade. A possibilidade de uma violação da integridade deve ser levado em conta no planejamento de auditorias e para o desenvolvimento do trabalho de auditoria para que haja uma garantia razoável de detecção. No entanto, porque a determinação de abuso envolve subjetividade considerável geralmente não se requer que os auditores proporcione uma segurança razoável de detectar abuso.
- As transgressões de integridade pode ter um efeito no desempenho e relatórios de desempenho de uma organização, bem como nas demonstrações financeiras. Entre as categorias específicas de integridade transgressões se incluem: - atos ilegais são violações das leis e regulamentos. - A fraude é um tipo de ato ilegal que envolve a obtenção de algo de valor através de uma deturpação intencional. - No descumprimento se incluem atos atos ilegais, assim como transgressões dos termos de contratos ou convenções de subvenção. - Os Abusos são diferentes atos ilegais e violação. Os abusos ocorrem quando o comportamento não atende as expectativas da sociedade em relação ao comportamento prudente. Porque a determinação de abuso é subjetiva, não se espera que os auditores fornecer segurança razoável detectado. - As Irregularidades são deturpações intencionais ou omissões de valores ou divulgações nas demonstrações financeiras. O desperdício é o uso antieconômico ou ineficiente de recursos.
- Entre algumas áreas onde os auditores podem ajudar nas atividades de prevenção de fraude incluem: - revisão da adequação das políticas transgressões de integridade na organização. - revisão da política de ética ou código de conduta escrito da organização. - confirmação de que as políticas relacionadas incluem referências específicas as atividades proibidas e que as políticas se distribuem e comunicam adequadamente e e eficazmente a todos os funcionários. (Deve ser exigida anualmente aos empregados confirmem por escrito que compreendem as suas responsabilidades). - medidas para incentivar a denúncia de práticas ilegais e linhas directas para informar transgressões de integridade. - realização de testes para identificar a possibilidade de atividades fraudulentas.
- Uma política por escrito deve descrever as responsabilidades específicas da direção, do pessoal e dos auditores na prevenção, detecção e apresentação de relatórios de violações de integridade. A política de violações da integridade deve ser desenvolvida sobre a base da informação do diretor executivo e dos diretores dos seguintes estados: fiscal, processando da informação, jurídico e segurança
- Os padrões de auditoria reconhecem que não se presume que os auditores sejam advogados habilidosos, investigadores ou funcionários responsáveis pela aplicação da lei e, portanto, talvez precisem buscar orientação para executar serviços de integridade. Abuso envolve comportamento que é deficiente ou impróprio, mas não necessariamente envolvem fraude, violação de lei ou um acordo formal. (Consulte os Padrões de Auditoria Governamental do Escritório de Contabilidade do Governo dos EUA.) O material de revisão do CGAP do IIA discute o abuso como um aspecto possível dos serviços de integridade. Os auditores internos devem possuir conhecimento suficiente para avaliar o risco de fraude e a maneira como é gerenciado pela organização, porém não se espera que possuam a especialização de uma pessoa cuja principal responsabilidade seja detectar e investigar fraudes. Ao avaliar o risco de fraude, o auditor deve (1) perguntar à gerência sobre o risco de fraude, e (2) realizar uma sessão de brainstorming sobre a auditoria (GAAS) e, em geral, aceitar as Normas de Auditoria Governamental (GAGAS) Equipe para considerar maneiras que a fraude pode ocorrer.
- As políticas de violações de integridade devem fazer lo seguinte: Expor a posição da direção quando encontra das violações da integridade: A organização deve colocar claramente que não há como tolerar as violações da integridade e que os violadores serão julgados. Responsabilizar a todos os funcionários de informar as violações de integridade: Esta ajudará a aliviar todo o medo que puderam ter os associados sobre as ações de vingança contra as pessoas que denunciam as pratica ilegais. Estabelecer os canais de apresentação de relatórios: A política deve especificar a forma em que os funcionários devem informar as violações de integridade (por exemplo, notificação direta aos assessores jurídicos). Descrever o processo de investigação: A política deve descrever a forma em que se implementará o devido processo, o qual inclui os direitos específicos dos funcionários acusados.
- Um sistema adequado de controles internos é mais susceptível de detectar a fraude perpetrada por um Único empregado
- 1. Auditoria de conformidade (cumplimiento)
C - Processos para a entrega dos serviços de auditoria
- 1. Administração de projetos individuais
- a. A equipe deve ser devidamente orientados e supervisionados durante todo o processo de auditoria. b. Alguns elementos importantes de supervisão incluem: - Instrução de funcionários de pessoal. - O planejamento do trabalho de auditoria .- revisar o trabalho feito. - fornecer treinamento eficaz durante o trabalho. - Realizar avaliações regulares da equipe do desempenho do pessoal. As características que distinguem um projeto são os seguintes: Ele tem um começo e um fim. Se define mediante um objetivo especifico. Caracteriza-se por fases ou eventos importantes. (Por exemplo, você precisa de análise avaliar a viabilidade das opções, a implementação do plano de projeto de conclusão/avaliação pós-projeto)
- 2. Planejamento
- O planejamento é importante para ajudar a assegurar o uso eficiente dos recursos de auditoria e cumprimento dos objetivos da auditoria. Os auditores devem compreender a área a ser auditada, e em que os alvos estão incluídos, operações, regulamentos, esforços, produtos e resultados. Especificamente deve ser considerado o papel, leis, desempenho, regulamentos, os decretos, no processo de planejamento.
- Os auditores podem usar o propósito e objetivos como critérios para avaliar o desempenho do programa.
- Entre as principais áreas a considerar o processo de planejamento de auditoria se incluem: Identificar o que deve ser auditado. Coletar e analisar antecedentes sobre a área a ser auditada. Avaliar o risco e vulnerabilidade. Definir os objetivos da auditoria. Definir o escopo de auditoria. Desenvolver problemas e questões específicas para a auditoria. Desenvolver critérios de auditoria (critérios deve ser razoável e realizável relevante). Desenvolver métodos de auditoria, estratégias, testes, análise e comparações. Desenhar procedimentos de medição e recolha de dados. Identificar os recursos disponíveis e necessários para realizar a auditoria. Comunicar-se com a direção acerca da auditoria. Defina um prazo para auditoria e uma data meta para o término. Desenvolver um programa de auditoria por escrito que incorpore a informação anterior. Atribuir tarefas específicas a equipe de auditoria. determinar a independência do pessoal. Determinar a necessidade de ajuda externa ou outsourcing. Calcular diárias e outras despesas.
- A seguinte é uma lista de registros que os auditores devem analisar determinar o seu impacto sobre os objetivos da auditoria: - A finalidade e objetivos para um programa específico ou para toda a organização: o proposito definido ou efeito o resultado proposto que quer. - O propósito um programa pode ser leis e regulamentos implícitos ou explícitos. - Além disso, a administração é responsável pela definição dos objetivos de um programa, os quais são definidos como o nível desejado de desempenho. Os auditores podem usar o propósito e objetivos como critérios para avaliar o desempenho do programa. A história do programa ou toda a organização. Os dados organizacionais (por exemplo, organogramas, descrições de trabalho, políticas e manuais de procedimentos, manuais do sistema de informações). Os dados financeiros (por exemplo, orçamentos, relatórios de gestão). Os resultados de auditorias anteriores e documentos de trabalho. Leis, normas e regulamentos aplicáveis: Pontos específicos geralmente estipulado nas leis e regulamentos incluem o seguinte: - O que você é suposto fazer o programa. - Que é suposto fazer. - O que a população irá fornecer o serviço. - Quanto você pode gastar e em quê. O trabalho de auditorias externas em andamento.
- Os auditores do governo auditorias precisa entender as leis e regulamentos e interpretações judiciais relevantes. Também é necessário que os auditores governamentais entender o processo de criação de leis, regulamentos e decretos para cumprir as responsabilidades da entidade. O processo de estabelecimento de leis, regulamentos ou decretos é complexo e varia segunda a unidade de governo. Uma revisão competente de leis e regulamentos deve abranger todos os aspectos da lei, incluindo interpretações judiciais.
- Todas as seguintes declarações sobre uma carta de auditoria são verdadeiras, exceto uma. Qual declaração é a exceção? Cartas de auditoria podem ser caracterizadas como a declaração formal de propósito, autoridade e responsabilidade. Estas cartas/estatuto devem ser por escrito. As organizações de auditoria do governo não são obrigadas a ter um documento chamado de carta de auditoria. Para muitas organizações de auditoria do governo, leis e regulamentos semelhantes incluem conteúdo similar a cartas de auditoria. A carta/estatuto deve incluir o processo de contratação e demissão de auditores.
- 3. prática de avaliação de riscos e controle
- A direção deve supervisar e avaliar continuamente os riscos potenciais que poderiam evitar que a organização logre suas metas nas seguintes áreas chaves: - Eficacia - Se a organização está cumprindo com seus objetivos. - Eficiência - Se a organização está fazendo um uso ótimo de recursos para conseguir seus objetivos. - Cumprimento - Se a organização está cumprindo com as leis e os regulamentos ou não excede os pressupostos apropriados. - Proteção de ativos - Se a organização está protegendo seus ativos contra violações de integridade. - Confiabilidade de informe financeiro. - Confiabilidade da informação operacional.
- as perguntas que se tratam na avaliação de riscos são as seguintes: - Que probabilidade existe de que algo sai mal? - Que acontecerá se sair mal (por exemplo, perda de ativos, clientes mal atendidos, descumprimento da lei, etcétera?
- A avaliação de riscos pode utilizar nas auditorias individuais para classificar o uso de recursos de auditoria por prioridade. O processo supõe o seguinte: - Lista de áreas de auditoria potenciais - Uma área de auditoria é uma pessoa, uma unidade ou um sistema que pode definir-se e avaliar-se. Os auditores pode identificar as áreas de auditoria ao organizar as operações, as atividades e os processos de a organização em categorias importantes, tais como: Função (por exemplo, compra, reembolso, inventario).
- Identificar os fatores de risco relevantes - Fatores de risco são os critérios que são utilizados para identificar a importância relativa das condições e eventos que poderiam afetar adversamente a organização de auditoria ou unidade. Por exemplo: a penetração ou complexidade relativa de uma atividade específica pode provocar um impacto maior a uma unidade de auditoria como um todo em comparação com outras atividades. A quantidade de fatores de risco utilizados devem ser suficientes para garantir a segurança em relação de que a avaliação de risco está completa. Entre os fatores de risco podem incluir: - As mudanças no ambiente operacional externo (por exemplo, novas leis ou regulamentos, maior escrutínio público). - Pressão sobre a gestão e pessoal para atender às metas de difícil ou ambígua. - Tamanho da unidade. - Complexidade das atividades, leis ou regulamentos. medida em que as operações são descentralizadas. - Presença de ingresso em efetivo ou pagamentos semelhantes (por exemplo, cheques de comida) . - crescimento rápido. - Novos programas e serviços. - As recentes mudanças nos sistemas operacionais, tecnológicos ou de contabilidade. - Dependência de tecnologia ultrapassada. - As recentes mudanças no pessoal-chave. - Várias mudanças de pessoal com posições de alto nível ou absoluta confiança. - Funções controlada por uma pessoa. - Possibilidade de embaraços públicos pela organização (perda da confiança do público). - Impacto por não atingir os objetivos.
- Os auditores devem usar julgamento profissional para determinar o impacto que pode causar um fator de risco no uso dos recursos de auditoria. Geralmente, as áreas de maior risco são atribuídos maior auditoria prioridade. No entanto, condições de mudança pode afetar a importância dos fatores de risco e exigem que os resultados da avaliação de riscos são atualizados.
- Avaliar a probabilidade de que um determinado risco é executado: Geralmente, a organização quer concentrar na implementação de ações corretivas e preventivas em áreas que têm a maior importância com a maior probabilidade de ocorrência.
- Os auditores devem adquirir conhecimento suficiente sobre como a gestão da organização é responsável pelos riscos. A direção pode escolher entre três grandes linhas de ação alternativas para resolver um risco específico: a) controlar o risco: O risco pode ser controlado com medidas preventivas, tais como aumentar a equipe para uma função, instalar alarmes contra roubo, aumentar a frequência ou nível de comentários de gestão, implementar normas mais rigorosas. b) Transferência de risco - O risco pode ser transferido através da compra de políticas seguro para cobrir as perdas de vários tipos, tais como dinheiro, bens ou instalações. c) Aceitar o risco - Na verdade, é muito difícil de controlar ou transferir todos riscos associados com a área operacional. Portanto, as organizações muitas vezes decidem a quantidade de perdas que estão dispostos a aceitar. Por exemplo, uma organização pode decidir que o risco de incêndio é elevado; portanto, você vai pagar um prémio mais elevado em sua política de seguros contra incêndio para a transferência de tantos riscos quanto possível; No entanto, a organização terá que pagar a franquia da política no caso de ocorrer um incêndio.
- O ambiente da organização de controle influencia o nível de risco. O ambiente de controle define o tom de uma organização e influencia a consciência de controle de seus colaboradores. Um Ambiente de controle desfavorável aumenta o risco de fraude, abuso ou atos ilegais.
- Os seguintes fatores influenciam o estado do ambiente de uma organização de controle: A história organizacional de debilidades e violações de controles.Se a direção destaca e valoriza a competência, a integridade e o comportamento ética. Se a organização conta com um código sólido de conduta.Se a organização tem políticas éticas fortes.Se o código de conduta e a política de ética se comunicam aos empregados e os administradores fazem cumprir de uma maneira sólida, completa e uniforme. Um sistema inconsistente ou injusto de avaliação, remuneração e promoção do sistema de desempenho do empregado.
- Os controles se classificam sobre a base do momento em que ocorrem dentro do processo de controle: - Controles preventivos são projetados para evitar a ocorrência de eventos indesejáveis. - Controles de detecção: são projetados para identificar e eventos indesejáveis corretas ocorreu. - Controles corretivos: ajudar a tornar o desempenho de volta para seu cumprimento ou para resolver problemas identificados, tais como o sistema de queixas de funcionários, as avaliações de desempenho dos empregados ou de um processo de recurso administrativo.
- 4. Realização do trabalho
- O objetivo da realização do trabalho é reunir evidências de auditoria para utilizar como respaldo de fatos, conclusões e achados a serem incluídos no relatório de auditoria.
- - A evidência primária ou direta suporta uma constatação com o mais alto grau de certeza. Este tipo de prova fornece uma evidência direta do feito sem a necessidade de interferência ou pressupostos adicionais. Por exemplo, um contrato assinado normalmente se considera uma evidência direta. No entanto, se a autenticidade da assinatura é questionável, os auditores devem analisar as evidências ou obter evidência de apoio adicional. - A evidência secundárias oferece menos evidência direta certeza. Este tipo de prova geralmente requer o uso de evidências adicionais para desenvolver e apoiar as conclusões. Alguns exemplos de informações provas secundárias obtidas a partir de entrevistas e documentos produzidos internamente está incluído. A forma como se utiliza a evidência secundária e a importância dos resultados deterrninam se a evidência é considerada primária ou secundária. A evidência suplementar é a evidência adicional apoiando a primária ou secundária. Portanto, este tipo de evidências fornece apoio indireto a uma conclusão. A evidência suplementar não tem o poder para apoiar um achado ou a conclusão por si mesma.
- A evidência de auditoria podem ser classificadas nas seguintes maneiras: - prova documental: inclui documentos produzidos internamente ou externamente, tais como cartas, contratos, registros, relatórios externos, extratos bancários e contas. Os auditores devem exercer um nível saudável de ceticismo profissional em rever a informação que foi gerada internamente. É sempre possível que a prova tenha sido adulterado ou alterado. Se houver qualquer dúvida sobre a validade evidência, a provas suplementares (por exemplo, deve ser obtido por dados de testes independentes). - evidência analítica: consiste em outros tipos de evidência. Ele inclui cálculos, comparações e interpretações feitas pelo auditor. Se o cliente preparou o análise, é considerada uma prova documental. - prova/evidência testemunhal, informações coletadas de pessoas através de declarações orais ou escritos, tais como entrevistas, inquéritos ou questionários. A informação entrevistas importantes devem ser corroborada pelos registros examinando e testes de desempenho. - evidencia fisica é obtido através de inspeção direta ou observação por auditores pessoas, bens ou eventos. evidência física pode ser memorandos resumindo os elementos ou eventos, fotografias, desenhos, diagramas, mapas ou amostras físicas observadas. Os resultados e conclusões são baseadas em evidências físicas requerem um número substancial de observações objetivas usando um projeto de amostra e plano predeterminado.
- As seguintes diretrizes gerais se aplicam para a avaliação da competência de informações: Geralmente, fontes independentes fornecem uma evidência mais competentes que as fontes não são independentes. Normalmente, bons sistemas de controles fornecem mais evidências do que fracos sistemas de controle. De um modo geral, a evidência que se obtem de maneira direta (por exemplo, através da observação, exarninación, cálculos ou inspeção) é mais competente que a prova obtida indiretamente (por exemplo, através de entrevistas). Normalmente os documentos originais fornecem evidências mais competentes que as cópias. A prova testemunhal é mais competente quando as pessoas são imparciais, que contam com pleno conhecimento do assunto e que podem falar livremente.
- É necessário preparar, organizar e resumir os papéis de trabalho em detalhes suficientes e cuidado para permitir o trabalho a ser revisto, avaliado e compreendido por pessoas de fora da auditoria. Papeis de trabalho fazem o seguinte: Ajudam o gerente de auditoria na sueprvisão, controlo e auditoria. Eles ajudam os auditores na realização de seu trabalho. Eles fornecem evidência para apoiar os resultados e conclusões da auditoria. Fornecer provas para mostrar como eles planejaram e executaram o trabalho. Eles fornecem evidência de que a auditoria foi realizada de acordo com as normas. Identifica quem analisou e executou o trabalho. Eles fornecem informações para avaliações de auditoria, que incluem garantia de qualidade interna e revisões externas por parte dos colegas.
- GAGAS / GAAS, IIA Standards, IFAC e INTOSAI descrevem cada uma das características da evidência de auditoria exigida a ser recolhida. Todos estes conjuntos de normas especificamente exigem provas suficientes e adequadas. Suficiente está relacionado com a quantidade e a adequação está relacionada à qualidade da evidência (a relevância pode ser vista como um aspecto da adequação, mas está subordinada aos dois principais adjetivos De acordo com o GAGAS, os padrões não são os mesmos para os dados obtidos de sistemas baseados em computador, independentemente de os dados serem utilizados para fins de background ou como parte integrante de uma auditoria. Os controles de sistemas de informação precisa ser mais rigoroso do que se a evidência for apresentada como material de base no relatório. Neste último caso, o auditor talvez estaria fazendo uma atribuição às fontes dos dados. As Normas referem-se a utilidade das provas, mas a INTOSAI não.
- De acordo com o GAGAS, suficiência é uma medida da qualidade da evidência, engloba o relevância , validade, e confiabilidade de apoio para resultados de auditoria e conclusões.
- Uma carta ao auditor em resposta a um inquérito é um exemplo de: a. Evidência física. Incorreta. A evidência física é observada e documentada pelo auditor. (Exemplo:Observando a condição de um edifício.) B. Evidências de testemunho. correto. As provas de testemunho podem ser obtidas por escrito ou por entrevista C. Evidencia documental. Incorreta. A documentação provém dos registros ou documentos do cliente. (Exemplos:Contratos, memorandos, relatórios, etc.) D. Evidências analíticas. . Incorreta. A evidência analítica é desenvolvida pelo auditor
- Qual dos seguintes é um exemplo de evidência documental? a. Uma fotografia do local de trabalho de um cliente. Incorreta. Uma foto do local de trabalho é um exemplo de evidência física B. Uma carta de um ex-funcionário alegando uma fraude. Incorreta. Uma carta de um ex-funcionário é evidência testemunhal C. Uma página do razão geral contendo irregularidades colocadas lá por um perpetrador de uma transação fraudulenta. Correto. Uma página do razão geral (os registros do cliente) é um exemplo de evidência documental D. Uma folha de trabalho do auditor que explica o que ocorreu ação fraudulenta e como ocorreu, e cálculos sobre o montante fraudulento. Incorreta. Os cálculos do auditor são evidências analíticas.
- 5. comunicação dos resultados
- Se fomenta a obtenção de feedback do cliente durante a auditoria para assegurar a informação adequada é obtida e aliviar os problemas no final da auditoria. Alguns componentes específicos de comunicação em curso a serem considerados incluem: - Manter o cliente informado sobre as questões e preocupações de auditoria a medida que surjam. - Apresentar um relatório inicial para garantir que a auditoria e está fornecendo informações precisas e adequadas. - Notificar o cliente projetada cronogramas da auditoria e qualquer atraso.
- Deve realizar-se uma reunião de encerramento com o cliente para remover qualquer erro de fechamento do relatório de auditoria, adicionar clareza para as conclusões e recomendações e obter respostas dos clientes. Entre os objetivos específicos de um reunião de encerramento incluem: - Fornecer resultados de clientes e recomendações identificadas durante aauditoria. - Permitir que o cliente para expor preocupações e objecções às conclusões e recomendações. - Fornecer o cliente e a equipe de auditoria a oportunidade de identificar e corrigir eventuais erros ou más interpretações que podem aparecer no relatório inicial. - Fornecer equipe de auditoria formal uma oportunidade de explicar os passos remanescente no processo de auditoria antes da publicação do relatório final.
- Os relatórios de auditoria deve incluir uma descrição de realizações e questões de interesse significativo que necessitam de trabalho posterior. Se as questões significativas garantir um trabalho posterior, mas não estão diretamente relacionados com os objetivos da auditoria ou não há tempo ou recursos suficientes, os auditores devem delegar a questão para os responsáveis pelo planejamento de futuras auditorias.
- Sobre o prazo do relatório reflete com maior precisão o que as normas de auditoria exigem? A INTOSAI, a Federação Internacional de Contadores (IFAC), o GAGAS e as Normas não estabelecem prazos específicos para a elaboração do relatório. A pontualidade é abordada especificamente no conjunto de normas. A pontualidade dos relatórios é enfatizada em todos os conjuntos de normas sem períodos de tempo específicos.
- 6. Supervisão dos resultados
- Os auditores devem supervisionar/acompanhar o resultado das conclusões, achados e recomendações da auditoria anterior para garantir que o cliente realize uma ação corretiva ou aceite conscientemente o risco de não implementar medidas corretivas. As medidas corretivas devem ser pontual, apropriada e suficiente para alcançar os objetivos desejados.
- Os auditores devem determinar que as ações tomadas corrijam as causas e as condições subjacentes das deficiências, não unicamente os sintomas do problema.
- O nível apropriado de acompanhamento em relação aos resultados anteriores se determina com o seguinte: - A quantidade de exposição e os riscos envolvidos, se as ações corretivas não logram corrigir o problema. - A quantidade de tempo que levou a direção para corrigir o problema. - A complexidade do plano de ação corretiva de gestão. - A quantidade e qualidade de feedback interno que recebeu o auditor por parte do cliente sobre a posição da correção dos achados da auditoria anterior.
- Usando a estrutura conceitual do IIA das categorias relacionadas aos controles, a revisão supervisora dos documentos de trabalho de um subordinado para determinar se as normas de auditoria aplicáveis foram atendidas seria: a. PREVENTIVA. Incorreta. Revisão de supervisão após o fato não pode ser preventivo ou preventivo. B. CORRECTIVA. Incorreta. Um controle corretivo pode ser um arranjo de treinamento na preparação da folha de trabalho. Novamente, a revisão pós-fato não pode ser corretiva. C. DETECTIVA - Correto. Detective. Revisão de supervisão é projetado para detectar problemas. D. DIRECTIVA - Incorreta. Um exemplo de um controle diretivo seria um requisito para todos os auditores promovidos a um nível superior para obter a certificação profissional.
- 1. Administração de projetos individuais
Información
- Descripción
- Administração Mapa Mental sobre Prática da Auditoria Governamental, creado por Germano Farias el 06/03/2017.
- Creado por
- Germano Farias
- Visitas
- 2
- Valoración
Más sobre Classificação e modalidades de auditoria