
Flowchart
POLIÍTICAS TICS
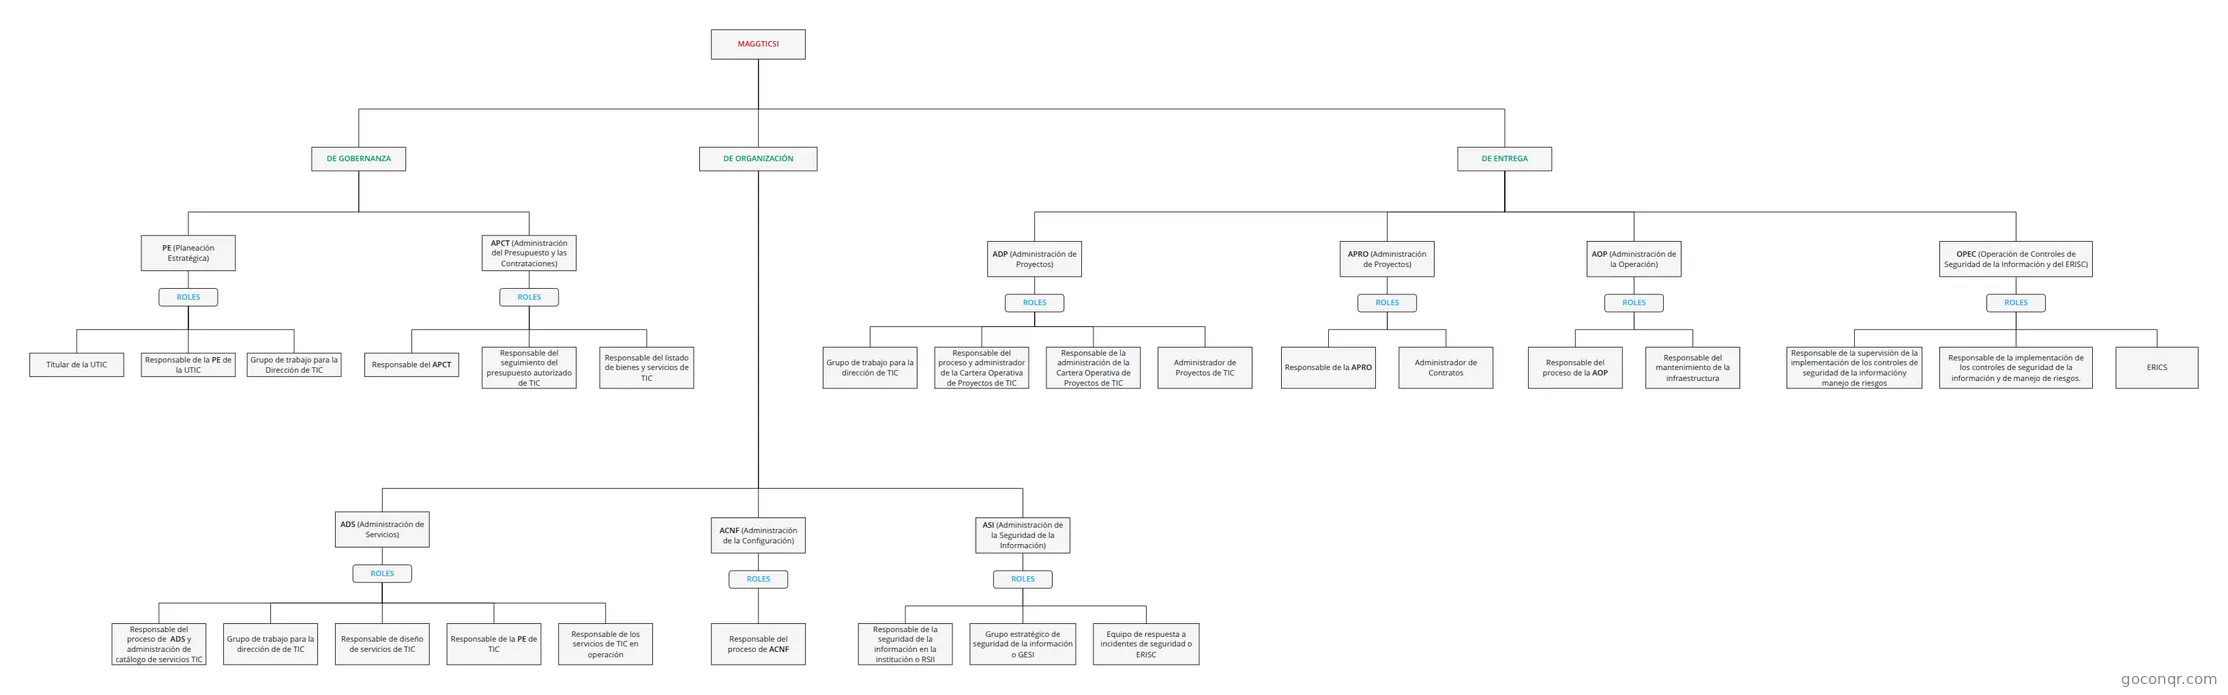
Diagrama de flujo: Políticas TIC
Flowchart content
MAGGTICSI
DE GOBERNANZA
DE ORGANIZACIÓN
DE ENTREGA
PE (Planeación Estratégica)
APCT (Administración del Presupuesto y las Contrataciones)
ADS (Administración de Servicios)
ACNF (Administración de la Configuración)
ASI (Administración de la Seguridad de la Información)
ADP (Administración de Proyectos)
AOP (Administración de la Operación)
OPEC (Operación de Controles de Seguridad de la Información y del ERISC)
APRO (Administración de Proyectos)
Títular de la UTIC
Responsable de la PE de la UTIC
Grupo de trabajo para la Dirección de TIC
ROLES
Responsable del APCT
Responsable del seguimiento del presupuesto autorizado de TIC
Responsable del listado de bienes y servicios de TIC
ROLES
Responsable del proceso de ADS y administración de catálogo de servicios TIC
Grupo de trabajo para la dirección de de TIC
Responsable de diseño de servicios de TIC
ROLES
Responsable de la PE de TIC
Responsable de los servicios de TIC en operación
ROLES
Responsable del proceso de ACNF
Responsable de la seguridad de la información en la institución o RSII
Equipo de respuesta a incidentes de seguridad o ERISC
ROLES
Grupo de trabajo para la dirección de TIC
Responsable del proceso y administrador de la Cartera Operativa de Proyectos de TIC
Responsable de la administración de la Cartera Operativa de Proyectos de TIC
Administrador de Proyectos de TIC
ROLES
Responsable de la APRO
Administrador de Contratos
ROLES
Responsable del proceso de la AOP
Responsable del mantenimiento de la infraestructura
ROLES
Responsable de la supervisión de la implementación de los controles de seguridad de la informacióny manejo de riesgos
Responsable de la implementación de los controles de seguridad de la información y de manejo de riesgos.
ERICS
ROLES
Grupo estratégico de seguridad de la información o GESI
Information
- Description
- Acuerdo que tiene por objeto emitir las políticas y disposiciones de gobierno digital, en materia de tecnologías de la información y comunicaciones, así como establecer el manual administrativo de aplicación general en dichas materias.
- Created by
- Favian FL
- Views
- 9
- Rating