Mind map
Estandar PCI DSS
Map content
Estandar PCI DSS
Concepto
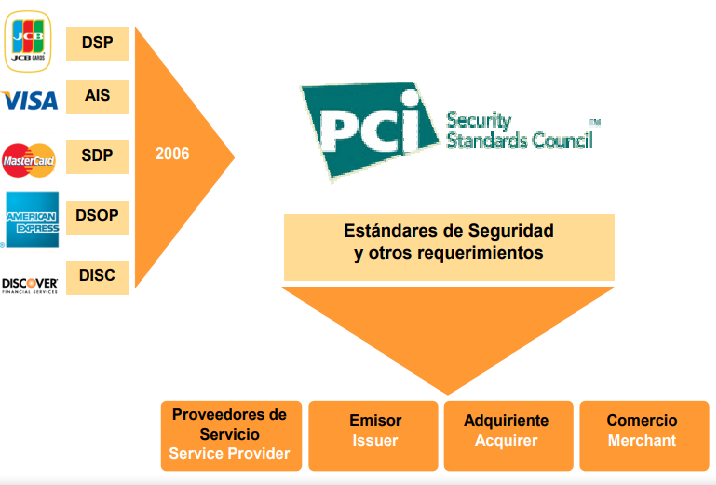
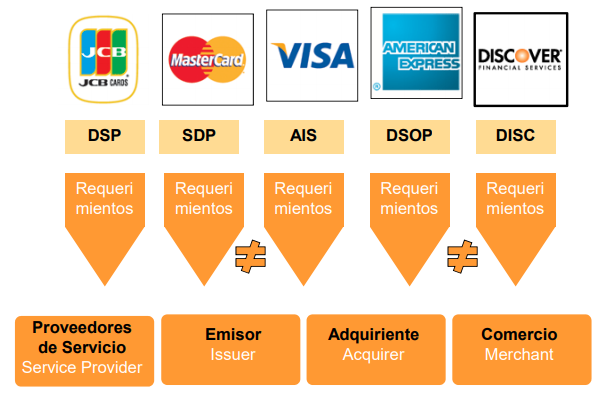
- Marco que engloba la seguridad que deben seguir las transacción realizadas con tarjetas de crédito regidas por el PCI Security Standards Council. Son una especie de mínimo común denominador de las normas de seguridad que sigue cada red de tarjetas de crédito (VISA, Mastercar, JCB, etc) .
Nivel PCI Requisitos
- Nivel 1 Más de 6 millones de transacciones anuales
- Nivel 2 De 1 a 6 millones de transacciones anuales
- Nivel 3 De 20 mil a 1 millón de transacciones anuales
- Nivel 4 Menos de 20 mil transacciones anuales
- Nivel 3 De 20 mil a 1 millón de transacciones anuales
- Nivel 2 De 1 a 6 millones de transacciones anuales
- Nivel 1 Más de 6 millones de transacciones anuales
¿A quiénes se les aplica?
- Deberán hacerlo siempre que transmitan, procesen o almacenen datos de tarjetas de crédito. Por lo general, estos establecimientos caen en comercios minoristas, bancos, e-commerce y proveedores de servicio de estos mismos.
¿Quién es quién?
- QSA (Qualified Security Assessor).- Este tipo de entidad es un externo que está calificado por el PCI Council para realizar evaluaciones de cumplimiento del estándar. Para ello pasa a su vez por un proceso de certificación.
- ASV (Approved Scanning Vendor).- Este tipo de entidad es un externo que está calificado para validar el apego al estándar PCI DSS realizando escaneos de vulnerabilidades de ambientes de cara a Internet, de establecimientos y proveedores de servicios (como parte del Requisito 11, ver sección de requisitos).
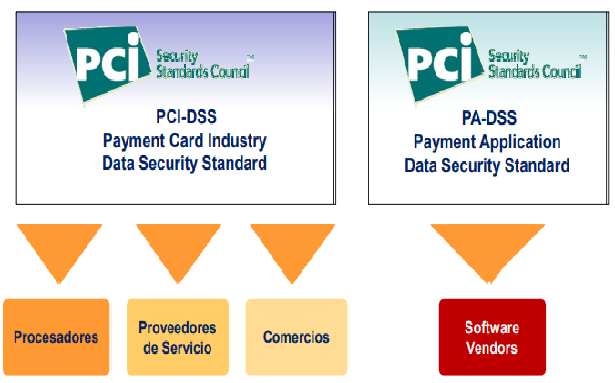
- PA-QSA (Payment Application-Qualified Security Assessor).- El estándar PA-DSS aplica a los fabricantes de software y otros componentes que desarrollan aplicaciones que almacenen, procesen o transmitan datos del tarjetahabiente o de la tarjeta. El PA-QSA es el tipo de entidad externo que está calificado para certificar el cumplimiento del fabricante del PA-DSS.
- ASV (Approved Scanning Vendor).- Este tipo de entidad es un externo que está calificado para validar el apego al estándar PCI DSS realizando escaneos de vulnerabilidades de ambientes de cara a Internet, de establecimientos y proveedores de servicios (como parte del Requisito 11, ver sección de requisitos).
- QSA (Qualified Security Assessor).- Este tipo de entidad es un externo que está calificado por el PCI Council para realizar evaluaciones de cumplimiento del estándar. Para ello pasa a su vez por un proceso de certificación.
12 requisitos PCI DSS
- 1. Instalar y mantener una configuración de firewall para proteger los datos de los titulares de tarjetas.
- 2. No utilizar los valores predeterminados suministrados por el proveedor para las contraseñas del sistema y otros parámetros de seguridad.
- 3. Proteger los datos almacenados de los titulares de tarjetas.
- 4. Cifrar la transmisión de los datos de los titulares de tarjetas a través de redes públicas abiertas.
- 5. Usar y actualizar con regularidad el software antivirus.
- 6. Desarrollar y mantener sistemas y aplicaciones seguras.
- 7. Limitar el acceso a los datos de los titulares, únicamente a lo que los negocios necesiten saber.
- 8. Asignar una identificación única a cada persona con acceso a una computadora.
- 9. Restringir el acceso físico a los datos de los titulares de tarjetas.
- 10. Rastrear y monitorear todo acceso a los recursos de la red y a los datos de titulares de tarjetas.
- 11. Probar con regularidad los sistemas y procesos de seguridad.
- 12. Mantener una política que aborde la seguridad de la información.
- 11. Probar con regularidad los sistemas y procesos de seguridad.
- 10. Rastrear y monitorear todo acceso a los recursos de la red y a los datos de titulares de tarjetas.
- 9. Restringir el acceso físico a los datos de los titulares de tarjetas.
- 8. Asignar una identificación única a cada persona con acceso a una computadora.
- 7. Limitar el acceso a los datos de los titulares, únicamente a lo que los negocios necesiten saber.
- 6. Desarrollar y mantener sistemas y aplicaciones seguras.
- 5. Usar y actualizar con regularidad el software antivirus.
- 4. Cifrar la transmisión de los datos de los titulares de tarjetas a través de redes públicas abiertas.
- 3. Proteger los datos almacenados de los titulares de tarjetas.
- 2. No utilizar los valores predeterminados suministrados por el proveedor para las contraseñas del sistema y otros parámetros de seguridad.
- 1. Instalar y mantener una configuración de firewall para proteger los datos de los titulares de tarjetas.