
Mind map
Linux
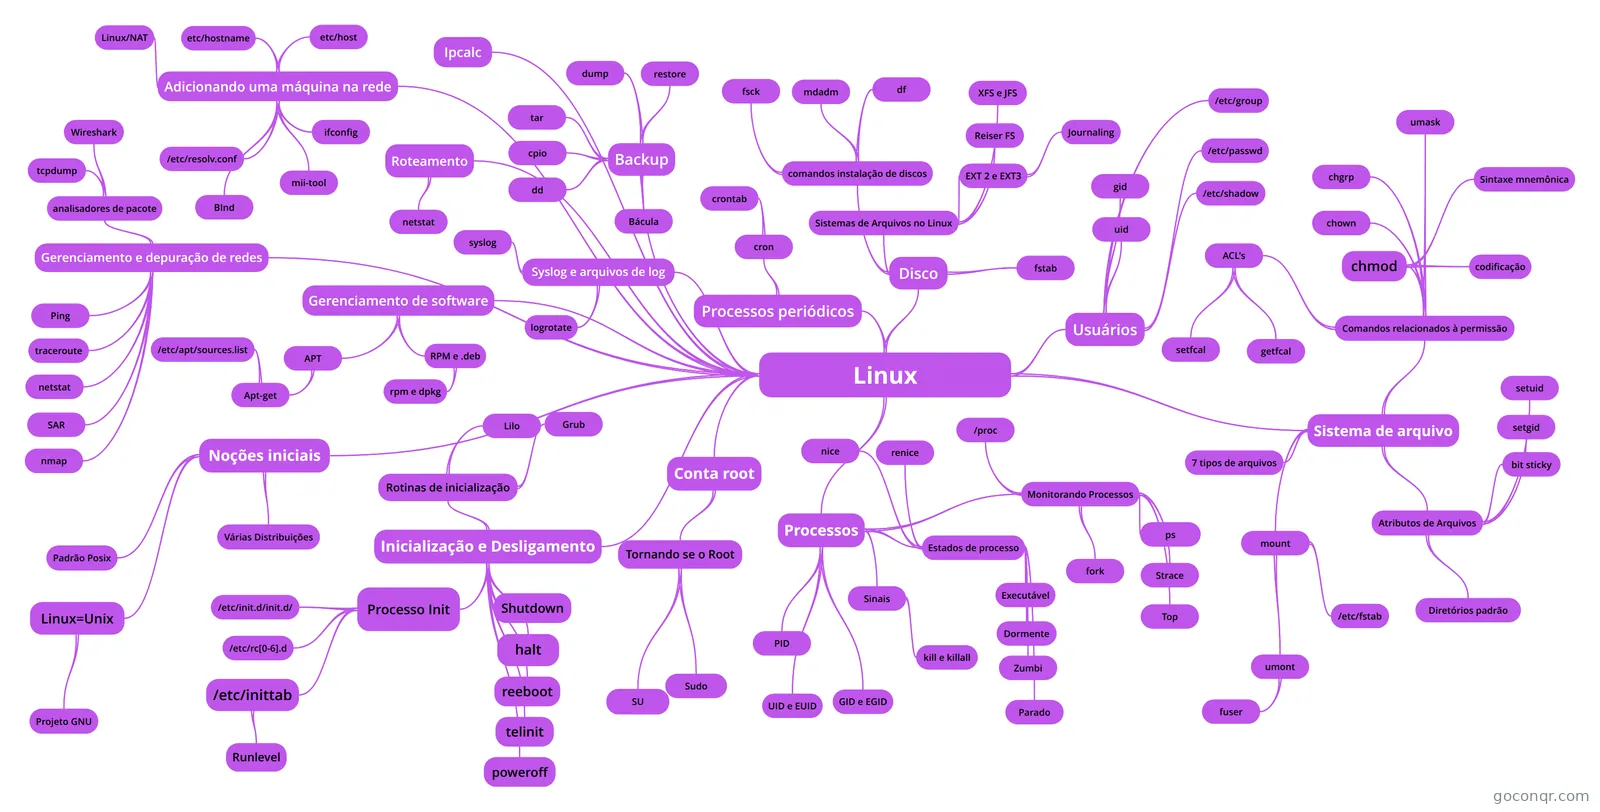
Mapa mental: Linux
Map content
Linux
Noções iniciais
- Linux=Unix
- Projeto GNU
- 4 liberdades específicas: - Liberdade de executar o programa como você desejar - Liberdade de copiá-lo e destruí-lo - Liberdade de modificar o programa como você desejar - Liberdade de distribuir versões melhoradas.
- Projeto GNU
- Padrão Posix
- Portable Operating System Interface,que pode ser traduzido como Interface Portável entre Sistemas Operacionais
- Várias Distribuições
- CentOS Debian Fedora Gentoo Mandriva openSUSE Red Hat Enterprise Slackware Suse Linux Enterprise TurboLinux Ubuntu
- Linux=Unix
Inicialização e Desligamento
- Processo Init
- /etc/init.d/init.d/
- Diretório que contém os scripts de inicialização dos serviços.
- /etc/rc[0-6].d
- Diretório que contém link para os scripts de inicialização
- /etc/inittab
- Arquivo que define o runlevel que o linux iniciará
- Runlevel
- 0 Desligar 1 Monousuário 2 à 5 Multiusuáro 6 Reinicializar S Controlado pelo usuário
- /etc/init.d/init.d/
- Rotinas de inicialização
- Lilo
- Tradicional, estável e bem documentado. Deve ser reinstalado no registro de inicialização ou MBR
- Grub
- Popular entre usuários que rodam uma variedade de sistemas operacionais na mesma máquina ou que trabalham ativamente em desenvolvimento de kernel; também é util para quem muda a configuração do sistema com frequência, pois ao contrário do lilo ele não deve ser reinstalado no registro de inicialização ou MBR
- Lilo
- Shutdown
- A maneira mais gentil de desligar um sistema. -h desligar -r reinicializar -F força execução do fsck -f não força
- halt
- Uma maneira mais simples de desligar o sistema
- reeboot
- reinicialização rápida e suja
- telinit
- modifica o nível de execução de init
- poweroff
- Solicita o linux para desligar o sistema.
- Processo Init
Conta root
- "O SUPERUSUPARIO" A característica que define uma conta root é o seu UID igual a 0
- Tornando se o Root
- SU
- Comando que te dará um shell root.
- Sudo
- Comando que dá capacidade a alguém de realizar tarefas como administrador, sem que essa pessoa tenha livre acesso ao sistema
- SU
Processos
- Um processo é uma abstração usada pelo Linux para representar um programa em execução.
- PID
- número de identificação de processos
- UID e EUID
- Identificadores de usuário real e efetivo
- GID e EGID
- identificadores de grupo real e efetivo
- Sinais
- Solicitações de interrupção em nível de processos.
- 1 HUP = suspender 2 INT = interromper 3 QUIT = abandonar 9 KILL = matar * BUS = erro de barramento 11 SEGV = falha de segmentação 15 TERM = término de software * STOP = parar * TSTP = parada de teclado * CONT = continuar após uma parada * WHINCH = janela modificada * USR1 = definido pelo usuário * USR2 = definido pelo usuário
- kill e killall
- É usado normalmente para encerrar um processo. Kill é capaz de enviar qualquer sinal mas geralmente envia um TERM como padrão. Sintaxe: [-sinal] pid
- Estados de processo
- Executável
- O Processo pode ser executado
- Dormente
- O processo está aguardando algum recurso
- Zumbi
- O processo está tentando se destruir
- Parado
- O processo é suspenso( não recebe permissão para ser executado).
- nice
- "GENTILEZA"; quanto mais alto o valor numérico menor será sua prioridade. O valor de nice pode variar de -20 até +19
- renice
- Similar ao nice com a singela diferença que o renice é utilizado em processos que já estão em execução.
- Executável
- Monitorando Processos
- ps
- ferramenta para monitorar processos.
- Campos apresentados: 1 USER: Nome de usuário do proprietário do processo 2 PID: ID do processo 3 %CPU: Porcentagem dos recursos de CPU que esse processo está utlizando 4 %MEM: Porcentagem de memória real que esse processo está utlizando 5 VSZ: Tamanho virtual do processo 6 RSS: Tamanho configurado residente 7 TTY: ID do terminal controlador 8 STAT: Status do processo atual R = Executável D = Em repouso não interrompível S = Em repouso (< 20 sec) T = Rastreado ou parado Z = Zumbi Flags adicionais: W = Processo sofre swap < = O Processo tem prioridade mais alta que a normal N = O processo tem prioridade mais baixa que a normal L = Algumas páginas são bloqueadas no núcleo. S = O processo é um líder de sessão. START = A data/hora em que o processo foi iniciado TIME = O tempo de CPU que o processo consumiu COMMAND* = Nome e argumentos do comando*
- Strace
- Comando que mostra cada chamada de sistema que o processo faz e cada sinal que recebe.
- Top
- Comando que fornece um sumário atualizado regularmente dos processos ativados e o emprego de seus recursos
- /proc
- diretório que é um pseudo sistema de arquivos em que o kernel exibe uma variedade de informações interessantes sobre o estado do sistema.
- fork
- comando usado para criar um processo
- ps
Sistema de arquivo
- 7 tipos de arquivos
- Arquivos regulares = - diretórios = d arquivos de dispositivos de caracteres = c arquivos de dispositivo de blocos= b socket de domínio local = s pipe identificado = p link simbólico = l
- mount
- comando para anexar (diretório de) sistemas de arquivos à árvore de comandos; cria "ponto de montagem"
- /etc/fstab
- Neste arquivo fica uma lista de sistemas de arquivos que são habitualmente montados em um sistema particular
- umont
- Desanexa os sistema de arquivos; "desmontam". Não podemos desmontar sistemas de arquivos ocupados.
- fuser
- Comando para checar o porquê de um sistema de arquivos estar "ocupado", este exibe cada processo que está utilizando um arquivo ou diretório um arquivo ou diretório desse sistema de arquivos
- Códigos de atividade exibidos no fuser: f = o processo possui um arquivo aberto para leitura ou gravação. c = o diretório atual do processo se encontra no sistema de arquivos e = o processo está atualmente executando um arquivo r = o diretório-raiz do processo se encontra no sistema de arquivos m - o processo mapeou um arquivo ou biblioteca compartilhada.
- Atributos de Arquivos
- Todo arquivo possui um conjunto de bits de permissão que controlam quem pode ler gravar e executar o conteúdo de um arquivo.
- setuid
- Valor octal 4000. Quando configurado em um arquivo, ele usa as permissões do usuário que setou ou criou o arquivo, independe do usuário que está acessando. x de execução vira s caso haja x de execução mais permissão especial, o s ou o t deverão estar em maiúsculo
- setgid
- valor octal : 2000 Usa as permissões do grupo que setou ou criou o arquivo, independente do grupo que queira acessar
- bit sticky
- valor octal 1000. Se o bit sticky estiver configurado num diretório, o sistema de arquivos não irá permitir que eliminemos ou renomeemos um arquivo a menos que sejamos o proprietário do arquivou ou diretório ou o superusuário.] x de execução vira t caso haja x de execução mais permissão especial, o s ou o t deverão estar em maiúsculo
- Diretórios padrão
- /bin - comandos necessários para a minima operação do sistema /boot - Kernel e arquivos necessários para carregar o kernel /dev - Entradas de dispositivo para discos, impressoras, pseudoterninais /etc - arquivos de configuração e inicialização críticos /home - diretórios iniciais /lib - Bibliotecas e partes do compilador C /media - pontos de montagem para sistemas de arquivos em mídia removível /opt - pacote de software aplicativo opcional /proc - informações sobre todos os processos em execução /root - Diretório do superusuário /sbin - comandos para inicializar, reparar e recuperar o sistema /tmp - Arquivos temporários /usr - Hierarquia de arquivos e comandos secundários /var - arquivos de configuração e dados específicos ao sistema
- Comandos relacionados à permissão
- chmod
- Altera as permissões de acesso a arquivos
- Sintaxe mnemônica
- UGO - USUÁRIO/GRUPO/OUTROS + Adiciona permissões - Retire permissões = Iguala entre os grupos; também assinala, explicitamente, uma permissão (anulando as outras).
- codificação
- Octal - Binário - Permissões 0 - 000 - - - - 1 - 001 - - - x 2 - 010 - - w - 3 - 011 - - w x 4 - 100 - r - - 5 - 101 - r - x 6 - 110 - r w - 7 - 111 - r w x
- chown
- modifica posse e grupo de um arquivo muda o dono e/ou o grupo de um arquivou e/ou diretório
- chgrp
- muda o grupo de um arquivo
- umask
- inverte as permissões. Em umask 0=7 (por ex) "modifica as permisões padrão"
- ACL's
- Dão permissões diferenciadas a usuários e grupos específicos. Extensão do modelo 9bits padrão. Permitem que os bits rwx sejam configurados independentemente para qualquer combinação dee usuários e grupos
- getfcal
- Exibe a ACL atual de um arquivo
- setfcal
- modifica ou configura
- chmod
- 7 tipos de arquivos
Usuários
- /etc/passwd
- Arquivo; contém uma lista de usuários reconhecidos pelo sistema. Cada linha no arquivo indica um usuário
- Sintaxe do Usuário. nomedousuario:senhacriptografada : númerouid : númerogid padrão : informações gecos : diretório inicial : shell de login
- /etc/shadow
- Arquivo; contém senhas criptogradas dos usuários
- uid
- id de usuário.
- gid
- id de grupo
- /etc/group
- Arquivo; contém os nomes dos grupos e uma lista de cada grupo
- /etc/passwd
Disco
- Sistemas de Arquivos no Linux
- EXT 2 e EXT3
- EXT2 - Sistema extendido, foi por muito tempo o proncipal sistema de arquivos do Linux EXT3 - Permite Journaling
- Journaling
- Separa uma área do disco para o arquivo journal, Quando uma operação de sistemas de arquivos corroe, as modificações são primeiramente gravadas no arquivo journaling. Se ocorrer um travamento durante a atualização, é só utilizar o log journal para reconstruir o sistema de arquivos perfeitamente consistente
- Reiser FS
- Além do recursos de Journaling, ele fornece interface de sistema de arquivos modular
- XFS e JFS
- Os dois sistemas de arqivos com journaling de atlo desempenho
- EXT 2 e EXT3
- comandos instalação de discos
- mdadm
- Gerencia o RAID, é poderoso e fácil de usar
- df
- Verifica (informações) o tamanho de um sistema de arquivos
- fsck
- Fylesistem Check Verificação e reparo de sistema de arquivos
- mdadm
- fstab
- tem uma lista dos dispositivos que correspondem a um sistema de arquivo
- Sistemas de Arquivos no Linux
Processos periódicos
- cron
- daemon; incia junto com o sistema e permanece aem execução enquanto o sistema estiver no ar
- crontab
- arquivo de configucação do crontab . Executa comandos periódicos. *minuto-hora-dia-mês-diadasemana-[usarname] comando.* 30 1 * * 1 (cd /users/joe/project; make) = Executará make no duretório /users/joe/project, 2:30 toda segunda feira
- dia-da-semana=0a6(0=domingo) - * = tudo - Inteiro único = exatamente - Dois inteiros separados por - = um intervalo de valores - inteiros separados por virgula = qualquer valor listado
- cron
Backup
- dump
- restore
- tar
- cpio
- dd
- Bácula
Syslog e arquivos de log
- logrotate
- syslog
Gerenciamento de software
- RPM e .deb
- rpm e dpkg
- APT
- Apt-get
- /etc/apt/sources.list
- Apt-get
- RPM e .deb
Ipcalc
Roteamento
- netstat
Adicionando uma máquina na rede
- etc/host
- etc/hostname
- ifconfig
- mii-tool
- /etc/resolv.conf
- BInd
- Linux/NAT
Gerenciamento e depuração de redes
- Ping
- traceroute
- netstat
- SAR
- analisadores de pacote
- tcpdump
- Wireshark
- nmap
Information
- Description
- LINUX Mind Map on Linux, created by Luiz Patrick on 09/05/2018.
- Created by
- Luiz Patrick
- Views
- 1
- Tags
- Rating