
Mind map
Proyecto Owasp.
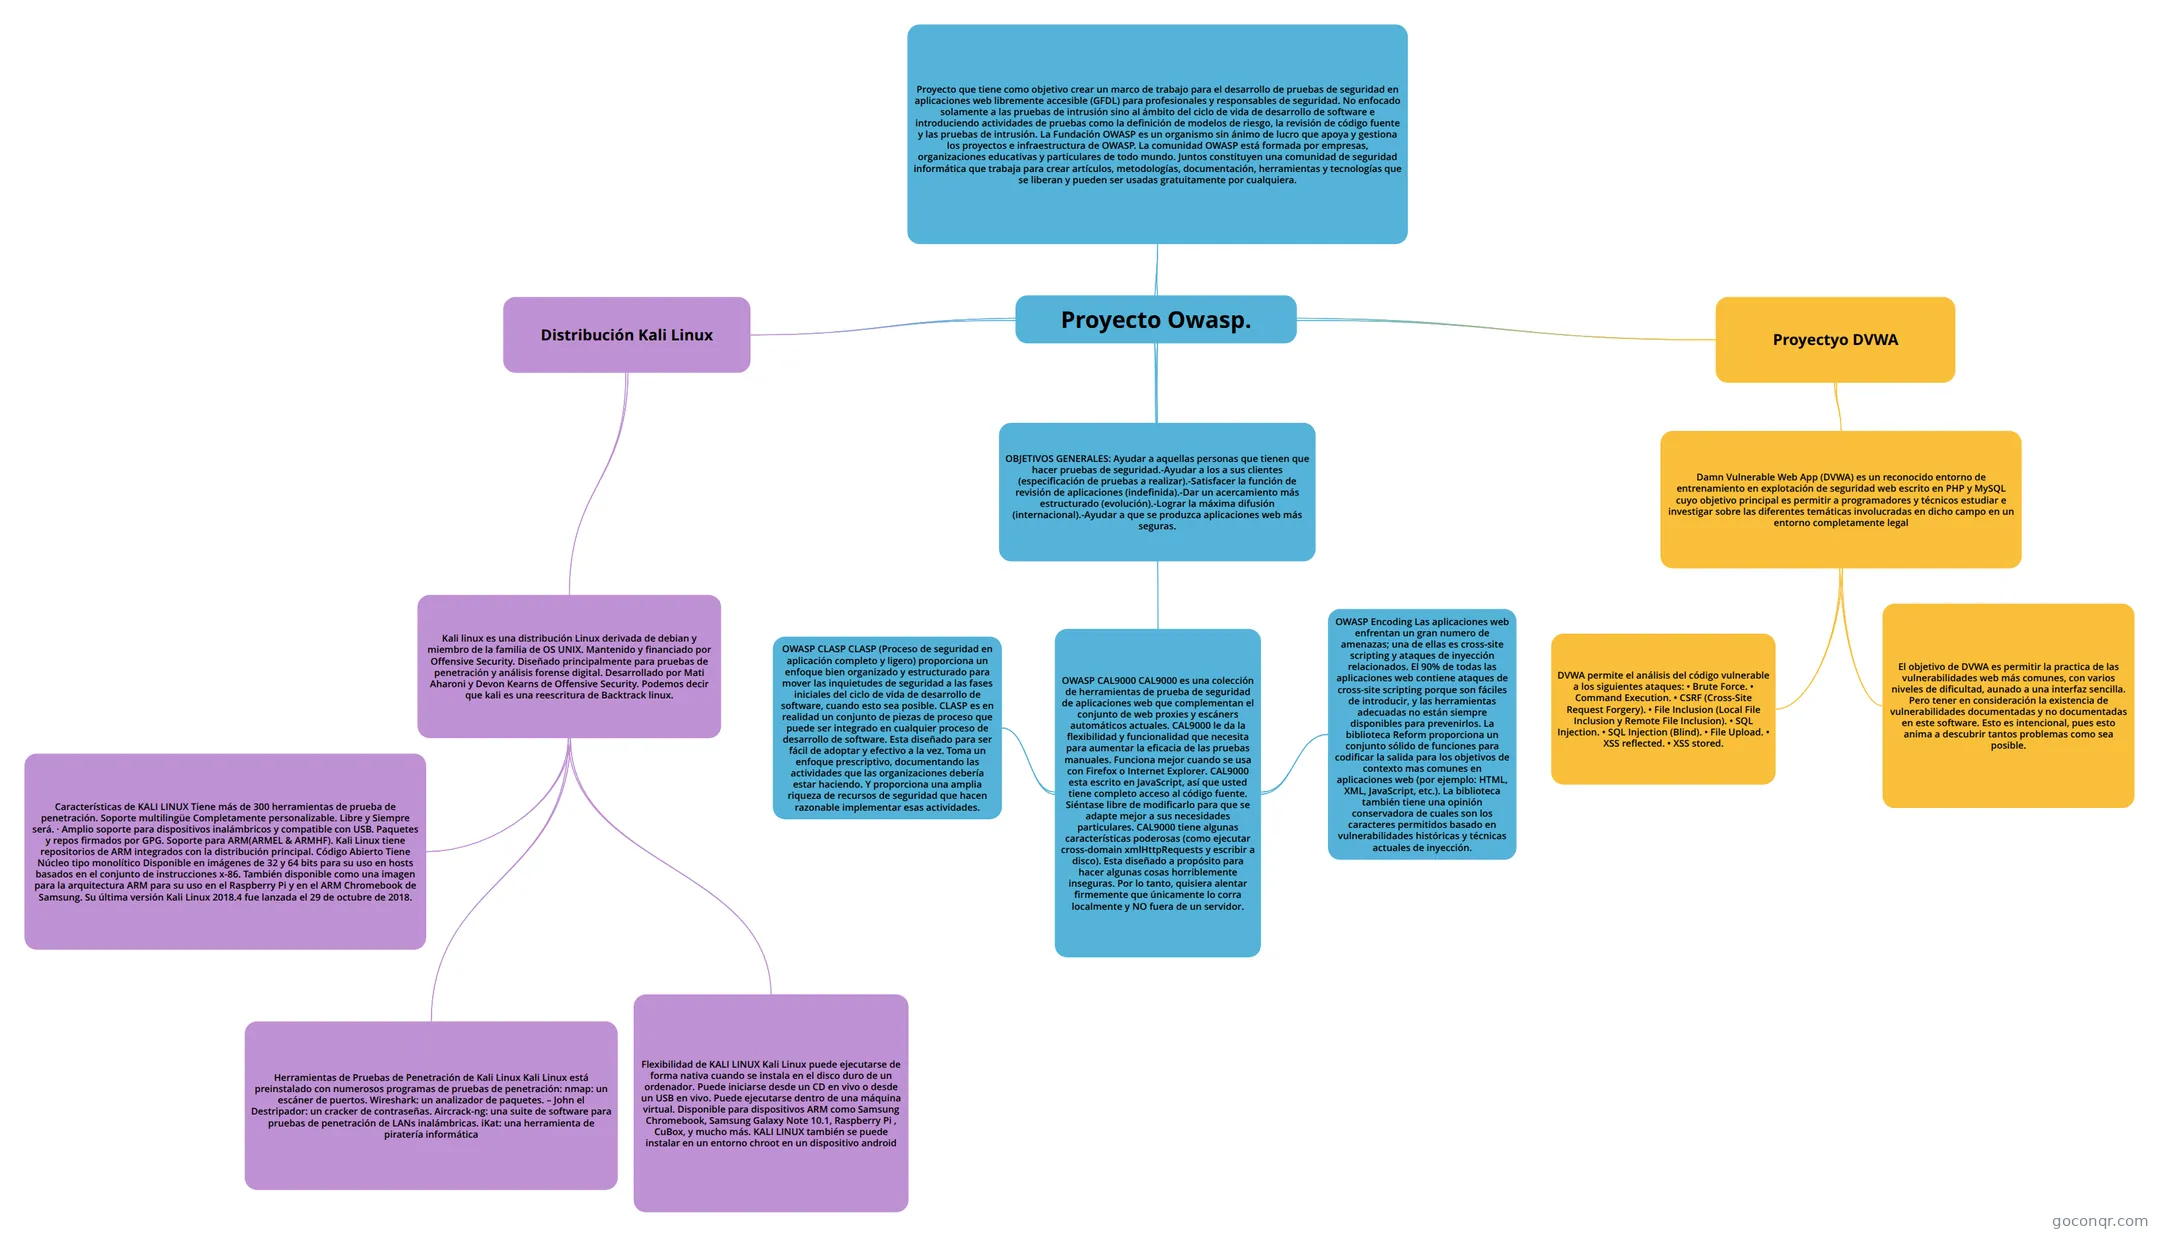
Mapa mental: proyecto Owasp
Map content
Proyecto Owasp.
Proyecto que tiene como objetivo crear un marco de trabajo para el desarrollo de pruebas de seguridad en aplicaciones web libremente accesible (GFDL) para profesionales y responsables de seguridad. No enfocado solamente a las pruebas de intrusión sino al ámbito del ciclo de vida de desarrollo de software e introduciendo actividades de pruebas como la definición de modelos de riesgo, la revisión de código fuente y las pruebas de intrusión. La Fundación OWASP es un organismo sin ánimo de lucro que apoya y gestiona los proyectos e infraestructura de OWASP. La comunidad OWASP está formada por empresas, organizaciones educativas y particulares de todo mundo. Juntos constituyen una comunidad de seguridad informática que trabaja para crear artículos, metodologías, documentación, herramientas y tecnologías que se liberan y pueden ser usadas gratuitamente por cualquiera.
OWASP CAL9000 CAL9000 es una colección de herramientas de prueba de seguridad de aplicaciones web que complementan el conjunto de web proxies y escáners automáticos actuales. CAL9000 le da la flexibilidad y funcionalidad que necesita para aumentar la eficacia de las pruebas manuales. Funciona mejor cuando se usa con Firefox o Internet Explorer. CAL9000 esta escrito en JavaScript, así que usted tiene completo acceso al código fuente. Siéntase libre de modificarlo para que se adapte mejor a sus necesidades particulares. CAL9000 tiene algunas características poderosas (como ejecutar cross-domain xmlHttpRequests y escribir a disco). Esta diseñado a propósito para hacer algunas cosas horriblemente inseguras. Por lo tanto, quisiera alentar firmemente que únicamente lo corra localmente y NO fuera de un servidor.
- OWASP CLASP CLASP (Proceso de seguridad en aplicación completo y ligero) proporciona un enfoque bien organizado y estructurado para mover las inquietudes de seguridad a las fases iniciales del ciclo de vida de desarrollo de software, cuando esto sea posible. CLASP es en realidad un conjunto de piezas de proceso que puede ser integrado en cualquier proceso de desarrollo de software. Esta diseñado para ser fácil de adoptar y efectivo a la vez. Toma un enfoque prescriptivo, documentando las actividades que las organizaciones debería estar haciendo. Y proporciona una amplia riqueza de recursos de seguridad que hacen razonable implementar esas actividades.
- OWASP Encoding Las aplicaciones web enfrentan un gran numero de amenazas; una de ellas es cross-site scripting y ataques de inyección relacionados. El 90% de todas las aplicaciones web contiene ataques de cross-site scripting porque son fáciles de introducir, y las herramientas adecuadas no están siempre disponibles para prevenirlos. La biblioteca Reform proporciona un conjunto sólido de funciones para codificar la salida para los objetivos de contexto mas comunes en aplicaciones web (por ejemplo: HTML, XML, JavaScript, etc.). La biblioteca también tiene una opinión conservadora de cuales son los caracteres permitidos basado en vulnerabilidades históricas y técnicas actuales de inyección.
OBJETIVOS GENERALES: Ayudar a aquellas personas que tienen que hacer pruebas de seguridad.-Ayudar a los a sus clientes (especificación de pruebas a realizar).-Satisfacer la función de revisión de aplicaciones (indefinida).-Dar un acercamiento más estructurado (evolución).-Lograr la máxima difusión (internacional).-Ayudar a que se produzca aplicaciones web más seguras.
Proyectyo DVWA
- Damn Vulnerable Web App (DVWA) es un reconocido entorno de entrenamiento en explotación de seguridad web escrito en PHP y MySQL cuyo objetivo principal es permitir a programadores y técnicos estudiar e investigar sobre las diferentes temáticas involucradas en dicho campo en un entorno completamente legal
- DVWA permite el análisis del código vulnerable a los siguientes ataques: • Brute Force. • Command Execution. • CSRF (Cross-Site Request Forgery). • File Inclusion (Local File Inclusion y Remote File Inclusion). • SQL Injection. • SQL Injection (Blind). • File Upload. • XSS reflected. • XSS stored.
- El objetivo de DVWA es permitir la practica de las vulnerabilidades web más comunes, con varios niveles de dificultad, aunado a una interfaz sencilla. Pero tener en consideración la existencia de vulnerabilidades documentadas y no documentadas en este software. Esto es intencional, pues esto anima a descubrir tantos problemas como sea posible.
- Damn Vulnerable Web App (DVWA) es un reconocido entorno de entrenamiento en explotación de seguridad web escrito en PHP y MySQL cuyo objetivo principal es permitir a programadores y técnicos estudiar e investigar sobre las diferentes temáticas involucradas en dicho campo en un entorno completamente legal
Distribución Kali Linux
- Kali linux es una distribución Linux derivada de debian y miembro de la familia de OS UNIX. Mantenido y financiado por Offensive Security. Diseñado principalmente para pruebas de penetración y análisis forense digital. Desarrollado por Mati Aharoni y Devon Kearns de Offensive Security. Podemos decir que kali es una reescritura de Backtrack linux.
- Características de KALI LINUX Tiene más de 300 herramientas de prueba de penetración. Soporte multilingüe Completamente personalizable. Libre y Siempre será. · Amplio soporte para dispositivos inalámbricos y compatible con USB. Paquetes y repos firmados por GPG. Soporte para ARM(ARMEL & ARMHF). Kali Linux tiene repositorios de ARM integrados con la distribución principal. Código Abierto Tiene Núcleo tipo monolítico Disponible en imágenes de 32 y 64 bits para su uso en hosts basados en el conjunto de instrucciones x-86. También disponible como una imagen para la arquitectura ARM para su uso en el Raspberry Pi y en el ARM Chromebook de Samsung. Su última versión Kali Linux 2018.4 fue lanzada el 29 de octubre de 2018.
- Flexibilidad de KALI LINUX Kali Linux puede ejecutarse de forma nativa cuando se instala en el disco duro de un ordenador. Puede iniciarse desde un CD en vivo o desde un USB en vivo. Puede ejecutarse dentro de una máquina virtual. Disponible para dispositivos ARM como Samsung Chromebook, Samsung Galaxy Note 10.1, Raspberry Pi , CuBox, y mucho más. KALI LINUX también se puede instalar en un entorno chroot en un dispositivo android
- Herramientas de Pruebas de Penetración de Kali Linux Kali Linux está preinstalado con numerosos programas de pruebas de penetración: nmap: un escáner de puertos. Wireshark: un analizador de paquetes. – John el Destripador: un cracker de contraseñas. Aircrack-ng: una suite de software para pruebas de penetración de LANs inalámbricas. iKat: una herramienta de piratería informática
- Kali linux es una distribución Linux derivada de debian y miembro de la familia de OS UNIX. Mantenido y financiado por Offensive Security. Diseñado principalmente para pruebas de penetración y análisis forense digital. Desarrollado por Mati Aharoni y Devon Kearns de Offensive Security. Podemos decir que kali es una reescritura de Backtrack linux.
Information
- Description
- Informática Mind Map on Proyecto Owasp., created by JOSE REYES on 03/09/2019.
- Created by
- JOSE REYES
- Views
- 0
- Rating