
Mind map
LGPD
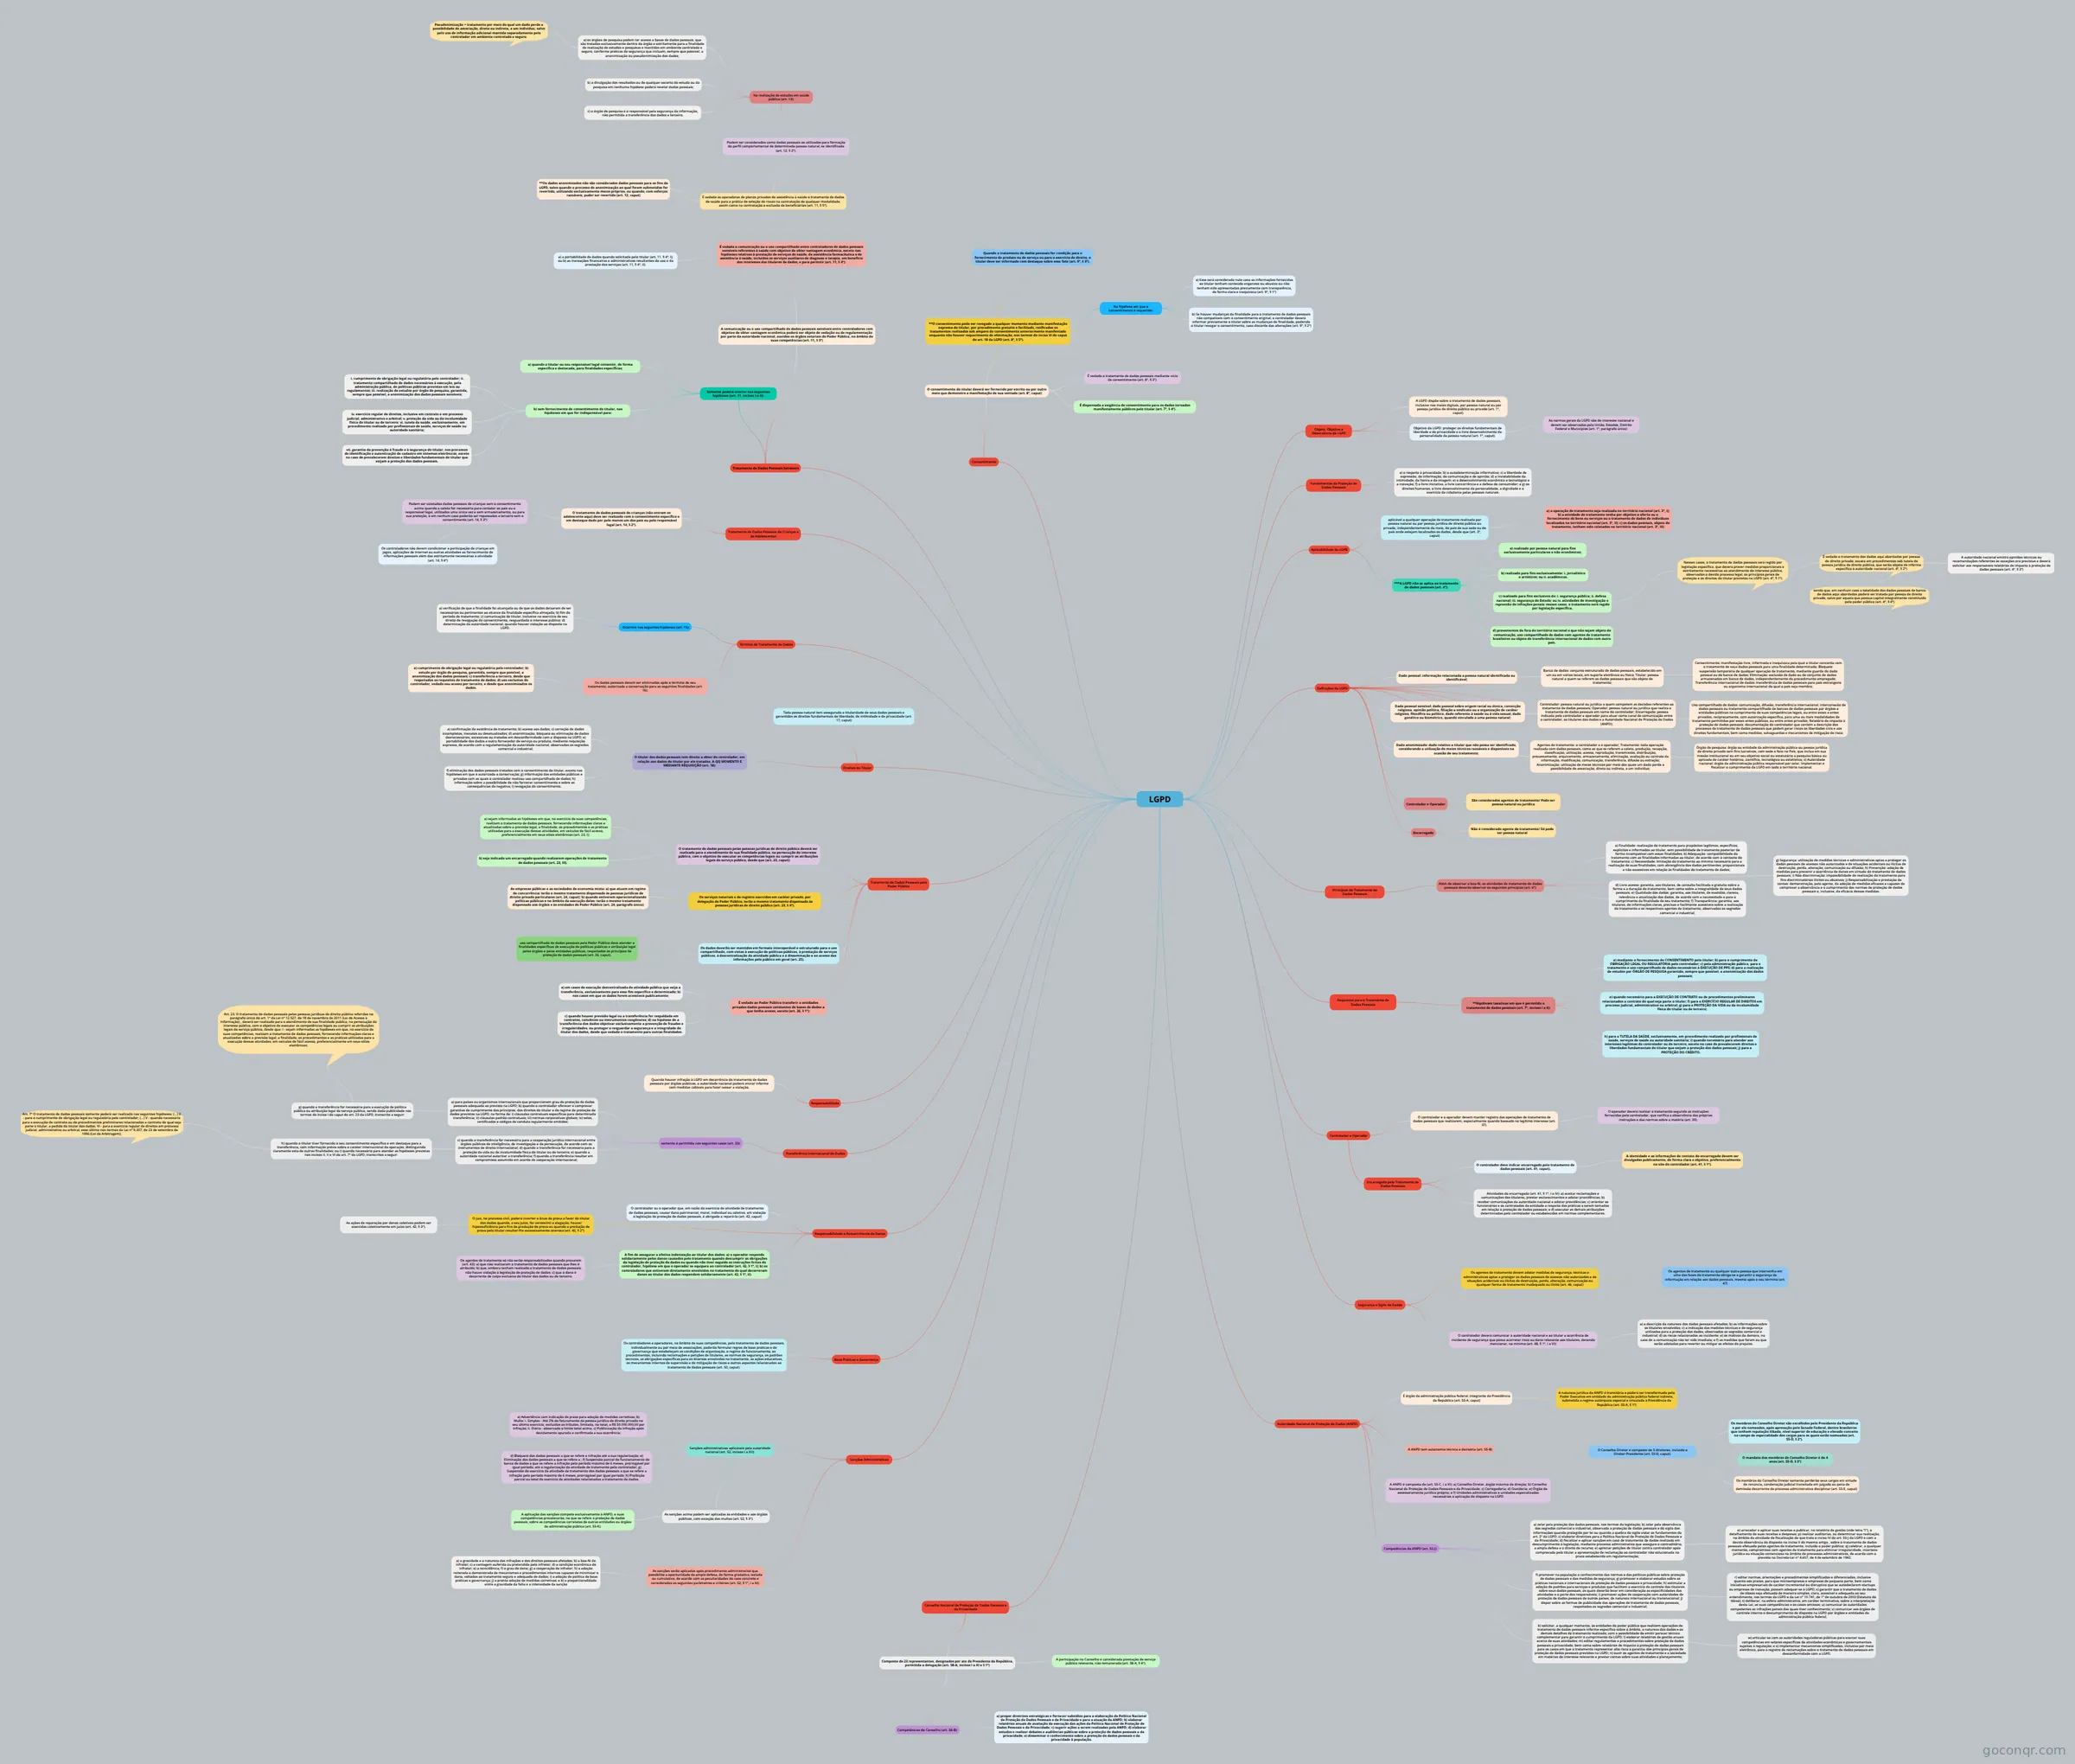
Mapa mental: LGPD
Map content
LGPD
Objeto, Objetivo e Observância da LGPD
- A LGPD dispõe sobre o tratamento de dados pessoais, inclusive nos meios digitais, por pessoa natural ou por pessoa jurídica de direito público ou privado (art. 1º, caput).
- Objetivo da LGPD: proteger os direitos fundamentais de liberdade e de privacidade e o livre desenvolvimento da personalidade da pessoa natural (art. 1º, caput).
- As normas gerais da LGPD são de interesse nacional e devem ser observadas pela União, Estados, Distrito Federal e Municípios (art. 1º, parágrafo único)
Fundamentos da Proteção de Dados Pessoais
- a) o respeito à privacidade; b) a autodeterminação informativa; c) a liberdade de expressão, de informação, de comunicação e de opinião; d) a inviolabilidade da intimidade, da honra e da imagem; e) o desenvolvimento econômico e tecnológico e a inovação; f) a livre iniciativa, a livre concorrência e a defesa do consumidor; e g) os direitos humanos, o livre desenvolvimento da personalidade, a dignidade e o exercício da cidadania pelas pessoas naturais.
Aplicabilidade da LGPB
- aplicável a qualquer operação de tratamento realizada por pessoa natural ou por pessoa jurídica de direito público ou privado, independentemente do meio, do país de sua sede ou do país onde estejam localizados os dados, desde que (art. 3º, caput)
- a) a operação de tratamento seja realizada no território nacional (art. 3º, I); b) a atividade de tratamento tenha por objetivo a oferta ou o fornecimento de bens ou serviços ou o tratamento de dados de indivíduos localizados no território nacional (art. 3º, II); c) os dados pessoais, objeto do tratamento, tenham sido coletados no território nacional (art. 3º, III)
- ***A LGPD não se aplica ao tratamento de dados pessoais (art. 4º):
- a) realizado por pessoa natural para fins exclusivamente particulares e não econômicos;
- b) realizado para fins exclusivamente: i. jornalístico e artísticos; ou ii. acadêmicos.
- c) realizado para fins exclusivos de: i. segurança pública; ii. defesa nacional; iii. segurança do Estado; ou iv. atividades de investigação e repressão de infrações penais: nesses casos, o tratamento será regido por legislação específica.
- Nesses casos, o tratamento de dados pessoais será regido por legislação específica, que deverá prever medidas proporcionais e estritamente necessárias ao atendimento do interesse público, observados o devido processo legal, os princípios gerais de proteção e os direitos do titular previstos na LGPD (art. 4º, § 1º).
- É vedado o tratamento dos dados aqui abordados por pessoa de direito privado, exceto em procedimentos sob tutela de pessoa jurídica de direito público, que serão objeto de informe específico à autoridade nacional (art. 4º, § 2º)
- sendo que, em nenhum caso a totalidade dos dados pessoais de banco de dados aqui abordados poderá ser tratada por pessoa de direito privado, salvo por aquela que possua capital integralmente constituído pelo poder público (art. 4º, § 4º)
- A autoridade nacional emitirá opiniões técnicas ou recomendações referentes às exceções ora previstas e deverá solicitar aos responsáveis relatórios de impacto à proteção de dados pessoais (art. 4º, § 3º)
- É vedado o tratamento dos dados aqui abordados por pessoa de direito privado, exceto em procedimentos sob tutela de pessoa jurídica de direito público, que serão objeto de informe específico à autoridade nacional (art. 4º, § 2º)
- Nesses casos, o tratamento de dados pessoais será regido por legislação específica, que deverá prever medidas proporcionais e estritamente necessárias ao atendimento do interesse público, observados o devido processo legal, os princípios gerais de proteção e os direitos do titular previstos na LGPD (art. 4º, § 1º).
- d) provenientes de fora do território nacional e que não sejam objeto de comunicação, uso compartilhado de dados com agentes de tratamento brasileiros ou objeto de transferência internacional de dados com outro país.
- aplicável a qualquer operação de tratamento realizada por pessoa natural ou por pessoa jurídica de direito público ou privado, independentemente do meio, do país de sua sede ou do país onde estejam localizados os dados, desde que (art. 3º, caput)
Definições da LGPD
- Dado pessoal: informação relacionada a pessoa natural identificada ou identificável;
- Dado pessoal sensível: dado pessoal sobre origem racial ou étnica, convicção religiosa, opinião política, filiação a sindicato ou a organização de caráter religioso, filosófico ou político, dado referente à saúde ou à vida sexual, dado genético ou biométrico, quando vinculado a uma pessoa natural;
- Dado anonimizado: dado relativo a titular que não possa ser identificado, considerando a utilização de meios técnicos razoáveis e disponíveis na ocasião de seu tratamento;
- Banco de dados: conjunto estruturado de dados pessoais, estabelecido em um ou em vários locais, em suporte eletrônico ou físico; Titular: pessoa natural a quem se referem os dados pessoais que são objeto de tratamento;
- Controlador: pessoa natural ou jurídica a quem competem as decisões referentes ao tratamento de dados pessoais; Operador: pessoa natural ou jurídica que realiza o tratamento de dados pessoais em nome do controlador; Encarregado: pessoa indicada pelo controlador e operador para atuar como canal de comunicação entre o controlador, os titulares dos dados e a Autoridade Nacional de Proteção de Dados (ANPD);
- Agentes de tratamento: o controlador e o operador; Tratamento: toda operação realizada com dados pessoais, como as que se referem a coleta, produção, recepção, classificação, utilização, acesso, reprodução, transmissão, distribuição, processamento, arquivamento, armazenamento, eliminação, avaliação ou controle da informação, modificação, comunicação, transferência, difusão ou extração; Anonimização: utilização de meios técnicos por meio dos quais um dado perde a possibilidade de associação, direta ou indireta, a um indivíduo;
- Consentimento: manifestação livre, informada e inequívoca pela qual o titular concorda com o tratamento de seus dados pessoais para uma finalidade determinada; Bloqueio: suspensão temporária de qualquer operação de tratamento, mediante guarda do dado pessoal ou do banco de dados; Eliminação: exclusão de dado ou de conjunto de dados armazenados em banco de dados, independentemente do procedimento empregado; Transferência internacional de dados: transferência de dados pessoais para país estrangeiro ou organismo internacional do qual o país seja membro;
- Uso compartilhado de dados: comunicação, difusão, transferência internacional, interconexão de dados pessoais ou tratamento compartilhado de bancos de dados pessoais por órgãos e entidades públicos no cumprimento de suas competências legais, ou entre esses e entes privados, reciprocamente, com autorização específica, para uma ou mais modalidades de tratamento permitidas por esses entes públicos, ou entre entes privados; Relatório de impacto à proteção de dados pessoais: documentação do controlador que contém a descrição dos processos de tratamento de dados pessoais que podem gerar riscos às liberdades civis e aos direitos fundamentais, bem como medidas, salvaguardas e mecanismos de mitigação de risco;
- Órgão de pesquisa: órgão ou entidade da administração pública ou pessoa jurídica de direito privado sem fins lucrativos, com sede e foro no País, que inclua em sua missão institucional ou em seu objetivo social ou estatutário a pesquisa básica ou aplicada de caráter histórico, científico, tecnológico ou estatístico; s) Autoridade nacional: órgão da administração pública responsável por zelar, implementar e fiscalizar o cumprimento da LGPD em todo o território nacional.
- Controlador e Operador
- São considerados agentes de tratamento/ Pode ser pessoa natural ou jurídica
- Encarregado
- Não é considerado agente de tratamento/ Só pode ser pessoa natural
Princípios do Tratamento de Dados Pessoais
- Além de observar a boa-fé, as atividades de tratamento de dados pessoais deverão observar os seguintes princípios (art. 6º):
- a) Finalidade: realização do tratamento para propósitos legítimos, específicos, explícitos e informados ao titular, sem possibilidade de tratamento posterior de forma incompatível com essas finalidades; b) Adequação: compatibilidade do tratamento com as finalidades informadas ao titular, de acordo com o contexto do tratamento; c) Necessidade: limitação do tratamento ao mínimo necessário para a realização de suas finalidades, com abrangência dos dados pertinentes, proporcionais e não excessivos em relação às finalidades do tratamento de dados;
- d) Livre acesso: garantia, aos titulares, de consulta facilitada e gratuita sobre a forma e a duração do tratamento, bem como sobre a integralidade de seus dados pessoais; e) Qualidade dos dados: garantia, aos titulares, de exatidão, clareza, relevância e atualização dos dados, de acordo com a necessidade e para o cumprimento da finalidade de seu tratamento; f) Transparência: garantia, aos titulares, de informações claras, precisas e facilmente acessíveis sobre a realização do tratamento e os respectivos agentes de tratamento, observados os segredos comercial e industrial;
- g) Segurança: utilização de medidas técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou difusão; h) Prevenção: adoção de medidas para prevenir a ocorrência de danos em virtude do tratamento de dados pessoais; i) Não discriminação: impossibilidade de realização do tratamento para fins discriminatórios ilícitos ou abusivos; j) Responsabilização e prestação de contas: demonstração, pelo agente, da adoção de medidas eficazes e capazes de comprovar a observância e o cumprimento das normas de proteção de dados pessoais e, inclusive, da eficácia dessas medidas.
- Além de observar a boa-fé, as atividades de tratamento de dados pessoais deverão observar os seguintes princípios (art. 6º):
Requisitos para o Tratamento de Dados Pessoais
- **Hipóteses taxativas em que é permitido o tratamento de dados pessoais (art. 7º, incisos I a X):
- a) mediante o fornecimento de CONSENTIMENTO pelo titular; b) para o cumprimento de OBRIGAÇÃO LEGAL OU REGULATÓRIA pelo controlador; c) pela administração pública, para o tratamento e uso compartilhado de dados necessários à EXECUÇÃO DE PPS; d) para a realização de estudos por ÓRGÃO DE PESQUISA garantida, sempre que possível, a anonimização dos dados pessoais;
- e) quando necessário para a EXECUÇÃO DE CONTRATO ou de procedimentos preliminares relacionados a contrato do qual seja parte o titular; f) para o EXERCÍCIO REGULAR DE DIREITOS em processo judicial, administrativo ou arbitral; g) para a PROTEÇÃO DA VIDA ou da incolumidade física do titular ou de terceiro;
- h) para a TUTELA DA SAÚDE, exclusivamente, em procedimento realizado por profissionais de saúde, serviços de saúde ou autoridade sanitária; i) quando necessário para atender aos interesses legítimos do controlador ou de terceiro, exceto no caso de prevalecerem direitos e liberdades fundamentais do titular que exijam a proteção dos dados pessoais; j) para a PROTEÇÃO DO CRÉDITO.
- **Hipóteses taxativas em que é permitido o tratamento de dados pessoais (art. 7º, incisos I a X):
Consentimento
- O consentimento do titular deverá ser fornecido por escrito ou por outro meio que demonstre a manifestação de sua vontade (art. 8º, caput)
- É vedado o tratamento de dados pessoais mediante vício de consentimento (art. 8º, § 3º).
- É dispensada a exigência de consentimento para os dados tornados manifestamente públicos pelo titular (art. 7º, § 4º).
- **O consentimento pode ser revogado a qualquer momento mediante manifestação expressa do titular, por procedimento gratuito e facilitado, ratificados os tratamentos realizados sob amparo do consentimento anteriormente manifestado enquanto não houver requerimento de eliminação, nos termos do inciso VI do caput do art. 18 da LGPD (art. 8º, § 5º).
- Na hipótese em que o consentimento é requerido:
- a) Esse será considerado nulo caso as informações fornecidas ao titular tenham conteúdo enganoso ou abusivo ou não tenham sido apresentadas previamente com transparência, de forma clara e inequívoca (art. 9º, § 1º)
- b) Se houver mudanças da finalidade para o tratamento de dados pessoais não compatíveis com o consentimento original, o controlador deverá informar previamente o titular sobre as mudanças de finalidade, podendo o titular revogar o consentimento, caso discorde das alterações (art. 9º, § 2º)
- Quando o tratamento de dados pessoais for condição para o fornecimento de produto ou de serviço ou para o exercício de direito, o titular deve ser informado com destaque sobre esse fato (art. 9º, § 3º).
- Na hipótese em que o consentimento é requerido:
- O consentimento do titular deverá ser fornecido por escrito ou por outro meio que demonstre a manifestação de sua vontade (art. 8º, caput)
Tratamento de Dados Pessoais Sensíveis
- Somente poderá ocorrer nas seguintes hipóteses (art. 11, incisos I e II):
- a) quando o titular ou seu responsável legal consentir, de forma específica e destacada, para finalidades específicas;
- b) sem fornecimento de consentimento do titular, nas hipóteses em que for indispensável para:
- i. cumprimento de obrigação legal ou regulatória pelo controlador; ii. tratamento compartilhado de dados necessários à execução, pela administração pública, de políticas públicas previstas em leis ou regulamentos; iii. realização de estudos por órgão de pesquisa, garantida, sempre que possível, a anonimização dos dados pessoais sensíveis;
- iv. exercício regular de direitos, inclusive em contrato e em processo judicial, administrativo e arbitral; v. proteção da vida ou da incolumidade física do titular ou de terceiro; vi. tutela da saúde, exclusivamente, em procedimento realizado por profissionais de saúde, serviços de saúde ou autoridade sanitária;
- vii. garantia da prevenção à fraude e à segurança do titular, nos processos de identificação e autenticação de cadastro em sistemas eletrônicos, exceto no caso de prevalecerem direitos e liberdades fundamentais do titular que exijam a proteção dos dados pessoais.
- A comunicação ou o uso compartilhado de dados pessoais sensíveis entre controladores com objetivo de obter vantagem econômica poderá ser objeto de vedação ou de regulamentação por parte da autoridade nacional, ouvidos os órgãos setoriais do Poder Público, no âmbito de suas competências (art. 11, § 3º)
- É vedada a comunicação ou o uso compartilhado entre controladores de dados pessoais sensíveis referentes à saúde com objetivo de obter vantagem econômica, exceto nas hipóteses relativas à prestação de serviços de saúde, de assistência farmacêutica e de assistência à saúde, incluídos os serviços auxiliares de diagnose e terapia, em benefício dos interesses dos titulares de dados, e para permitir (art. 11, § 4º):
- a) a portabilidade de dados quando solicitada pelo titular (art. 11, § 4º, I); ou b) as transações financeiras e administrativas resultantes do uso e da prestação dos serviços (art. 11, § 4º, II).
- É vedado às operadoras de planos privados de assistência à saúde o tratamento de dados de saúde para a prática de seleção de riscos na contratação de qualquer modalidade, assim como na contratação e exclusão de beneficiários (art. 11, § 5º).
- **Os dados anonimizados não são considerados dados pessoais para os fins da LGPD, salvo quando o processo de anonimização ao qual foram submetidos for revertido, utilizando exclusivamente meios próprios, ou quando, com esforços razoáveis, puder ser revertido (art. 12, caput)
- Podem ser considerados como dados pessoais os utilizados para formação do perfil comportamental de determinada pessoa natural, se identificada (art. 12, § 2º).
- Na realização de estudos em saúde pública (art. 13):
- a) os órgãos de pesquisa podem ter acesso a bases de dados pessoais, que são tratados exclusivamente dentro do órgão e estritamente para a finalidade de realização de estudos e pesquisas e mantidos em ambiente controlado e seguro, conforme práticas de segurança que incluam, sempre que possível, a anonimização ou pseudonimização dos dados;
- Pseudonimização = tratamento por meio do qual um dado perde a possibilidade de associação, direta ou indireta, a um indivíduo, salvo pelo uso de informação adicional mantida separadamente pelo controlador em ambiente controlado e seguro.
- b) a divulgação dos resultados ou de qualquer excerto do estudo ou da pesquisa em nenhuma hipótese poderá revelar dados pessoais;
- c) o órgão de pesquisa é o responsável pela segurança da informação, não permitida a transferência dos dados a terceiro.
- a) os órgãos de pesquisa podem ter acesso a bases de dados pessoais, que são tratados exclusivamente dentro do órgão e estritamente para a finalidade de realização de estudos e pesquisas e mantidos em ambiente controlado e seguro, conforme práticas de segurança que incluam, sempre que possível, a anonimização ou pseudonimização dos dados;
- Na realização de estudos em saúde pública (art. 13):
- É vedada a comunicação ou o uso compartilhado entre controladores de dados pessoais sensíveis referentes à saúde com objetivo de obter vantagem econômica, exceto nas hipóteses relativas à prestação de serviços de saúde, de assistência farmacêutica e de assistência à saúde, incluídos os serviços auxiliares de diagnose e terapia, em benefício dos interesses dos titulares de dados, e para permitir (art. 11, § 4º):
- Somente poderá ocorrer nas seguintes hipóteses (art. 11, incisos I e II):
Tratamento de Dados Pessoais de Crianças e de Adolescentes
- O tratamento de dados pessoais de crianças (não entram os adolescente aqui) deve ser realizado com o consentimento específico e em destaque dado por pelo menos um dos pais ou pelo responsável legal (art. 14, § 2º).
- Podem ser coletados dados pessoais de crianças sem o consentimento acima quando a coleta for necessária para contatar os pais ou o responsável legal, utilizados uma única vez e sem armazenamento, ou para sua proteção, e em nenhum caso poderão ser repassados a terceiro sem o consentimento (art. 14, § 3º)
- Os controladores não devem condicionar a participação de crianças em jogos, aplicações de internet ou outras atividades ao fornecimento de informações pessoais além das estritamente necessárias à atividade (art. 14, § 4º)
- Podem ser coletados dados pessoais de crianças sem o consentimento acima quando a coleta for necessária para contatar os pais ou o responsável legal, utilizados uma única vez e sem armazenamento, ou para sua proteção, e em nenhum caso poderão ser repassados a terceiro sem o consentimento (art. 14, § 3º)
- O tratamento de dados pessoais de crianças (não entram os adolescente aqui) deve ser realizado com o consentimento específico e em destaque dado por pelo menos um dos pais ou pelo responsável legal (art. 14, § 2º).
Término do Tratamento de Dados
- - Ocorrerá nas seguintes hipóteses (art. 15):
- a) verificação de que a finalidade foi alcançada ou de que os dados deixaram de ser necessários ou pertinentes ao alcance da finalidade específica almejada; b) fim do período de tratamento; c) comunicação do titular, inclusive no exercício de seu direito de revogação do consentimento, resguardado o interesse público; d) determinação da autoridade nacional, quando houver violação ao disposto na LGPD.
- Os dados pessoais devem ser eliminados após o término de seu tratamento, autorizada a conservação para as seguintes finalidades (art. 16):
- a) cumprimento de obrigação legal ou regulatória pelo controlador; b) estudo por órgão de pesquisa, garantida, sempre que possível, a anonimização dos dados pessoais; c) transferência a terceiro, desde que respeitados os requisitos de tratamento de dados; d) uso exclusivo do controlador, vedado seu acesso por terceiro, e desde que anonimizados os dados.
- - Ocorrerá nas seguintes hipóteses (art. 15):
Direitos do Titular
- Toda pessoa natural tem assegurada a titularidade de seus dados pessoais e garantidos os direitos fundamentais de liberdade, de intimidade e de privacidade (art. 17, caput)
- O titular dos dados pessoais tem direito a obter do controlador, em relação aos dados do titular por ele tratados, A QQ MOMENTO E MEDIANTE REQUISIÇÃO (art. 18):
- a) confirmação da existência de tratamento; b) acesso aos dados; c) correção de dados incompletos, inexatos ou desatualizados; d) anonimização, bloqueio ou eliminação de dados desnecessários, excessivos ou tratados em desconformidade com o disposto na LGPD; e) portabilidade dos dados a outro fornecedor de serviço ou produto, mediante requisição expressa, de acordo com a regulamentação da autoridade nacional, observados os segredos comercial e industrial;
- f) eliminação dos dados pessoais tratados com o consentimento do titular, exceto nas hipóteses em que é autorizada a conservação; g) informação das entidades públicas e privadas com as quais o controlador realizou uso compartilhado de dados; h) informação sobre a possibilidade de não fornecer consentimento e sobre as consequências da negativa; i) revogação do consentimento.
Tratamento de Dados Pessoais pelo Poder Público
- O tratamento de dados pessoais pelas pessoas jurídicas de direito público deverá ser realizado para o atendimento de sua finalidade pública, na persecução do interesse público, com o objetivo de executar as competências legais ou cumprir as atribuições legais do serviço público, desde que (art. 23, caput):
- a) sejam informadas as hipóteses em que, no exercício de suas competências, realizam o tratamento de dados pessoais, fornecendo informações claras e atualizadas sobre a previsão legal, a finalidade, os procedimentos e as práticas utilizadas para a execução dessas atividades, em veículos de fácil acesso, preferencialmente em seus sítios eletrônicos (art. 23, I);
- b) seja indicado um encarregado quando realizarem operações de tratamento de dados pessoais (art. 23, III).
- Os serviços notariais e de registro exercidos em caráter privado, por delegação do Poder Público, terão o mesmo tratamento dispensado às pessoas jurídicas de direito público (art. 23, § 4º).
- As empresas públicas e as sociedades de economia mista: a) que atuam em regime de concorrência: terão o mesmo tratamento dispensado às pessoas jurídicas de direito privado particulares (art. 24, caput); b) quando estiverem operacionalizando políticas públicas e no âmbito da execução delas: terão o mesmo tratamento dispensado aos órgãos e às entidades do Poder Público (art. 24, parágrafo único)
- Os dados deverão ser mantidos em formato interoperável e estruturado para o uso compartilhado, com vistas à execução de políticas públicas, à prestação de serviços públicos, à descentralização da atividade pública e à disseminação e ao acesso das informações pelo público em geral (art. 25).
- uso compartilhado de dados pessoais pelo Poder Público deve atender a finalidades específicas de execução de políticas públicas e atribuição legal pelos órgãos e pelas entidades públicas, respeitados os princípios de proteção de dados pessoais (art. 26, caput).
- É vedado ao Poder Público transferir a entidades privadas dados pessoais constantes de bases de dados a que tenha acesso, exceto (art. 26, § 1º):
- a) em casos de execução descentralizada de atividade pública que exija a transferência, exclusivamente para esse fim específico e determinado; b) nos casos em que os dados forem acessíveis publicamente;
- c) quando houver previsão legal ou a transferência for respaldada em contratos, convênios ou instrumentos congêneres; d) na hipótese de a transferência dos dados objetivar exclusivamente a prevenção de fraudes e irregularidades, ou proteger e resguardar a segurança e a integridade do titular dos dados, desde que vedado o tratamento para outras finalidades.
- O tratamento de dados pessoais pelas pessoas jurídicas de direito público deverá ser realizado para o atendimento de sua finalidade pública, na persecução do interesse público, com o objetivo de executar as competências legais ou cumprir as atribuições legais do serviço público, desde que (art. 23, caput):
Responsabilidade
- Quando houver infração à LGPD em decorrência do tratamento de dados pessoais por órgãos públicos, a autoridade nacional poderá enviar informe com medidas cabíveis para fazer cessar a violação.
Transferência Internacional de Dados
- somente é permitida nos seguintes casos (art. 33):
- a) para países ou organismos internacionais que proporcionem grau de proteção de dados pessoais adequado ao previsto na LGPD; b) quando o controlador oferecer e comprovar garantias de cumprimento dos princípios, dos direitos do titular e do regime de proteção de dados previstos na LGPD, na forma de: i) cláusulas contratuais específicas para determinada transferência; ii) cláusulas-padrão contratuais; iii) normas corporativas globais; iv) selos, certificados e códigos de conduta regularmente emitidos;
- c) quando a transferência for necessária para a cooperação jurídica internacional entre órgãos públicos de inteligência, de investigação e de persecução, de acordo com os instrumentos de direito internacional; d) quando a transferência for necessária para a proteção da vida ou da incolumidade física do titular ou de terceiro; e) quando a autoridade nacional autorizar a transferência; f) quando a transferência resultar em compromisso assumido em acordo de cooperação internacional;
- g) quando a transferência for necessária para a execução de política pública ou atribuição legal do serviço público, sendo dada publicidade nos termos do inciso I do caput do art. 23 da LGPD, transcrito a seguir:
- Art. 23. O tratamento de dados pessoais pelas pessoas jurídicas de direito público referidas no parágrafo único do art. 1º da Lei nº 12.527, de 18 de novembro de 2011 (Lei de Acesso à Informação) , deverá ser realizado para o atendimento de sua finalidade pública, na persecução do interesse público, com o objetivo de executar as competências legais ou cumprir as atribuições legais do serviço público, desde que: I - sejam informadas as hipóteses em que, no exercício de suas competências, realizam o tratamento de dados pessoais, fornecendo informações claras e atualizadas sobre a previsão legal, a finalidade, os procedimentos e as práticas utilizadas para a execução dessas atividades, em veículos de fácil acesso, preferencialmente em seus sítios eletrônicos;
- h) quando o titular tiver fornecido o seu consentimento específico e em destaque para a transferência, com informação prévia sobre o caráter internacional da operação, distinguindo claramente esta de outras finalidades; ou i) quando necessário para atender as hipóteses previstas nos incisos II, V e VI do art. 7º da LGPD, transcritos a seguir:
- Art. 7º O tratamento de dados pessoais somente poderá ser realizado nas seguintes hipóteses: (...) II - para o cumprimento de obrigação legal ou regulatória pelo controlador; (...) V - quando necessário para a execução de contrato ou de procedimentos preliminares relacionados a contrato do qual seja parte o titular, a pedido do titular dos dados; VI - para o exercício regular de direitos em processo judicial, administrativo ou arbitral, esse último nos termos da Lei nº 9.307, de 23 de setembro de 1996 (Lei de Arbitragem);
- somente é permitida nos seguintes casos (art. 33):
Controlador e Operador
- O controlador e o operador devem manter registro das operações de tratamento de dados pessoais que realizarem, especialmente quando baseado no legítimo interesse (art. 37).
- O operador deverá realizar o tratamento segundo as instruções fornecidas pelo controlador, que verifica a observância das próprias instruções e das normas sobre a matéria (art. 39).
- Encarregado pelo Tratamento de Dados Pessoais
- O controlador deve indicar encarregado pelo tratamento de dados pessoais (art. 41, caput).
- A identidade e as informações de contato do encarregado devem ser divulgadas publicamente, de forma clara e objetiva, preferencialmente no site do controlador (art. 41, § 1º).
- Atividades do encarregado (art. 41, § 1º, I a IV): a) aceitar reclamações e comunicações dos titulares, prestar esclarecimentos e adotar providências; b) receber comunicações da autoridade nacional e adotar providências; c) orientar os funcionários e os contratados da entidade a respeito das práticas a serem tomadas em relação à proteção de dados pessoais; e d) executar as demais atribuições determinadas pelo controlador ou estabelecidas em normas complementares.
- O controlador deve indicar encarregado pelo tratamento de dados pessoais (art. 41, caput).
- O controlador e o operador devem manter registro das operações de tratamento de dados pessoais que realizarem, especialmente quando baseado no legítimo interesse (art. 37).
Responsabilidade e Ressarcimento de Danos
- O controlador ou o operador que, em razão do exercício de atividade de tratamento de dados pessoais, causar dano patrimonial, moral, individual ou coletivo, em violação à legislação de proteção de dados pessoais, é obrigado a repará-lo (art. 42, caput)
- A fim de assegurar a efetiva indenização ao titular dos dados: a) o operador responde solidariamente pelos danos causados pelo tratamento quando descumprir as obrigações da legislação de proteção de dados ou quando não tiver seguido as instruções lícitas do controlador, hipótese em que o operador se equipara ao controlador (art. 42, § 1º, I); b) os controladores que estiverem diretamente envolvidos no tratamento do qual decorreram danos ao titular dos dados respondem solidariamente (art. 42, § 1º, II).
- Os agentes de tratamento só não serão responsabilizados quando provarem (art. 43): a) que não realizaram o tratamento de dados pessoais que lhes é atribuído; b) que, embora tenham realizado o tratamento de dados pessoais, não houve violação à legislação de proteção de dados; c) que o dano é decorrente de culpa exclusiva do titular dos dados ou de terceiro.
- O juiz, no processo civil, poderá inverter o ônus da prova a favor do titular dos dados quando, a seu juízo, for verossímil a alegação, houver hipossuficiência para fins de produção de prova ou quando a produção de prova pelo titular resultar-lhe excessivamente onerosa (art. 42, § 2º).
- As ações de reparação por danos coletivos podem ser exercidas coletivamente em juízo (art. 42, § 3º).
Segurança e Sigilo de Dados
- Os agentes de tratamento devem adotar medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou qualquer forma de tratamento inadequado ou ilícito (art. 46, caput)
- Os agentes de tratamento ou qualquer outra pessoa que intervenha em uma das fases do tratamento obriga-se a garantir a segurança da informação em relação aos dados pessoais, mesmo após o seu término (art. 47)
- O controlador deverá comunicar à autoridade nacional e ao titular a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante aos titulares, devendo mencionar, no mínimo (art. 48, § 1º, I a VI):
- a) a descrição da natureza dos dados pessoais afetados; b) as informações sobre os titulares envolvidos; c) a indicação das medidas técnicas e de segurança utilizadas para a proteção dos dados, observados os segredos comercial e industrial; d) os riscos relacionados ao incidente; e) os motivos da demora, no caso de a comunicação não ter sido imediata; e f) as medidas que foram ou que serão adotadas para reverter ou mitigar os efeitos do prejuízo.
- Os agentes de tratamento devem adotar medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou qualquer forma de tratamento inadequado ou ilícito (art. 46, caput)
Boas Práticas e Governança
- Os controladores e operadores, no âmbito de suas competências, pelo tratamento de dados pessoais, individualmente ou por meio de associações, poderão formular regras de boas práticas e de governança que estabeleçam as condições de organização, o regime de funcionamento, os procedimentos, incluindo reclamações e petições de titulares, as normas de segurança, os padrões técnicos, as obrigações específicas para os diversos envolvidos no tratamento, as ações educativas, os mecanismos internos de supervisão e de mitigação de riscos e outros aspectos relacionados ao tratamento de dados pessoais (art. 50, caput).
Sanções Administrativas
- Sanções administrativas aplicáveis pela autoridade nacional (art. 52, incisos I a XII):
- a) Advertência com indicação de prazo para adoção de medidas corretivas; b) Multa: i. Simples - Até 2% do faturamento da pessoa jurídica de direito privado no seu último exercício, excluídos os tributos, limitada, no total, a R$ 50.000.000,00 por infração; ii. Diária - observado o limite total acima. c) Publicização da infração após devidamente apurada e confirmada a sua ocorrência;
- d) Bloqueio dos dados pessoais a que se refere a infração até a sua regularização; e) Eliminação dos dados pessoais a que se refere a ; f) Suspensão parcial do funcionamento do banco de dados a que se refere a infração pelo período máximo de 6 meses, prorrogável por igual período, até a regularização da atividade de tratamento pelo controlador; g) Suspensão do exercício da atividade de tratamento dos dados pessoais a que se refere a infração pelo período máximo de 6 meses, prorrogável por igual período; h) Proibição parcial ou total do exercício de atividades relacionadas a tratamento de dados.
- As sanções acima podem ser aplicadas às entidades e aos órgãos públicos, com exceção das multas (art. 52, § 3º).
- A aplicação das sanções compete exclusivamente à ANPD, e suas competências prevalecerão, no que se refere à proteção de dados pessoais, sobre as competências correlatas de outras entidades ou órgãos da administração pública (art. 55-K).
- As sanções serão aplicadas após procedimento administrativo que possibilite a oportunidade da ampla defesa, de forma gradativa, isolada ou cumulativa, de acordo com as peculiaridades do caso concreto e considerados os seguintes parâmetros e critérios (art. 52, § 1º, I a XI):
- a) a gravidade e a natureza das infrações e dos direitos pessoais afetados; b) a boa-fé do infrator; c) a vantagem auferida ou pretendida pelo infrator; d) a condição econômica do infrator; e) a reincidência; f) o grau do dano; g) a cooperação do infrator; h) a adoção reiterada e demonstrada de mecanismos e procedimentos internos capazes de minimizar o dano, voltados ao tratamento seguro e adequado de dados; i) a adoção de política de boas práticas e governança; j) a pronta adoção de medidas corretivas; e k) a proporcionalidade entre a gravidade da falta e a intensidade da sanção
- Sanções administrativas aplicáveis pela autoridade nacional (art. 52, incisos I a XII):
Autoridade Nacional de Proteção de Dados (ANPD)
- É órgão da administração pública federal, integrante da Presidência da República (art. 55-A, caput)
- A natureza jurídica da ANPD é transitória e poderá ser transformada pelo Poder Executivo em entidade da administração pública federal indireta, submetida a regime autárquico especial e vinculada à Presidência da República (art. 55-A, § 1º)
- A ANPD tem autonomia técnica e decisória (art. 55-B)
- A ANPD é composta de (art. 55-C, I a VI): a) Conselho Diretor, órgão máximo de direção; b) Conselho Nacional de Proteção de Dados Pessoais e da Privacidade; c) Corregedoria; d) Ouvidoria; e) Órgão de assessoramento jurídico próprio; e f) Unidades administrativas e unidades especializadas necessárias à aplicação do disposto na LGPD
- O Conselho Diretor é composto de 5 diretores, incluído o Diretor-Presidente (art. 55-D, caput).
- Os membros do Conselho Diretor são escolhidos pelo Presidente da República e por ele nomeados, após aprovação pelo Senado Federal, dentre brasileiros que tenham reputação ilibada, nível superior de educação e elevado conceito no campo de especialidade dos cargos para os quais serão nomeados (art. 55-D, § 2º).
- O mandato dos membros do Conselho Diretor é de 4 anos (art. 55-D, § 3º)
- Os membros do Conselho Diretor somente perderão seus cargos em virtude de renúncia, condenação judicial transitada em julgado ou pena de demissão decorrente de processo administrativo disciplinar (art. 55-E, caput)
- O Conselho Diretor é composto de 5 diretores, incluído o Diretor-Presidente (art. 55-D, caput).
- Competências da ANPD (art. 55-J):
- a) zelar pela proteção dos dados pessoais, nos termos da legislação; b) zelar pela observância dos segredos comercial e industrial, observada a proteção de dados pessoais e do sigilo das informações quando protegido por lei ou quando a quebra do sigilo violar os fundamentos do art. 2º da LGPD; c) elaborar diretrizes para a Política Nacional de Proteção de Dados Pessoais e da Privacidade; d) fiscalizar e aplicar sanções em caso de tratamento de dados realizado em descumprimento à legislação, mediante processo administrativo que assegure o contraditório, a ampla defesa e o direito de recurso; e) apreciar petições de titular contra controlador após comprovada pelo titular a apresentação de reclamação ao controlador não solucionada no prazo estabelecido em regulamentação;
- f) promover na população o conhecimento das normas e das políticas públicas sobre proteção de dados pessoais e das medidas de segurança; g) promover e elaborar estudos sobre as práticas nacionais e internacionais de proteção de dados pessoais e privacidade; h) estimular a adoção de padrões para serviços e produtos que facilitem o exercício de controle dos titulares sobre seus dados pessoais, os quais deverão levar em consideração as especificidades das atividades e o porte dos responsáveis; i) promover ações de cooperação com autoridades de proteção de dados pessoais de outros países, de natureza internacional ou transnacional; j) dispor sobre as formas de publicidade das operações de tratamento de dados pessoais, respeitados os segredos comercial e industrial;
- k) solicitar, a qualquer momento, às entidades do poder público que realizem operações de tratamento de dados pessoais informe específico sobre o âmbito, a natureza dos dados e os demais detalhes do tratamento realizado, com a possibilidade de emitir parecer técnico complementar para garantir o cumprimento da LGPD; l) elaborar relatórios de gestão anuais acerca de suas atividades; m) editar regulamentos e procedimentos sobre proteção de dados pessoais e privacidade, bem como sobre relatórios de impacto à proteção de dados pessoais para os casos em que o tratamento representar alto risco à garantia dos princípios gerais de proteção de dados pessoais previstos na LGPD; n) ouvir os agentes de tratamento e a sociedade em matérias de interesse relevante e prestar contas sobre suas atividades e planejamento;
- o) arrecadar e aplicar suas receitas e publicar, no relatório de gestão (vide letra "l"), o detalhamento de suas receitas e despesas; p) realizar auditorias, ou determinar sua realização, no âmbito da atividade de fiscalização de que trata o inciso IV do art. 55-J da LGPD e com a devida observância do disposto no inciso II do mesmo artigo , sobre o tratamento de dados pessoais efetuado pelos agentes de tratamento, incluído o poder público; q) celebrar, a qualquer momento, compromisso com agentes de tratamento para eliminar irregularidade, incerteza jurídica ou situação contenciosa no âmbito de processos administrativos, de acordo com o previsto no Decreto-Lei nº 4.657, de 4 de setembro de 1942;
- r) editar normas, orientações e procedimentos simplificados e diferenciados, inclusive quanto aos prazos, para que microempresas e empresas de pequeno porte, bem como iniciativas empresariais de caráter incremental ou disruptivo que se autodeclarem startups ou empresas de inovação, possam adequar-se à LGPD; s) garantir que o tratamento de dados de idosos seja efetuado de maneira simples, clara, acessível e adequada ao seu entendimento, nos termos da LGPD e da Lei nº 10.741, de 1º de outubro de 2003 (Estatuto do Idoso); t) deliberar, na esfera administrativa, em caráter terminativo, sobre a interpretação desta Lei, as suas competências e os casos omissos; u) comunicar às autoridades competentes as infrações penais das quais tiver conhecimento; v) comunicar aos órgãos de controle interno o descumprimento do disposto na LGPD por órgãos e entidades da administração pública federal;
- w) articular-se com as autoridades reguladoras públicas para exercer suas competências em setores específicos de atividades econômicas e governamentais sujeitas à regulação; e x) implementar mecanismos simplificados, inclusive por meio eletrônico, para o registro de reclamações sobre o tratamento de dados pessoais em desconformidade com a LGPD.
- É órgão da administração pública federal, integrante da Presidência da República (art. 55-A, caput)
Conselho Nacional de Proteção de Dados Pessoais e da Privacidade
- Composto de 23 representantes, designados por ato do Presidente da República, permitida a delegação (art. 58-A, incisos I a XI e § 1º)
- A participação no Conselho é considerada prestação de serviço público relevante, não remunerada (art. 58-A, § 4º).
- Competências do Conselho (art. 58-B):
- a) propor diretrizes estratégicas e fornecer subsídios para a elaboração da Política Nacional de Proteção de Dados Pessoais e da Privacidade e para a atuação da ANPD; b) elaborar relatórios anuais de avaliação da execução das ações da Política Nacional de Proteção de Dados Pessoais e da Privacidade; c) sugerir ações a serem realizadas pela ANPD; d) elaborar estudos e realizar debates e audiências públicas sobre a proteção de dados pessoais e da privacidade; e) disseminar o conhecimento sobre a proteção de dados pessoais e da privacidade à população.
- Composto de 23 representantes, designados por ato do Presidente da República, permitida a delegação (art. 58-A, incisos I a XI e § 1º)
Information
- Description
- Recrutamento e Seleção Dto Administrativo Mind Map on LGPD, created by Thalita Ary on 08/11/2023.
- Created by
- Thalita Ary
- Views
- 0
- Rating